 cappricio-securities/cve-2000-0114
Verificação de Extensões do Microsoft FrontPage (shtml.dll)




Instale Python3 e pip Instruções aqui (Se você não conseguir fazer isso, realmente não deveria estar usando isso)
pip install CVE-2000-0114
CVE-2000-0114 -hIntegramos com a API do Telegram para receber notificações instantâneas de detecção de vulnerabilidades.
CVE-2000-0114 --chatid <YourTelegramChatID>
@CappricioSecuritiesTools_bot e clique em iniciarEsta ferramenta tem múltiplos casos de uso.
CVE-2000-0114 -u http://example.com
CVE-2000-0114 -i urls.txt
CVE-2000-0114 -i urls.txt -o out.txt
CVE-2000-0114? Então digite o comando abaixo
CVE-2000-0114 -b
🚨 Aviso Legal
Esta ferramenta foi criada para identificação e assistência em bugs de segurança; a Cappricio Securities não se responsabiliza por qualquer uso ilegal. Use com responsabilidade dentro dos limites legais e éticos. 🔐🛡️
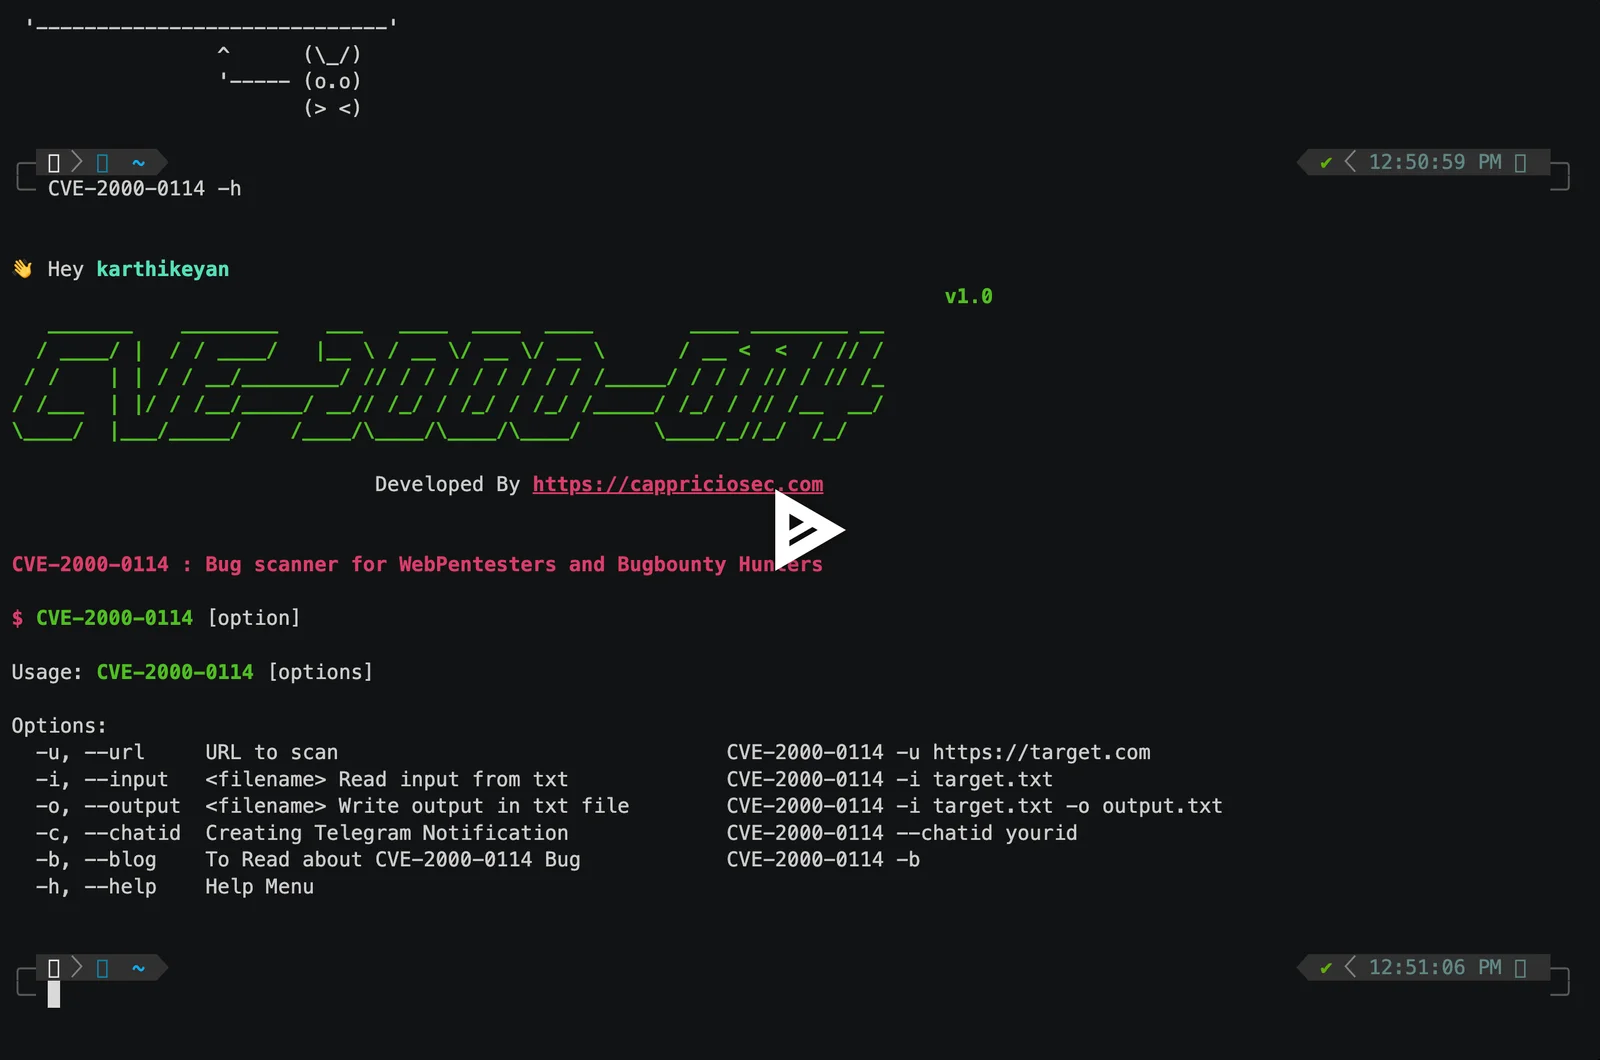
👋 Hey Hacker
                                                                             v1.0
   _______    ________    ___   ____  ____  ____        ____ ________ __
  / ____/ |  / / ____/   |__ \ / __ \/ __ \/ __ \      / __ <  <  / // /
 / /    | | / / __/________/ // / / / / / / / / /_____/ / / / // / // /_
/ /___  | |/ / /__/_____/ __// /_/ / /_/ / /_/ /_____/ /_/ / // /__  __/
\____/  |___/_____/    /____/\____/\____/\____/      \____/_//_/  /_/

                              Developed By https://cappriciosec.com


CVE-2000-0114 : Bug scanner for WebPentesters and Bugbounty Hunters

$ CVE-2000-0114 [option]

Usage: CVE-2000-0114 [options]
| Argumento | Tipo | Descrição | Exemplos |
|---|---|---|---|
-u | --url | URL para escanear | CVE-2000-0114 -u https://target.com |
-i | --input | nome do arquivo para ler entrada do txt | CVE-2000-0114 -i target.txt |
-o | --output | nome do arquivo para escrever saída em arquivo txt | CVE-2000-0114 -i target.txt -o output.txt |
-c | --chatid | Criar notificação do Telegram | CVE-2000-0114 --chatid yourid |
-b | --blog | Para ler sobre a falha CVE-2000-0114 | CVE-2000-0114 -b |
-h | --help | Menu de ajuda | CVE-2000-0114 -h |

Se tiver algum feedback, entre em contato conosco pelo e-mail [email protected]