 buybitart/get-the-hacker
Caça ameaças WiFi silenciosamente. Pegue os hackers.

Caminhe. Escaneie. Detecte. Entenda.
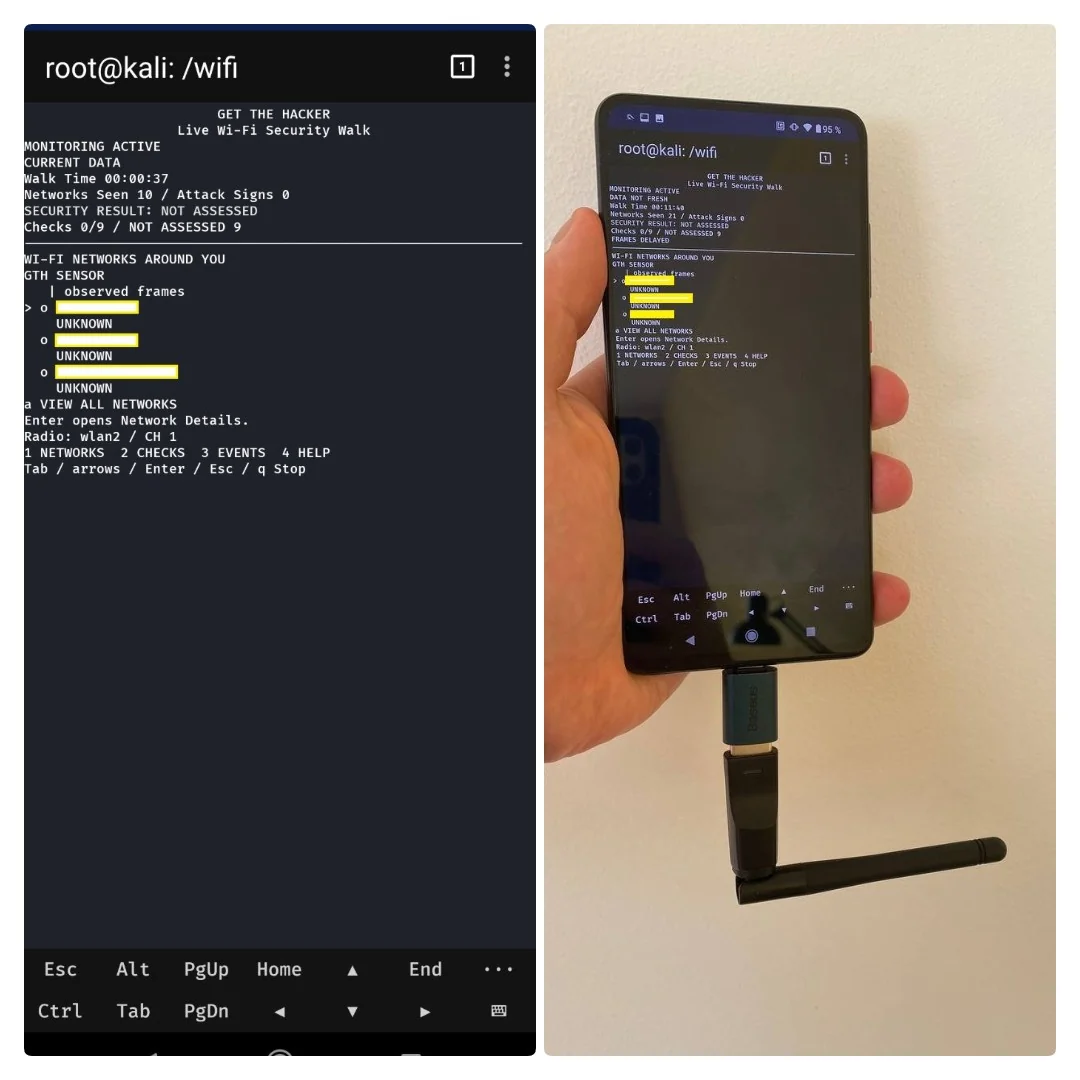
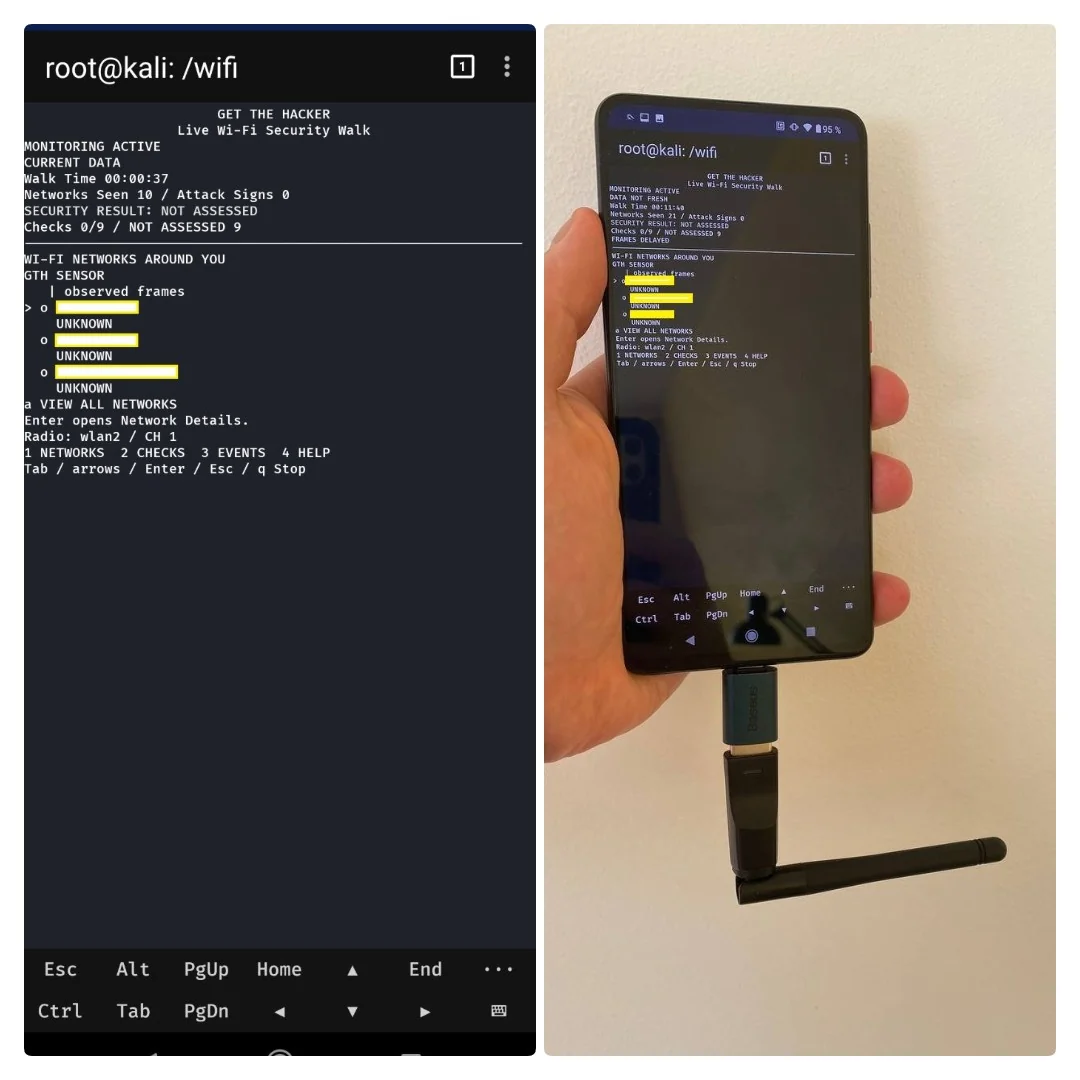
GTH é um WIDS Wi-Fi passivo criado por Aliaksandr Zasinets. Ele verifica os quadros recebidos em busca de sinais de ataque. Ele salva Evidências. Licença: GPL-2.0-only.
O GTH verifica rajadas de Deauth, mudanças de política de AP e sinais de Evil Twin. Ele também verifica Recon, sinais de KARMA, tentativas de EAPOL e rejeições repetidas. Probe Requests normais e APs desconhecidos não são ataques. Um endereço MAC não identifica uma pessoa.
flowchart TD
 A[Wi-Fi Frames] --> B[Capture and Decode]
 B --> C[WIDS Rules]
 C --> D[Saved Evidence]
 D --> E[Shared Assessment]
 E --> F[Console and Dashboard]
 E --> G[HTML PDF JSON]
Requer Python 3.11+, suporte a SQLite e Bash.
Linux ou Termux também requer iw e ip.
O Scapy 2.6.1 está incluído. Nenhum pip install é necessário para o uso básico.
A captura bruta requer root, um driver compatível e Monitor Mode.
Após copiar, defina o modo do script:
chmod +x gth.sh install.sh
Execute bash install.sh uma vez para adicionar o comando gth.sh.
Ele usa a pasta bin do seu usuário. Ele não instala nenhum pacote.
./gth.sh
Nenhuma flag é necessária. Ctrl+C interrompe a Captura e salva os relatórios. Um wlan2 desconectado pode entrar em Monitor Mode se o driver suportar. O estado de rádio alterado é restaurado na saída. Um adaptador conectado não é alternado automaticamente. O wlan0 em modo Managed fornece o status do link local. Ele não fornece WIDS de pacotes. O GTH verifica o canal atual. Ele não faz hopping de canais. O GPS é opcional. A captura funciona sem um fix de GPS.
| Resultado | Significado |
|---|---|
| DETECTED | A Evidência salva correspondeu a uma regra de indicador de ataque |
| NOT DETECTED | Nenhum sinal correspondeu às regras e quadros verificados |
| NOT ASSESSED | A verificação não tem um resultado completo |
Use 1 a 4 para Networks, Checks, Events e Help. Use as setas, Enter e Esc para detalhes. Abra a URL local do Dashboard mostrada em Help. O diagrama de AP é esquemático. Ele não é um mapa de localização.
O Linux salva novas sessões em reports/ neste app.
O Android salva os resultados em /sdcard/Download/GTH/.
Relatórios e logs são criados em tempo de execução. Eles não são arquivos-fonte.
./gth.sh demo
./gth.sh replay /path/to/capture.pcap
./gth.sh report /path/to/session
python3 tools/verify_proofs.py /path/to/session
O Demo gera quadros sintéticos em memória. Ele não envia quadros de rádio. O Replay requer entrada de PCAP, PCAPNG ou JSONL normalizado de Wi-Fi bruto. Mantenha os logs de sessão e os arquivos Proof juntos para verificação.
Leia Installation, Android, Architecture, Detection, Reports e Limits. Consulte Third-party code para as licenças do código incluído.
