Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2020-23839 — Divulgação pública de PoC para CVE-2020-23839 - GetSimple CMS v3.3.16 sofre de XSS refletido no Portal de Login do Administrador | Kitploit
Ferramentas/GitHubGitHub/boku7/cve-2020-23839
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoRed TeamingDesenvolvimento de Payloads
GitHubboku7/cve-2020-23839

CVE-2020-23839

Divulgação pública de PoC para CVE-2020-23839 - GetSimple CMS v3.3.16 sofre de XSS refletido no Portal de Login do Administrador

Ver Repositório
11429há 5 anosAinda não revisado
Compartilhar

CVE-2020-23839 | GetSimple CMS v3.3.16 - XSS Refletido para RCE

Autor do Exploit: Bobby Cooke (boku)

Estatísticas da Vulnerabilidade
  • OWASP Top Ten 2017: A7:2017-Cross-Site Scripting (XSS)
  • CWE-79: Neutralização Incorreta de Entrada Durante a Geração de Página Web ('Cross-site Scripting') - Tipo 1: XSS Refletido
  • CVSS Base Score: 6.1 MÉDIO
  • CVSS v3.1 Vector: CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:N
  • https://nvd.nist.gov/vuln/detail/CVE-2020-23839
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2020-23839
Análise da Vulnerabilidade e Divulgação Completa do Problema
  • https://github.com/GetSimpleCMS/GetSimpleCMS/issues/1330
Descrição da Vulnerabilidade:
  • O GetSimple CMS v3.3.16 sofre de um XSS Refletido no Portal de Login do Administrador. Em 12 de agosto de 2020, o fornecedor recebeu detalhes completos da divulgação da vulnerabilidade por e-mail privado. A vulnerabilidade foi divulgada publicamente em 13 de setembro de 2020 via MITRE com a publicação do CVE-2020-23839, que continha poucos detalhes e nenhuma prova de conceito. Em 20 de janeiro de 2021, a divulgação completa e a análise de código foram divulgadas publicamente no ticket de problemas ativos do GetSimple CMS no GitHub.
Descrição do Exploit:
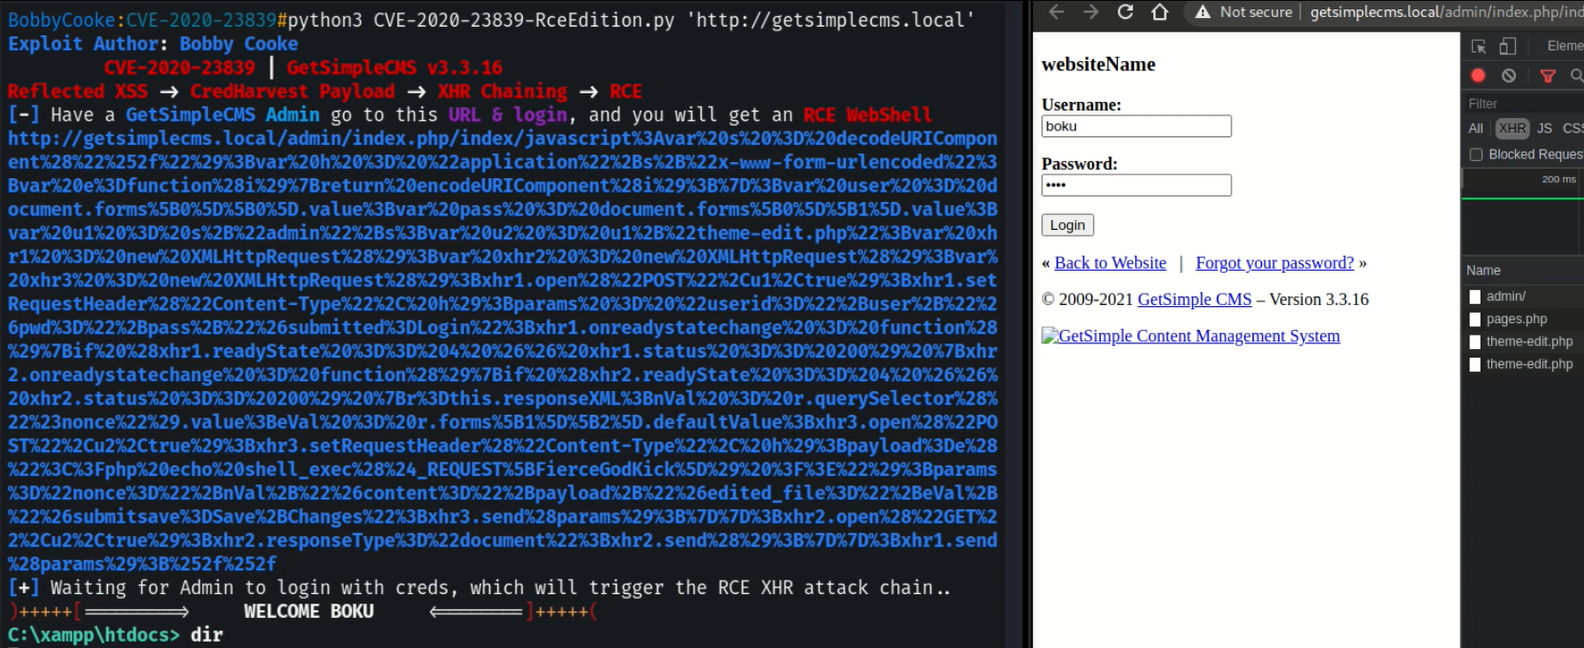
  • Este exploit cria um payload de XSS Refletido, na forma de um hiperlink, que explora o CVE-2020-23839. Quando um Administrador do sistema GetSimple CMS acessa esta URL em seu navegador e insere suas credenciais, uma sofisticada cadeia de ataque de exploração será lançada, o que permitirá que o atacante remoto obtenha Execução Remota de Código no servidor que hospeda o sistema GetSimple CMS.
Cadeia de Ataque:
  1. O atacante engana o Administrador do GetSimple CMS para que acesse a URL fornecida por este exploit
  2. O Administrador insere suas credenciais no portal de login do GetSimple CMS
  3. O Payload de XSS Refletido é acionado no onAction quando o Administrador clica no botão Enviar ou pressiona Enter
  4. O payload de XSS realiza uma requisição XHR POST em segundo plano, que autentica o navegador no painel de administração do GetSimple CMS
  5. O payload de XSS então realiza uma segunda requisição XHR GET para admin/edit-theme.php e coleta o Token CSRF e o tema configurado para as páginas hospedadas no CMS
  6. O payload de XSS então realiza uma terceira requisição XHR POST para admin/edit-theme.php, que injeta um WebShell backdoor em PHP em todas as páginas do CMS
  7. O exploit tenta repetidamente se conectar à página pública /index.php do sistema GetSimple CMS alvo até que um WebShell seja retornado
  8. Quando o exploit se conecta ao WebShell, um WebShell PHP interativo aparece no console do atacante


Informações do Fornecedor

  • Página inicial do Fornecedor: http://get-simple.info/download/
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →