 bluedragonsecurity/cve-2026-46215-exploit-linux-7.0-uaf-stable
CVE-2026-46215 Exploit de DRM GEM UAF para Linux 7.0 - O primeiro PoC funcional para o use-after-free no kernel Linux 7 - por Antonius (sw0rdm4n, w1sdom, ev1lut10n)

c0d3 por : Antonius (w1sdom / ev1lut10n / sw0rdm4n) - bluedragonsec.com
https://github.com/bluedragonsecurity
Este exploit funciona em um ambiente limitado, verifique alguns requisitos abaixo !!!
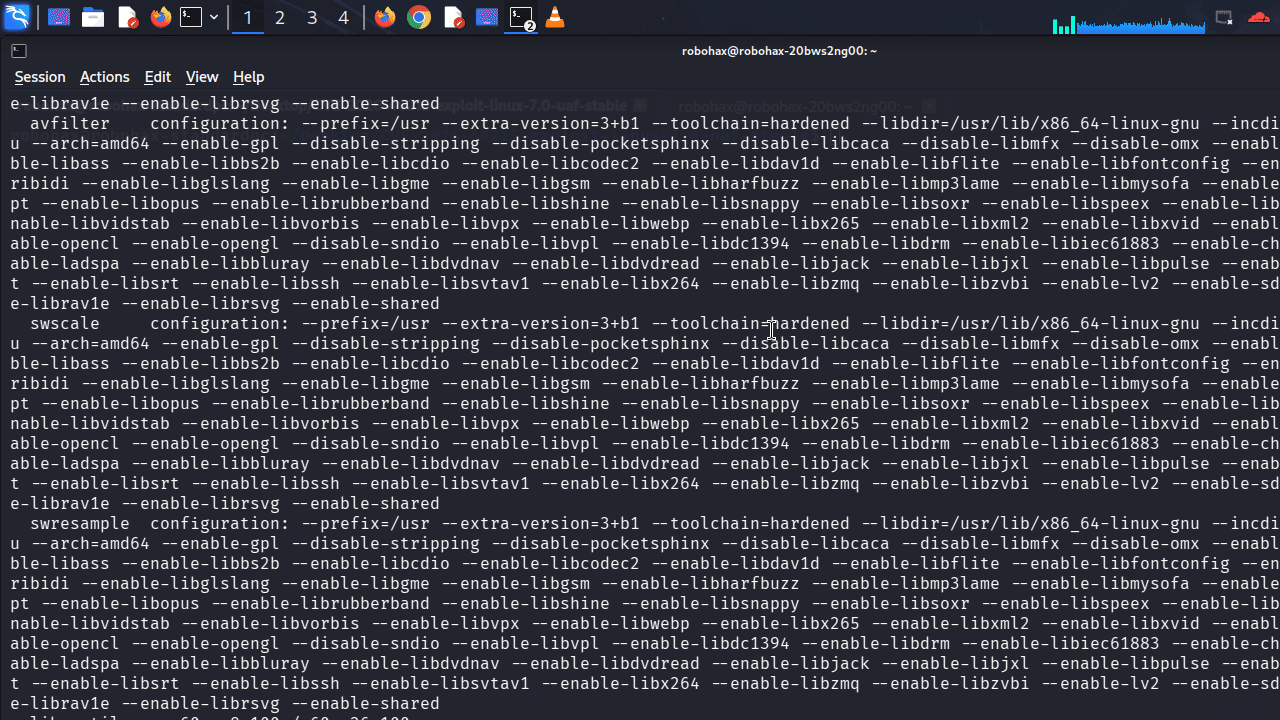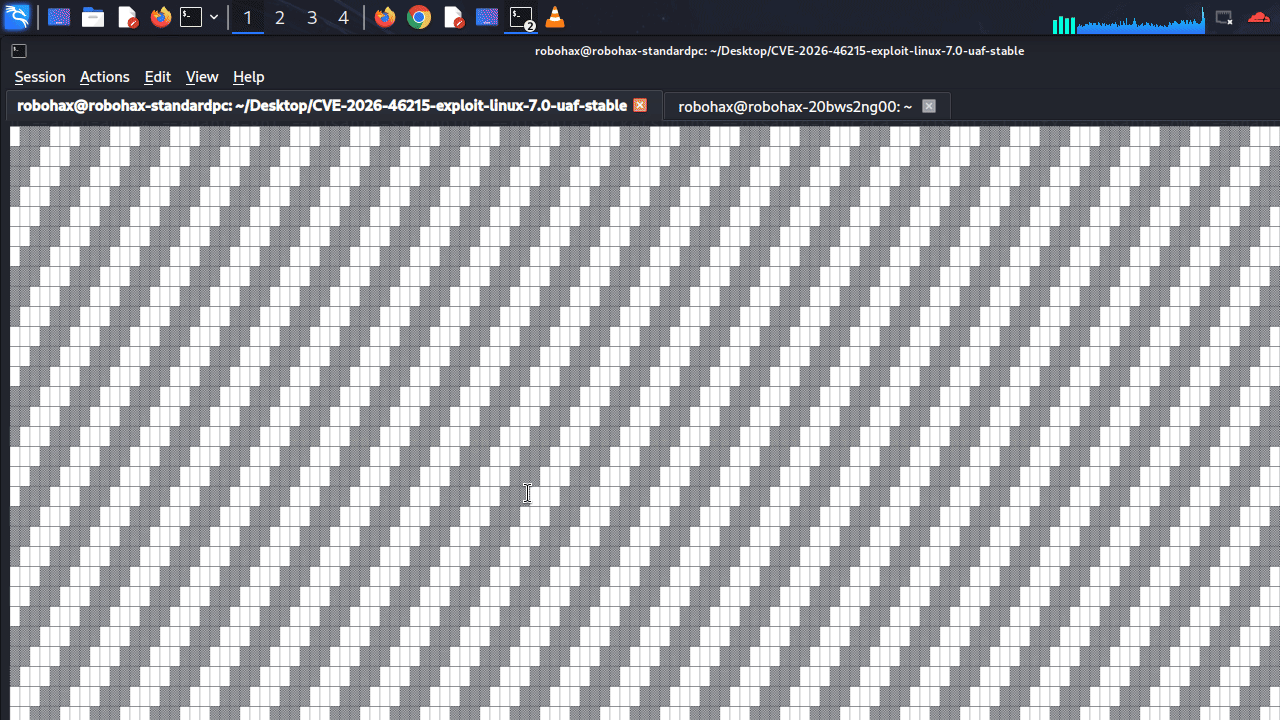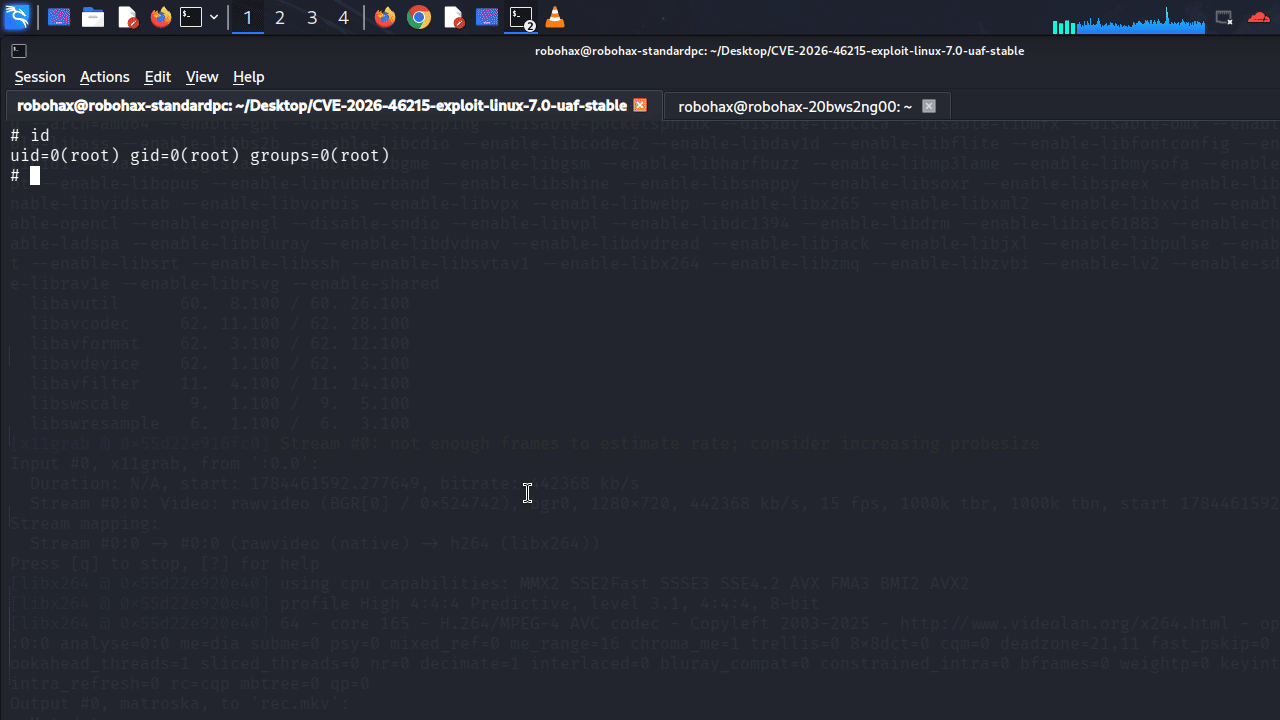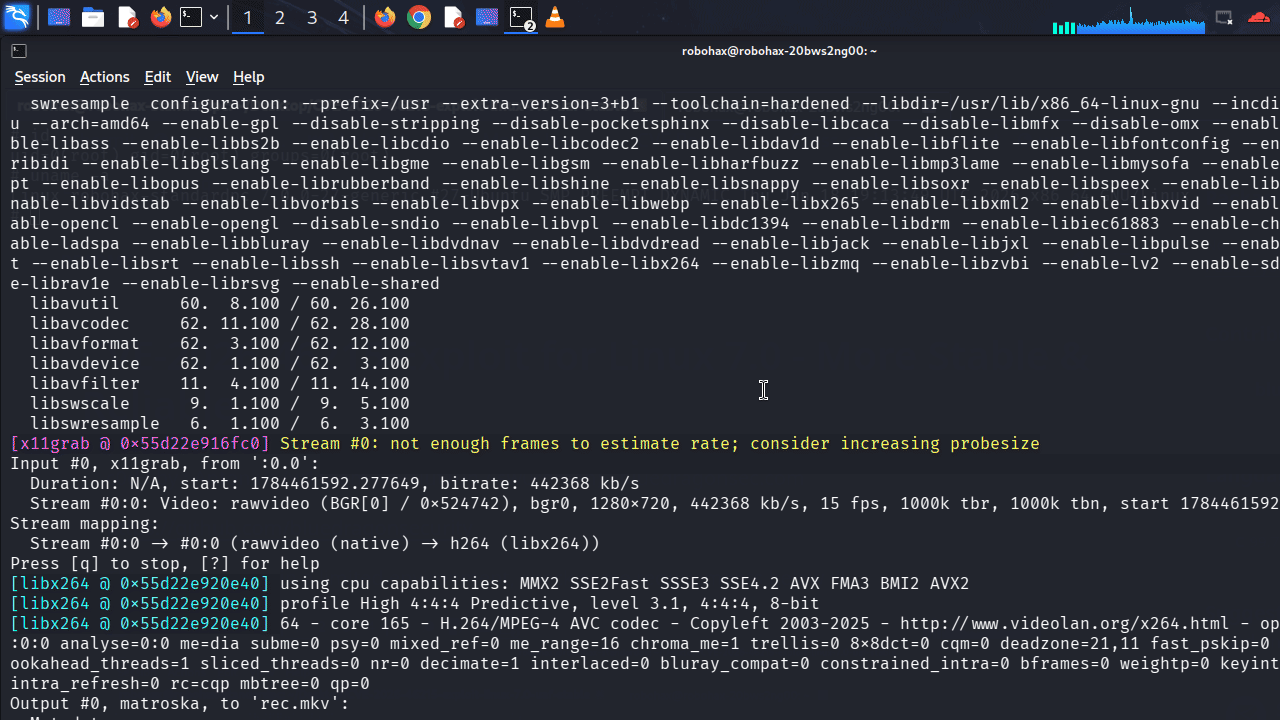
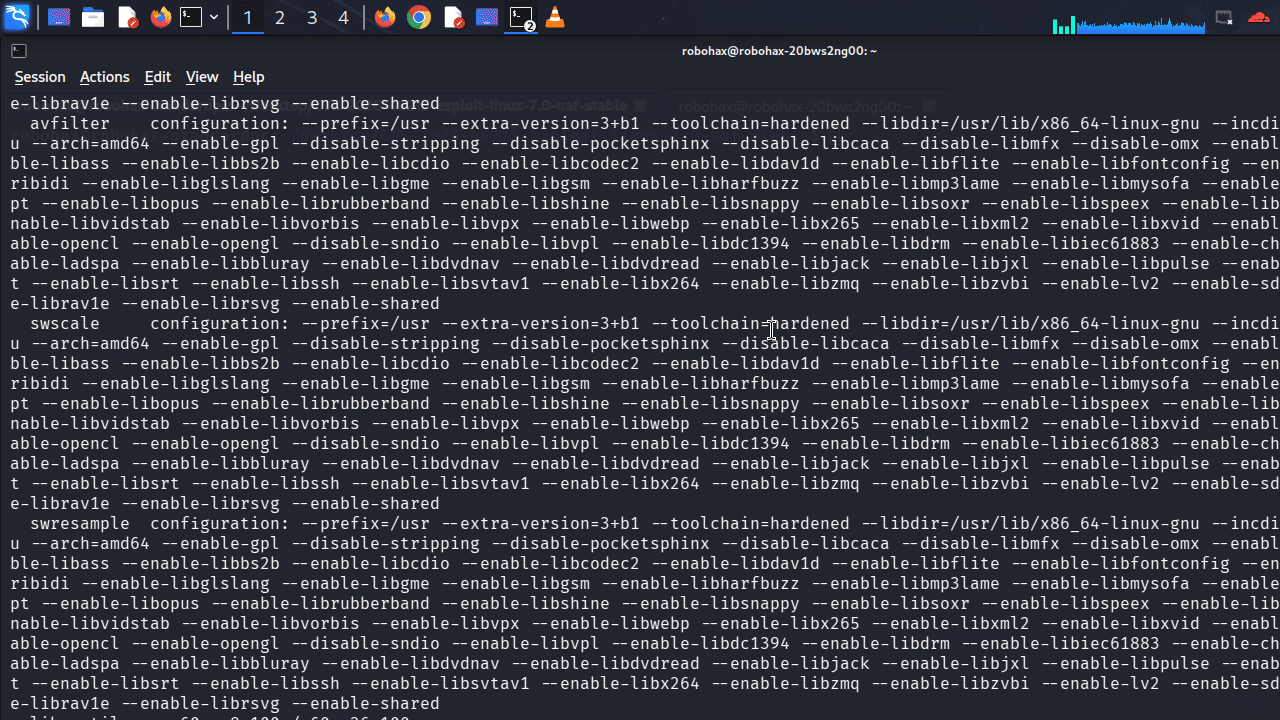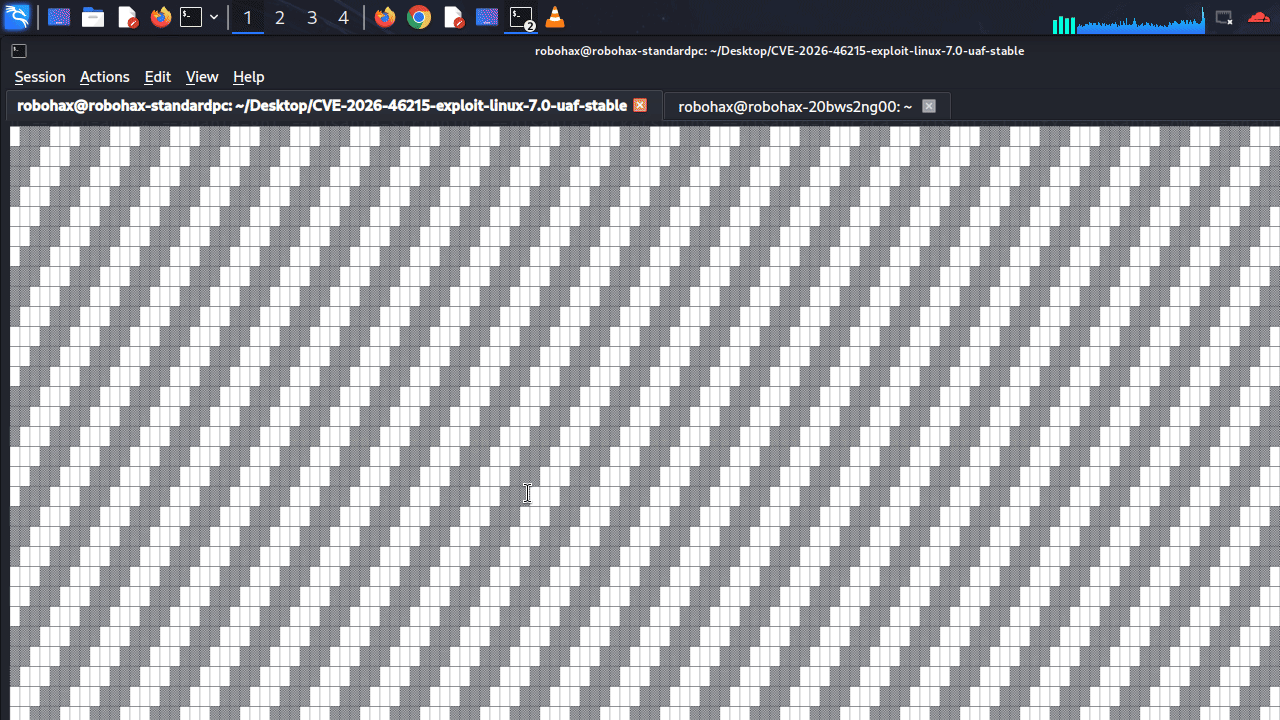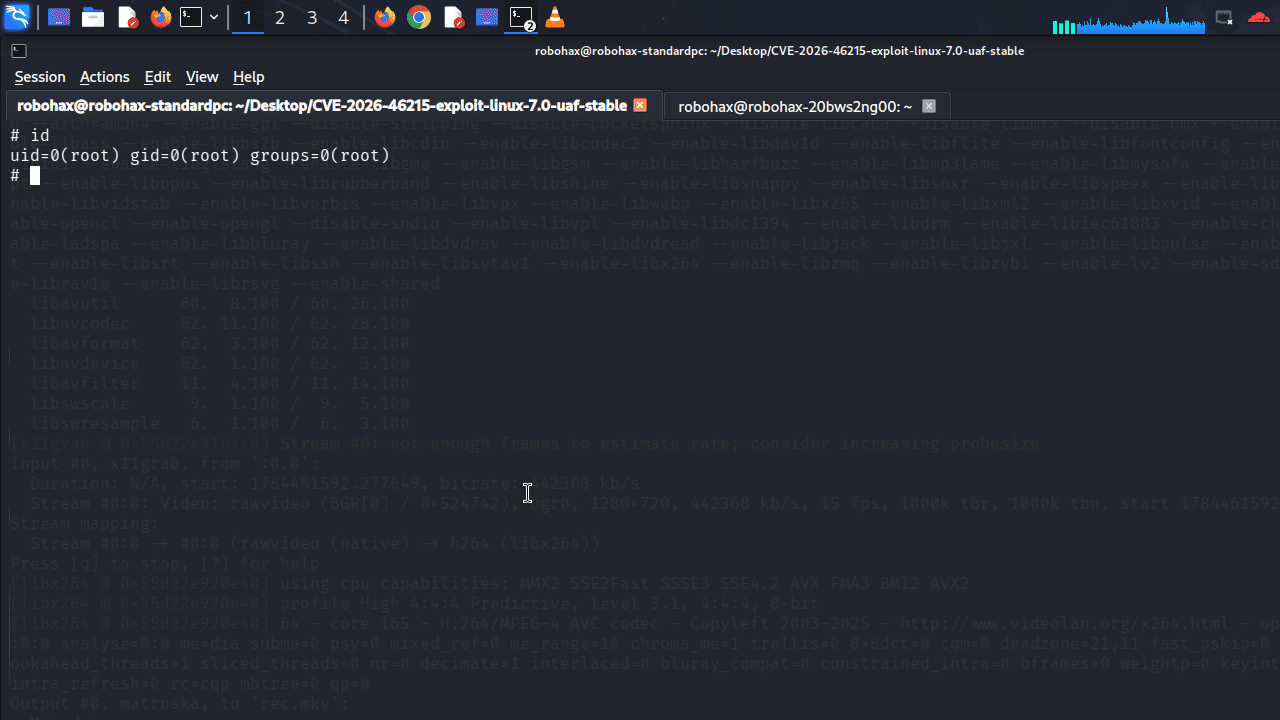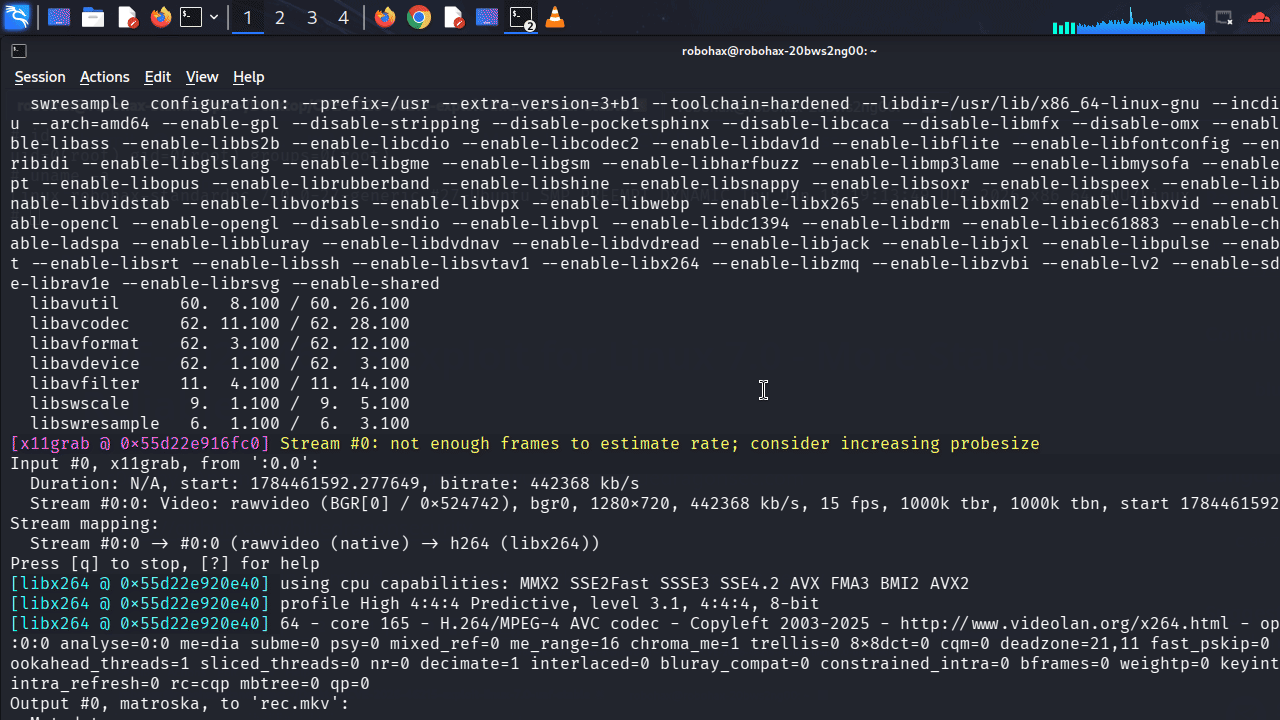
Este é um exploit para CVE-2026-46215 (Use After Free no Kernel do Linux) Adaptado para Linux 7.0 !!! Este exploit é mais estável e confiável do que o primeiro exploit que eu lancei.
Técnica Cross Cache : SheavesSiphon
SheavesSiphon é uma nova técnica cross cache que eu inventei na série linux 7.*
Por favor, seja paciente ... o processo de exploração pode ser longo.
O bug ? o handle antigo não é anulado -> ponteiro pendente (corrida para UAF)
Por favor, seja paciente ao executar este exploit ! isso vai levar muito tempo !
versão melhorada do cross-cache do kratnowl
gcc -o exploit exploit.c -lpthread -lutil -static
Este exploit foi projetado para linux 7.0 mas A vulnerabilidade é da 7.0 até a 7.0.8, incluindo a série 7.0-rc* Testado apenas no lubuntu 26 com linux 7.0 !!!
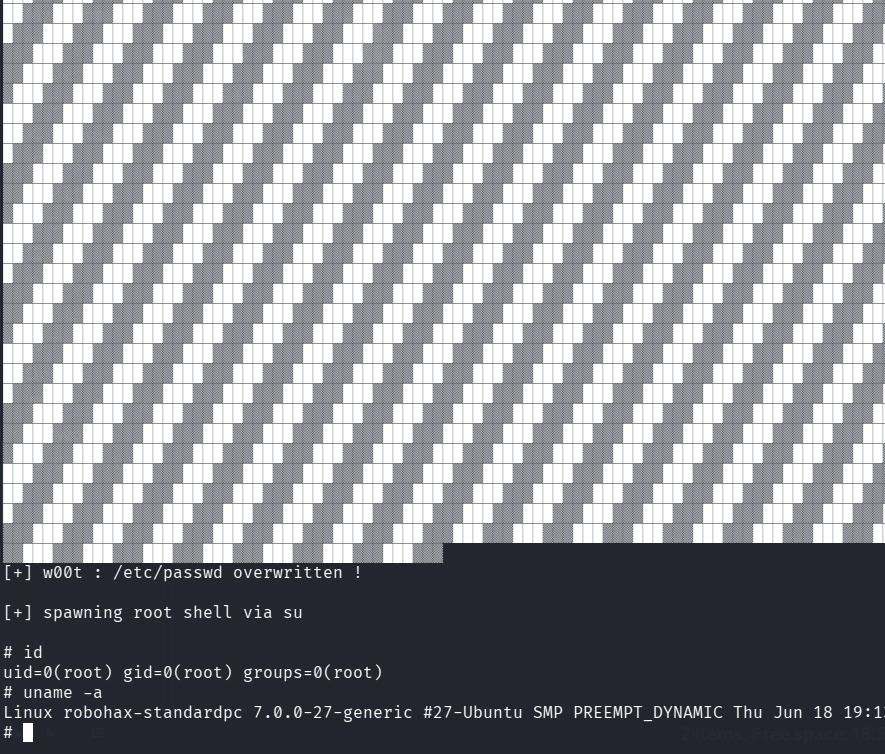
Use lubuntu 26 ou ubuntu 26 ou ubuntu 26 server com linux 7.0. linux 7.0.1 - 7.0.8 é vulnerável, mas eu não projetei este exploit para outra versão que não a 7.0 mas você pode tentar, talvez este exploit funcione (eu não testei nenhuma outra versão além do linux 7.0) obs : este exploit foi projetado para linux 7.0.
Use este comando (apenas um exemplo): qemu-system-x86_64
-machine type=q35,accel=kvm
-enable-kvm -cpu host -smp $(nproc) -m 6G
-drive file=lubuntu26.qcow2,format=qcow2,if=virtio,cache=none,aio=io_uring,discard=unmap
-netdev user,id=n0,hostfwd=tcp::2222-:22
-device virtio-net-pci,netdev=n0
-device virtio-rng-pci -device virtio-balloon
-vga virtio -display spice-app
-device virtio-serial-pci
-chardev spicevmc,id=spicechannel0,name=vdagent
-device virtserialport,chardev=spicechannel0,name=com.redhat.spice.0
-device qemu-xhci,id=xhci
-device usb-tablet,bus=xhci.0 -device usb-kbd,bus=xhci.0
-rtc base=utc,clock=host
-serial mon:stdio
-s
Para fazer este exploit funcionar, o SO precisa estar em modo texto.
Para lubuntu 26 ou ubuntu 26, faça isso antes de testar o exploit :
sudo systemctl set-default multi-user.target && reboot
Para evitar este erro : [-] No DRM, para o lubuntu o usuário deve estar no grupo video, faça isso antes de executar o exploit:
sudo usermod -a -G video seu_nome_de_usuario && newgrp video
ex.: meu usuário : robohax, então :
sudo usermod -a -G video robohax && newgrp video
Testando :
robohax@robohax-standardpc:~$ id
uid=1000(robohax) gid=1000(robohax) groups=1000(robohax),4(adm),24(cdrom),27(sudo),30(dip),44(video),46(plugdev),110(lpadmin),978(sambashare)
44(video) ===> isso é necessário para abrir /dev/dri !!!
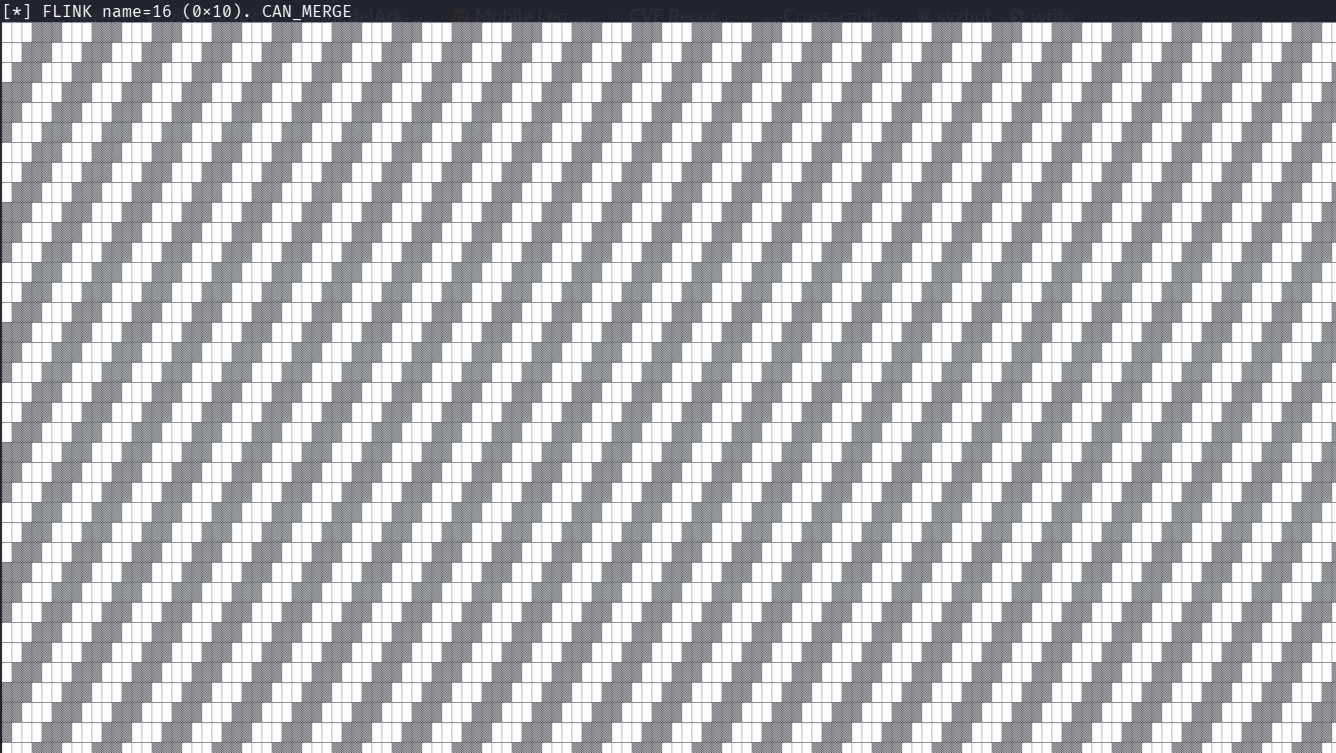
Eu adicionei uma barra de progresso que indica que o exploit está funcionando (não travado). Enquanto a barra de progresso estiver se movendo...isso significa que você não precisa reiniciar o SO.