Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
nightHawkResponse — Framework Forense de Resposta a Incidentes | Kitploit
Ferramentas/GitHubGitHub/biggiesmallsag/nighthawkresponse
Forensia de DiscoGerenciamento de Indicadores de Comprometimento (IOC)ReconhecimentoForensia de MemóriaAnálise ForenseColeta de InformaçõesForensia DigitalInteligência de AmeaçasResposta a IncidentesAnálise de Logs
GitHub
60712326há 6 anosRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
biggiesmallsag/nighthawkresponse

nightHawkResponse

Framework Forense de Resposta a Incidentes
Ver Repositório
Compartilhar

nightHawk Response

Aplicação personalizada para apresentação assíncrona de dados forenses em um backend Elasticsearch.
Esta aplicação foi projetada para ingerir um arquivo de "coleções" do Mandiant Redline e oferecer flexibilidade em pesquisa/empilhamento e marcação.

A aplicação nasceu da incapacidade de controlar múltiplas investigações (ou centenas de endpoints) em um único painel.

Para ingerir auditorias do Redline, criamos o nightHawkResponse, uma aplicação GOpher completa projetada para acompanhar este framework. O código fonte da aplicação está disponível neste repositório, um binário foi compilado e está em execução dentro da ISO, pronto para ingerir desde o primeiro boot.

Versão 2.0 - Previsão Março de 2020

Estamos atualmente desenvolvendo uma nova versão principal e a lançaremos até março de 2020. A nova versão tem como objetivo realizar o seguinte.

  • Instalação baseada em Docker (com guias/configurações de implantação em Kubernetes/Nuvem/Local) (WIP)
  • Nova UI reescrita em React. Reduzida ao essencial e nada mais. (WIP)
  • Upload de triagem progressivo e retomável (CONCLUÍDO)
  • Plugin nightHawkResponse para Kibana (WIP)
  • Base de código simplificada com testes unitários (WIP)
  • Ambiente de desenvolvimento CI/CD simplificado (WIP)

Percebemos que havia muitas partes móveis para operar efetivamente todo o repositório, gerenciar facilmente entidades e manter tudo atualizado. Acreditamos também que os dados principais que residem no Elastic devem ser usados de forma mais eficaz pelo Kibana e, por isso, decidimos tornar isso realidade desenvolvendo um plugin que faz isso junto com o incrível fluxo de trabalho do Kibana.

Versão 1.0.4

Instalação

  • A versão 1.0.4 funciona em qualquer sistema Ubuntu x64 (testamos no Ubuntu 16.04LTS)
  • Atualize o Ubuntu para o patch mais recente
  • Baixe o release nhr-1.0.4.tar.gz
  • Descompacte nhr-1.0.4.tar.gz
  • Mude para o diretório nhr-1.0.4
  • Torne o nhr-setup.sh executável (chmod +x nhr-setup.sh)
  • Instale as dependências e os pacotes do nightHawk Response (sudo ./nhr-setup.sh install)
    Nota: É necessário acesso à internet durante a instalação.
  • A instalação inicial pode falhar ao criar o índice do Elasticsearch. Se isso acontecer, execute novamente (sudo ./nhr-setup.sh install)
  • Verifique se todos os componentes estão em execução
    ---- sudo systemctl status elasticsearch
    ---- sudo systemctl status kibana
    ---- sudo systemctl status rabbitmq-server
    ---- sudo systemctl status nginx
    ---- sudo systemctl status nighthawk-api
    ---- sudo systemctl status nighthawk-worker
  • Você pode acessar navegando até https://ipaddress
  • O nome de usuário e senha padrão são ambos admin/admin

Documentação da API a seguir na Wiki

01/09/2016: Versão 1.0.3

  • Contexto de usuário e contas de usuário adicionadas (login com nighthawk/nighthawk), veja artigo na wiki
  • Estatísticas da plataforma e informações de upload em websockets adicionadas
  • Exclusão de casos, exclusão de endpoints, exclusão de endpoints de casos adicionada
  • Seção de fluxo de trabalho de tarefas em websocket adicionada, veja guia na wiki
  • Comentários/Marcações agora são objetos expansíveis com destaque habilitado
  • Comentários agora são alertas em websocket, veja notas na wiki
  • Erro em CaseName = nome do endpoint corrigido
  • Auditorias zipadas de Mac/Windows/Linux corrigidas
  • Recursos de design responsivo atualizados
  • w32system adicionado como tipo de auditoria

Funcionalidades:

Demonstração em vídeo: Plataforma nightHawk Response

  1. Forense de endpoint em visão única (múltiplos tipos de auditoria).
  2. Pesquisa global.
  3. Linha do tempo.
  4. Empilhamento.
  5. Marcação.
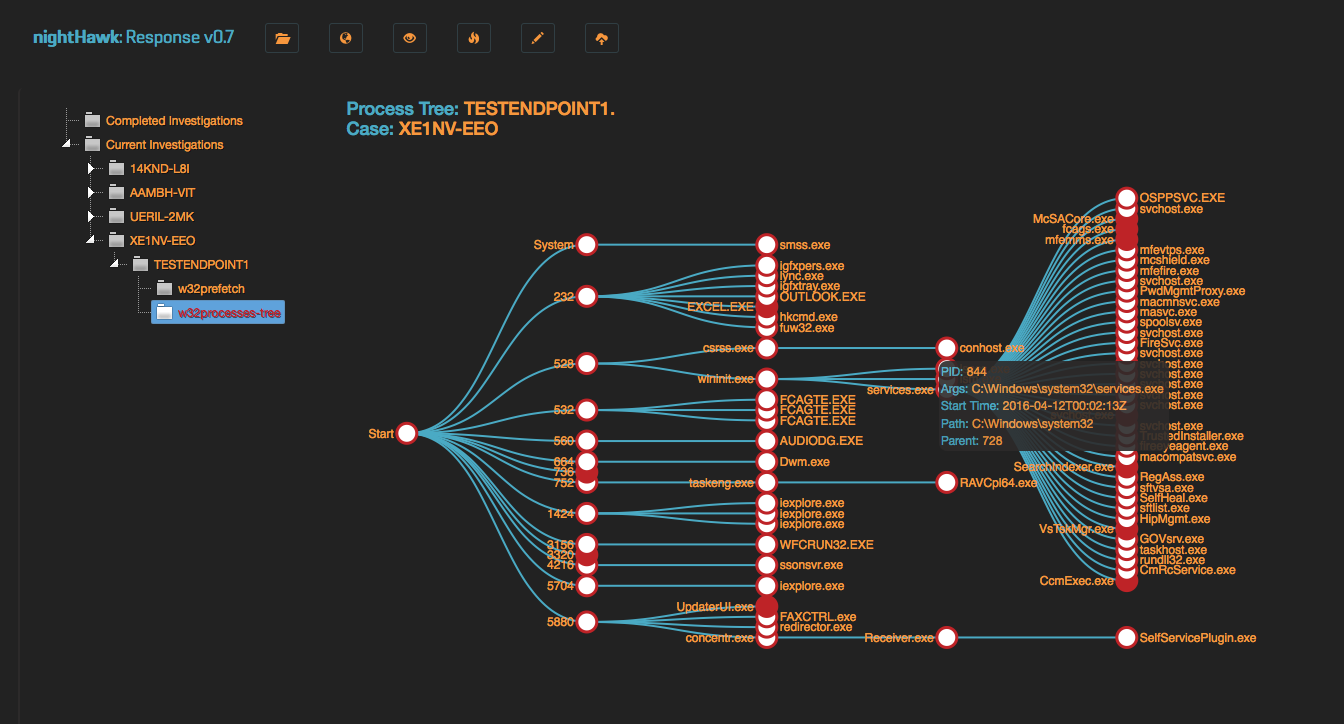
  6. Visualização interativa da árvore de processos.
  7. Upload de múltiplos arquivos e investigações nomeadas.

ISO do nightHawk

Para facilitar para os usuários do nightHawk, construímos uma ISO com tudo configurado e pronto para uso. Isso significa que você obtém o seguinte;

  1. Última fonte do nightHawk.
  2. CentOS 7 Mínimo com as bibliotecas principais necessárias para operar o nightHawk.
  3. Nginx e UWSGI configurados em proxy reverso (soquete e otimizados), SSL ativado.
  4. Último Elasticsearch/Kibana (o Kibana está exposto e utilizável, se desejado).
  5. Sysctrl para todos os serviços principais.
  6. Logging (rotativo) para todos os serviços principais.
  7. Configurações de sistema configuráveis, uma lista delas pode ser encontrada no arquivo /opt/nighthawk/etc/nightHawk.json.

Iniciando o sistema:

Antes de construir sua VM com a ISO fornecida, considere o seguinte;

  1. CPU/RAM.

Pendente: Configurar o serviço Elastic como nós duplos com 1/4 da memória do sistema alocada por nó. Isso significa que se você der 2GB de RAM, cada nó ES terá 512MB e o sistema permanecerá com 1GB para operar.

Se você quiser configurar de forma diferente, faça SSH na máquina e configure da maneira desejada.

  1. HDD.

Um mínimo de 20GB deve ser considerado. Um arquivo de auditoria pode ser grande, portanto, é aconselhável alocar muito armazenamento para lidar com a ingestão de muitas coleções.

Pendente: Configuração de armazenamento baseada em usuário para instâncias de grande escala. Se desejar configurar partições extras, você pode fazer isso; algumas alterações podem ser feitas para apontar o armazenamento de dados do ES para sua nova partição.

Instalação:

Baixar ISO: nightHawk v1.0.3

Configure o hardware, monte a ISO na VM, inicie o script de instalação.

Uma vez concluído, no seu navegador (Chrome/FireFox), acesse; https://192.168.42.173.

Faça login no sistema com 'nighthawk/nighthawk' - clique em "goto site" para entrar na aplicação

Se precisar acessar o Kibana, acesse; https://192.168.42.173:8443.

Se precisar fazer SSH na máquina, os detalhes de login são; admin/nightHawk.

Se quiser alterar o endereço IP (refletido em toda a aplicação); /opt/nighthawk/bin/nighthawkctl set-ip <novo_endereco_ip>

O Script de Coleta de Auditoria Redline pode ser encontrado na raiz deste repositório. Use-o ao usar o coletor autônomo Redline, pois ele retornará os documentos necessários para preencher o nightHawk corretamente.

Upload:

IMPORTANTE: Criando arquivo zip de auditoria para upload (Coletor autônomo Redline):
passo_1: Navegue até Sessions\AnalysisSessionX\Audits<ComputerName> onde X é o número da análise, que é 1 na maioria dos casos.
passo_2: Crie um zip da pasta contendo os arquivos de auditoria, ex: 20160708085733
passo_3: Faça upload de 20160708085733.zip

IMPORTANTE: Use o arquivo de auditoria HX existente (Coletor HX): As auditorias do FireEye HX são uma extensão que termina em .mans. A auditoria do HX difere do coletor Redline porque o .mans que ele retorna é na verdade um arquivo zip. Isso significa que pode ser enviado diretamente, ao contrário da auditoria Redline, para a qual você precisa seguir as instruções acima.

Navegue até o ícone "Upload" na barra de navegação, selecione um .zip de auditoria (ou vários), um nome de caso (caso contrário, o sistema fornecerá um) e envie. Se você usou nosso script de auditoria Redline para construir sua coleção, siga as instruções do "Coletor Redline" acima.


Baixar ferramenta