
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/bigb0x/cve-2024-6387
ReconhecimentoScanners de VulnerabilidadesColeta de InformaçõesSegurança de RedeTestes de PenetraçãoAprendizado e Educação
GitHubbigb0x/cve-2024-6387

CVE-2024-6387

Ferramenta de varredura em massa para OpenSSH CVE-2024-6387, CVE-2006-5051 , CVE-2008-4109 e outros.

Ver Repositório
35829há 2 anosRevisado pelo Kitploit
Compartilhar

CVE-2024-6387

Ferramenta de Varredura em Massa para OpenSSH CVE-2024-6387 e 19 Outras CVEs do OpenSSH
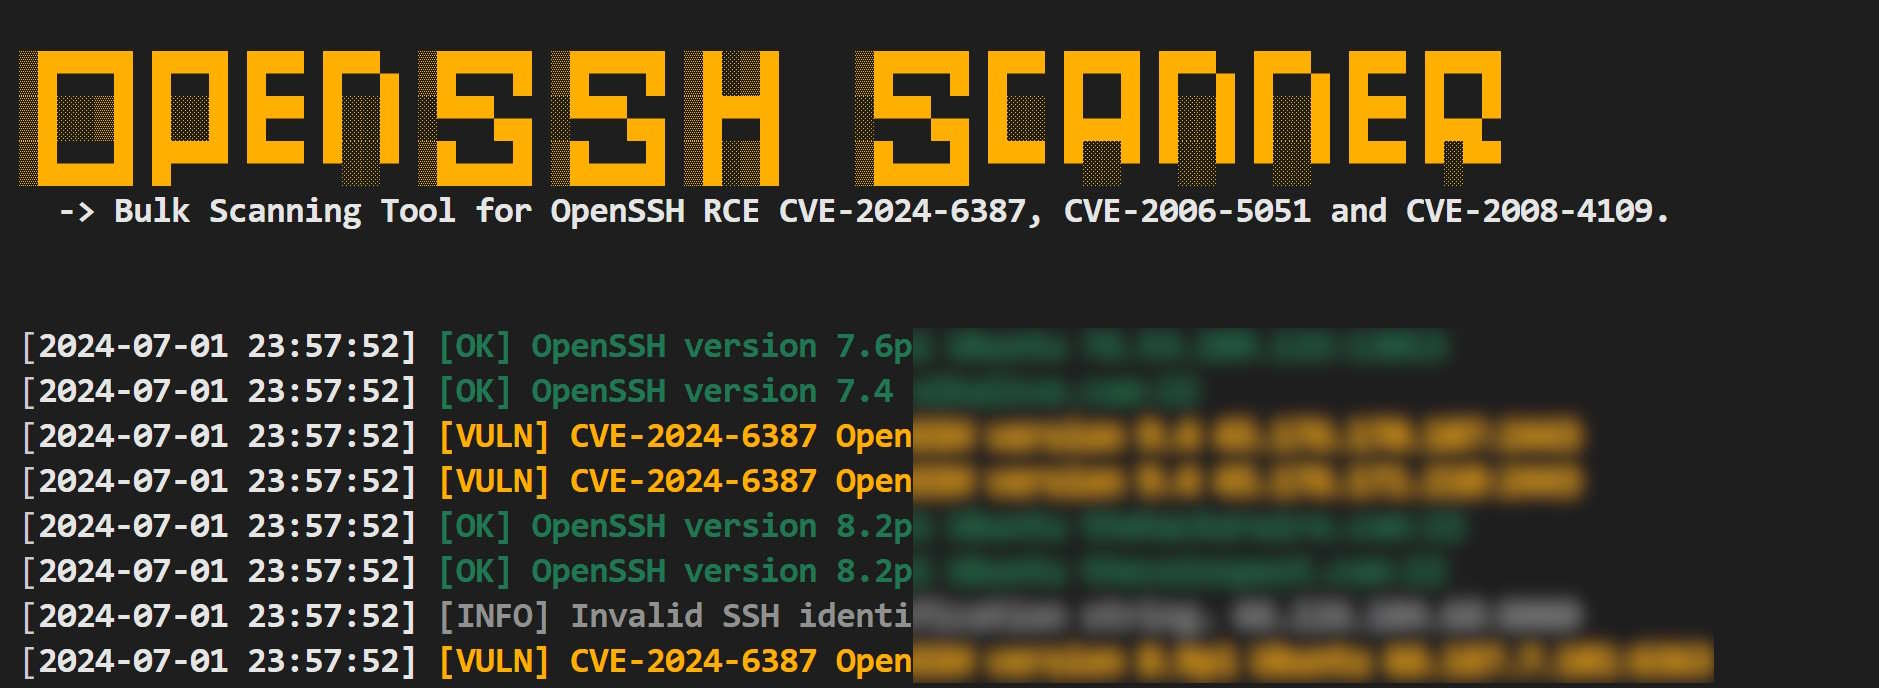
Banner

Visão Geral

Apresentamos uma nova ferramenta de varredura em massa para OpenSSH! Varra rapidamente vários servidores SSH em busca de vulnerabilidades de segurança como CVE-2024-6387, CVE-2006-5051 e outras. Esta ferramenta foi projetada apenas para varredura e relatórios - sem tentativas de exploração -. Melhore suas avaliações de segurança hoje mesmo!

Versão 1.0.4

CVEs Suportados:

- CVE-2024-6387: Affects OpenSSH versions 8.5 to 9.7.
- CVE-2019-6111: Affects OpenSSH versions 5.6 to 7.9.
- CVE-2018-15473: Affects OpenSSH version 7.7.
- CVE-2016-10012: Affects OpenSSH version 6.9.
- CVE-2016-10009: Affects OpenSSH version 7.2.
- CVE-2016-6210: Affects OpenSSH version 7.2.
- CVE-2016-3115: Affects OpenSSH version 7.1.
- CVE-2016-0777: Affects OpenSSH versions 5.4 to 7.1.
- CVE-2015-6564: Affects OpenSSH version 7.0.
- CVE-2015-6563: Affects OpenSSH version 6.8.
- CVE-2015-5600: Affects OpenSSH versions 6.8 and 6.9.
- CVE-2014-2532: Affects OpenSSH version 6.6.
- CVE-2013-4548: Affects OpenSSH version 6.2.
- CVE-2012-0814: Affects OpenSSH version 6.1.
- CVE-2012-0816: Affects OpenSSH version 6.0.
- CVE-2008-5161: Affects OpenSSH version 5.0.
- CVE-2006-5051 and CVE-2008-4109: Affects OpenSSH versions before 4.4.
- CVE-2003-0190: Affects OpenSSH versions before 3.7.1p2.
- CVE-2002-0083: Affects OpenSSH versions before 3.1.
- CVE-2001-0817: Affects OpenSSH versions before 2.3.0.

Instalar os Pacotes Necessários

pip install packaging

Varredura de IP em Massa

python ssh.py -f targets.txt --output output.txt

Varredura de IP Único

python ssh.py -u IP

Contato

Para quaisquer sugestões ou ideias, entre em contato comigo.

Aviso Legal

Esta ferramenta é fornecida apenas para fins educacionais. Não incentivo, tolero nem apoio o acesso não autorizado a qualquer sistema ou rede. Use esta ferramenta com responsabilidade e somente em sistemas em que você tenha permissão explícita para testar. Quaisquer ações e consequências resultantes do uso indevido desta ferramenta são de sua inteira responsabilidade.


Referências

  • https://blog.qualys.com/vulnerabilities-threat-research/2024/07/01/regresshion-remote-unauthenticated-code-execution-vulnerability-in-openssh-server
  • https://ubuntu.com/security/CVE-2024-6387
  • https://www.cve.org/CVERecord?id=CVE-2024-6387
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




