
 barghest-ngo/mesh
VPN mesh ponto a ponto criptografada para perícia forense móvel remota, permitindo aquisição sem fio via ADB e libimobiledevice, monitoramento de rede e detecção de intrusões através de NAT e firewalls.



MESH é uma ferramenta de rede para apoiar a aquisição forense lógica remota em dispositivos móveis
MESH fornece aos analistas um caminho direto e criptografado para dispositivos móveis para depuração sem fio, monitoramento de rede e aquisição forense, mesmo quando esses dispositivos estão atrás de NAT, firewalls ou redes móveis restritivas. Ele constrói uma sobreposição privada para que um dispositivo remoto se comporte como se estivesse na mesma sub-rede local. Não requer servidores VPN centrais, encaminhamento de portas ou infraestrutura permanente para manter ou defender. Isso permite monitoramento e aquisição de rede remota, contínua e fácil pela internet, com ferramentas como MVT e AndroidQF.
As malhas são efêmeras e controladas pelo analista: traga dispositivos online, colete e, em seguida, desmonte a rede. Nada fica em execução, o que apoia a prevenção de atividade de fingerprinting.
[!IMPORTANT] Alpha Público: Atualmente em alpha público e em desenvolvimento ativo. Uma penetração completa de terceiros foi concluída e corrigimos todas as vulnerabilidades principais. As coisas podem mudar e devem ser esperadas mudanças significativas. Atualmente requer algum nível de conhecimento técnico. Por favor, relate bugs ou preocupações de segurança através de GitHub Issues."
Para documentação completa:
https://docs.meshforensics.org/
docker compose, não docker-compose legado). Instruções de instalação.sudo snap install task --classicbrew install go-task[!NOTE] A maioria das operações de tempo de execução funciona com
docker composesimples, mas as tarefas de configuração interativa (gerenciamento de.env, template de configuração, rotação de chaves de autenticação) requerem go-task.
git clone https://github.com/BARGHEST-ngo/mesh.git
cd MESH
task build
task controlPlane
task controlPlane guia você pela configuração interativamente e inicia todos os serviços necessários. Para a maioria dos usuários, selecionar Efêmera com um domínio Automático é a rota recomendada - não requer configuração de servidor ou DNS.
Escolha um tipo de implantação. Um plano de controle efêmero é executado em sua estação de trabalho e é acessível pela internet através de um túnel seguro. Um plano de controle persistente é executado em um servidor dedicado voltado para a internet que você gerencia.
Escolha um domínio. Selecionar Automático permite que o MESH provisione um endereço HTTPS público para você. Selecione Manual se você quiser usar seu próprio domínio.
Insira a chave de API. Se você escolheu um domínio Automático, será solicitado a inserir uma chave de API. Esta será fornecida a você pela equipe do Barghest; entre em contato conosco para solicitar acesso.
Confirme a configuração. Revise as configurações geradas antes de o MESH iniciar.
Se essas configurações estiverem incorretas, ou se a configuração foi interrompida, exclua .env e execute task controlPlane para começar novamente.
CONTROL_PLANE_TYPE=Ephemeral
PROXY_DOMAIN_TYPE=Automatic
MESH_SUBDOMAIN=<random 10 character slug>
FRP_AUTH_TOKEN=<secret token>
CONTROL_PLANE_URL=https://<slug>.tunnels.meshforensics.app
LOGIN_URL=https://<slug>.tunnels.meshforensics.app
Os contêineres iniciam e uma chave de API é gerada. Quando todos os serviços estiverem íntegros, o MESH imprime uma chave de API de uso único para fazer login na interface web.
Control plane API key (enter this in the web UI to log in):
<SECRET API KEY>
Navegue até a URL do seu plano de controle e insira a chave de API quando solicitado para fazer login.
https://<slug>.tunnels.meshforensics.app
A interface web é servida via HTTPS com um certificado emitido automaticamente pelo Let's Encrypt.
[!IMPORTANT] A ACL padrão permite que nós de cada rede conversem entre si. Implantações de produção devem usar políticas restritivas. Modifique-as na guia ACL.
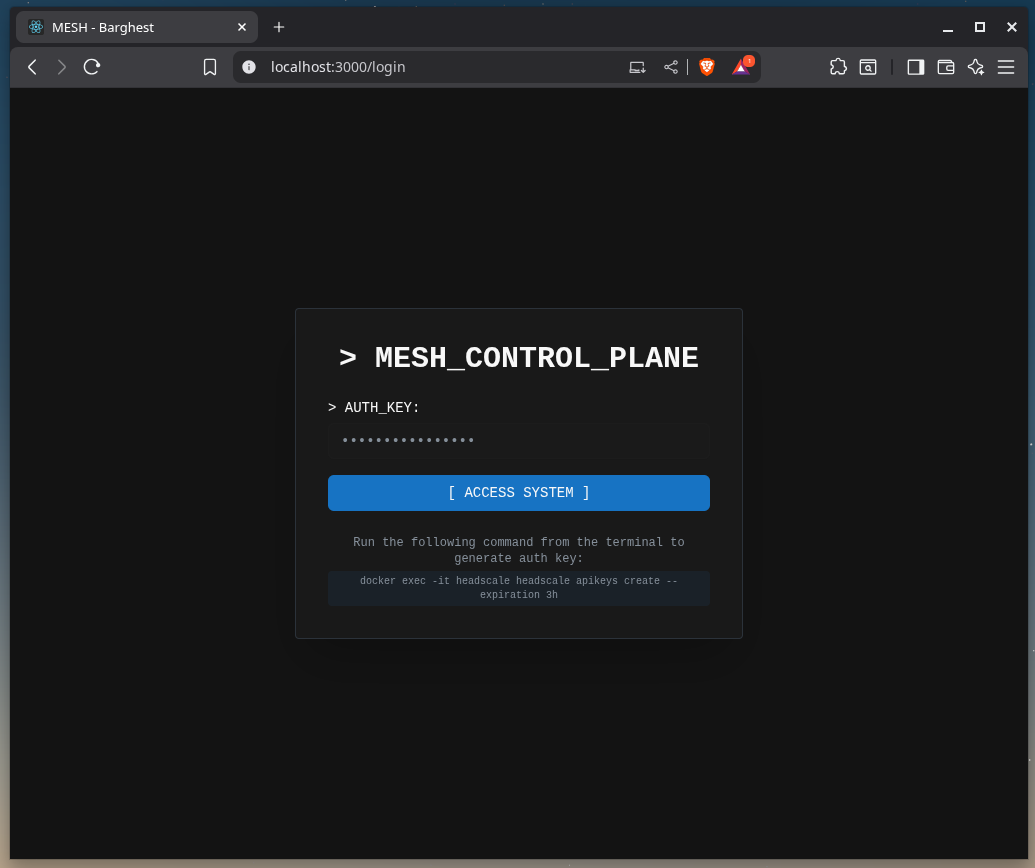
Sua rede MESH agora está pronta para aceitar nós.
Consulte a documentação para inscrição de nós e fluxos de trabalho forenses.
task down destrói a rede MESH, desconectando todos os usuários e, se você escolheu uma implantação Efêmera com um domínio Automático, estes e todos os vestígios são removidos e não podem mais ser acessados.
