
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-47119 — Um POC para CVE-2023-47119 | Kitploit
Ferramentas/GitHubGitHub/baadmaro/cve-2023-47119
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebAprendizado e EducaçãoLabs e Prática
GitHubbaadmaro/cve-2023-47119

CVE-2023-47119

Um POC para CVE-2023-47119

Ver Repositório
218há 3 anosAinda não revisado
Compartilhar

Índice

  • CVE-2023-47119
  • Análise detalhada
  • POC
  • Escalação ?
  • Configuração do LAB

CVE-2023-47119

Um POC para CVE-2023-47119 que é uma vulnerabilidade que afeta Discourse versões anteriores à versão 3.1.3 do ramo stable e versão 3.2.0.beta3 dos ramos beta e tests-passed. Alguns links podem injetar tags HTML arbitrárias quando renderizados através do mecanismo Onebox.

Análise detalhada

Artigo : https://baadmaro.github.io/posts/Discourse-CVE-2023-47119-Building-a-CVE-POC-from-commits-changes/
POC

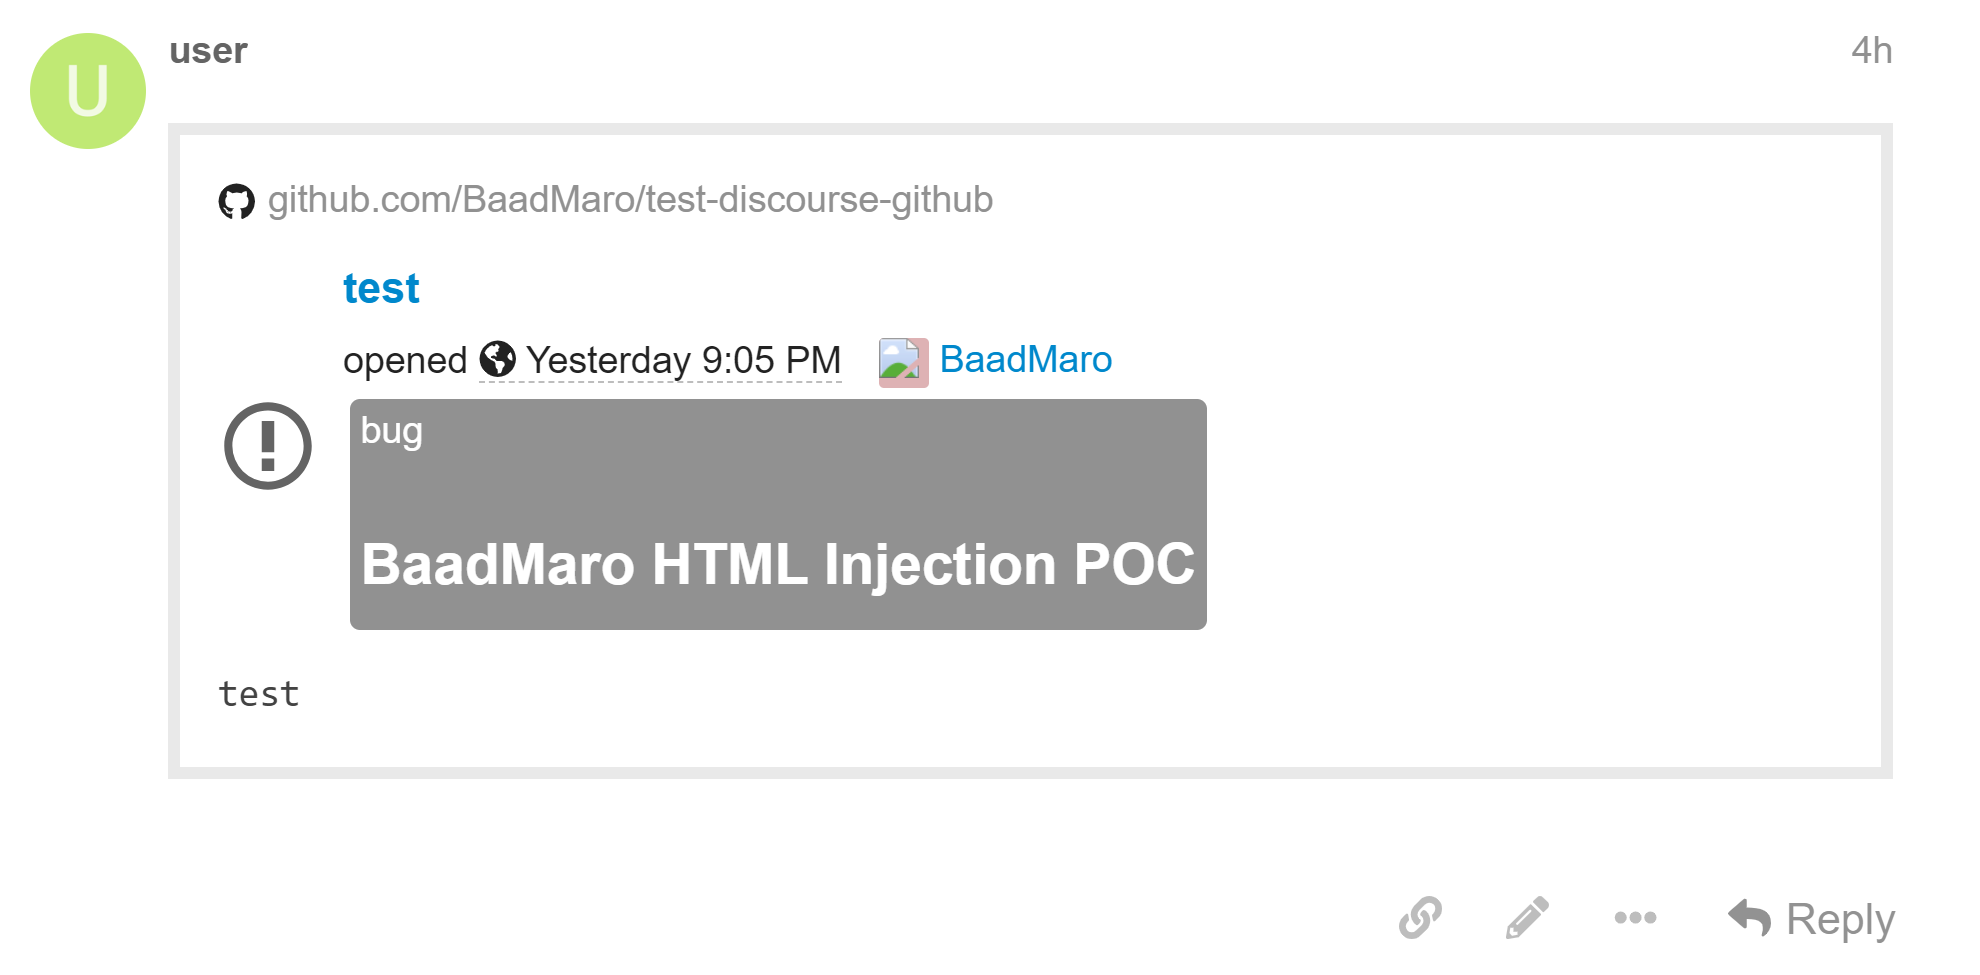
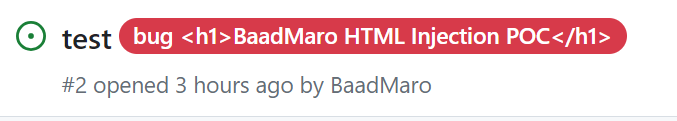
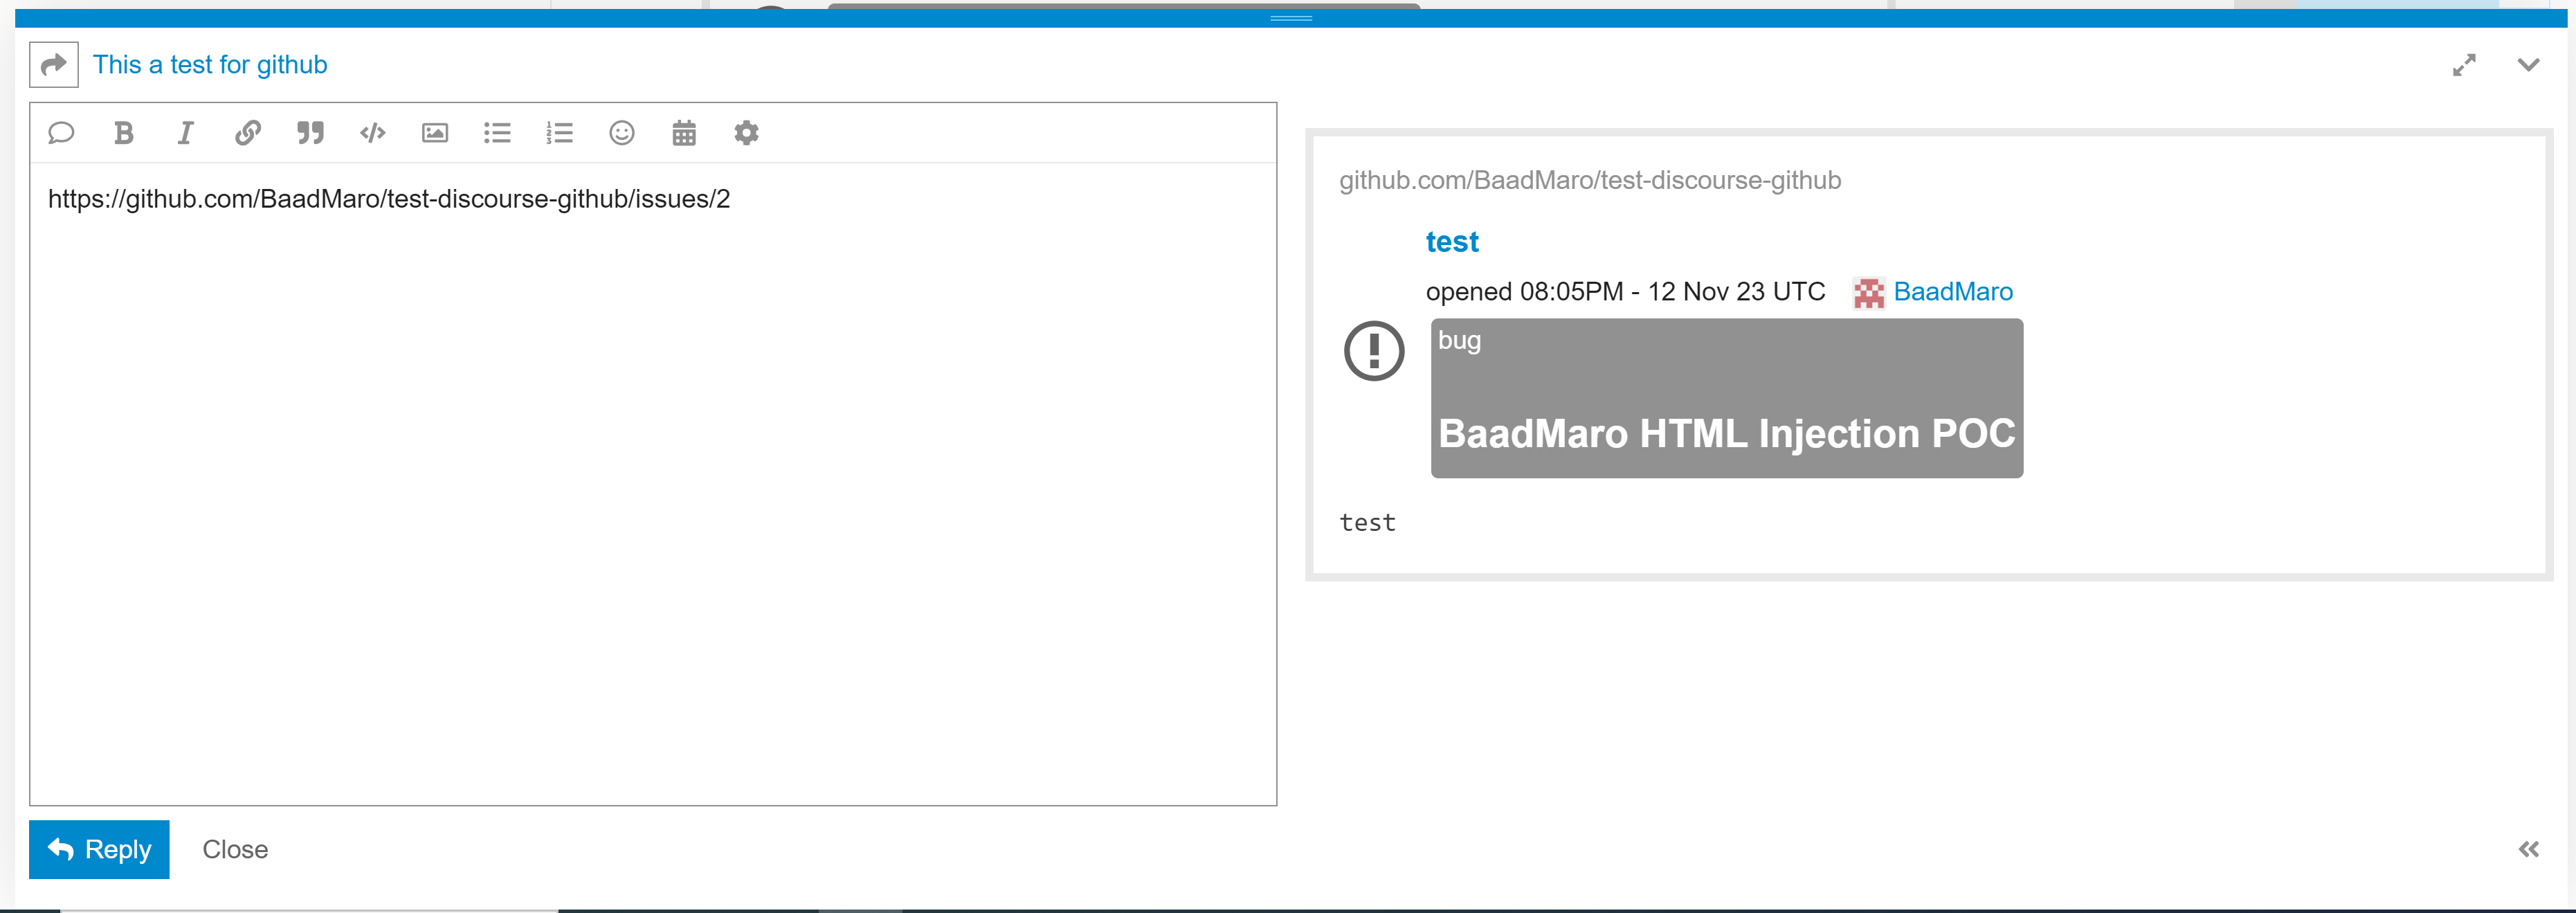
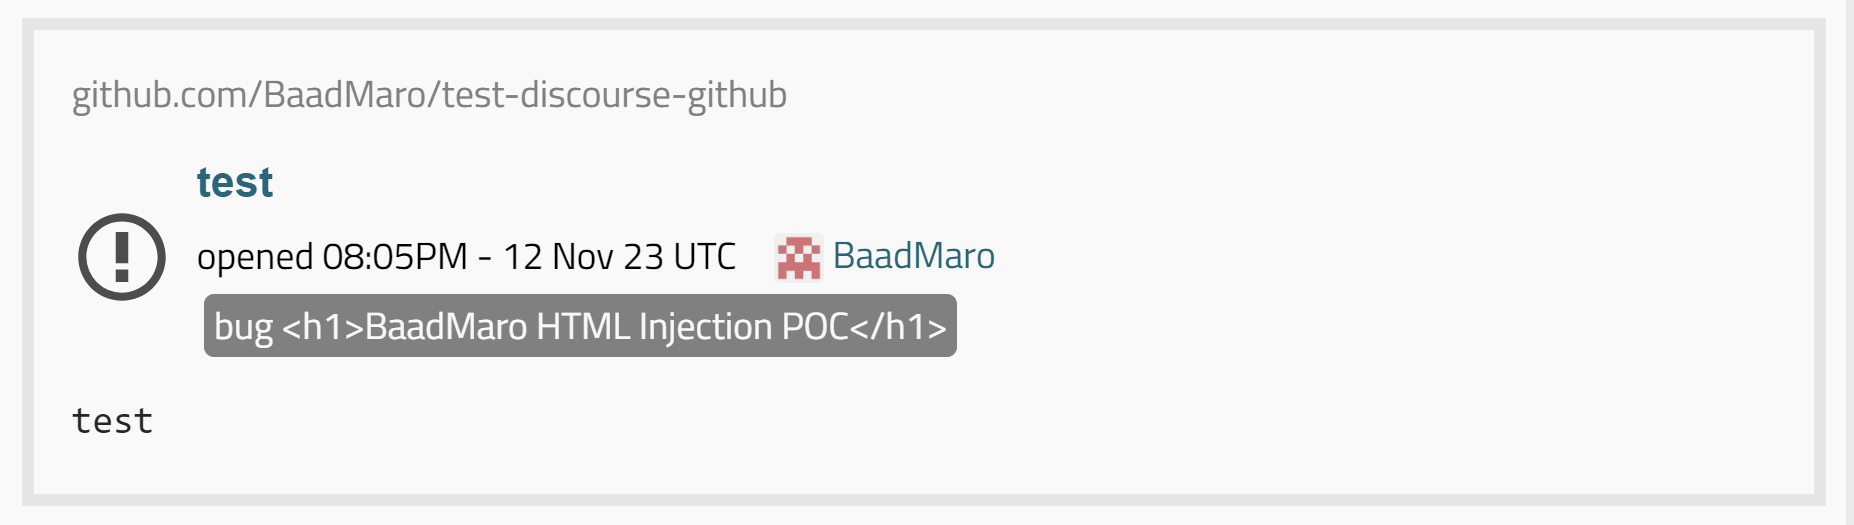
  • Payload : Um link para uma issue do github com uma label que inclui uma injeção de HTML no nome. Exemplo https://github.com/BaadMaro/test-discourse-github/issues/2

image

image

image

<span style="display:inline-block;margin-top:2px;background-color: #B8B8B8;padding: 2px;border-radius: 4px;color: #fff;margin-left: 3px;">
          bug <h1>BaadMaro HTML Injection POC</h1>
        </span>

Nas versões corrigidas
image

Escalação

É necessário um bypass para os filtros XSS usados https://github.com/discourse/discourse/security#xss

Configuração do LAB

Para construir o Discourse 3.1.3 que é uma versão vulnerável, usei o arquivo docker compose do bitnami https://hub.docker.com/r/bitnami/discourse/

  • docker-compose.yml : https://raw.githubusercontent.com/bitnami/containers/main/bitnami/discourse/docker-compose.yml
  • Modifique as tags das imagens para 3.1.3 ou qualquer outra versão vulnerável docker.io/bitnami/discourse:3.1.3
  • Altere o host para a sua configuração preferida, como 0.0.0.0 ou o endereço IP da sua rede interna DISCOURSE_HOST=0.0.0.0
  • Você também pode modificar a porta 80
  • Após modificar o arquivo, execute docker-compose up -d
  • Em poucos minutos você poderá ver o servidor web do discourse na porta 80 do seu host
  • Login padrão da aplicação user:bitnami123

Você também pode usar o docker oficial https://github.com/discourse/discourse_docker

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    279

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →