
 ashrafzaryouh/cve-2026-33825
Documentação e pesquisa sobre o CVE-2026-33825 (BlueHammer), uma escalada de privilégios local TOCTOU no Microsoft Defender para Windows, abrangendo o fluxo de exploração, indicadores e mitigações.

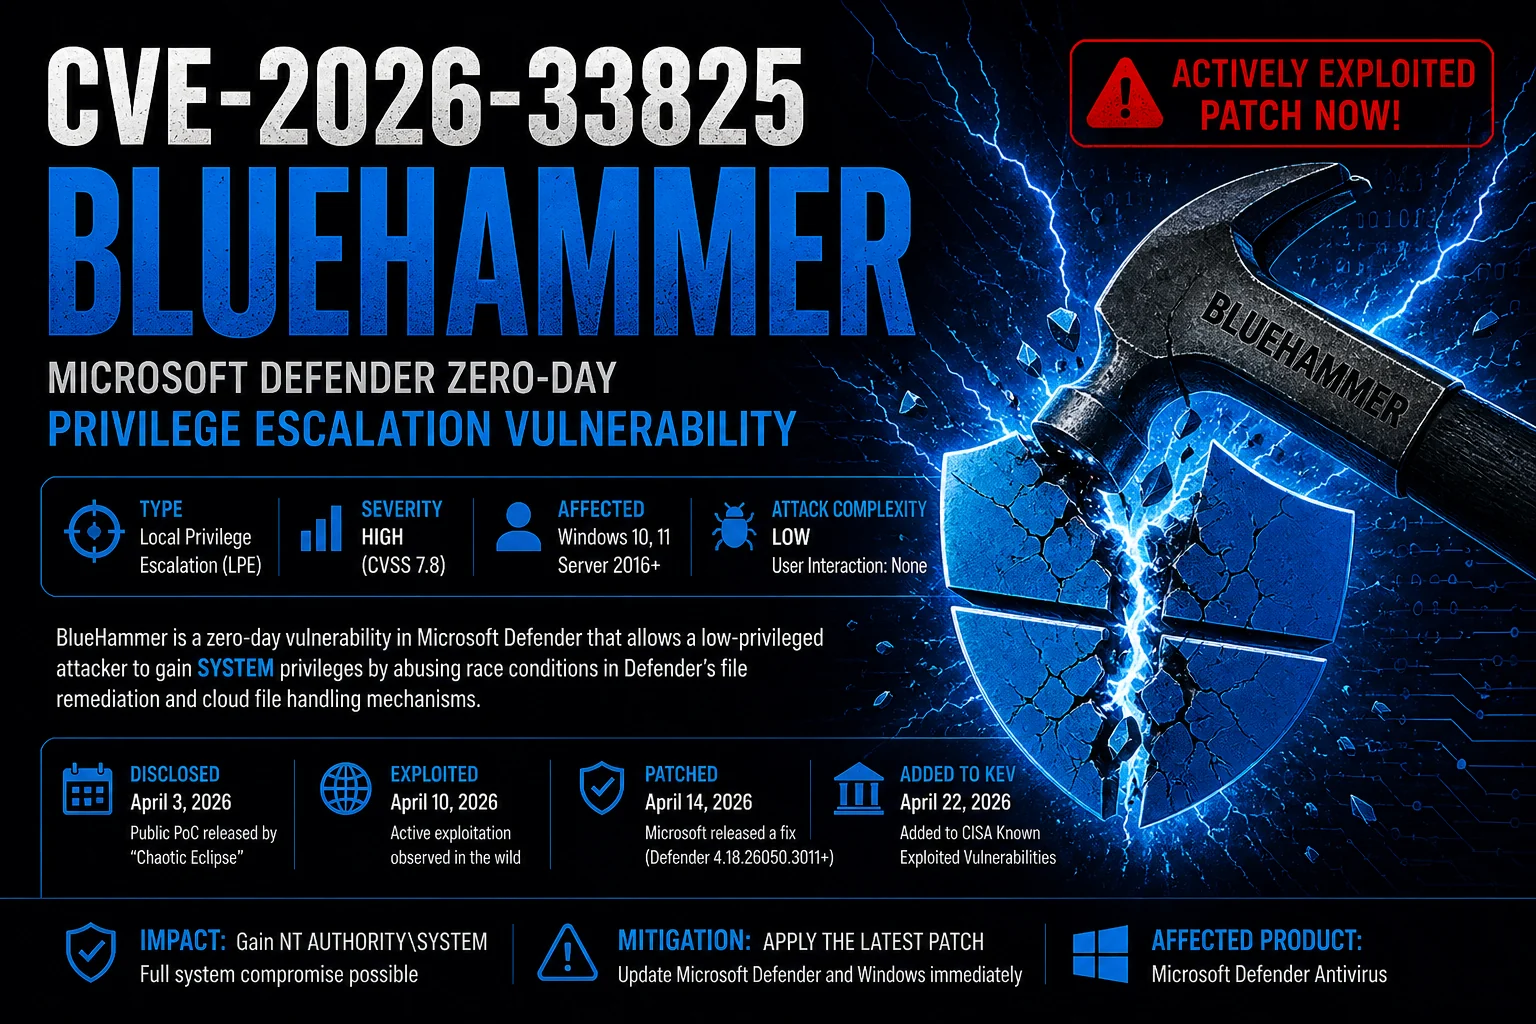


BlueHammer é uma vulnerabilidade de Escalação de Privilégios Local de alta severidade que afeta componentes do Microsoft Defender em sistemas Windows.
A falha permite que um atacante com baixos privilégios escale privilégios para NT AUTHORITY\SYSTEM abusando de condições de corrida no sistema de arquivos e de operações privilegiadas do Defender.
| Campo | Valor |
|---|---|
| CVE | CVE-2026-33825 |
| Apelido | BlueHammer |
| Severidade | Alta |
| CVSS | ~7.8 |
| Tipo | Escalação de Privilégios Local |
| Afetados | Windows 10 / 11 / Server |
| Componente | Microsoft Defender |
| Exploração | PoC Pública Reportada |
| Privilégio Necessário | Baixo |
| Impacto | Escalação de Privilégios para SYSTEM |
BlueHammer é uma vulnerabilidade de condição de corrida TOCTOU (Time-of-Check to Time-of-Use) dentro de operações privilegiadas do Microsoft Defender.
A vulnerabilidade supostamente abusa de:
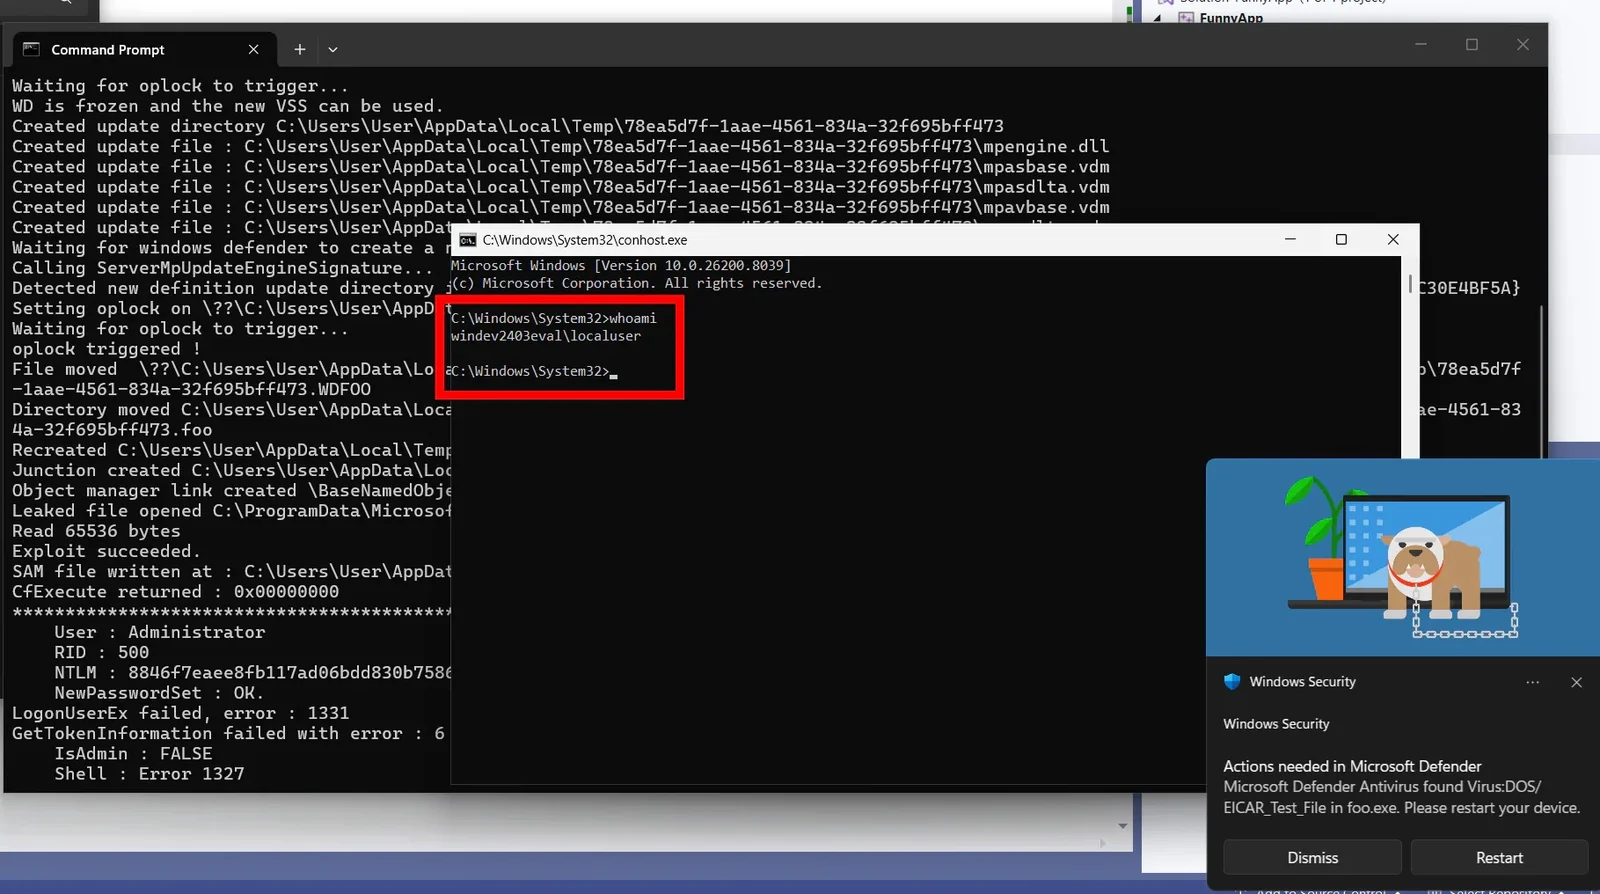
O exploit manipula o Defender para que ele execute operações privilegiadas no sistema de arquivos sobre alvos controlados pelo atacante.
A exploração bem-sucedida pode permitir que atacantes:
Low Privileged User
        │
        ▼
Trigger Defender Operation
        │
        ▼
Exploit TOCTOU Race Condition
        │
        ▼
Redirect Privileged File Operation
        │
        ▼
Overwrite / Move Protected Files
        │
        ▼
Execute Code as SYSTEM
O BlueHammer explora a lacuna entre:
Time of Check
        ↓
Time of Use
O Defender valida um ficheiro/caminho, mas antes de a operação privilegiada ser concluída, o atacante troca o alvo.
Os atacantes alegadamente utilizam:
para redirecionar operações privilegiadas do Defender.
Exemplo conceptualmente:
Defender believes:
C:\Temp\safe.txt

Actually redirected to:
C:\Windows\System32\protected_file
Os oplocks ajudam os atacantes a congelar temporariamente as operações de arquivo:
Defender accesses file
        ↓
Attacker pauses operation
        ↓
Target gets swapped
        ↓
Defender resumes with SYSTEM privileges
Isso aumenta a confiabilidade da condição de corrida.
Supostamente impactados:
MsMpEng.exeMpSigStub.exeSoftwares de segurança:
Isso torna as vulnerabilidades de condição de corrida no sistema de arquivos extremamente perigosas.
O BlueHammer demonstrou que:
o próprio software defensivo pode se tornar o vetor de escalonamento de privilégios.
Instale as atualizações mais recentes da plataforma Defender.
Certifique-se de que todas as atualizações da Patch Tuesday estejam instaladas.
Procure por:
Limite a execução para usuários e aplicações não confiáveis.
Possíveis indicadores podem incluir:
Unexpected Defender file operations
SYSTEM-level cmd.exe / powershell.exe
Suspicious NTFS reparse points
Abnormal Defender remediation events
Oplock abuse patterns
| Vulnerabilidade | Descrição |
|---|---|
| PrintNightmare | RCE/LPE no Windows Print Spooler |
| HiveNightmare | Vulnerabilidade de exposição do SAM |
| RedSun | Técnica relacionada de exploração do Defender |
| unDefend | Família de técnicas de abuso do Defender |
| Conceito | Descrição |
|---|---|
| LPE | Escalação de Privilégios Local |
| TOCTOU | Falha de time-of-check vs time-of-use |
| Oplocks | Sincronização de operações do sistema de arquivos |
| Reparse Points | Recurso de redirecionamento do sistema de arquivos |
| SYSTEM | Maior privilégio local do Windows |
Este repositório/documentação é fornecido para:
Não utilize estas informações para atividades não autorizadas.






