Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-2699 — Scripts de detecção, análise técnica e prova de conceito para CVE-2026-2699, uma falha crítica de bypass de autenticação pré-autenticação no Progress ShareFile Storage Zones Controller. | Kitploit
Ferramentas/GitHubGitHub/ashrafzaryouh/cve-2026-2699
Scanners de VulnerabilidadesAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebAutenticaçãoPapers e Pesquisa
GitHub
ashrafzaryouh/cve-2026-2699

CVE-2026-2699

Scripts de detecção, análise técnica e prova de conceito para CVE-2026-2699, uma falha crítica de bypass de autenticação pré-autenticação no Progress ShareFile Storage Zones Controller.

Ver Repositório
há 7 mesesAinda não revisado
Compartilhar

CVE-2026-2699 — Bypass de Autenticação no Progress ShareFile Storage Zones Controller

License: MIT GitHub stars GitHub issues

Bypass de Autenticação Crítico (CVSS 9.8) no Progress ShareFile Storage Zones Controller (SZC) gerenciado pelo cliente ≤ 5.12.3.


📋 Visão Geral

CVE-2026-2699 é uma vulnerabilidade grave de bypass de autenticação que afeta a interface web do Progress ShareFile Storage Zones Controller (implantações gerenciadas pelo cliente).

Um atacante remoto não autenticado pode acessar páginas de configuração restritas, o que pode levar a alterações na configuração do sistema e, quando encadeado com CVE-2026-2701, à execução remota de código (RCE) completa pré-autenticação.

  • Produto Afetado: Progress ShareFile Storage Zones Controller (SZC) 5.x (até 5.12.3)
  • Não Afetado: ShareFile 6.x e instâncias hospedadas na nuvem
  • Corrigido Em: Storage Zones Controller 5.12.4 (lançado em março de 2026)

Este repositório contém scripts de detecção, análise técnica e materiais de prova de conceito (quando legal e eticamente permitido).
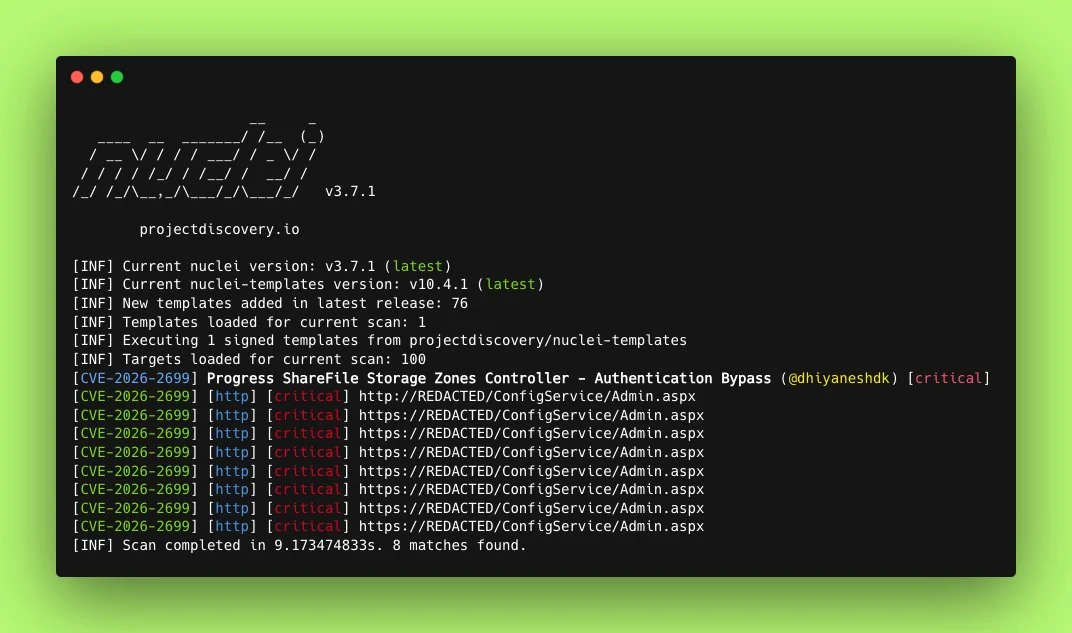

🎯 Detalhes da Vulnerabilidade

HFTRzKMbQAAdLZ5

  • ID CVE: CVE-2026-2699
  • Severidade: Crítica (Pontuação Base CVSS v3.1: 9.8)
  • Vetor: AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
  • Tipo: Bypass de Autenticação / Controle de Acesso Impróprio (CWE-284) com Execução Após Redirecionamento (EAR)
  • Impacto: Acesso não autenticado a endpoints de configuração administrativa → potencial comprometimento total do sistema quando encadeado

Causa Raiz

A vulnerabilidade decorre de controle de acesso insuficiente e tratamento de redirecionamento falho na interface de gerenciamento web do SZC, permitindo que usuários não autenticados alcancem funcionalidades de configuração sensíveis.


🛠️ Conteúdo do Repositório

  • detection/ — Scripts de detecção não destrutivos (Python)
  • analysis/ — Análise técnica detalhada e explicação da causa raiz
  • poc/ — Prova de conceito (apenas para fins educacionais / testes autorizados)
  • exploit-chain/ — Demonstração do encadeamento com CVE-2026-2701 (RCE)
  • assets/ — Capturas de tela, diagramas e logs

🚨 Versões Afetadas

VersãoStatus
≤ 5.12.3Vulnerável
5.12.4+Corrigida
6.xNão afetada

Nota: Apenas implantações do Storage Zones Controller gerenciadas pelo cliente (on-premises) são impactadas.


✅ Remediação

  1. Atualize imediatamente para o Storage Zones Controller 5.12.4 ou posterior.
  2. Restrinja a exposição à internet pública das interfaces de gerenciamento do SZC (use VPN, regras de firewall ou acesso zero-trust).
  3. Monitore os logs em busca de acessos suspeitos a /Configuration/ ou endpoints similares.
  4. Aplique o patch de segurança oficial da Progress Software.

Aviso Oficial:
Progress ShareFile Security Vulnerability – February 2026


🔍 Detecção

Este repositório inclui um script de detecção leve:

python3 watchTowr-vs-Progress-ShareFile-CVE-2026-2699.py -t https://target-sz-controller.example.com

Inspirado no artefato de detecção oficial do watchTowr.


📚 Referências

  • Detalhe no NVD — CVE-2026-2699
  • Análise completa do watchTowr Labs
  • Aviso oficial da Progress
  • Página da CVE no Tenable
  • Aviso do GitHub: GHSA-ppf9-6x38-42wv

⚠️ Aviso Legal e Ético

Todos os materiais neste repositório são fornecidos apenas para fins educacionais, de pesquisa e de segurança defensiva.

A exploração não autorizada contra sistemas que você não possui ou para os quais não tem permissão explícita de teste é ilegal e antiética.


⭐ Histórico de Estrelas e Contribuições

Contribuições, detecções aprimoradas ou write-ups adicionais são bem-vindos via Pull Requests.


Feito com ❤️ para a comunidade de segurança

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →







