
 ashrafzaryouh/cve-2026-25089
Aviso sobre CVE-2026-25089, uma injeção crítica de comandos do sistema operacional sem autenticação no Fortinet FortiSandbox, abrangendo versões afetadas, CVSS, detecção e mitigação.

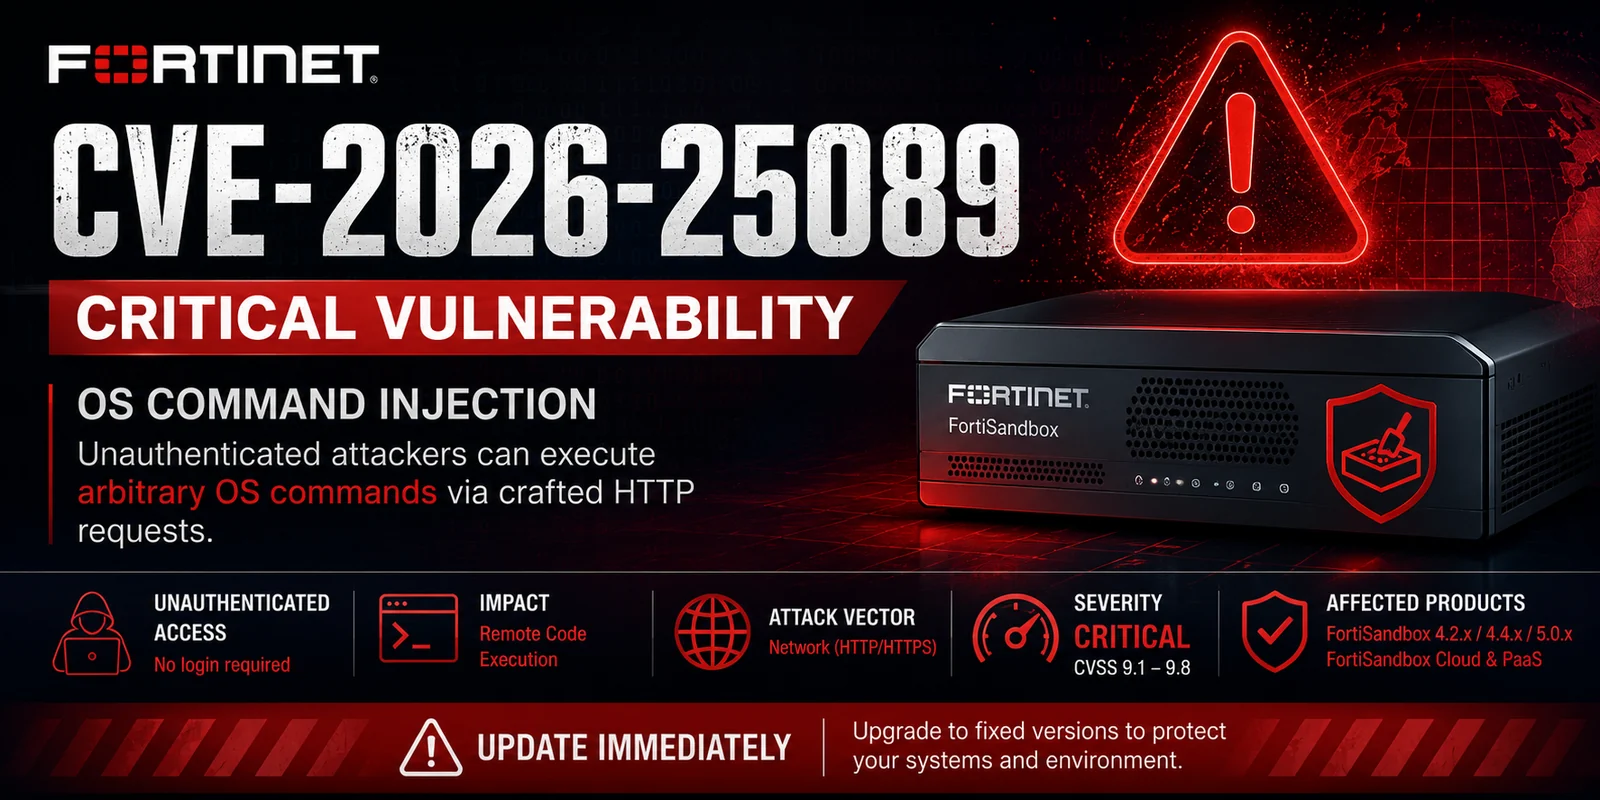


CVE-2026-25089 é uma vulnerabilidade crítica de Injeção de Comando do SO (CWE-78) que afeta várias implantações do Fortinet FortiSandbox.
Um atacante remoto não autenticado pode explorar essa falha enviando requisições HTTP especialmente criadas, resultando na execução arbitrária de comandos no sistema operacional subjacente.
⚠️ A exploração bem-sucedida pode levar ao comprometimento total do appliance e à execução remota de código (RCE).
| Campo | Valor |
|---|---|
| CVE | CVE-2026-25089 |
| Severidade | Crítica |
| CWE | CWE-78 |
| Tipo de Ataque | Injeção de Comando do SO |
| Autenticação | Não Requerida |
| Interação do Usuário | Nenhuma |
| Impacto | Execução Remota de Código |
| Explorabilidade | Remota |
| Fornecedor | Fortinet |
| Produto | Versões Vulneráveis |
|---|---|
| FortiSandbox | 5.0.0 – 5.0.5 |
| FortiSandbox | 4.4.0 – 4.4.8 |
| FortiSandbox | 4.2.x |
| FortiSandbox Cloud | 5.0.4 – 5.0.5 |
| FortiSandbox PaaS | 5.0.4 – 5.0.5 |
| Produto | Versão Corrigida |
|---|---|
| FortiSandbox | 5.0.6 |
| FortiSandbox | 4.4.9 |
| FortiSandbox Cloud | 5.0.6 |
| FortiSandbox PaaS | 5.0.6 |
CVSS v3.1 Score: 9.8 (Critical)

AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
| Métrica | Valor |
|---|---|
| Vetor de Ataque | Rede |
| Complexidade do Ataque | Baixa |
| Privilégios Necessários | Nenhum |
| Interação do Usuário | Nenhuma |
| Confidencialidade | Alta |
| Integridade | Alta |
| Disponibilidade | Alta |
Attacker
    │
    ▼
Crafted HTTP Request
    │
    ▼
Vulnerable FortiSandbox Endpoint
    │
    ▼
OS Command Injection
    │
    ▼
Remote Code Execution
    │
    ▼
System Compromise
Monitore:
Este repositório destina-se a:
As informações fornecidas devem ser usadas apenas em ambientes autorizados e legais.
CVE-2026-25089
Feito com ❤️ por Pesquisadores de Segurança







