
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
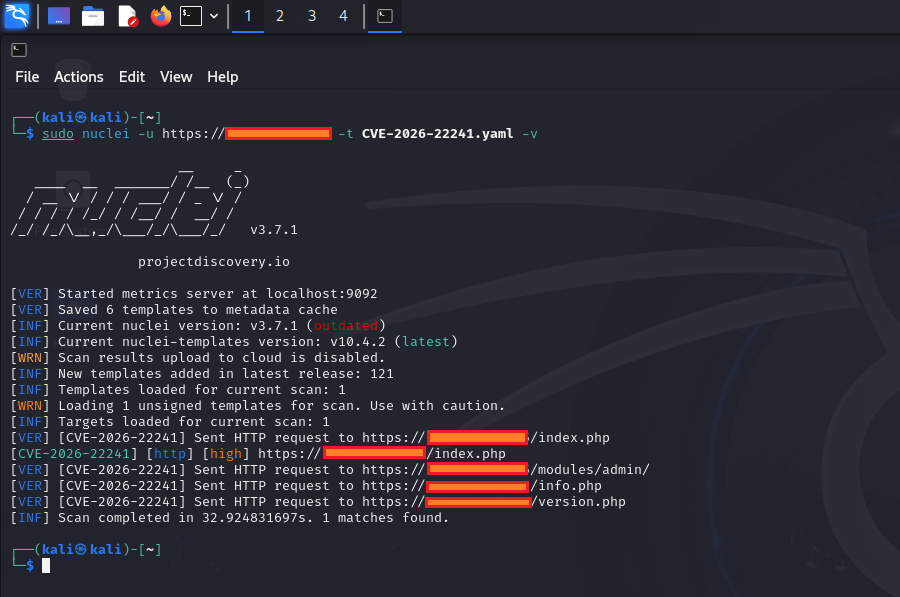
CVE-2026-22241 — Aviso e análise técnica da CVE-2026-22241, um upload de ZIP sem restrições na importação de temas do Open eClass (pré-4.2) que permite execução remota de código por administrador autenticado, com causa raiz e mitigação. | Kitploit
Ferramentas/GitHubGitHub/ashrafzaryouh/cve-2026-22241
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebPapers e PesquisaAprendizado e Educação
GitHubashrafzaryouh/cve-2026-22241

CVE-2026-22241

Aviso e análise técnica da CVE-2026-22241, um upload de ZIP sem restrições na importação de temas do Open eClass (pré-4.2) que permite execução remota de código por administrador autenticado, com causa raiz e mitigação.

Ver Repositório
1há 7 mesesAinda não revisado
Compartilhar

🚨 CVE-2026-22241 - Execução Remota de Código na Importação de Temas do Open eClass

1768551798083
Severity Affected

📌 Resumo da Vulnerabilidade

O Open eClass (também conhecido como GUnet eClass), um Sistema de Gestão de Aprendizagem (LMS) de código aberto amplamente utilizado, contém uma vulnerabilidade crítica de Upload Irrestrito de Arquivos em seu recurso de Importação de Temas.

Um administrador autenticado pode enviar um arquivo ZIP malicioso, resultando em Execução Remota de Código (RCE) no servidor.


⚠️ Versões Afetadas

VersãoStatus
Open eClass < 4.2Vulnerável
Open eClass ≥ 4.2Corrigida

🛠️ Detalhes da Vulnerabilidade

  • ID CVE: CVE-2026-22241
  • Severidade: Alta (CVSS 7.3)
  • Tipo: Upload Irrestrito de Arquivos (CWE-434)
  • Vetor de Ataque: Funcionalidade de Importação de Temas no painel administrativo
  • Privilégio Necessário: Conta de administrador
  • Impacto: Execução Remota de Código (RCE)
CVE-2026-22241

🔍 Causa Raiz

A vulnerabilidade existe devido à validação e sanitização insuficientes dos arquivos ZIP enviados durante o processo de importação de temas. Arquivos maliciosos (como webshells PHP) podem ser gravados no diretório acessível pela web.


🛡️ Mitigação e Correção

  • Atualize imediatamente para o Open eClass 4.2 ou mais recente.
  • Desative o recurso de Importação de Temas se não for necessário.
  • Restrinja o acesso administrativo e implemente validação rigorosa de upload de arquivos.
  • Monitore os logs do servidor em busca de atividade suspeita de upload de temas.

📚 Referências

  • Aviso de Segurança Oficial
  • Entrada no NVD
  • Análise da TwelveSec

⚠️ Aviso Legal

Este repositório destina-se apenas a fins educacionais e de pesquisa.
As informações fornecidas têm como objetivo ajudar pesquisadores de segurança e administradores de sistemas a compreender e corrigir a vulnerabilidade.

A exploração não autorizada contra sistemas que você não possui é ilegal.


Feito para Conscientização e Pesquisa em Segurança

⭐ Se isso te ajudou, por favor dê uma estrela no repositório!

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →