Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-12485 — Aviso e verificador de segurança para CVE-2026-12485, uma RCE por estouro de buffer na pilha não autenticado no GeoVision GV-I/O Box 4E DVRSearch, com orientações de detecção e mitigação. | Kitploit
Ferramentas/GitHubGitHub/ashrafzaryouh/cve-2026-12485
Segurança de Sistemas EmbarcadosScanners de VulnerabilidadesSegurança IoTAnálise de VulnerabilidadesSegurança de RedePapers e PesquisaAprendizado e Educação
GitHub
Compartilhar
ashrafzaryouh/cve-2026-12485

CVE-2026-12485

Aviso e verificador de segurança para CVE-2026-12485, uma RCE por estouro de buffer na pilha não autenticado no GeoVision GV-I/O Box 4E DVRSearch, com orientações de detecção e mitigação.

Ver Repositório
1há 4 mesesAinda não revisado

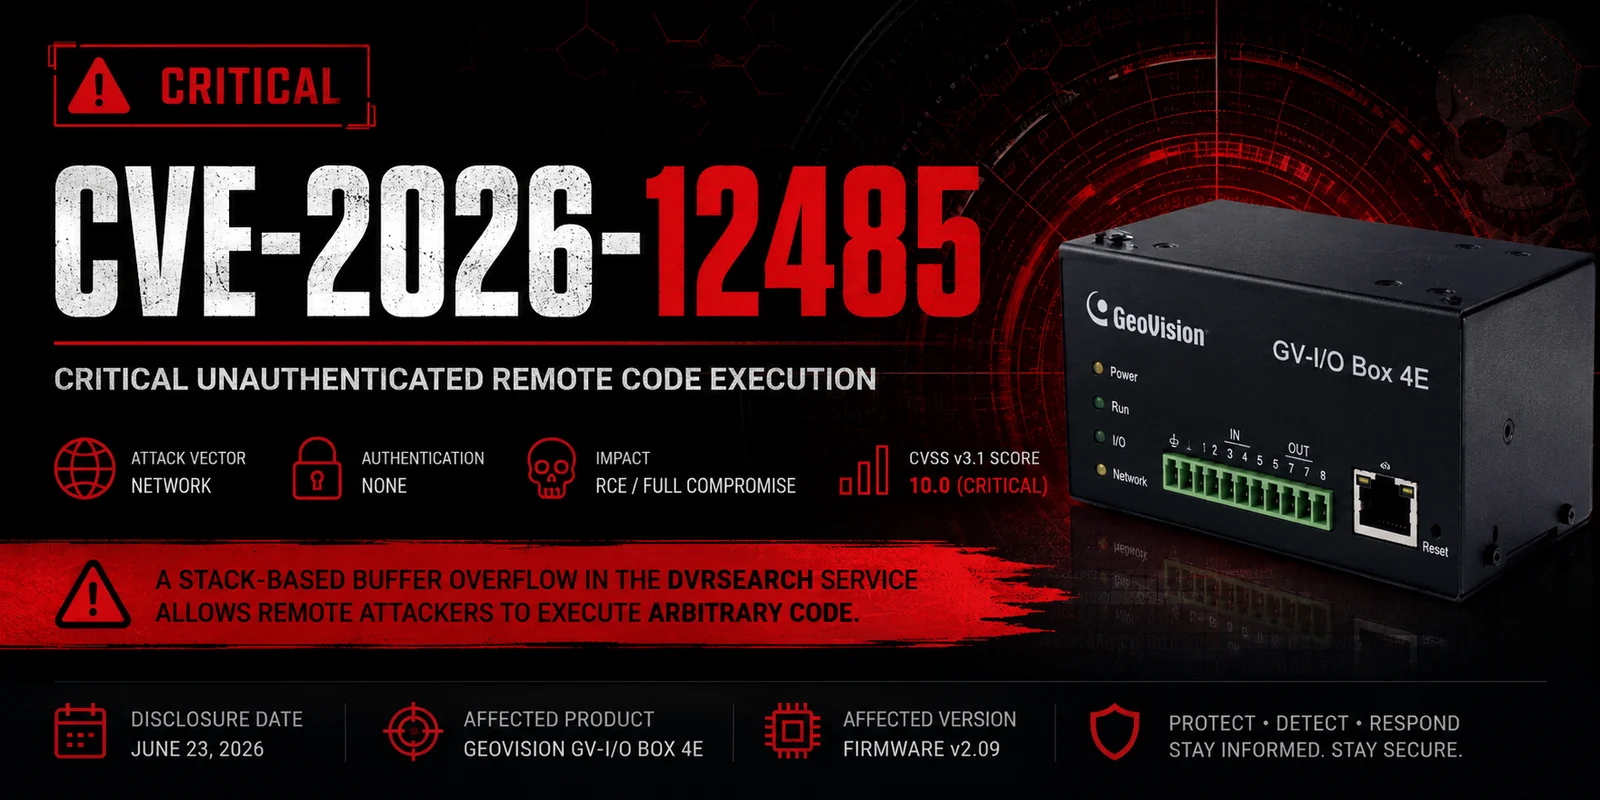
🚨 CVE-2026-12485 - Execução Remota de Código (RCE) Crítica Não Autenticada

ChatGPT Image Jun 28, 2026, 02_58_32 PM

GeoVision GV-I/O Box 4E – Firmware v2.09

CVE CVSS Severity Status

Data de Divulgação: 23 de junho de 2026
CWE: CWE-121 – Estouro de Buffer Baseado em Pilha
Vetor de Ataque: Rede (Não Autenticado)


Uma vulnerabilidade de estouro de buffer baseado em pilha não autenticada no serviço DVRSearch do GeoVision GV-I/O Box 4E permite que atacantes remotos alcancem execução arbitrária de código e comprometam totalmente os dispositivos afetados.


📋 Visão Geral

CampoValor
ID CVECVE-2026-12485
CVSS v3.110.0 (Crítica)
CWECWE-121
Produto AfetadoGeoVision GV-I/O Box 4E
Versão AfetadaFirmware v2.09
Autenticação NecessáriaNão
Interação do UsuárioNenhuma
ImpactoExecução Remota de Código

🎯 Produtos Afetados

ProdutoVersãoStatus
GeoVision GV-I/O Box 4E2.09Vulnerável

🔍 Detalhes da Vulnerabilidade

A vulnerabilidade reside na funcionalidade CMD_IP_SET do serviço DVRSearch. Uma operação memcpy() insegura copia dados controlados pelo usuário para um buffer de pilha de tamanho fixo sem validar o comprimento da entrada de origem.

v3 = strlen(g_network_config->ip_addr);
memcpy(&reply_buf[36], g_network_config->ip_addr, v3);

Como os limites do buffer de destino não são aplicados, uma requisição especialmente elaborada pode desencadear um estouro de buffer na pilha (stack buffer overflow), potencialmente permitindo que um atacante sobrescreva o fluxo de execução e execute código arbitrário.


⚠️ Impacto

A exploração bem-sucedida pode permitir que um atacante:

  • Execute código arbitrário remotamente.
  • Obtenha controle total sobre o dispositivo.
  • Interrompa sistemas de segurança física ou industriais conectados.
  • Estabeleça persistência e pivote mais adiante na rede.

📊 Informações de CVSS

CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
Base Score: 10.0 (Critical)
MétricaValor
Vetor de AtaqueRede
Complexidade de AtaqueBaixa
Privilégios NecessáriosNenhum
Interação do UsuárioNenhuma
EscopoAlterado
ConfidencialidadeAlta
IntegridadeAlta
DisponibilidadeAlta

🛡️ Mitigação

  • Identifique todos os dispositivos que executam o firmware v2.09.
  • Restrinja o acesso à interface de gerenciamento.
  • Coloque os dispositivos atrás de um firewall ou VPN.
  • Evite expor dispositivos afetados diretamente à Internet.
  • Aplique as atualizações de segurança do fornecedor assim que estiverem disponíveis.
  • Monitore o tráfego de rede em busca de requisições suspeitas direcionadas ao DVRSearch.

🔎 Recomendações de Detecção

  • Travamentos ou reinicializações inesperadas do dispositivo.
  • Tráfego anômalo para o serviço DVRSearch.
  • Requisições repetidas envolvendo funções de configuração de rede.
  • Sinais de alterações de configuração não autorizadas.

📅 Cronologia

DataEvento
2026-06-23Vulnerabilidade divulgada publicamente
2026-06-23Identificador CVE atribuído
2026-06-23Aviso técnico publicado

📚 Referências

  • Cisco Talos Security Advisory
  • GeoVision Security Advisories
  • MITRE CVE Database

✅ Saída Esperada Quando o Script Funciona

Veja o que você deve ver ao executar o verificador:

Execução Bem-Sucedida Normal (Serviço Detectado)

$ python3 CVE-2026-12485-check.py 192.168.1.100
============================================================
Safe CVE-2026-12485 (GV-I/O Box 4E DVRSearch) Checker
============================================================
Target: 192.168.1.100:10001
This script does NOT exploit the vulnerability.

[+] Sending safe probe to 192.168.1.100:10001 ...
[+] Received response (XXX bytes) from ('192.168.1.100', 10001)
[+] Service appears active. Response preview: b'\x00\x00...'

============================================================
Recommendation:
- If service responds → Update firmware immediately (GV-IOBOX_2026-06-01).
- Block UDP/10001 from untrusted sources.
- Full advisory: https://talosintelligence.com/vulnerability_reports/TALOS-2026-2377
============================================================

Com a opção --length-test

Você verá linhas adicionais como:

[+] Performing safe length test (non-crashing)...
    Testing payload size: 54 bytes...
    [+] Size 54 -> Response received (XXX bytes)
    Testing payload size: 104 bytes...
    [+] Size 104 -> Response received (XXX bytes)
    ...

Outros Resultados Possíveis

SituaçãoO Que Você VeráSignificado
Serviço em execução"Received response"O serviço vulnerável está escutando
Sem resposta"No response received (timeout)"Firewall, serviço parado ou IP errado
Serviço travado (improvável)Script trava / alvo para de responderVocê foi longe demais (não faça isso com este script)
Permissão negada / erroErro de socketExecute como root ou problema de firewall

O Que Significa "Funciona"?

  • Se você vir "Service appears active" → O serviço DVRSearch está exposto → Alto risco de CVE-2026-12485.
  • O dispositivo está provavelmente vulnerável, a menos que tenha o firmware mais recente com correção.

Próximos Passos se ele responder:

  1. Atualize imediatamente o firmware da GeoVision.
  2. Restrinja o acesso à porta UDP 10001.
  3. Considere a segmentação de rede para o dispositivo.

⚖️ Aviso Legal

Este repositório destina-se exclusivamente a fins educacionais, de pesquisa e de segurança defensiva.

Nenhum código de exploit é fornecido. Qualquer teste deve ser realizado apenas contra sistemas para os quais você tenha autorização explícita.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    280

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






