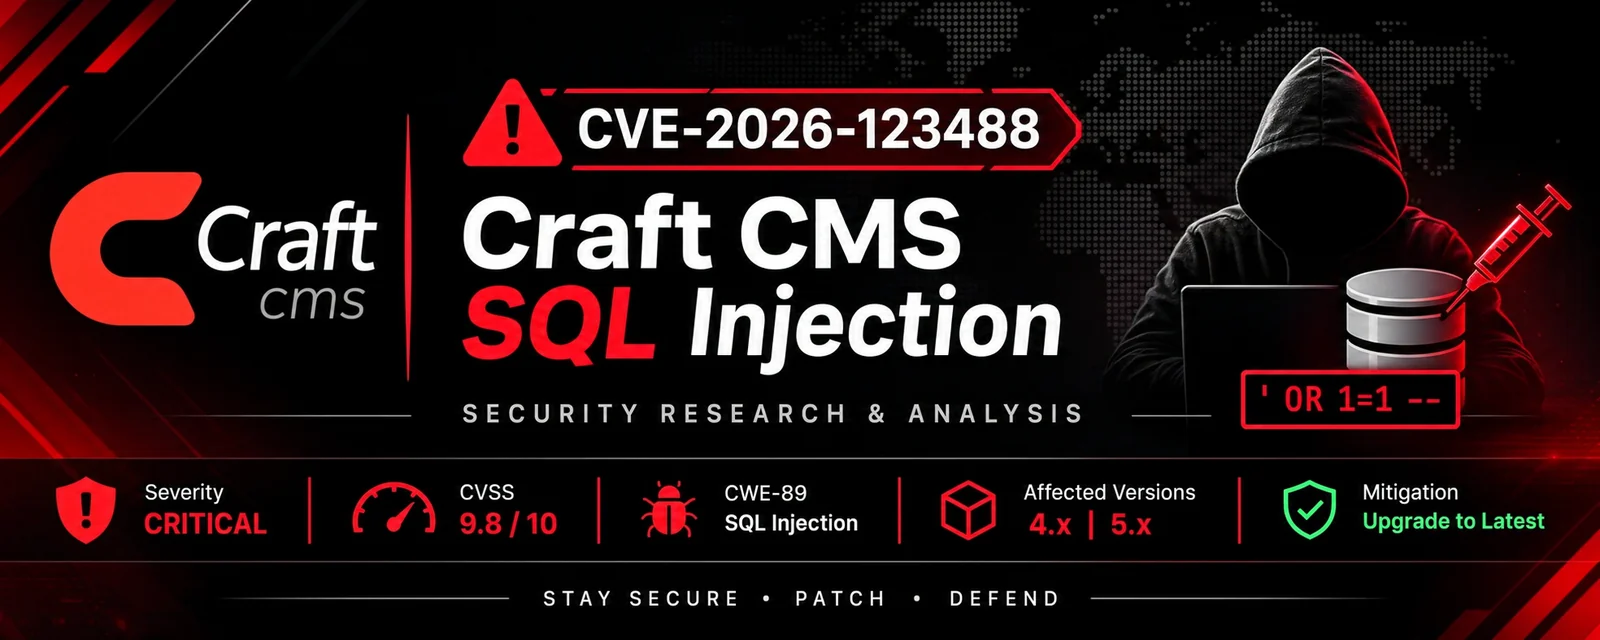
 ashrafzaryouh/cve-2026-123488
Aviso documentando CVE-2026-123488, uma injeção SQL não autenticada no Craft CMS: versões afetadas, impacto, consultas de reconhecimento no Shodan e orientações sobre a versão corrigida.

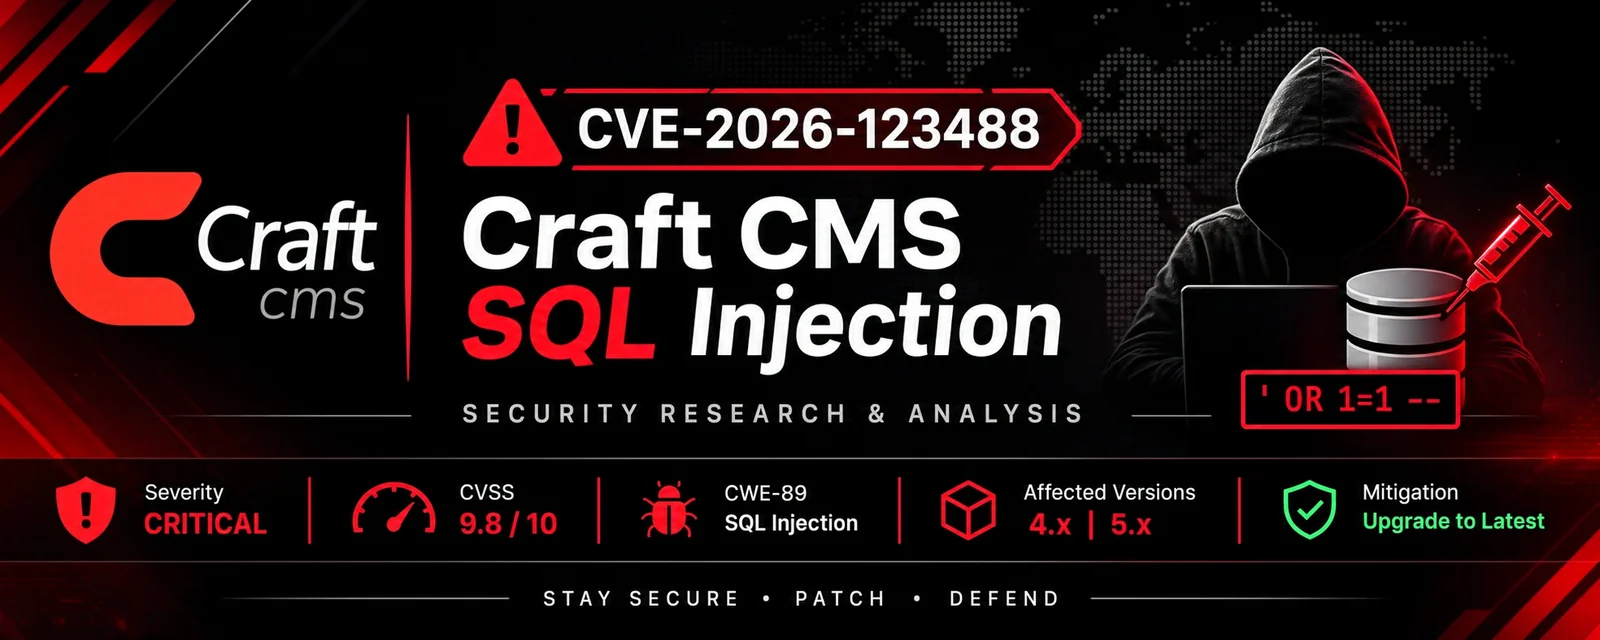

Este repositório documenta a CVE-2026-123488, uma vulnerabilidade de Injeção SQL não autenticada que afeta o Craft CMS.
A vulnerabilidade existe no endpoint de busca de elementos, onde um parâmetro attribute insuficientemente sanitizado pode permitir injeção SQL.
A exploração bem-sucedida pode resultar em acesso não autorizado ao banco de dados, modificação de registros do banco de dados e escalonamento de privilégios de administrador.
| Campo | Informação |
|---|---|
| ID CVE | CVE-2026-123488 |
| Produto | Craft CMS |
| Vulnerabilidade | Injeção SQL |
| CWE | CWE-89 |
| CVSS 3.1 | 9.8 Crítica |
| CVSS 4.0 | 9.3 Crítica |
| Autenticação | Não necessária |
| Vetor de Ataque | Rede |
| Versão | Status |
|---|---|
| Craft CMS 4.0.0 – 4.18.8 | Vulnerável |
| Craft CMS 4.18.9+ | Corrigida |
| Craft CMS 5.0.0 – 5.11.1 | Vulnerável |
| Craft CMS 5.11.2+ | Corrigida |
O Shodan pode ajudar a identificar serviços expostos à internet que aparentam usar o Craft CMS.
http.html:"Craft CMS"
http.title:"Craft CMS"
http.component:"Craft CMS"
Importante: Essas consultas são filtros de descoberta, não de verificação de vulnerabilidade. Um resultado correspondente não estabelece que um host executa uma versão afetada.
Investigue apenas ativos que você possui ou para os quais tem autorização explícita de avaliação.
As potenciais consequências de segurança incluem:
Ações defensivas recomendadas:
4.18.9 ou posterior.5.11.2 ou posterior.Ferramentas sugeridas para análise de segurança autorizada:
| Ferramenta | Finalidade |
|---|---|
| Kali Linux | Ambiente de pesquisa de segurança |
| Shodan | Descoberta de ativos na internet |
| Nmap | Descoberta de serviços autorizada |
| Burp Suite | Teste de segurança de aplicações web |
| OWASP ZAP | Análise de segurança web |
| Nuclei | Detecção de vulnerabilidades |
Este repositório destina-se a fins educacionais, pesquisa de segurança defensiva e testes de penetração autorizados.
Não escaneie, explore, acesse ou modifique sistemas sem permissão explícita de seus proprietários.
O autor não assume qualquer responsabilidade pelo uso não autorizado ou ilegal das informações fornecidas.
Pesquisa em Cibersegurança • Hacking Ético • Análise de Vulnerabilidades






