
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
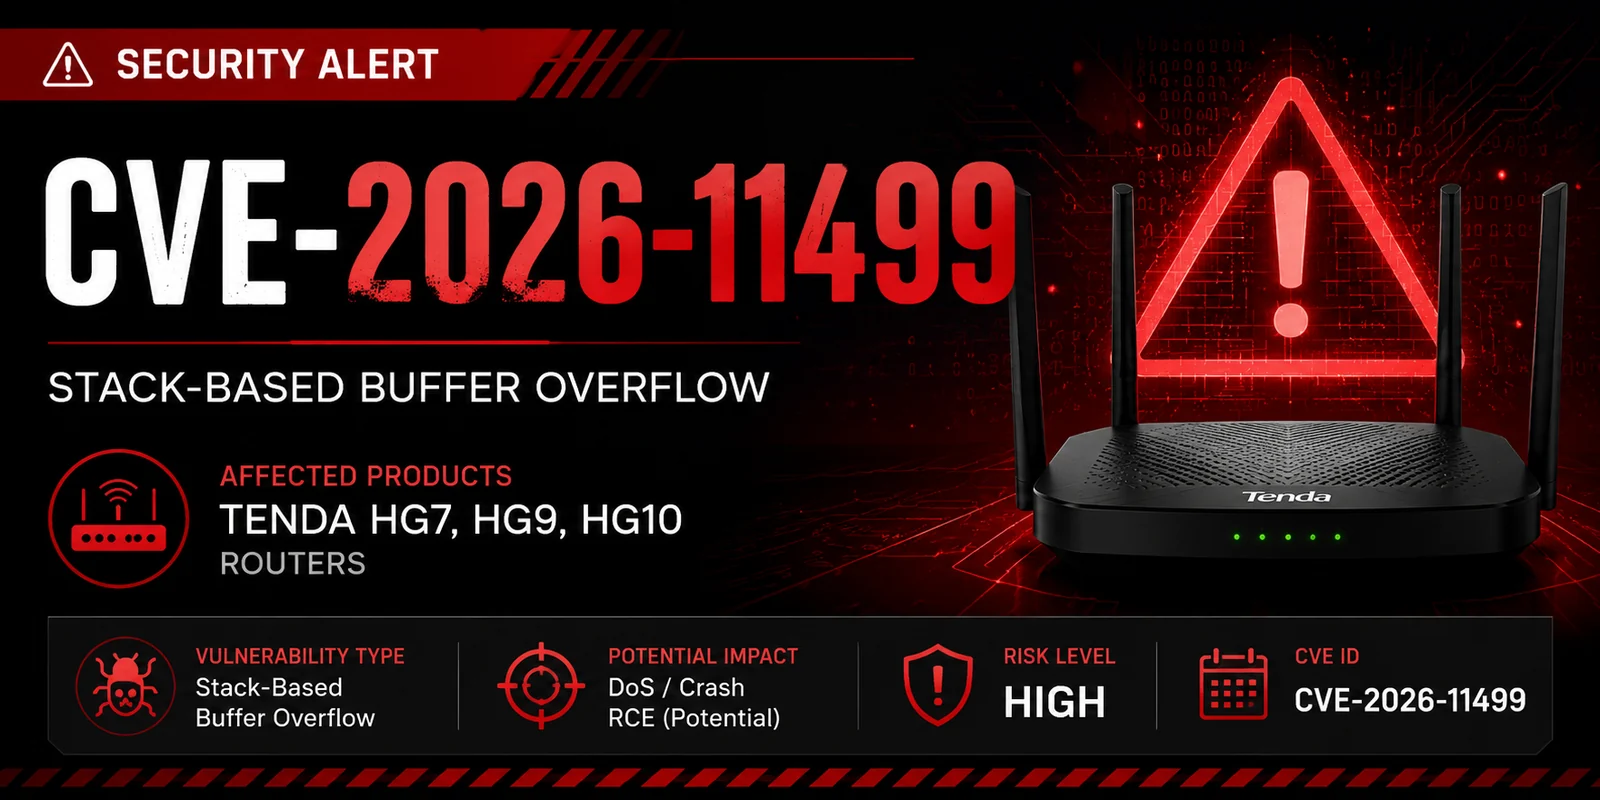
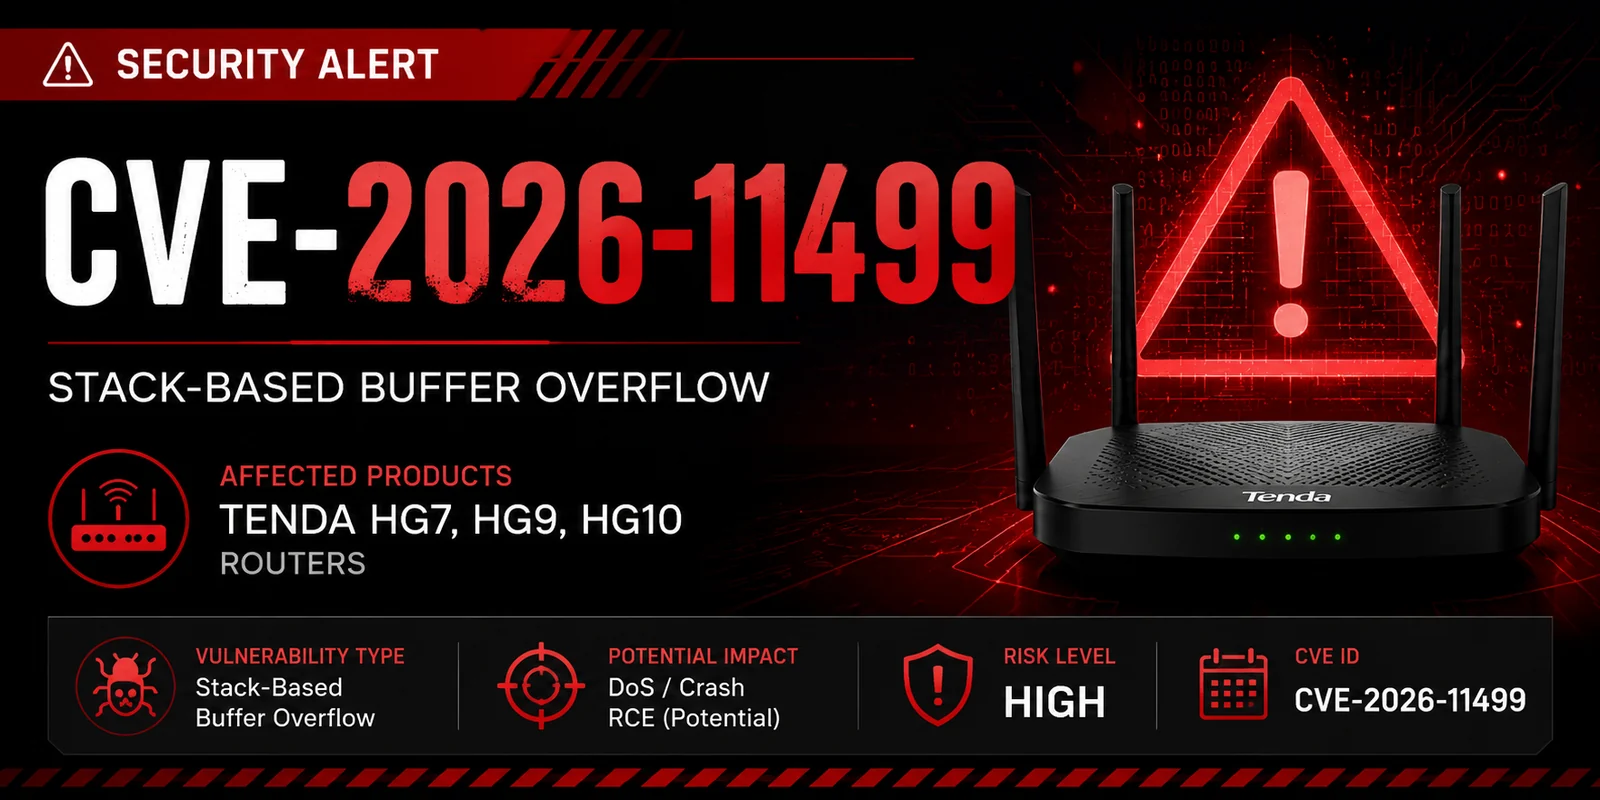
CVE-2026-11499 — Análise consultiva e técnica da CVE-2026-11499, um estouro de buffer baseado em pilha (CWE-121) nos roteadores Tenda HG7, HG9 e HG10, abrangendo impacto, modelos afetados e mitigações. | Kitploit
Ferramentas/GitHubGitHub/ashrafzaryouh/cve-2026-11499
Segurança de Sistemas EmbarcadosSegurança IoTAnálise de VulnerabilidadesSegurança de Hardware e IoTPapers e PesquisaAprendizado e Educação
GitHubashrafzaryouh/cve-2026-11499

CVE-2026-11499

Compartilhar

Análise consultiva e técnica da CVE-2026-11499, um estouro de buffer baseado em pilha (CWE-121) nos roteadores Tenda HG7, HG9 e HG10, abrangendo impacto, modelos afetados e mitigações.

Ver Repositório
21há 5 mesesAinda não revisado

🚨 CVE-2026-11499

Estouro de Buffer Baseado em Pilha nos Roteadores Tenda HG7 / HG9 / HG10

ChatGPT Image Jun 8, 2026, 11_53_47 AM

Security CVE Severity Status


📖 Visão Geral

CVE-2026-11499 é uma vulnerabilidade de estouro de buffer baseado em pilha relatada que afeta vários modelos de roteadores Tenda, incluindo:

  • HG7
  • HG9
  • HG10

A exploração bem-sucedida pode permitir que um atacante provoque uma falha, negação de serviço ou potencialmente alcance Execução Remota de Código (RCE), dependendo do caminho de código vulnerável e da configuração de implantação.

⚠️ Os detalhes técnicos são atualmente limitados e a divulgação pública parece estar em andamento.


🎯 Produtos Afetados

FabricanteProdutoStatus
TendaHG7Vulnerável
TendaHG9Vulnerável
TendaHG10Vulnerável

🛠 Detalhes da Vulnerabilidade

CampoValor
ID CVECVE-2026-11499
TipoEstouro de Buffer Baseado em Pilha
CWECWE-121
ImpactoDoS / Potencial RCE
Vetor de AtaqueDesconhecido
AutenticaçãoDesconhecida
SeveridadeAlta (CVSS Pendente)

⚡ Impacto Potencial

Um atacante pode ser capaz de:

  • Causar falhas no dispositivo
  • Provocar condições de negação de serviço
  • Corromper a memória do processo
  • Executar código arbitrário
  • Obter acesso não autorizado ao dispositivo
User Input
     │
     ▼
┌───────────────┐
│ Vulnerable    │
│ Function      │
└──────┬────────┘
       │
       ▼
 Buffer Overflow
       │
       ▼
 Memory Corruption
       │
       ▼
 Potential RCE

🔬 Análise Técnica

Classe da Vulnerabilidade

O problema foi categorizado como:

char buffer[256];
strcpy(buffer, attacker_input);

Quando a entrada excede o tamanho do buffer alocado, a memória adjacente pode ser sobrescrita.

As possíveis consequências incluem:

  • Falhas na aplicação
  • Corrupção da pilha
  • Sequestro do fluxo de controle
  • Execução de código arbitrário

🧪 Prova de Conceito

🚫 Nenhum PoC público foi divulgado até o momento da redação deste documento.

Quando um PoC estiver disponível, os testes devem ser realizados apenas em ambientes de laboratório autorizados.


🛡 Mitigação

Ações Imediatas

  • Atualizar o firmware assim que os patches estiverem disponíveis
  • Restringir o acesso administrativo
  • Desativar o gerenciamento remoto se desnecessário
  • Monitorar os logs do roteador
  • Isolar dispositivos vulneráveis de redes não confiáveis

📅 Cronologia

DataEvento
2026CVE Reservado
2026Divulgação Pública
PendenteAviso do Fabricante
PendenteLançamento do Patch

📚 Referências

  • MITRE CVE Program
  • NVD (National Vulnerability Database)
  • Tenda Security Advisories

⚠️ Aviso Legal

Este repositório destina-se a:

  • Pesquisa de segurança
  • Análise de vulnerabilidades
  • Fins educacionais

Não use estas informações contra sistemas sem autorização explícita.


🔥 Pesquisa em Cibersegurança • Análise de Vulnerabilidades • Divulgação Responsável

⭐ Se você achou este repositório útil, considere dar uma estrela.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    603
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    390
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    301
  • 6

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    263

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





