
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-22809 — Exploit automatizado de escalonamento de privilégios local para CVE-2023-22809 (sudoedit -e) que verifica as permissões do sudo e modifica o sudoers para obter um shell de root. Para testes de segurança autorizados. | Kitploit
Ferramentas/GitHubGitHub/asepsaepdin/cve-2023-22809
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoTestes de PenetraçãoAprendizado e EducaçãoLabs e Prática
GitHubasepsaepdin/cve-2023-22809

CVE-2023-22809

Exploit automatizado de escalonamento de privilégios local para CVE-2023-22809 (sudoedit -e) que verifica as permissões do sudo e modifica o sudoers para obter um shell de root. Para testes de segurança autorizados.

Compartilhar
Ver Repositório
6125há 3 anosAinda não revisado

Escalação de Privilégio no Linux

Exploit para CVE-2021-3560 (Sudoedit também conhecido como -e) - Escalação de Privilégio Local

*Apenas para fins educacionais e de pesquisa de segurança autorizada*

Autores Originais do Exploit

n3m1dotsys

Descrição da Vulnerabilidade

No Sudo anterior à versão 1.9.12p2, o recurso sudoedit (também conhecido como -e) lida incorretamente com argumentos extras passados nas variáveis de ambiente fornecidas pelo usuário (SUDO_EDITOR, VISUAL e EDITOR), permitindo que um atacante local adicione entradas arbitrárias à lista de arquivos a serem processados. Isso pode levar à escalação de privilégios. As versões afetadas são 1.8.0 até 1.9.12.p1. O problema existe porque um editor especificado pelo usuário pode conter um argumento "--" que anula um mecanismo de proteção, por exemplo, um valor EDITOR='nano -- /caminho/para/arquivo/extra'.

Descrição do Exploit

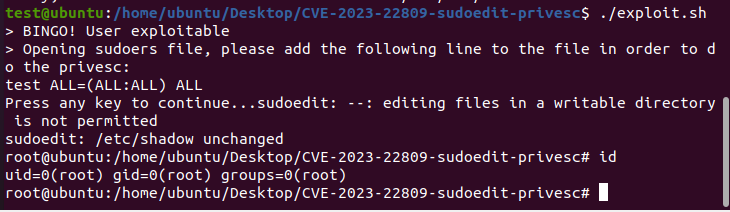
Este script automatiza a exploração da vulnerabilidade CVE-2023-22809 para obter um shell root. O script verifica se o usuário atual tem acesso para executar o comando sudoedit ou sudo -e para algum arquivo com privilégios de root. Se tiver, abre o arquivo sudoers para que o atacante introduza a política de escalação de privilégios para o usuário atual e obtenha um shell root.

Uso

  ./exploit.sh

Download pela Fonte Original

Baixe o Script de Exploit para CVE-2023-22809 Aqui
Requisitos do Exploit

  • nano
  • sudo

Demonstração

Screenshot 2023-07-10 135107

Testado Em

  • Sudo Version 1.8.31 (Ubuntu 22.04.1 LTS)
  • Sudo Version 1.8.31 (Ubuntu 20.04.1 LTS)
  • Sudo Version 1.8.21p2 (Ubuntu 18.04.6 LTS)

Ambiente de Teste

apt install nano sudo

Aviso

⚠️ Executar este exploit em um sistema pode ser feito de duas maneiras: usando o editor nano e o editor vim


Créditos

  • https://packetstormsecurity.com/files/171644/sudo-1.9.12p1-Privilege-Escalation.html
  • https://github.com/n3m1dotsys/CVE-2023-22809-sudoedit-privesc
  • https://medium.com/@dev.nest/how-to-bypass-sudo-exploit-cve-2023-22809-vulnerability-296ef10a1466
  • https://github.com/hello4r1end/patch_CVE-2023-22809
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    350
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    292

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




