

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
PCWT — Interface de gerenciamento de projetos baseada na web para fluxos de trabalho de teste de penetração e bug bounty, automatizando varredura de portas com Nmap/Masscan e enumeração de subdomínios via Amass e Findomain. | Kitploit
Ferramentas/GitHubGitHub/ascr0b/pcwt
Frameworks de Testes de PenetraçãoReconhecimentoScanners de VulnerabilidadesEscaneamento de PortasColeta de InformaçõesSegurança WebTestes de PenetraçãoEnumeração de Subdomínios
GitHubascr0b/pcwt

PCWT

Interface de gerenciamento de projetos baseada na web para fluxos de trabalho de teste de penetração e bug bounty, automatizando varredura de portas com Nmap/Masscan e enumeração de subdomínios via Amass e Findomain.

461566há 6 anosRevisado pelo Kitploit
Ver Repositório
Compartilhar

PCWT

Uma aplicação web que facilita a execução dos seus projetos de pentest e bug bounty.

Descrição

O aplicativo fornece uma interface web conveniente para trabalhar com vários tipos de arquivos usados durante o pentest, automatizar a varredura de portas e a busca por subdomínios.
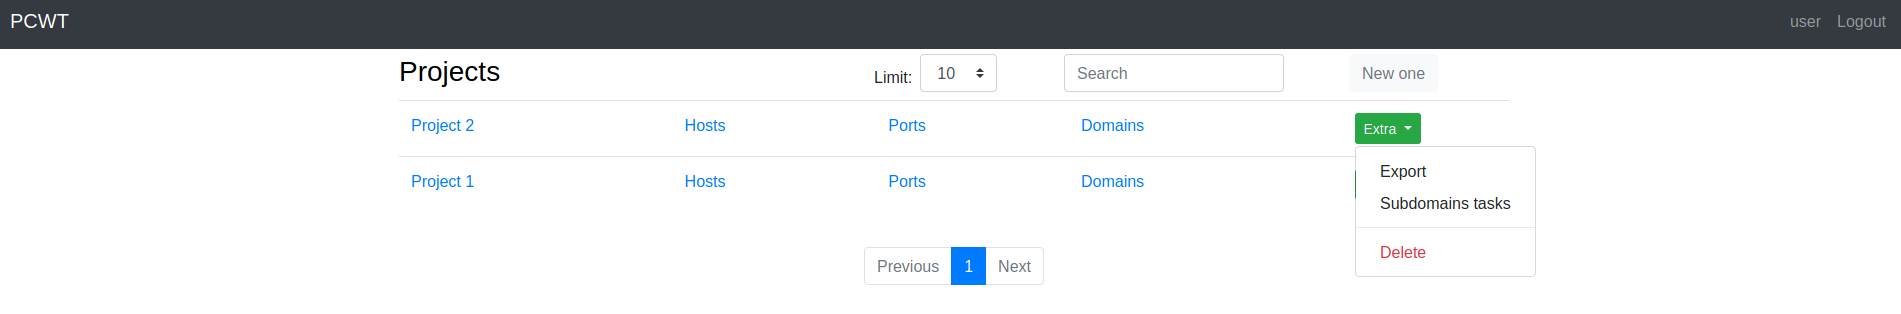
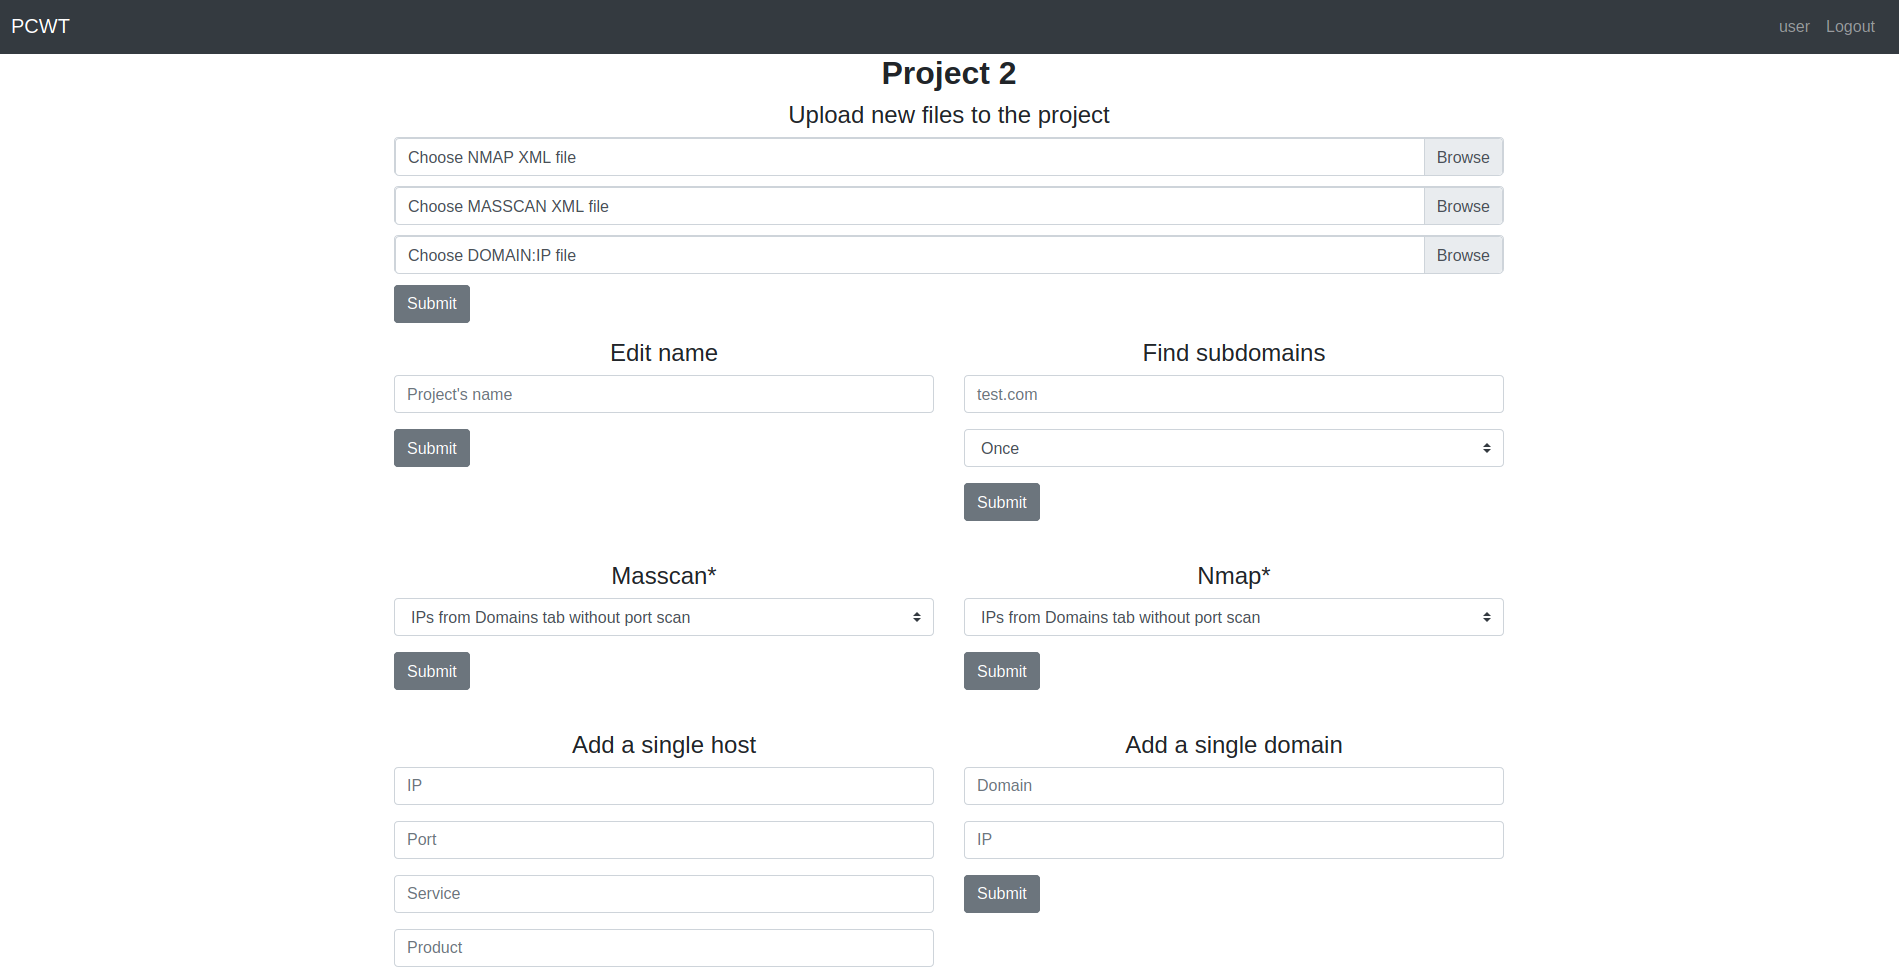
Página principal

Main page

Configurações do projeto

Settings

Painel de domínios

Domains

Varredura de portas

Você pode escanear portas usando nmap ou masscan. O nmap é iniciado com os seguintes argumentos:

nmap --top-ports 10000 -sV -Pn --min-rate 300 --max-retries 2 [ip]

O masscan é iniciado com os seguintes argumentos:

masscan -p 1-65535 --rate 2000

Busca por subdomínios

O Amass e o findomain são usados para encontrar subdomínios.

Funcionalidades

  • Deixar notas para host, porta ou domínio.
  • Marcar host ou domínio com tags.
  • Pesquisar por qualquer campo relacionado a host, porta ou domínio (tags e notas estão incluídas). Expressões regulares (Regexp) estão disponíveis.
  • Diferentes tipos de ordenação estão disponíveis em quase todos os painéis.
  • Executar varredura de portas para todos os hosts, hosts sem varredura de portas ou lista personalizada.
  • Criar tarefas para busca de subdomínios (a cada 2 horas, a cada 5 horas, a cada dia ou a cada semana). Você também pode desativá-las e ativá-las sob demanda usando o painel Subdomain tasks.
  • Diferentes tipos de exportação estão disponíveis.
  • Notificações sobre o início e o fim da varredura, bem como sobre novos domínios encontrados, podem ser enviadas para o Telegram. Atualize o config.py com seu chat id e token.

Instalar a partir das fontes

NOTA 1: Altere os caminhos para amass, findomain, nmap e masscan no config.py antes de executar os comandos. NOTA 2: O aplicativo deve ser iniciado como root se você quiser que o masscan funcione.

apt install python3 python-venv python3-pip
git clone https://github.com/ascr0b/PCWT
cd PCWT

python3 -m venv env
source env/bin/activate
pip3 install -r requirements.txt

flask init-db
flask crontab add

export FLASK_APP=app
flask run

O aplicativo está disponível em http://127.0.0.1:5000

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





