
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-55182-Exploit-extension — Uma extensão do Chrome para detectar vulnerabilidades React2Shell (CVE-2025-55182 e CVE-2025-66478) em aplicações web | Kitploit
Ferramentas/GitHubGitHub/anuththara2007-w/cve-2025-55182-exploit-extension
ReconhecimentoAnálise de VulnerabilidadesColeta de InformaçõesSegurança WebAprendizado e Educação
GitHubanuththara2007-w/cve-2025-55182-exploit-extension

CVE-2025-55182-Exploit-extension

Uma extensão do Chrome para detectar vulnerabilidades React2Shell (CVE-2025-55182 e CVE-2025-66478) em aplicações web

Compartilhar
Ver Repositório
3128há 5 mesesAinda não revisado

Detector de Impressões Digitais RSC

Uma extensão do Chrome para detetar impressões digitais de React Server Components (RSC) e Next.js App Router em páginas web.

⚠️ Aviso Importante

Esta extensão destina-se exclusivamente a fins educativos e de investigação em segurança. Inclui funcionalidades que podem ser usadas para testar potenciais vulnerabilidades de segurança. Utilize-a apenas em sistemas próprios ou para os quais tenha permissão explícita de teste. A utilização não autorizada pode ser ilegal e antiética.

Funcionalidades

🔍 Deteção Passiva

  • Analisa automaticamente páginas à procura de indicadores RSC
  • Detecta o comportamento do Next.js App Router
  • Monitoriza o conteúdo da página para marcadores específicos de RSC
  • Atualiza o distintivo da extensão quando RSC é detectado

🎯 Impressão Digital Ativa

  • Envia pedidos de sonda RSC controlados
  • Analisa as respostas do servidor para caraterísticas RSC
  • Identifica cabeçalhos Content-Type relacionados com RSC
  • Detecta cabeçalhos Vary que contêm RSC

📊 Métodos de Deteção

A extensão utiliza várias técnicas complementares:

  1. Análise de Content-Type – Detecta respostas text/x-component
  2. Correspondência de Padrões – Sinaliza window.__next_f e outros padrões RSC
  3. Inspeção de Cabeçalhos – Varre cabeçalhos Vary à procura de indicadores RSC
  4. Análise da Estrutura da Resposta – Procura assinaturas do protocolo React Flight

Instalação

A Partir do Código Fonte

  1. Clone o repositório:

    git clone https://github.com/mrknow001/RSC_Detector.git
    cd RSC_Detector
    
  2. Carregue a extensão no Chrome:

    • Aceda a chrome://extensions/
    • Ative o Modo de programador
    • Clique em Carregar sem compactação
    • Selecione a pasta RSC_Detector

Utilização

  1. Deteção Automática — A extensão é executada passivamente enquanto navega
  2. Sonda Manual — Clique no ícone da extensão e escolha Iniciar Sonda de Impressão Digital
  3. Ver Resultados — O popup exibe o estado da deteção e detalhes técnicos

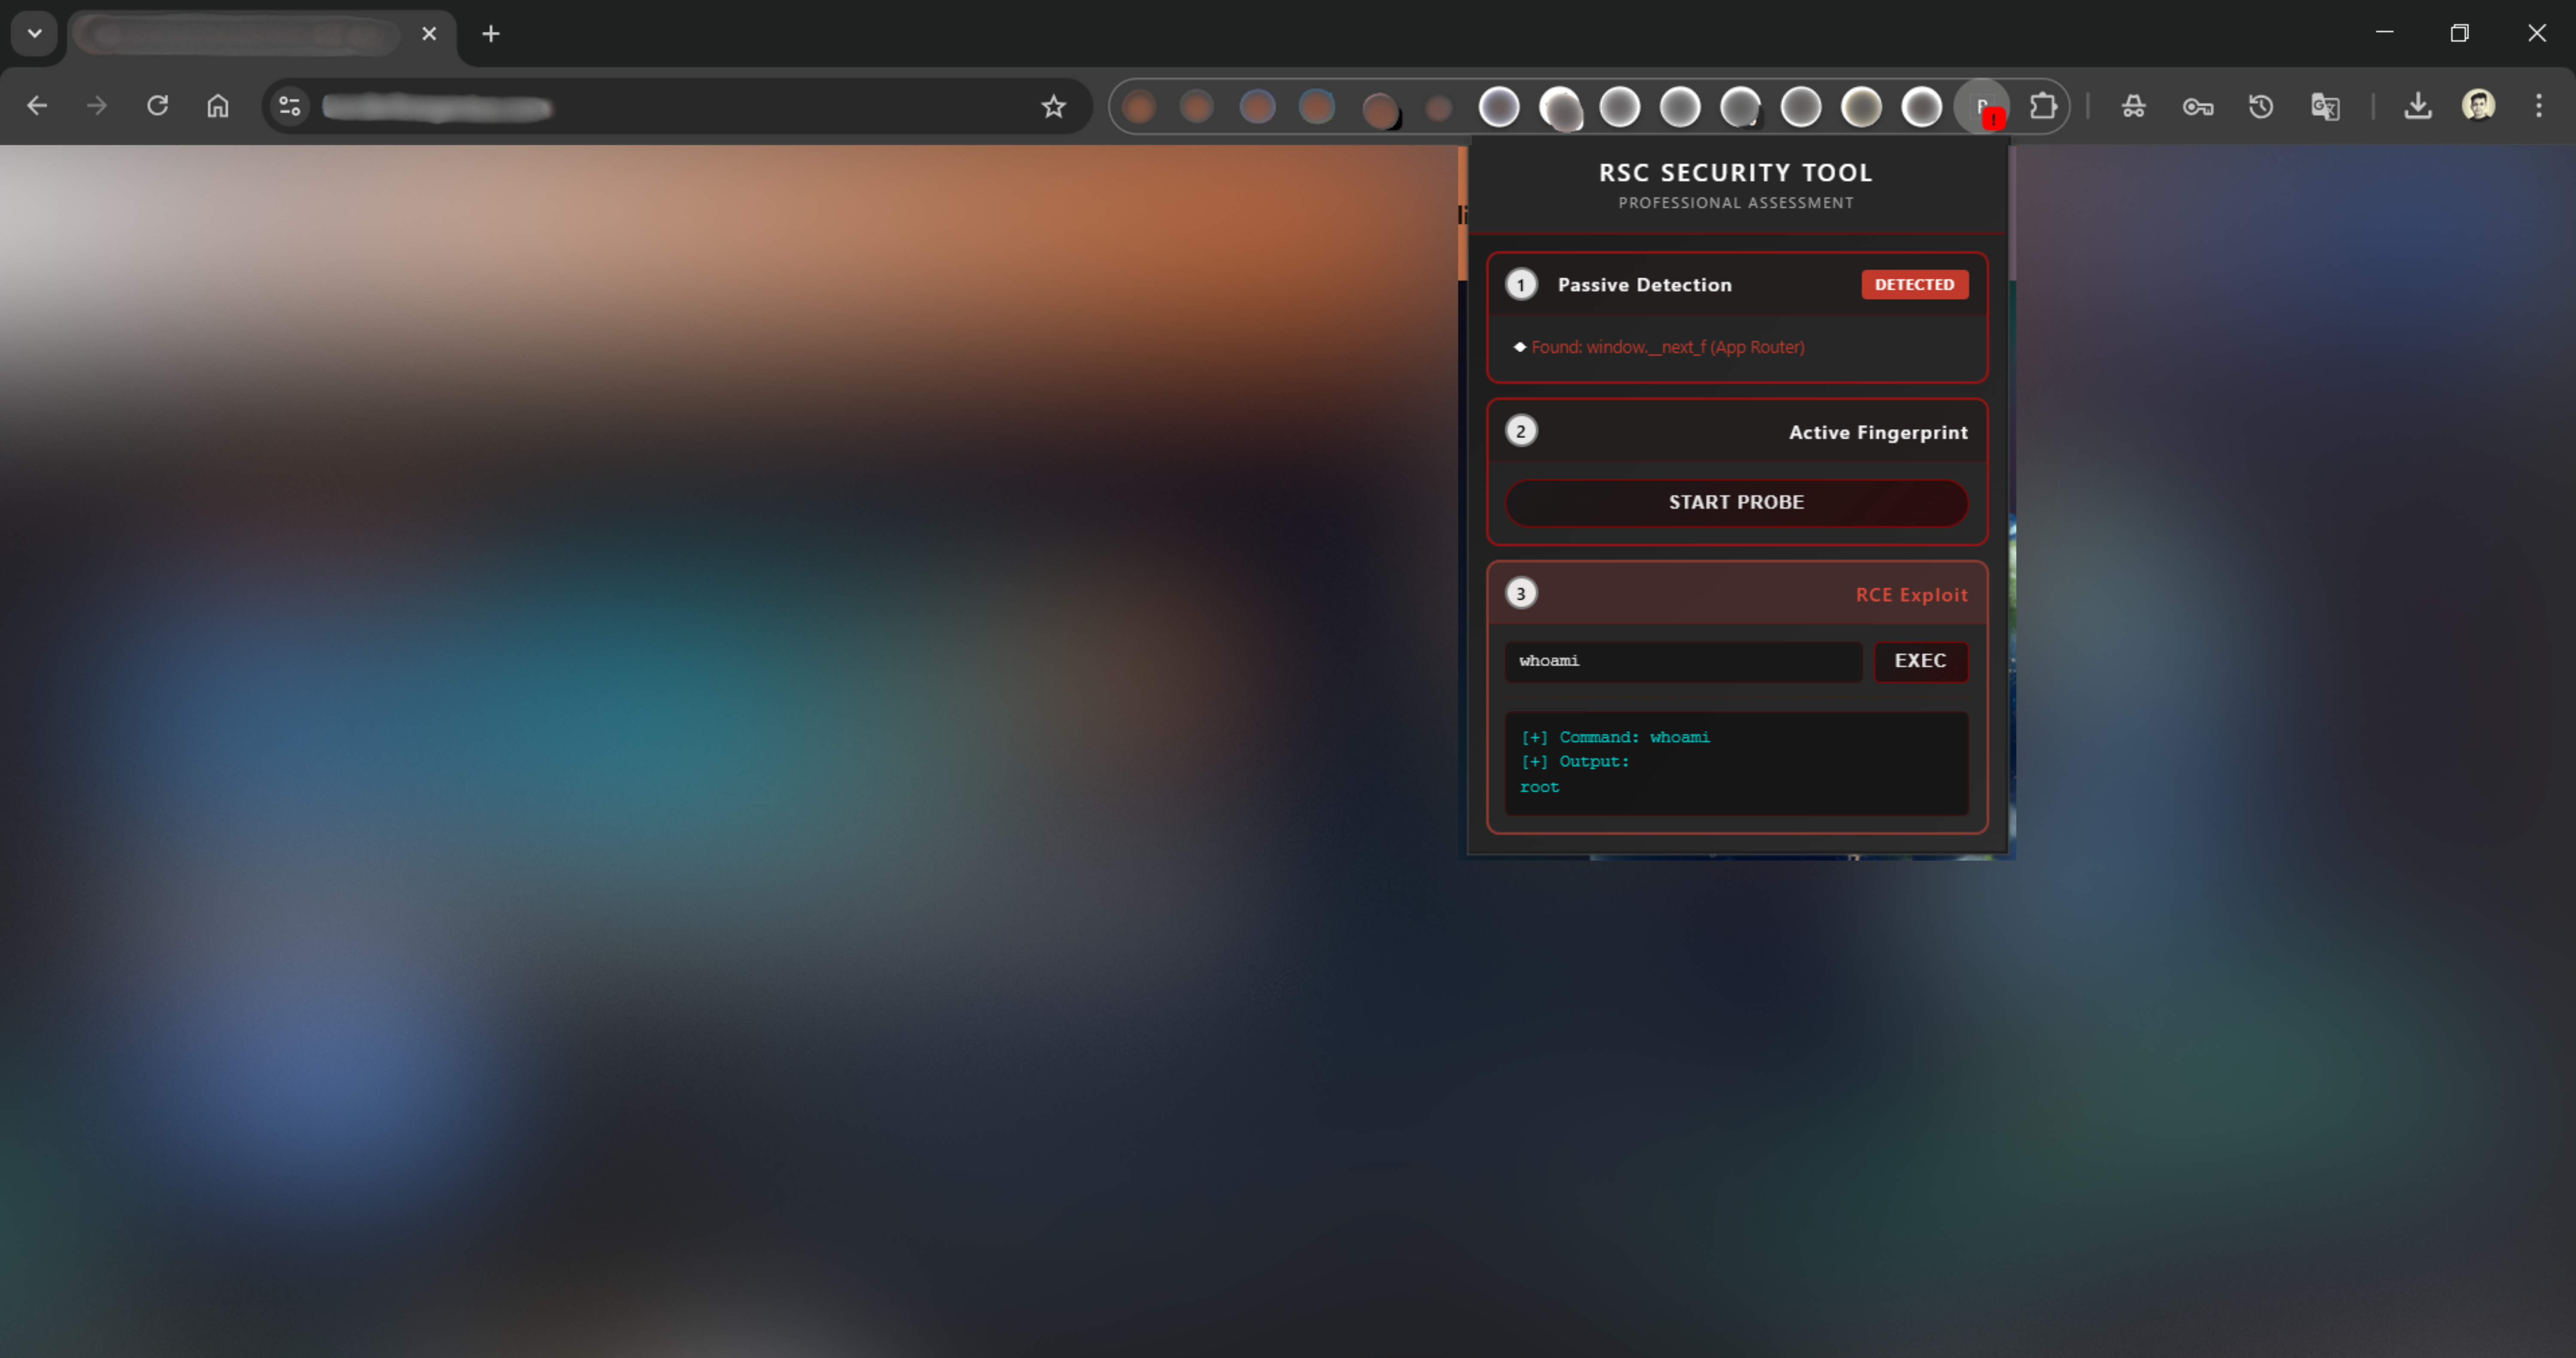
Captura de Ecrã

Extensão em ação

A captura mostra a extensão a detetar a utilização de RSC, incluindo indicadores passivos e resultados ativos da sonda.

Estrutura de Ficheiros

RSC_Detector/
├── manifest.json          # Configuração da extensão
├── content.js             # Lógica principal de deteção
├── popup.html             # Interface do popup
├── popup.js               # Lógica do popup
├── background.js          # Worker em segundo plano
├── rules.json             # Regras de pedidos de rede
├── images/
│   └── img1.png           # Captura de ecrã
├── README.md              # Documentação em inglês
└── README_cn.md           # Documentação em chinês

Detalhes Técnicos

Padrões de Deteção

Esta extensão procura por:

  • Content-Type: text/x-component
  • Variáveis Globais: window.__next_f
  • Referências de Bibliotecas: react-server-dom-webpack
  • Cabeçalhos de Resposta: Vary: RSC
  • Padrões de Protocolo: formato de resposta React Flight

Permissões

Permissões necessárias do Chrome:

  • activeTab — Aceder ao conteúdo do separador atual
  • scripting — Executar scripts em páginas
  • declarativeNetRequest — Inspecionar/modificar pedidos de rede
  • <all_urls> — Permitir deteção em todos os sites

Contribuição

Contribuições são bem-vindas. Por favor, garanta que as atualizações:

  • Preservam o intuito educativo/de investigação em segurança
  • Incluem documentação clara
  • Seguem as melhores práticas de extensões Chrome

Licença

Este projeto é fornecido estritamente para uso educativo. Utilize-o de forma responsável e cumpra todas as leis e regulamentos aplicáveis.

Aviso Legal

Esta ferramenta foi concebida exclusivamente para fins legítimos de investigação em segurança e educação. É da sua responsabilidade garantir que tem a devida autorização antes de testar qualquer sistema. Os autores não assumem qualquer responsabilidade por uso indevido.

Documentação

  • Inglês: README.md
  • 中文: README_cn.md

⚠️ Apenas para testes de segurança autorizados.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    350
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    292

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →