Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
syft — Ferramenta de CLI e biblioteca para gerar uma Software Bill of Materials (SBOM) a partir de imagens de contêineres e sistemas de arquivos. | Kitploit
Ferramentas/GitHubGitHub/anchore/syft
Análise EstáticaSegurança de ContêineresAnálise de VulnerabilidadesDevSecOpsSegurança da Cadeia de SuprimentosEscape de ContêinerTop em Escape de Contêiner nº18Top em Segurança de Contêineres nº3Top em DevSecOps nº7
9.9k1.1k119há 2 diasRevisado pelo Kitploit
Top em Segurança da Cadeia de Suprimentos nº4
GitHubanchore/syft

syft

Ferramenta de CLI e biblioteca para gerar uma Software Bill of Materials (SBOM) a partir de imagens de contêineres e sistemas de arquivos.
Ver Repositório
Compartilhar

Cute pink owl syft logo

Syft

Uma ferramenta CLI e biblioteca Go para gerar uma Software Bill of Materials (SBOM) a partir de imagens de contêiner e sistemas de arquivos. Excepcional para detecção de vulnerabilidades quando usada com um scanner como o Grype.

 Validations   GitHub release   GitHub go.mod Go version   License: Apache-2.0   Join our Discourse   Follow on Mastodon 

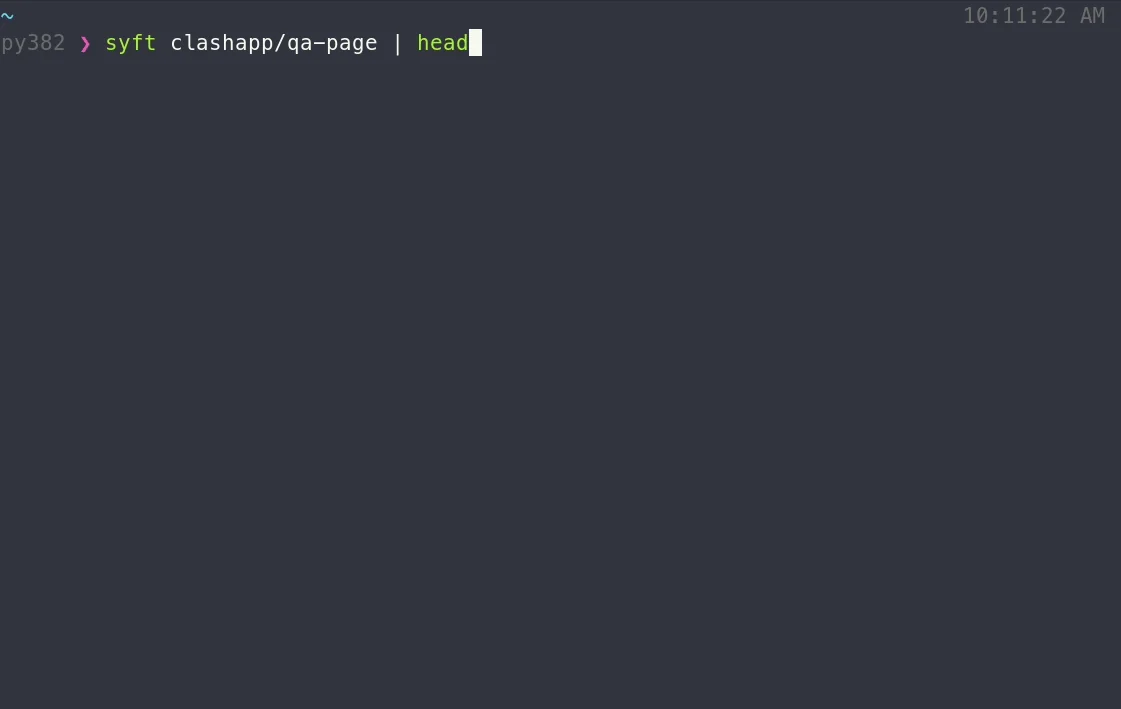
syft-demo

Recursos

  • Gera SBOMs para imagens de contêiner, sistemas de arquivos, arquivos compactados (consulte a documentação para obter uma lista completa de alvos de varredura suportados)
  • Suporta dezenas de ecossistemas de empacotamento (por exemplo, Alpine (apk), Debian (dpkg), RPM, Go, Python, Java, JavaScript, Ruby, Rust, PHP, .NET e muitos outros)
  • Suporta OCI, Docker, Singularity e mais formatos de imagem
  • Funciona perfeitamente com o Grype para varredura de vulnerabilidades
  • Vários formatos de saída (CycloneDX, SPDX, Syft JSON e mais), incluindo a capacidade de converter entre formatos de SBOM
  • Cria atestações de SBOM assinadas usando a especificação in-toto

[!TIP] Novo no Syft? Confira o Guia de Introdução para um passo a passo!

Instalação

A maneira mais rápida de começar:

curl -sSfL https://get.anchore.io/syft | sudo sh -s -- -b /usr/local/bin

[!TIP] Consulte a documentação de Instalação para mais formas de obter o Syft, incluindo Homebrew, Docker, Scoop, Chocolatey, Nix e mais!

O básico

Veja os pacotes dentro de uma imagem de contêiner ou diretório:

# container image
syft alpine:latest

# directory
syft ./my-project

Para obter um SBOM, especifique um ou mais formatos de saída:

# SBOM to stdout
syft <image> -o cyclonedx-json

# Multiple SBOMs to files
syft <image> -o spdx-json=./spdx.json -o cyclonedx-json=./cdx.json

Imagens locais do containers-storage

No Linux, o syft pode escanear imagens de um armazenamento local containers-storage (por exemplo, criadas com Buildah ou Podman) quando solicitado explicitamente; referências de imagem simples nunca procuram lá:

syft --from containers-storage localhost/myimage:latest

# rootless stores must be read from inside the builder's user namespace
podman unshare syft --from containers-storage localhost/myimage:latest

Isso está incluído nos binários de lançamento para Linux. Ao compilar a partir do código-fonte, adicione -tags containers_image_openpgp,exclude_graphdriver_btrfs.

[!TIP] Confira o Guia de Introdução para explorar todos os recursos e funcionalidades.

Quer conhecer todos os detalhes do Syft? Consulte a documentação da CLI, a documentação de configuração e o esquema JSON.

Contribuindo

Incentivamos os usuários a ajudar a melhorar essas ferramentas enviando issues quando encontrarem um bug ou desejarem um novo recurso. Confira nossa visão geral de contribuição e a documentação específica para desenvolvedores se você estiver interessado em fornecer contribuições de código.

O desenvolvimento do Syft é patrocinado pela Anchore e é lançado sob a Licença Apache-2.0. O logotipo do Syft da Anchore é licenciado sob CC BY 4.0

Para opções de suporte comercial com o Syft ou o Grype, por favor entre em contato com a Anchore.

Venha conversar conosco!

A Equipe do Syft realiza reuniões regulares da comunidade online. Todos são bem-vindos para participar e trazer tópicos para discussão.


  • Consulte o calendário para a data da próxima reunião.
  • Adicione itens à agenda (participe deste grupo para ter acesso de escrita à agenda)
  • Nos vemos lá!
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    906
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    725
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    442
  • 4

    wifit3

    derv82/wifit3

    Wifite, mas apenas USB e multiplataforma.

    434
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    412
  • 6

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    360

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →