Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-48849-Roundcube-Webmail-Stored-XSS — CVE-2026-48849 — XSS armazenado, injeção de HTML e CSS no Roundcube Webmail (1.6.x/1.7.x) por meio do campo de assunto de rascunho não sanitizado. Executa automaticamente no login. CVSS 4.4. Descoberto por Anand Jogawade. | Kitploit
Ferramentas/GitHubGitHub/anandjogawade/cve-2026-48849-roundcube-webmail-stored-xss
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebPapers e PesquisaAprendizado e Educação
GitHubanandjogawade/cve-2026-48849-roundcube-webmail-stored-xss

CVE-2026-48849-Roundcube-Webmail-Stored-XSS

CVE-2026-48849 — XSS armazenado, injeção de HTML e CSS no Roundcube Webmail (1.6.x/1.7.x) por meio do campo de assunto de rascunho não sanitizado. Executa automaticamente no login. CVSS 4.4. Descoberto por Anand Jogawade.

Ver RepositórioSite
142há 1 diaAinda não revisado
Compartilhar

🔓 CVE-2026-48849

XSS Armazenado, Injeção de HTML e Injeção de CSS no Roundcube Webmail

CVE CVSS CWE Roundcube Fixed

Um campo de assunto não sanitizado na restauração de rascunho/sessão permite XSS armazenado, injeção de HTML e injeção de CSS — executando automaticamente no login sem interação do usuário.

Descoberto e reportado por Anand Jogawade (zazy)


📖 Índice

  • Resumo da Vulnerabilidade
  • Fluxo do Ataque
  • Impacto
  • Versões Afetadas
  • Passos de Reprodução
  • Payload
  • Prova de Conceito
  • Demonstração em Vídeo
  • Cronologia da Divulgação
  • Mitigação
  • Referências
  • Aviso Legal

🔍 Resumo da Vulnerabilidade

CampoDetalhes
ID CVECVE-2026-48849
TipoXSS Armazenado / Injeção de HTML / Injeção de CSS
CWECWE-79 — Neutralização Imprópria de Entrada Durante a Geração de Página Web
CVSS v3.14.4 / Médio — AV:N/AC:H/PR:L/UI:R/S:C/C:L/I:L/A:N
ProdutoRoundcube Webmail
Afetadas1.6.x anteriores a 1.6.16, 1.7.x anteriores a 1.7.1
Corrigido Em1.6.16, 1.7.1
DescobridorAnand Jogawade (zazy)
GHSAGHSA-2m7q-4j9m-89vh

⚡ Fluxo do Ataque

                            ATTACKER                                        VICTIM
                           ─────────                                       ────────

  ┌─────────────────────────────────────┐
  │  1. Compose email with XSS payload  │
  │     in the Subject field            │
  └──────────────┬──────────────────────┘
                 │
                 ▼
  ┌─────────────────────────────────────┐
  │  2. Trigger background action       │
  │     (attach image, auto-save)       │
  │     → draft saved server-side       │
  └──────────────┬──────────────────────┘
                 │
                 ▼
  ┌─────────────────────────────────────┐
  │  3. Invalidate session              │      ┌──────────────────────────────┐
  │     (delete/modify session cookie)  │      │  4. Victim sees "session     │
  └──────────────┬──────────────────────┘      │     expired" → logs back in  │
                 │                              └──────────────┬───────────────┘
                 │                                             │
                 │                                             ▼
                 │                              ┌──────────────────────────────┐
                 │                              │  5. Session restore triggers │
                 └─────────────────────────────▶│     draft recovery           │
                                                │     → XSS EXECUTES          │
                                                │     → HTML/CSS injected     │
                                                └──────────────────────────────┘

                                                  ⚠️  NO USER INTERACTION
                                                     REQUIRED AFTER LOGIN

💥 Impacto

A exploração bem-sucedida permite:

  • Execução arbitrária de JavaScript na sessão do navegador de um usuário autenticado
  • Injeção de conteúdo HTML — formulários de phishing, páginas de login falsas, sobreposições
  • Manipulação de UI baseada em CSS — desfiguração visual, ocultação de elementos legítimos da UI
  • Manipulação de DOM — modificação do conteúdo da página em tempo real
  • Redirecionamento para sites controlados pelo atacante
  • Roubo de token de sessão via exfiltração de document.cookie
  • Persistência do payload — armazenado em dados de rascunho/sessão até ser explicitamente removido

Fator-chave de severidade: O payload é executado automaticamente durante a restauração da sessão após o login — sem cliques, sem links, sem interação adicional do usuário.


📋 Versões Afetadas

Intervalo de VersõesStatus
1.6.0 — 1.6.15❌ Vulnerável
1.6.16✅ Corrigido
1.7.0❌ Vulnerável
1.7.1✅ Corrigido
1.5.x e anteriores⚠️ Vulnerável (testado na 1.5.9)

🔬 Passos de Reprodução

  1. Faça login no Roundcube Webmail
  2. Clique em Compose para abrir um novo e-mail
  3. Insira o payload (abaixo) no campo Subject
  4. Acione uma ação em segundo plano (por exemplo, anexar uma imagem) e capture a requisição no Burp Repeater
  5. Envie a requisição original e renderize a resposta — ela exibirá a imagem
  6. Invalide a sessão modificando ou excluindo o cookie roundcube_sessauth no Repeater, depois envie e renderize — ela exibirá a página de login
  7. Confirme a expiração da sessão enviando a mesma requisição com os cookies originais (válidos) — a resposta ainda exibe a página de login (200 OK)
  8. Verifique o canto inferior direito: a mensagem "Your session is invalid or expired" aparece
  9. Recarregue a página — redireciona para o login
  10. Faça login novamente com as mesmas credenciais
  11. ✅ O XSS dispara automaticamente na restauração da sessão + injeção de CSS + injeção de HTML visível

🧪 Payload

'"><script>alert("XSS")</script> <h1>HTML</h1><h2>Injection</h2> <b/style=position:fixed;top:0;left:0;font-size:200px>CSS Injection<!--

Detalhamento do payload:

ComponenteFinalidade
'">Quebra o contexto do atributo (aspas simples, aspas duplas, tag de fechamento)
<script>alert("XSS")</script>Execução de JavaScript — XSS Armazenado
<h1>HTML</h1><h2>Injection</h2>Injeção de HTML — renderização de HTML arbitrário
<b/style=position:fixed;top:0;left:0;font-size:200px>Injeção de CSS — sobreposição fixa cobrindo a página
<!--Comentário HTML para suprimir a renderização do restante do conteúdo da página

📸 Prova de Conceito

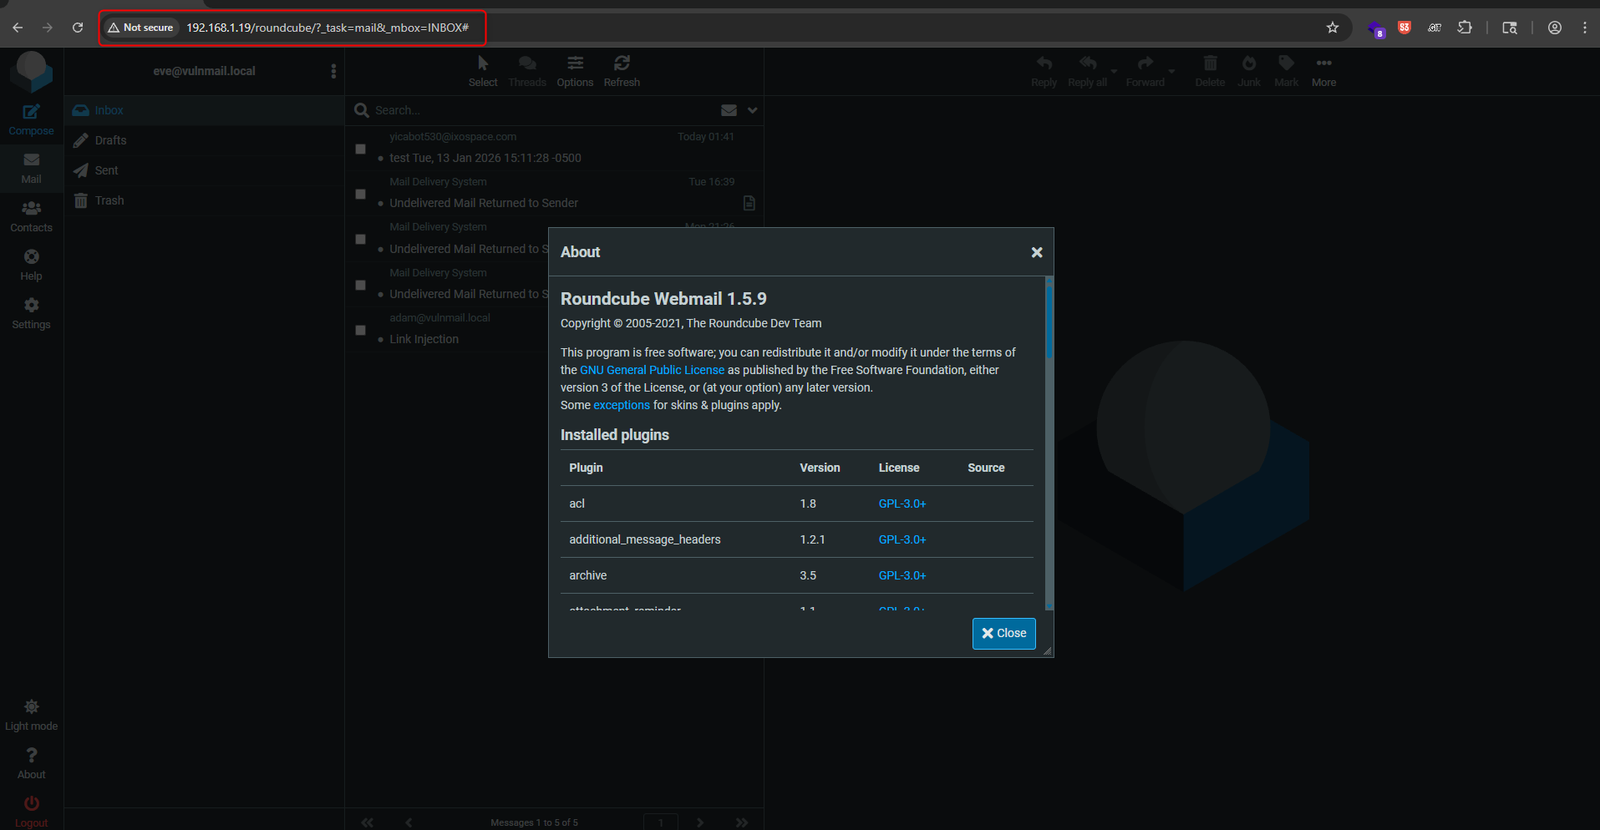
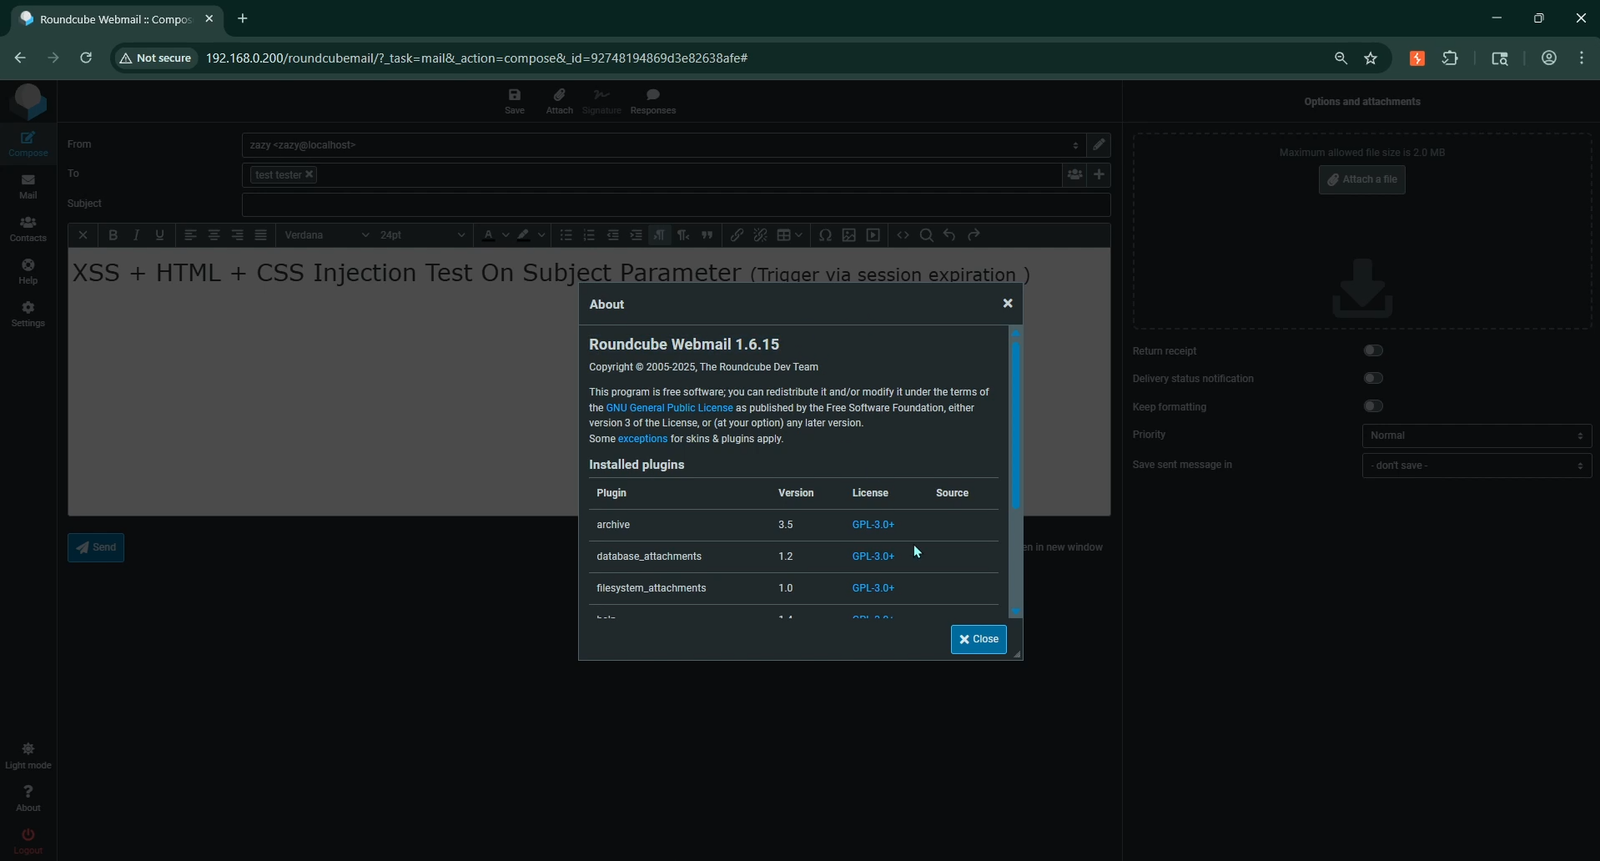
Testado no Roundcube 1.5.9

POC-0

Testado no Roundcube 1.6.15

POC-1

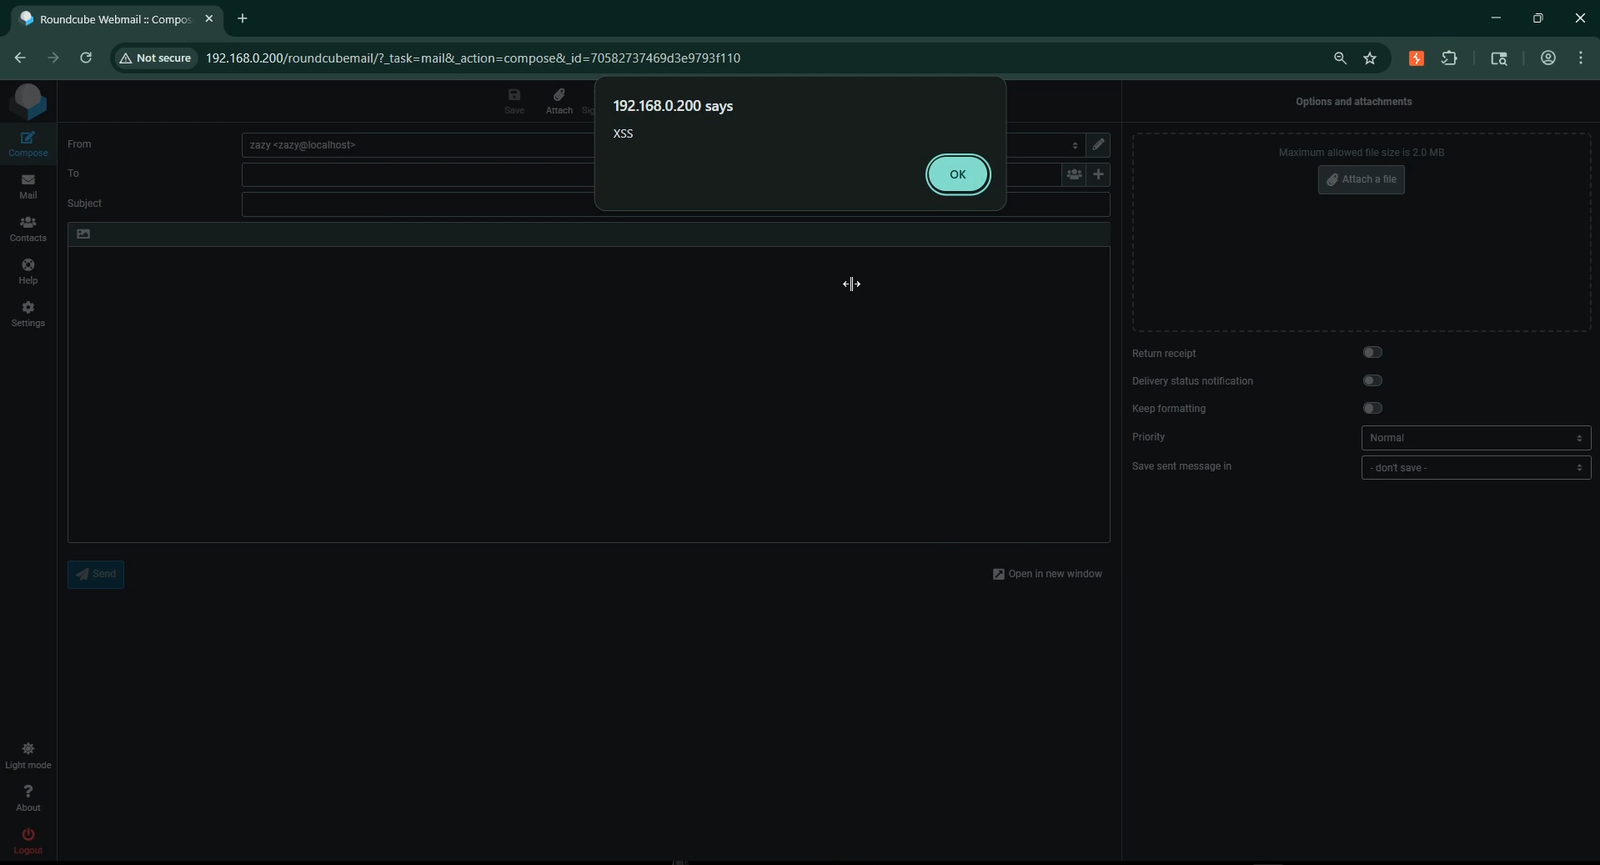
XSS Armazenado — Execução de Alerta JavaScript

POC-2

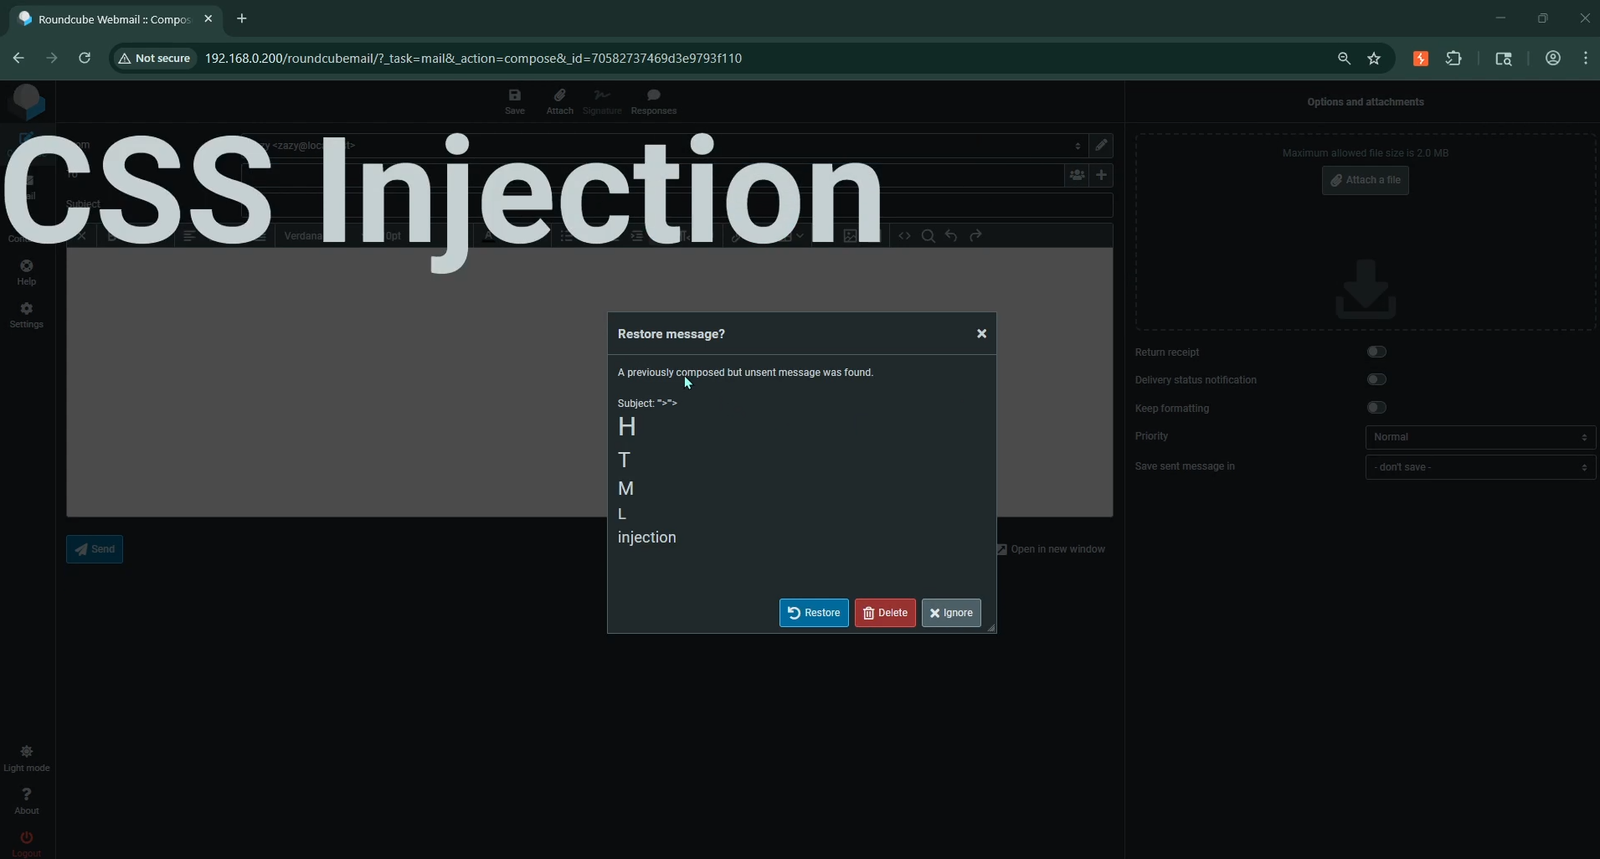
Injeção de HTML + CSS — Sobreposição de UI

POC-3


🎬 Demonstração em Vídeo

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →