
 alperenugurlu/nac_bypass_agent
Esta função combina todas as funções acima e obtém as informações necessárias do usuário para alterar o endereço IP e MAC, iniciar as ferramentas responder e tcpdump, e executar a ferramenta nbtscan.

Este trecho de código é um script escrito em Python e projetado para ser executado no Kali Linux. Aqui está um resumo explicando o que cada função faz:
Esta função executa o comando que recebe como entrada e retorna sua saída.
Esta função interrompe os serviços dhclient e NetworkManager.
Esta função escuta o tráfego de rede usando tcpdump e retorna o primeiro endereço IP e MAC capturados. Se esses endereços não forem capturados, retorna None.
Esta função substitui o endereço IP da interface de rede especificada pelo endereço IP e máscara de rede fornecidos.
Esta função substitui o endereço MAC da interface de rede especificada pelo endereço MAC fornecido.
Esta função inicia a ferramenta responder na interface de rede especificada.
Esta função inicia a ferramenta tcpdump na interface de rede especificada.
Esta função executa a ferramenta nbtscan no intervalo de IP especificado.
Esta função combina todas as funções acima e obtém as informações necessárias do usuário para alterar o endereço IP e MAC, iniciar as ferramentas responder e tcpdump e executar a ferramenta nbtscan.
Todo o código acima deve estar contido em um script Python e o script deve ser executado com privilégios de root. Porque este trecho de código contém comandos que alteram a configuração de rede e ferramentas que escutam o tráfego de rede. Essas operações geralmente exigem privilégios de root. Além disso, o uso deste script pode estar sujeito à lei e o uso não autorizado pode levar a problemas legais. Portanto, é importante verificar as leis e políticas locais antes de usar o script.
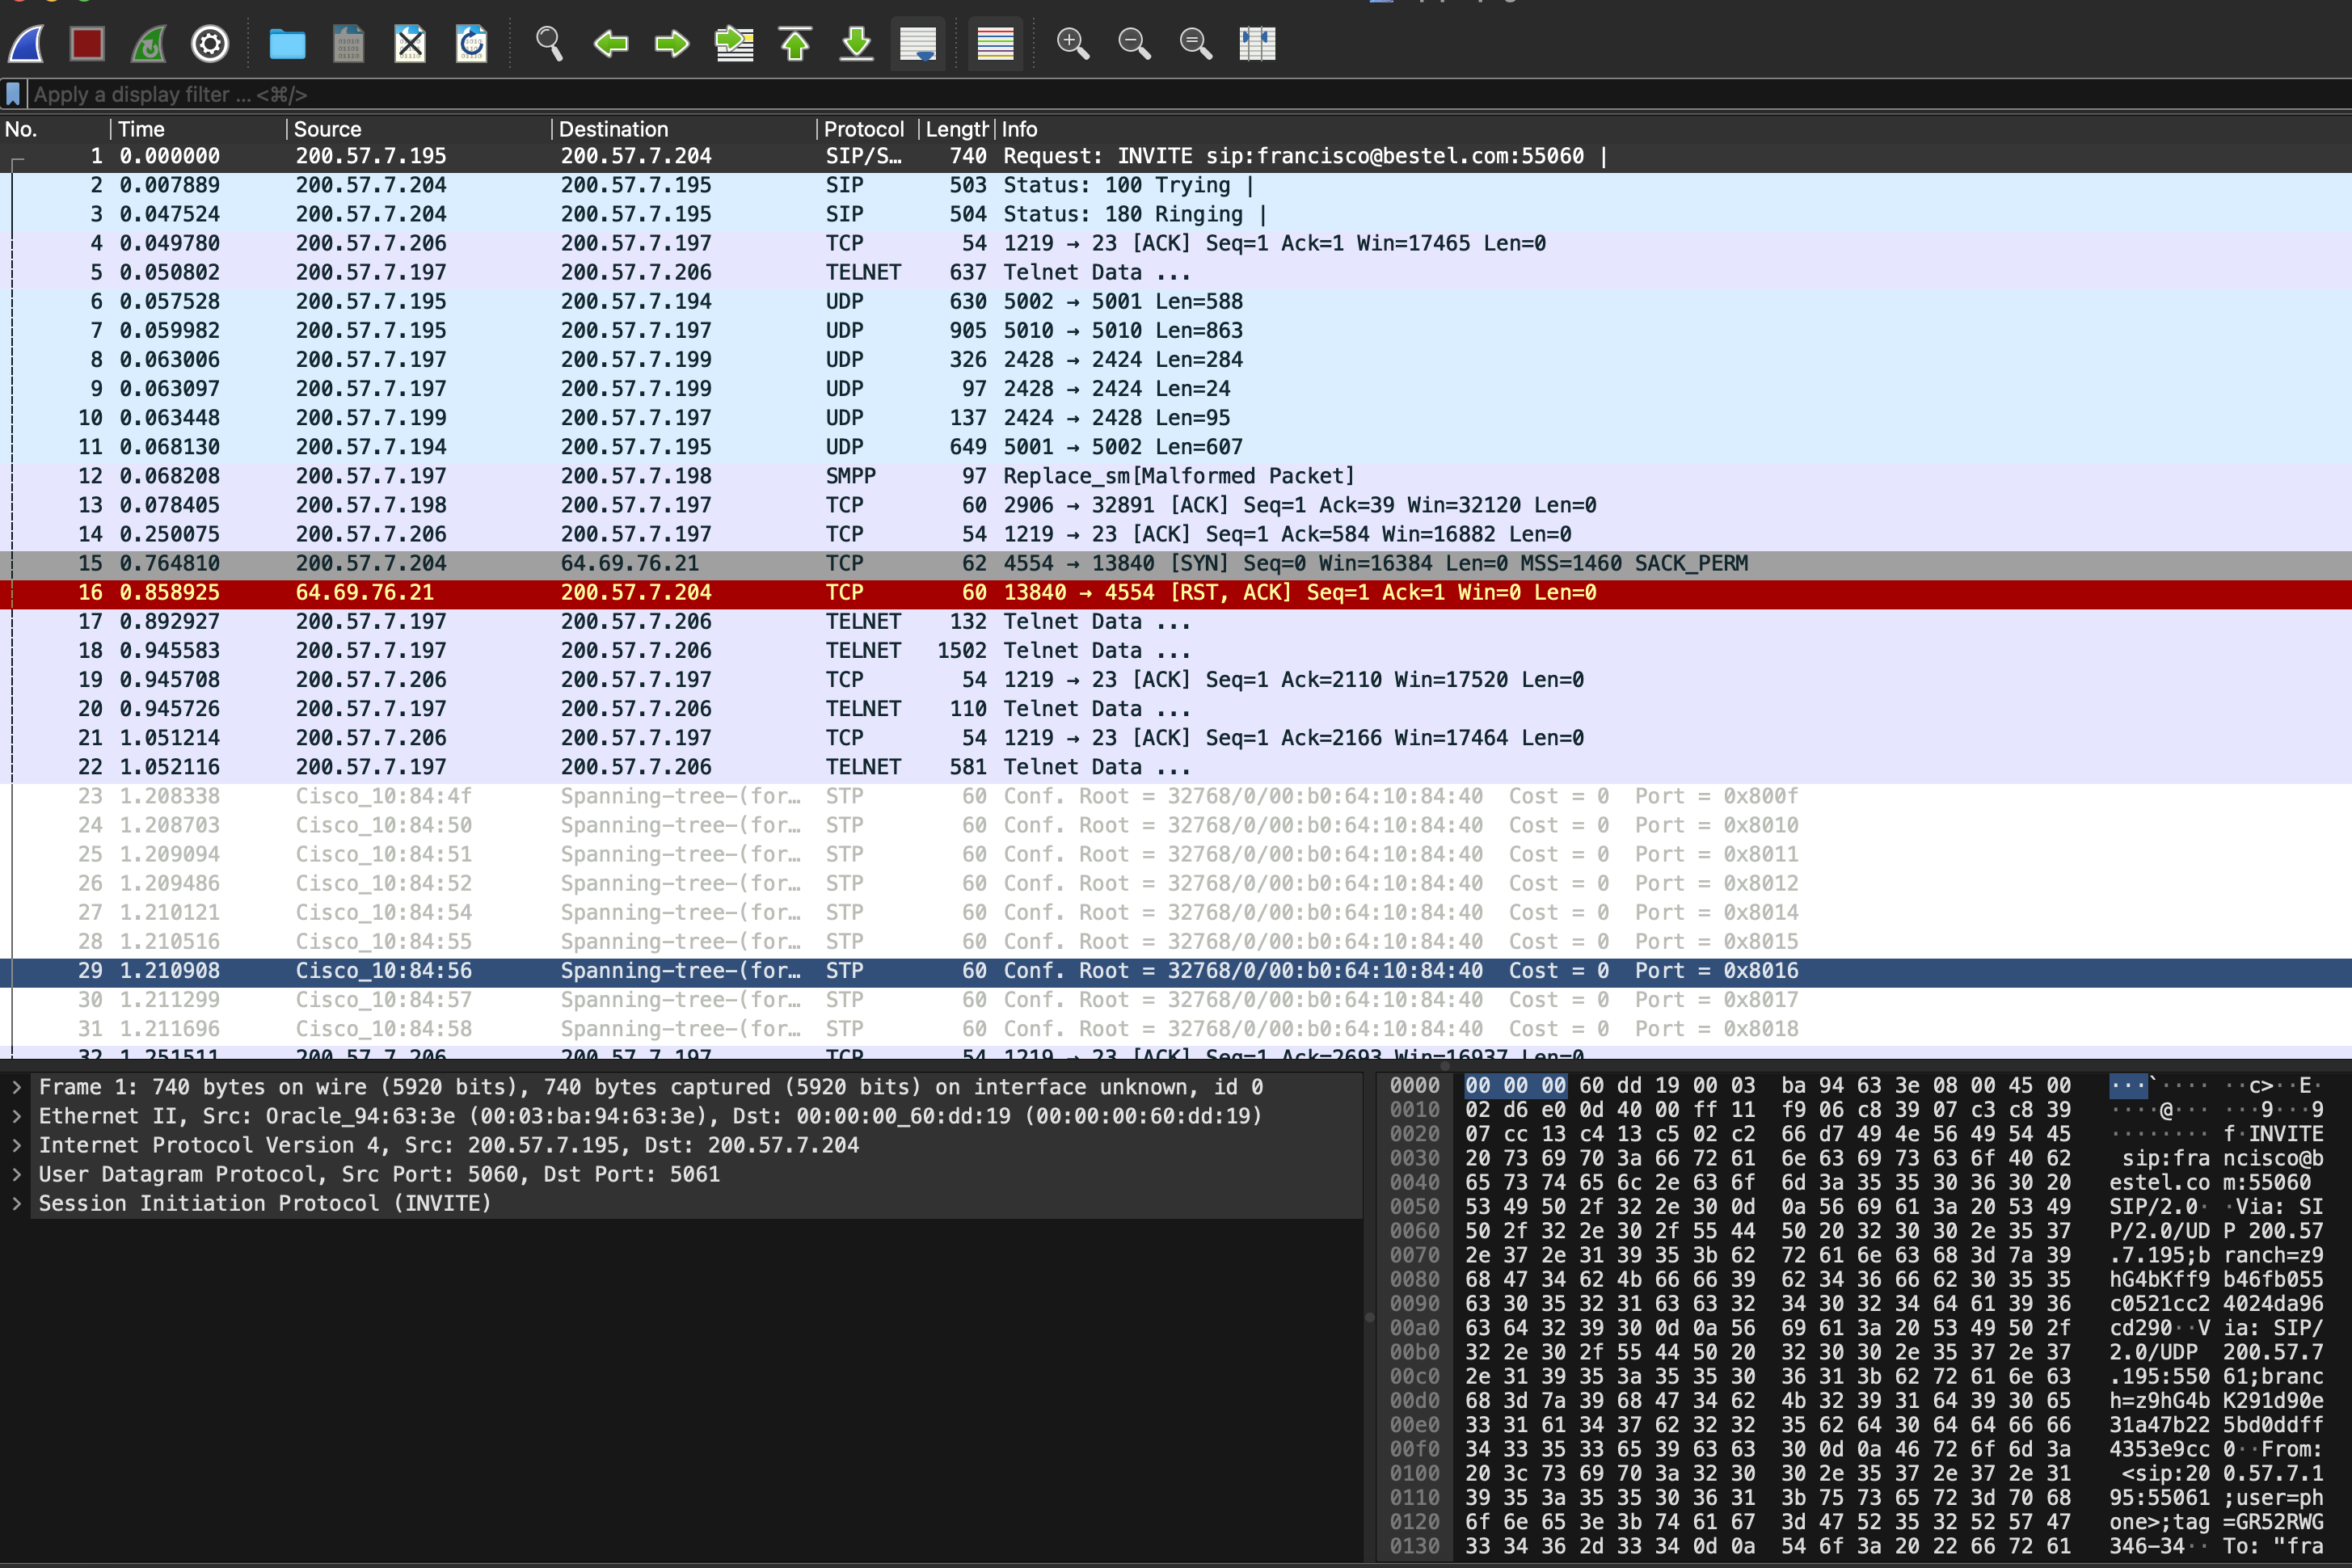
Em cenários de grupos APT e Ransomware, quando eles se infiltram na empresa a partir do exterior, tentam contornar as soluções de segurança NAC em estruturas corporativas. Se conseguirem isso, começam a descobrir usuários em toda a rede. Eles também escutam a rede com wireshark ou tcpdump. Se o VoIP for usado em sua estrutura, eles podem decodificar todas as chamadas via SIP. No cenário que descrevi abaixo, eles decodificam suas chamadas VoIP via SIP após o sucesso.
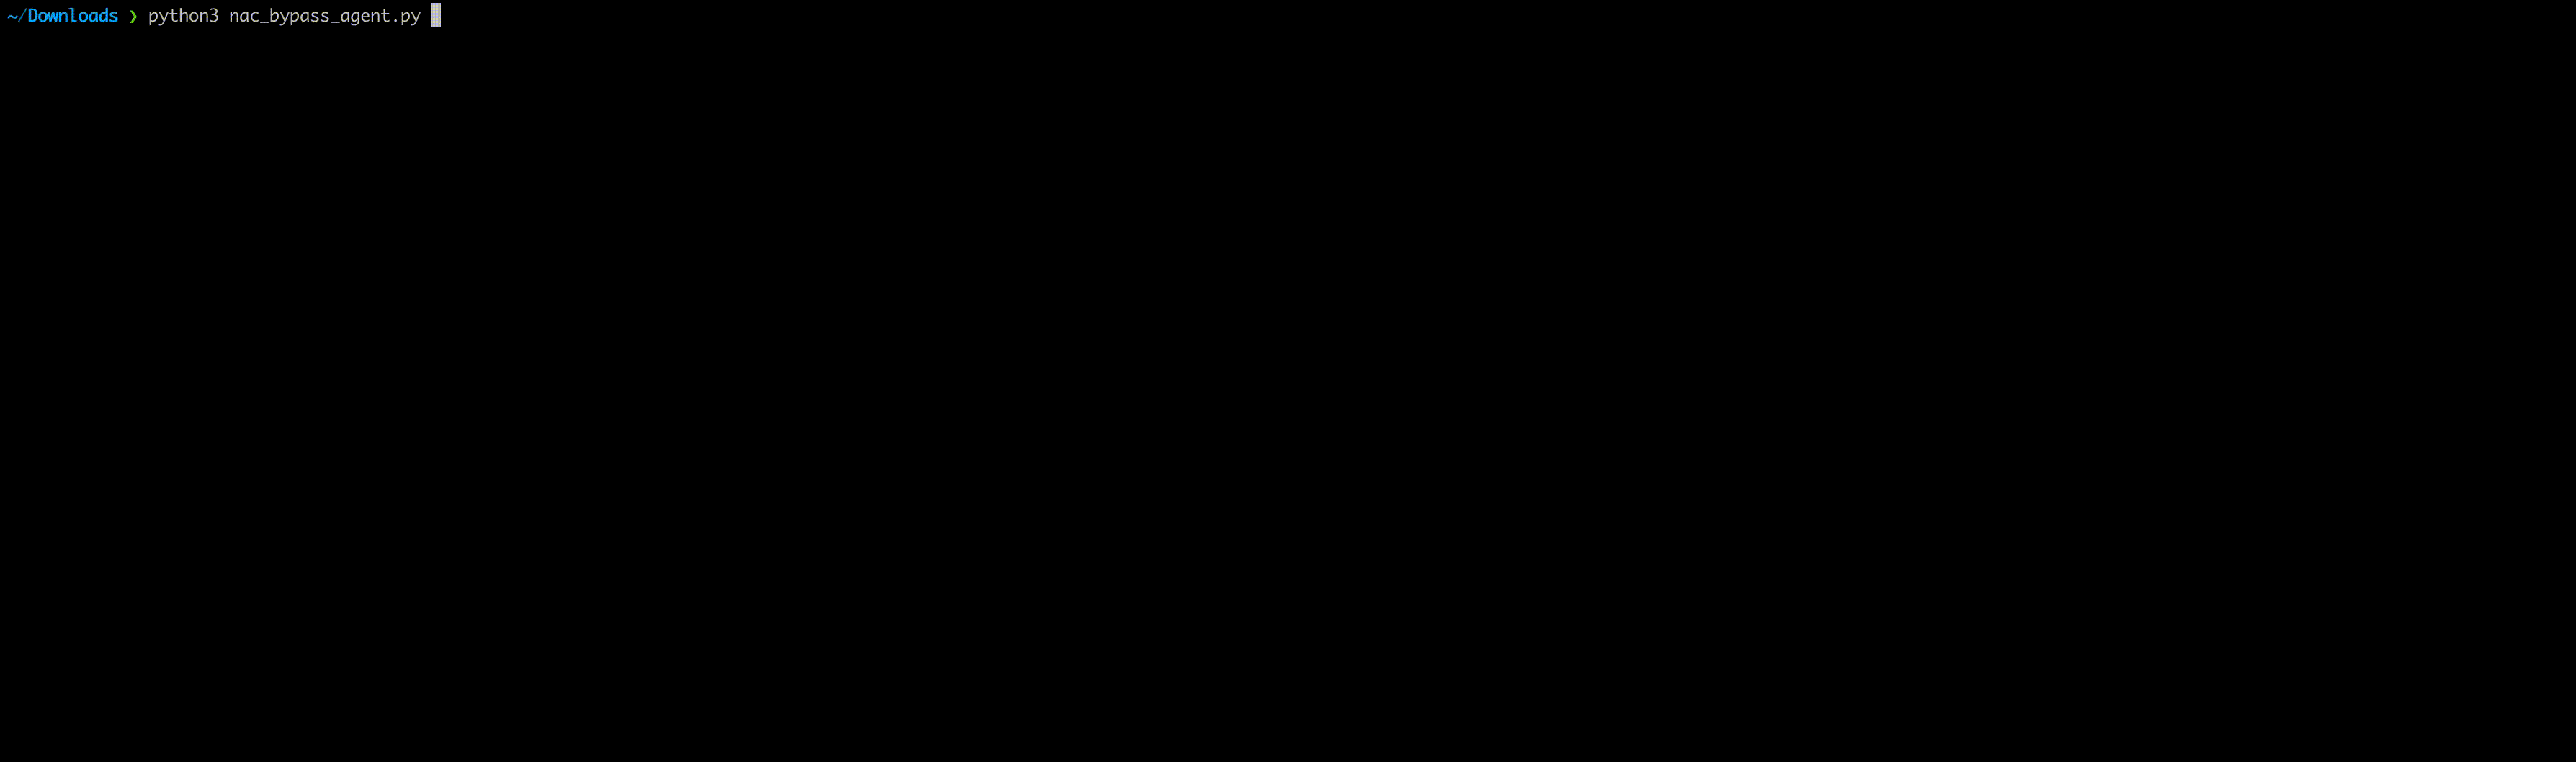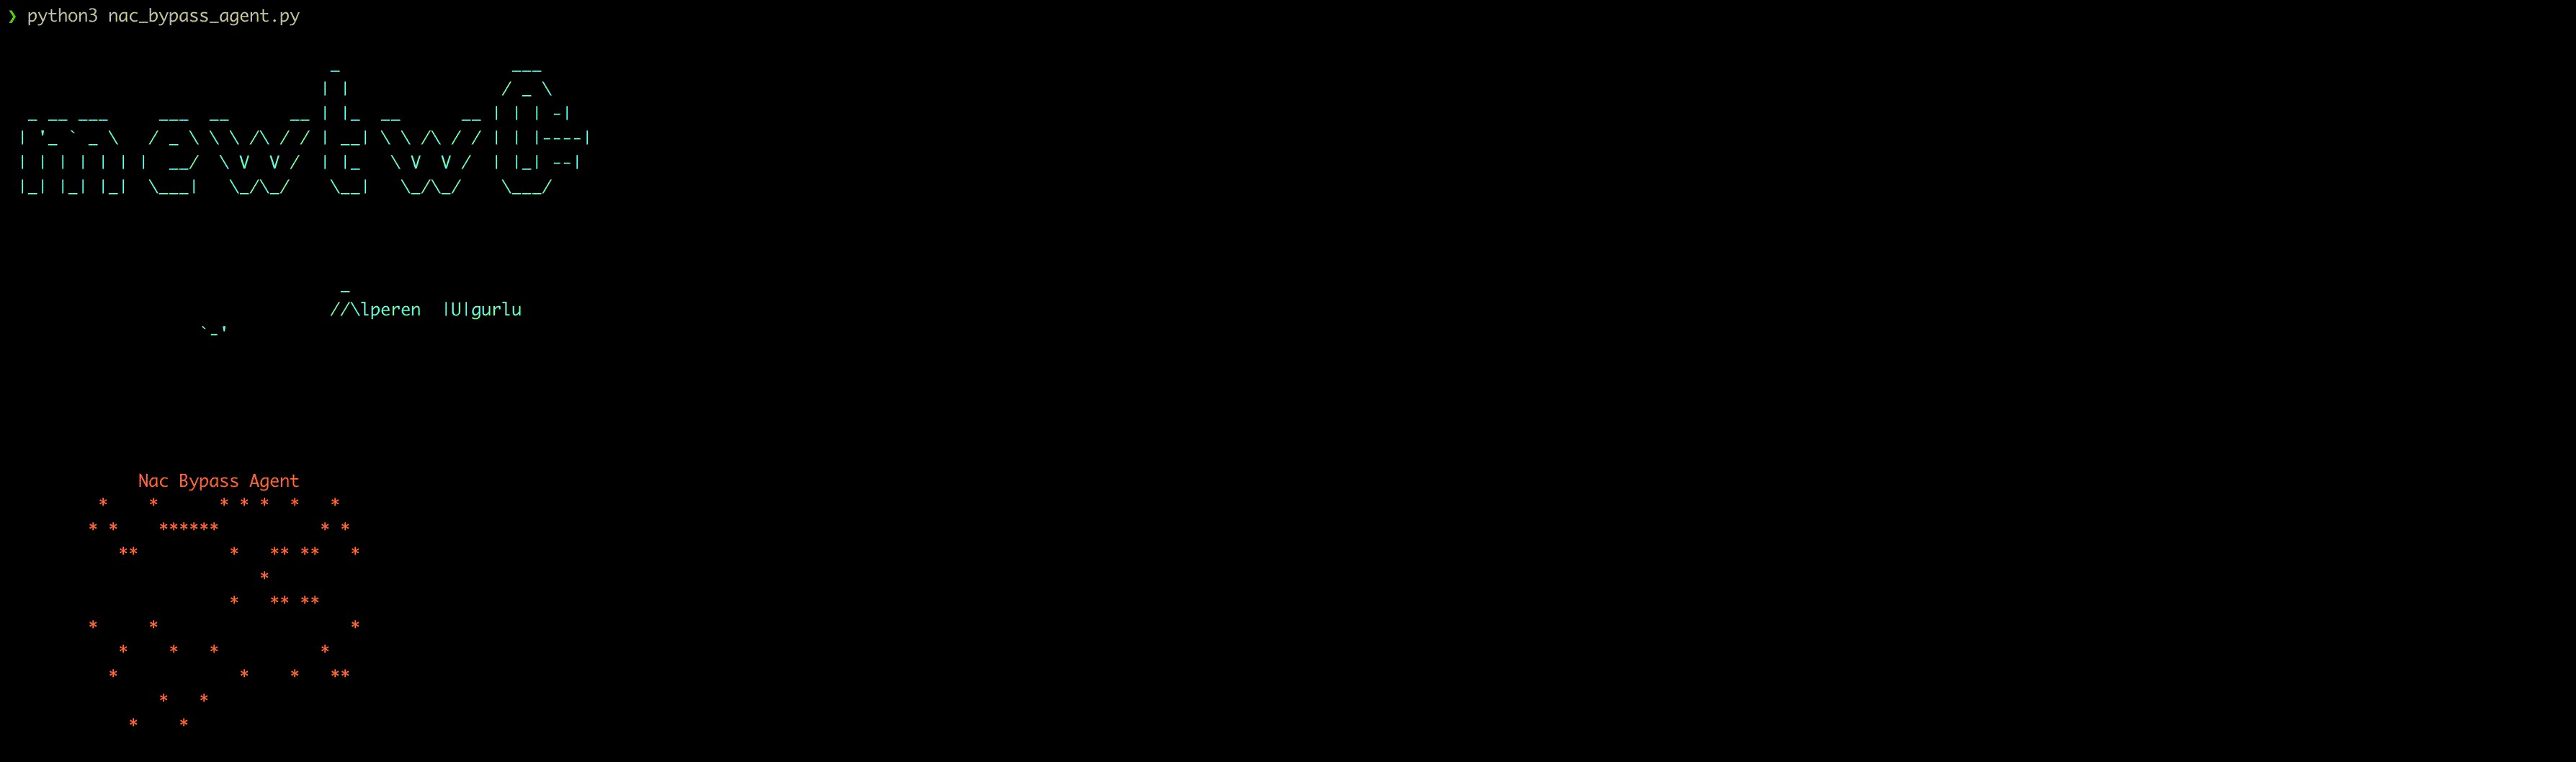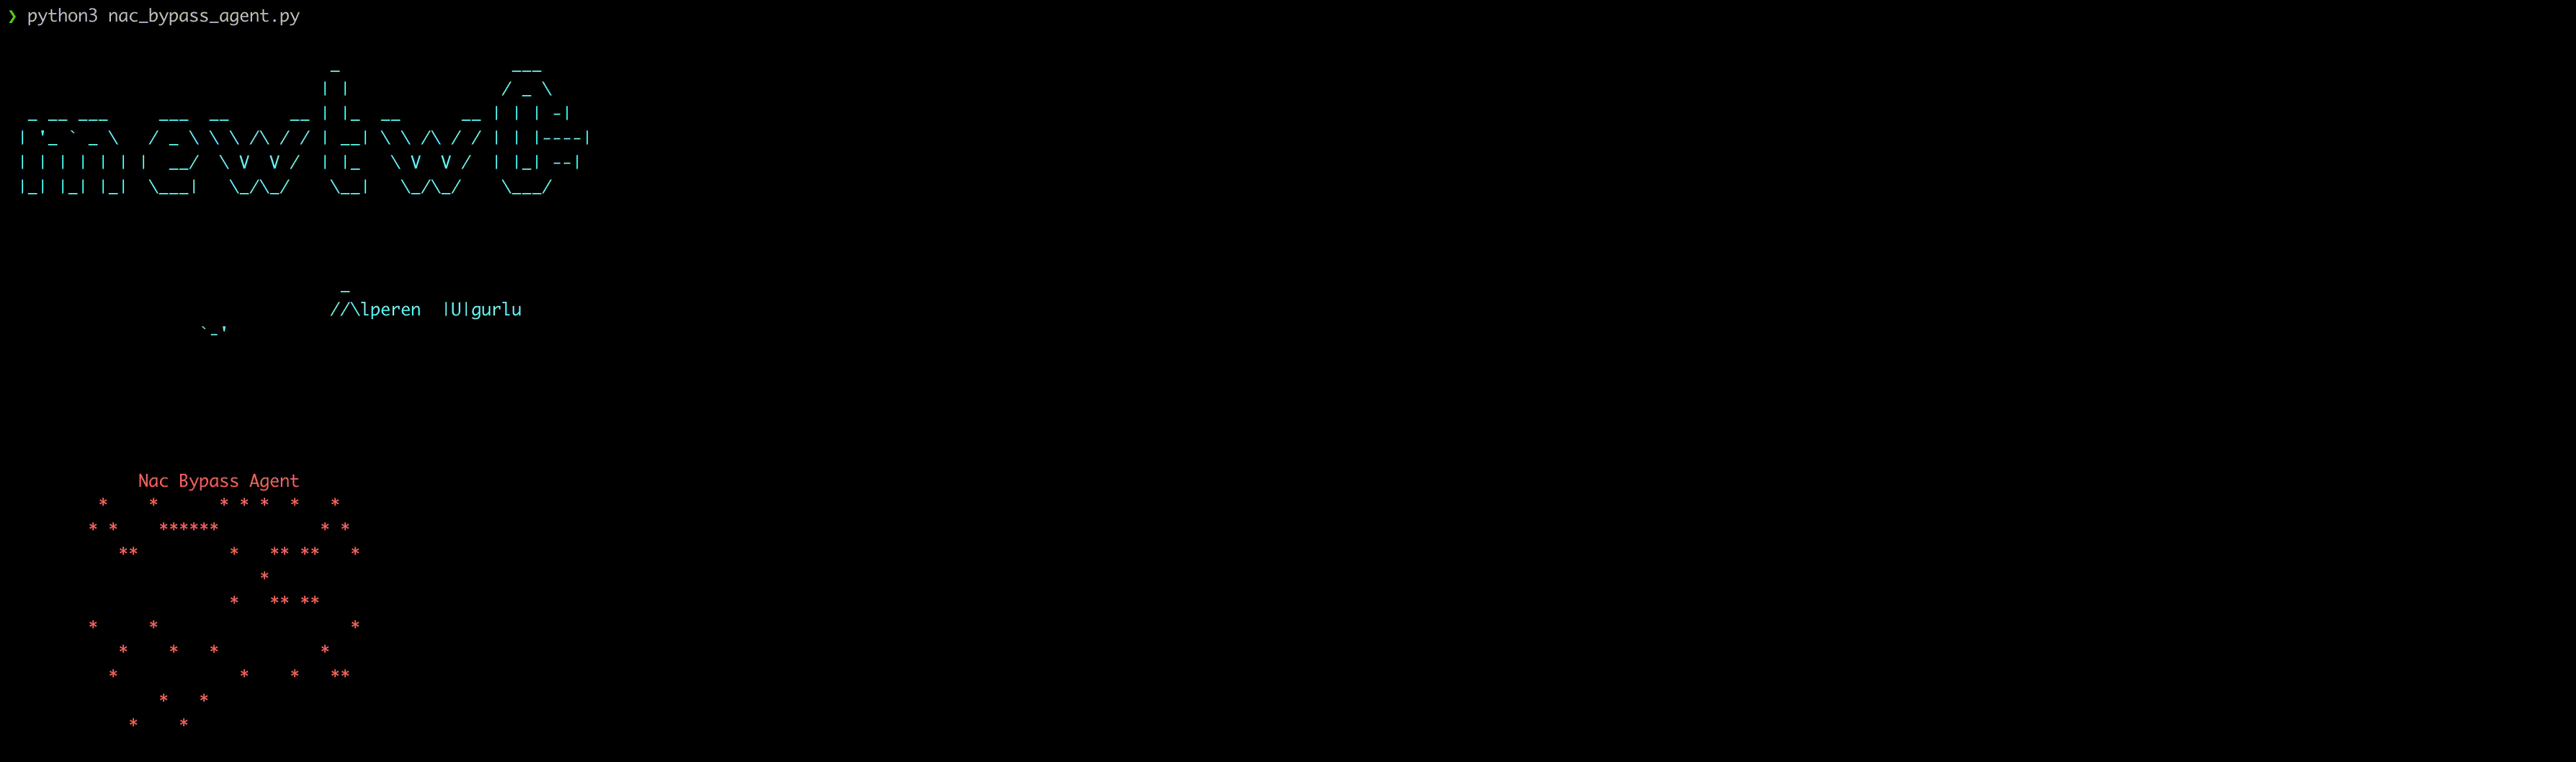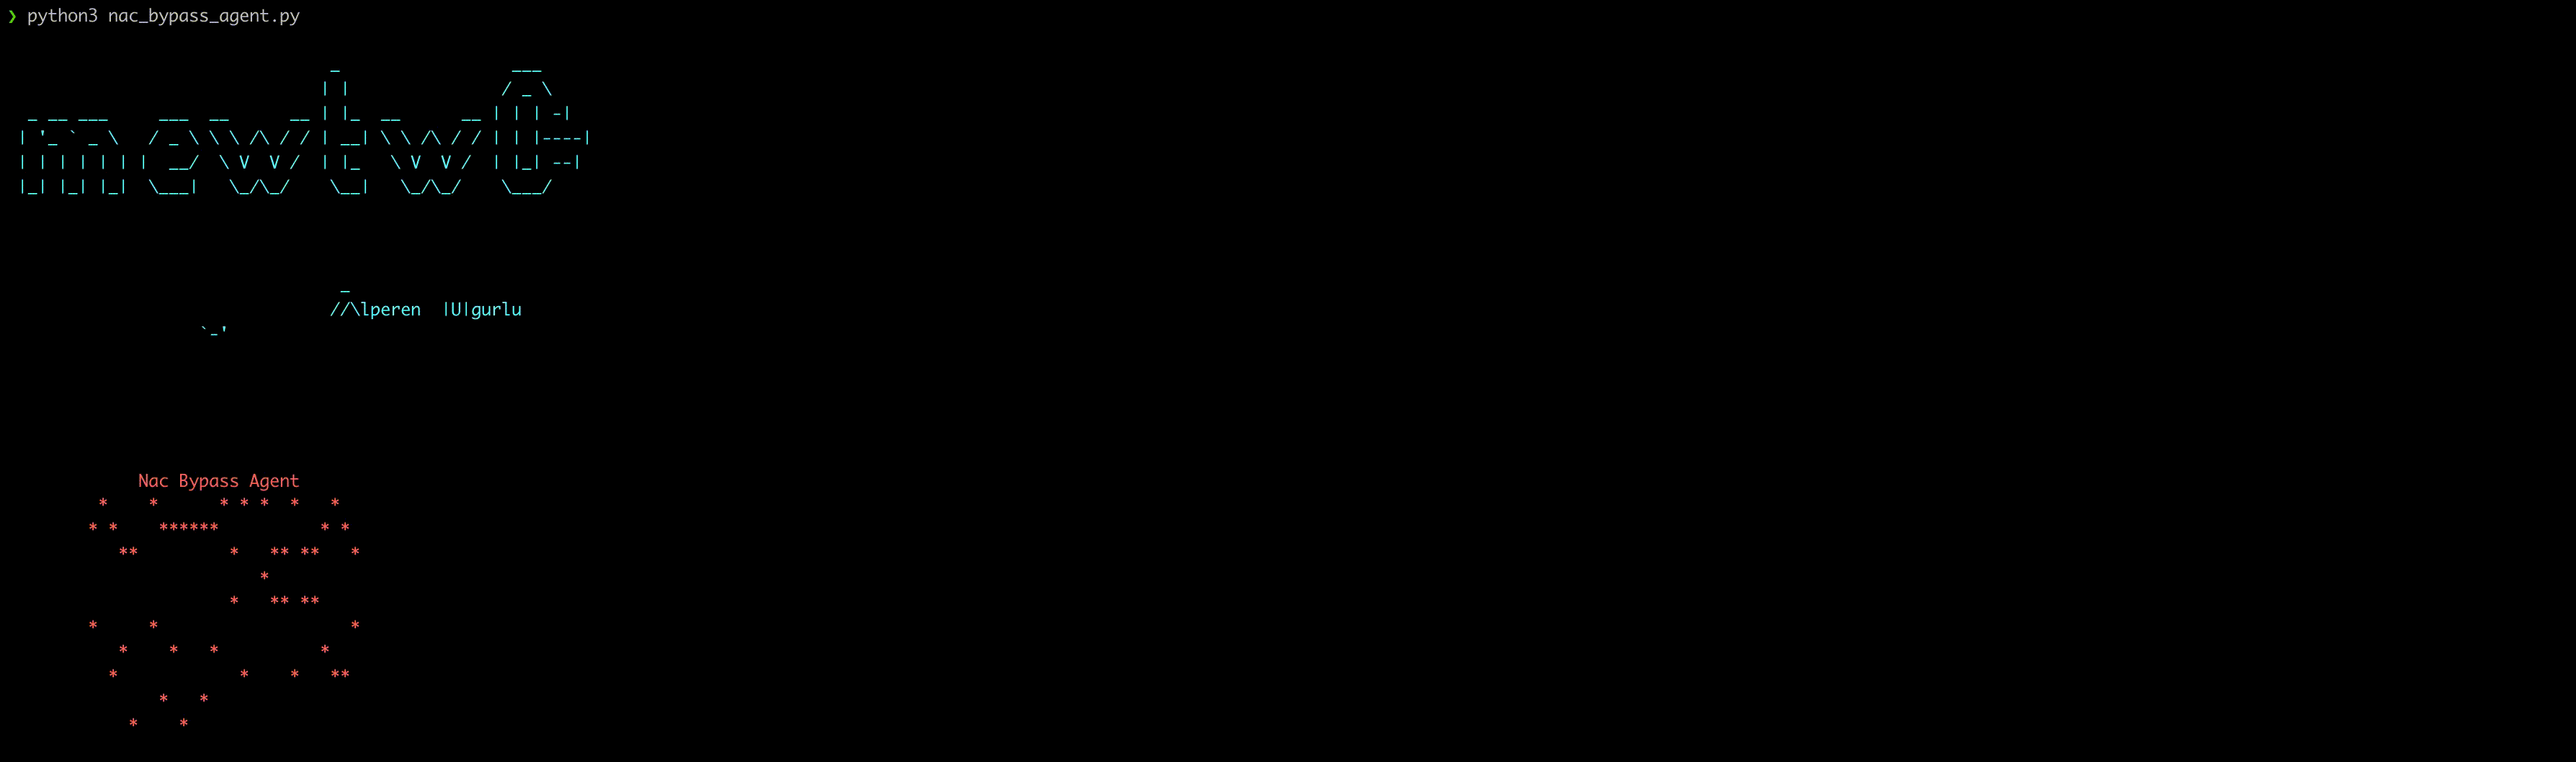
Esta é uma ferramenta que visa automatizar o bypass do método NAC bypass em nível básico na ferramenta que desenvolvi. Com esta ferramenta, ela ajuda a interpretar a configuração do seu produto de segurança NAC em sua organização, com ou sem proteção contra ataques, em um nível básico. O uso e a explicação de exemplo são os seguintes.
O primeiro passo é executar esta ferramenta quando você se conectar à rede interna.
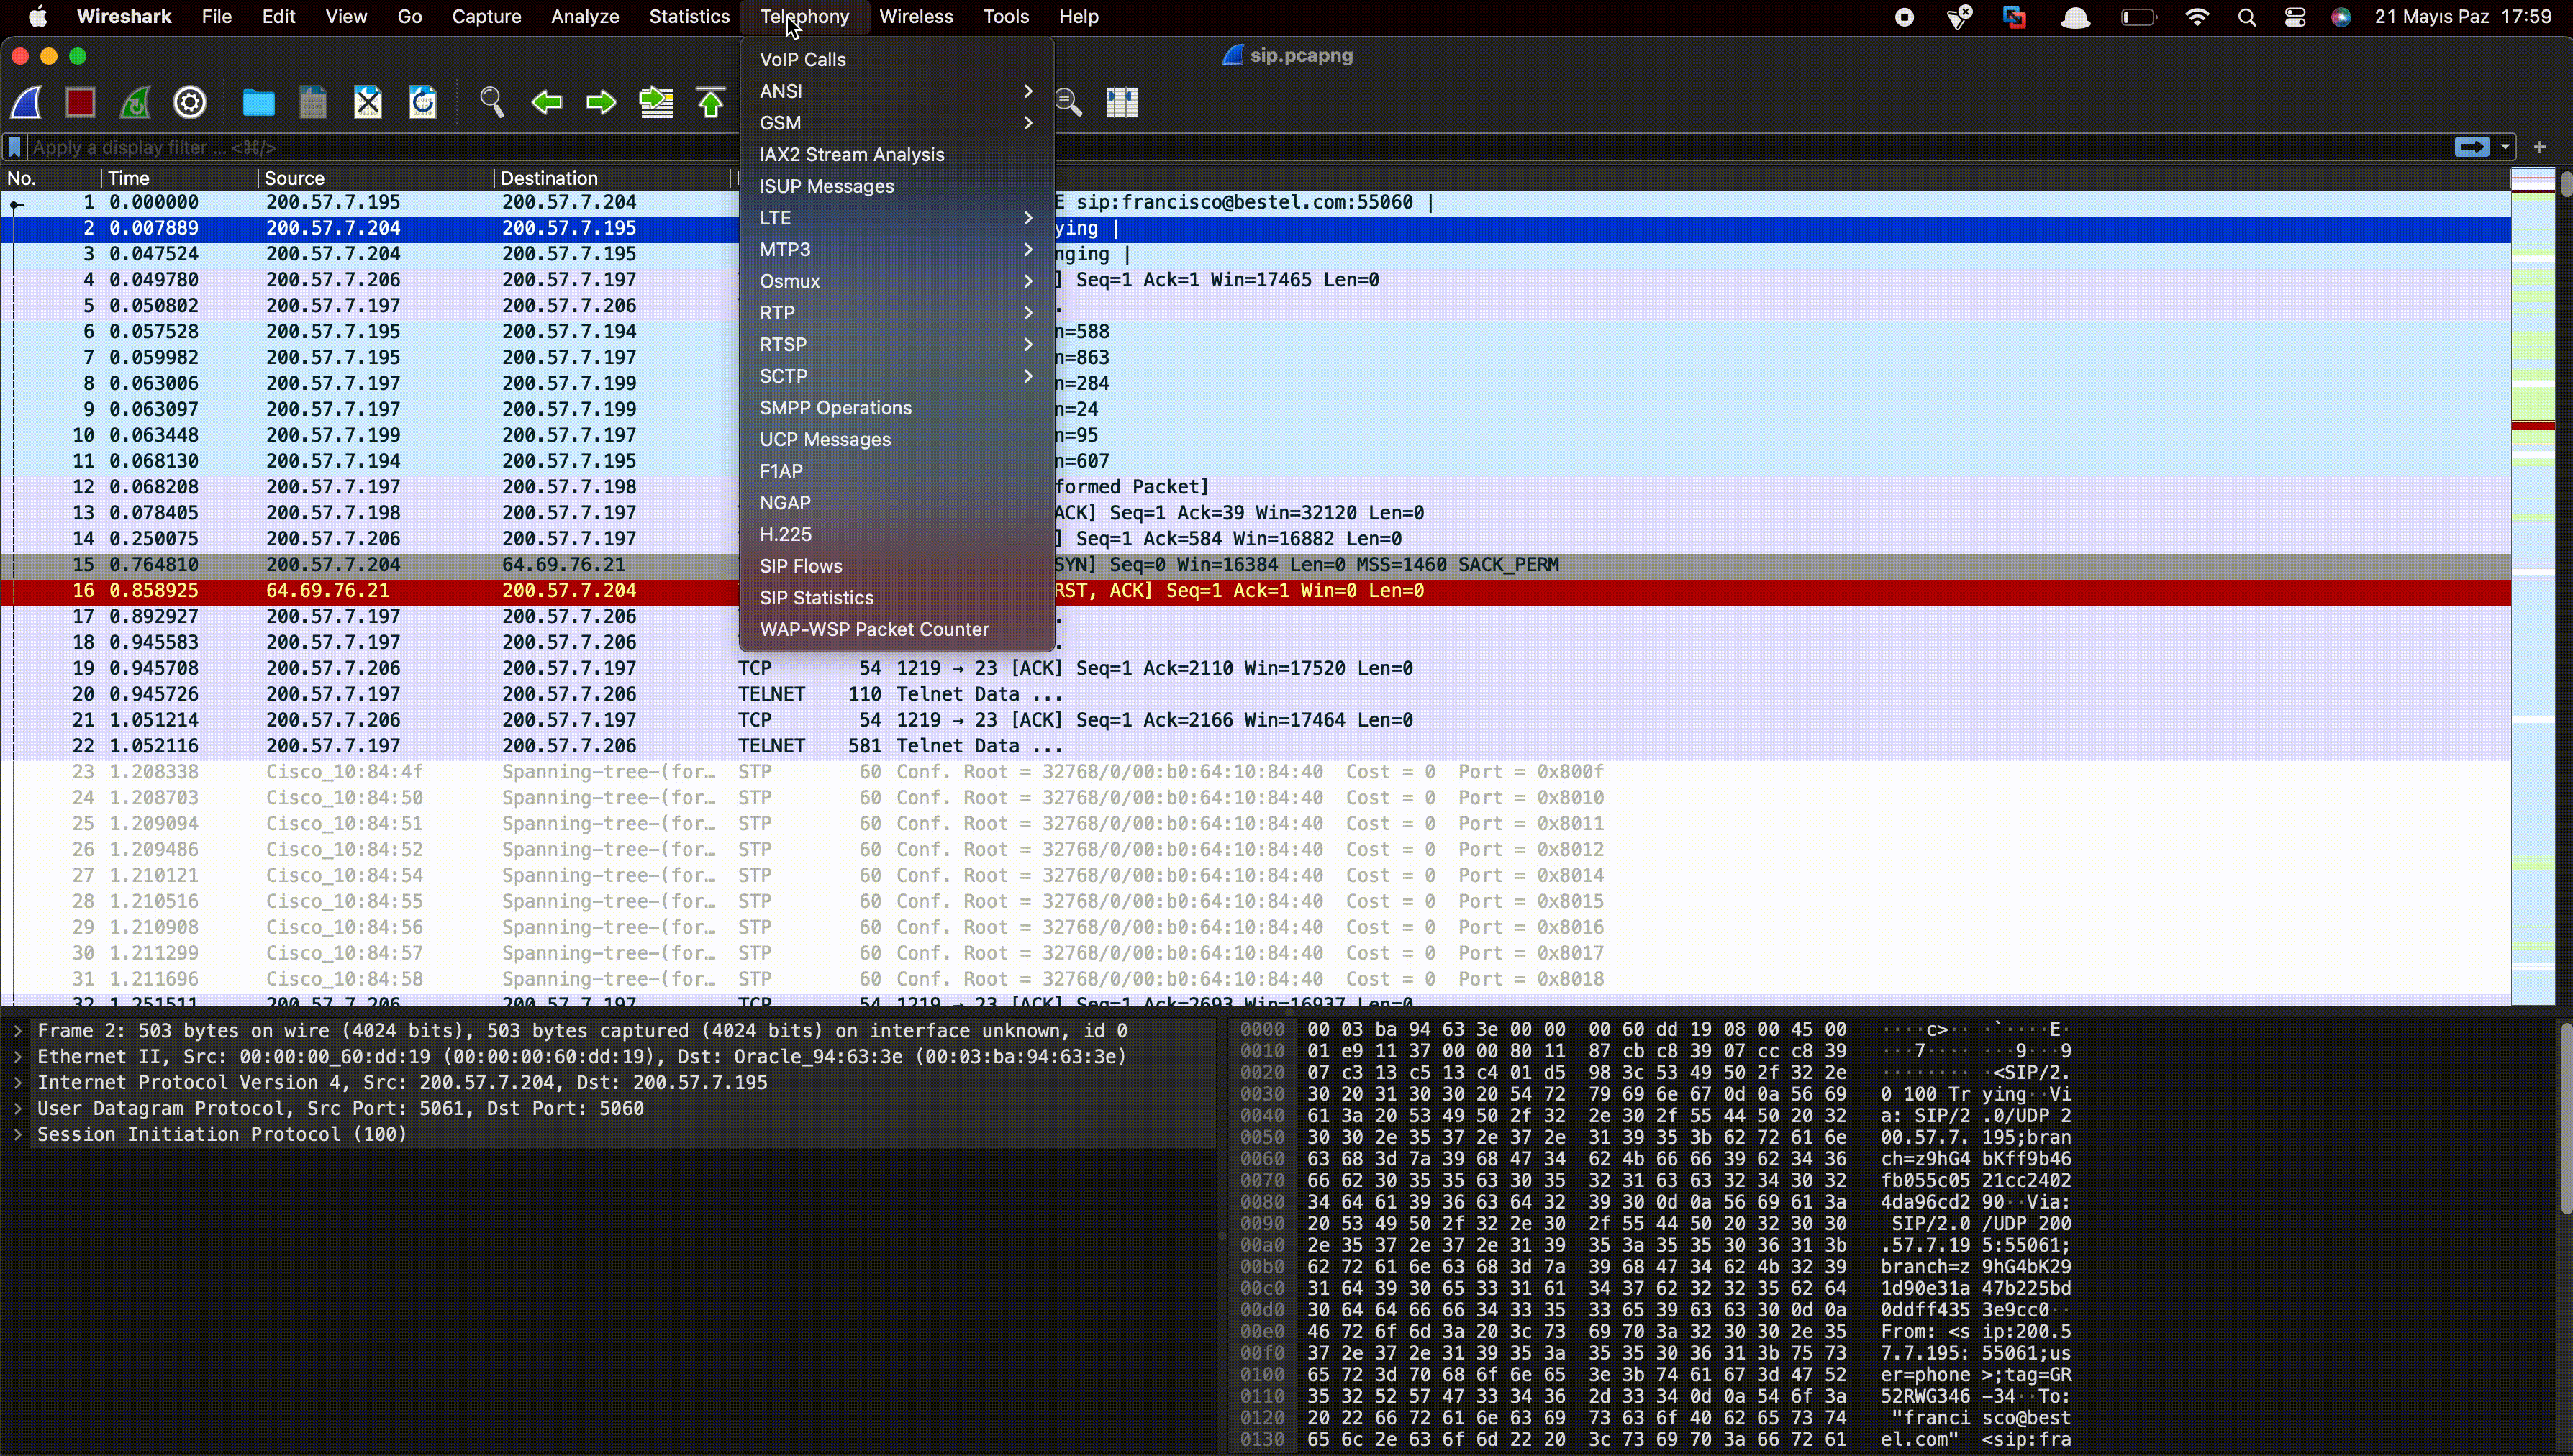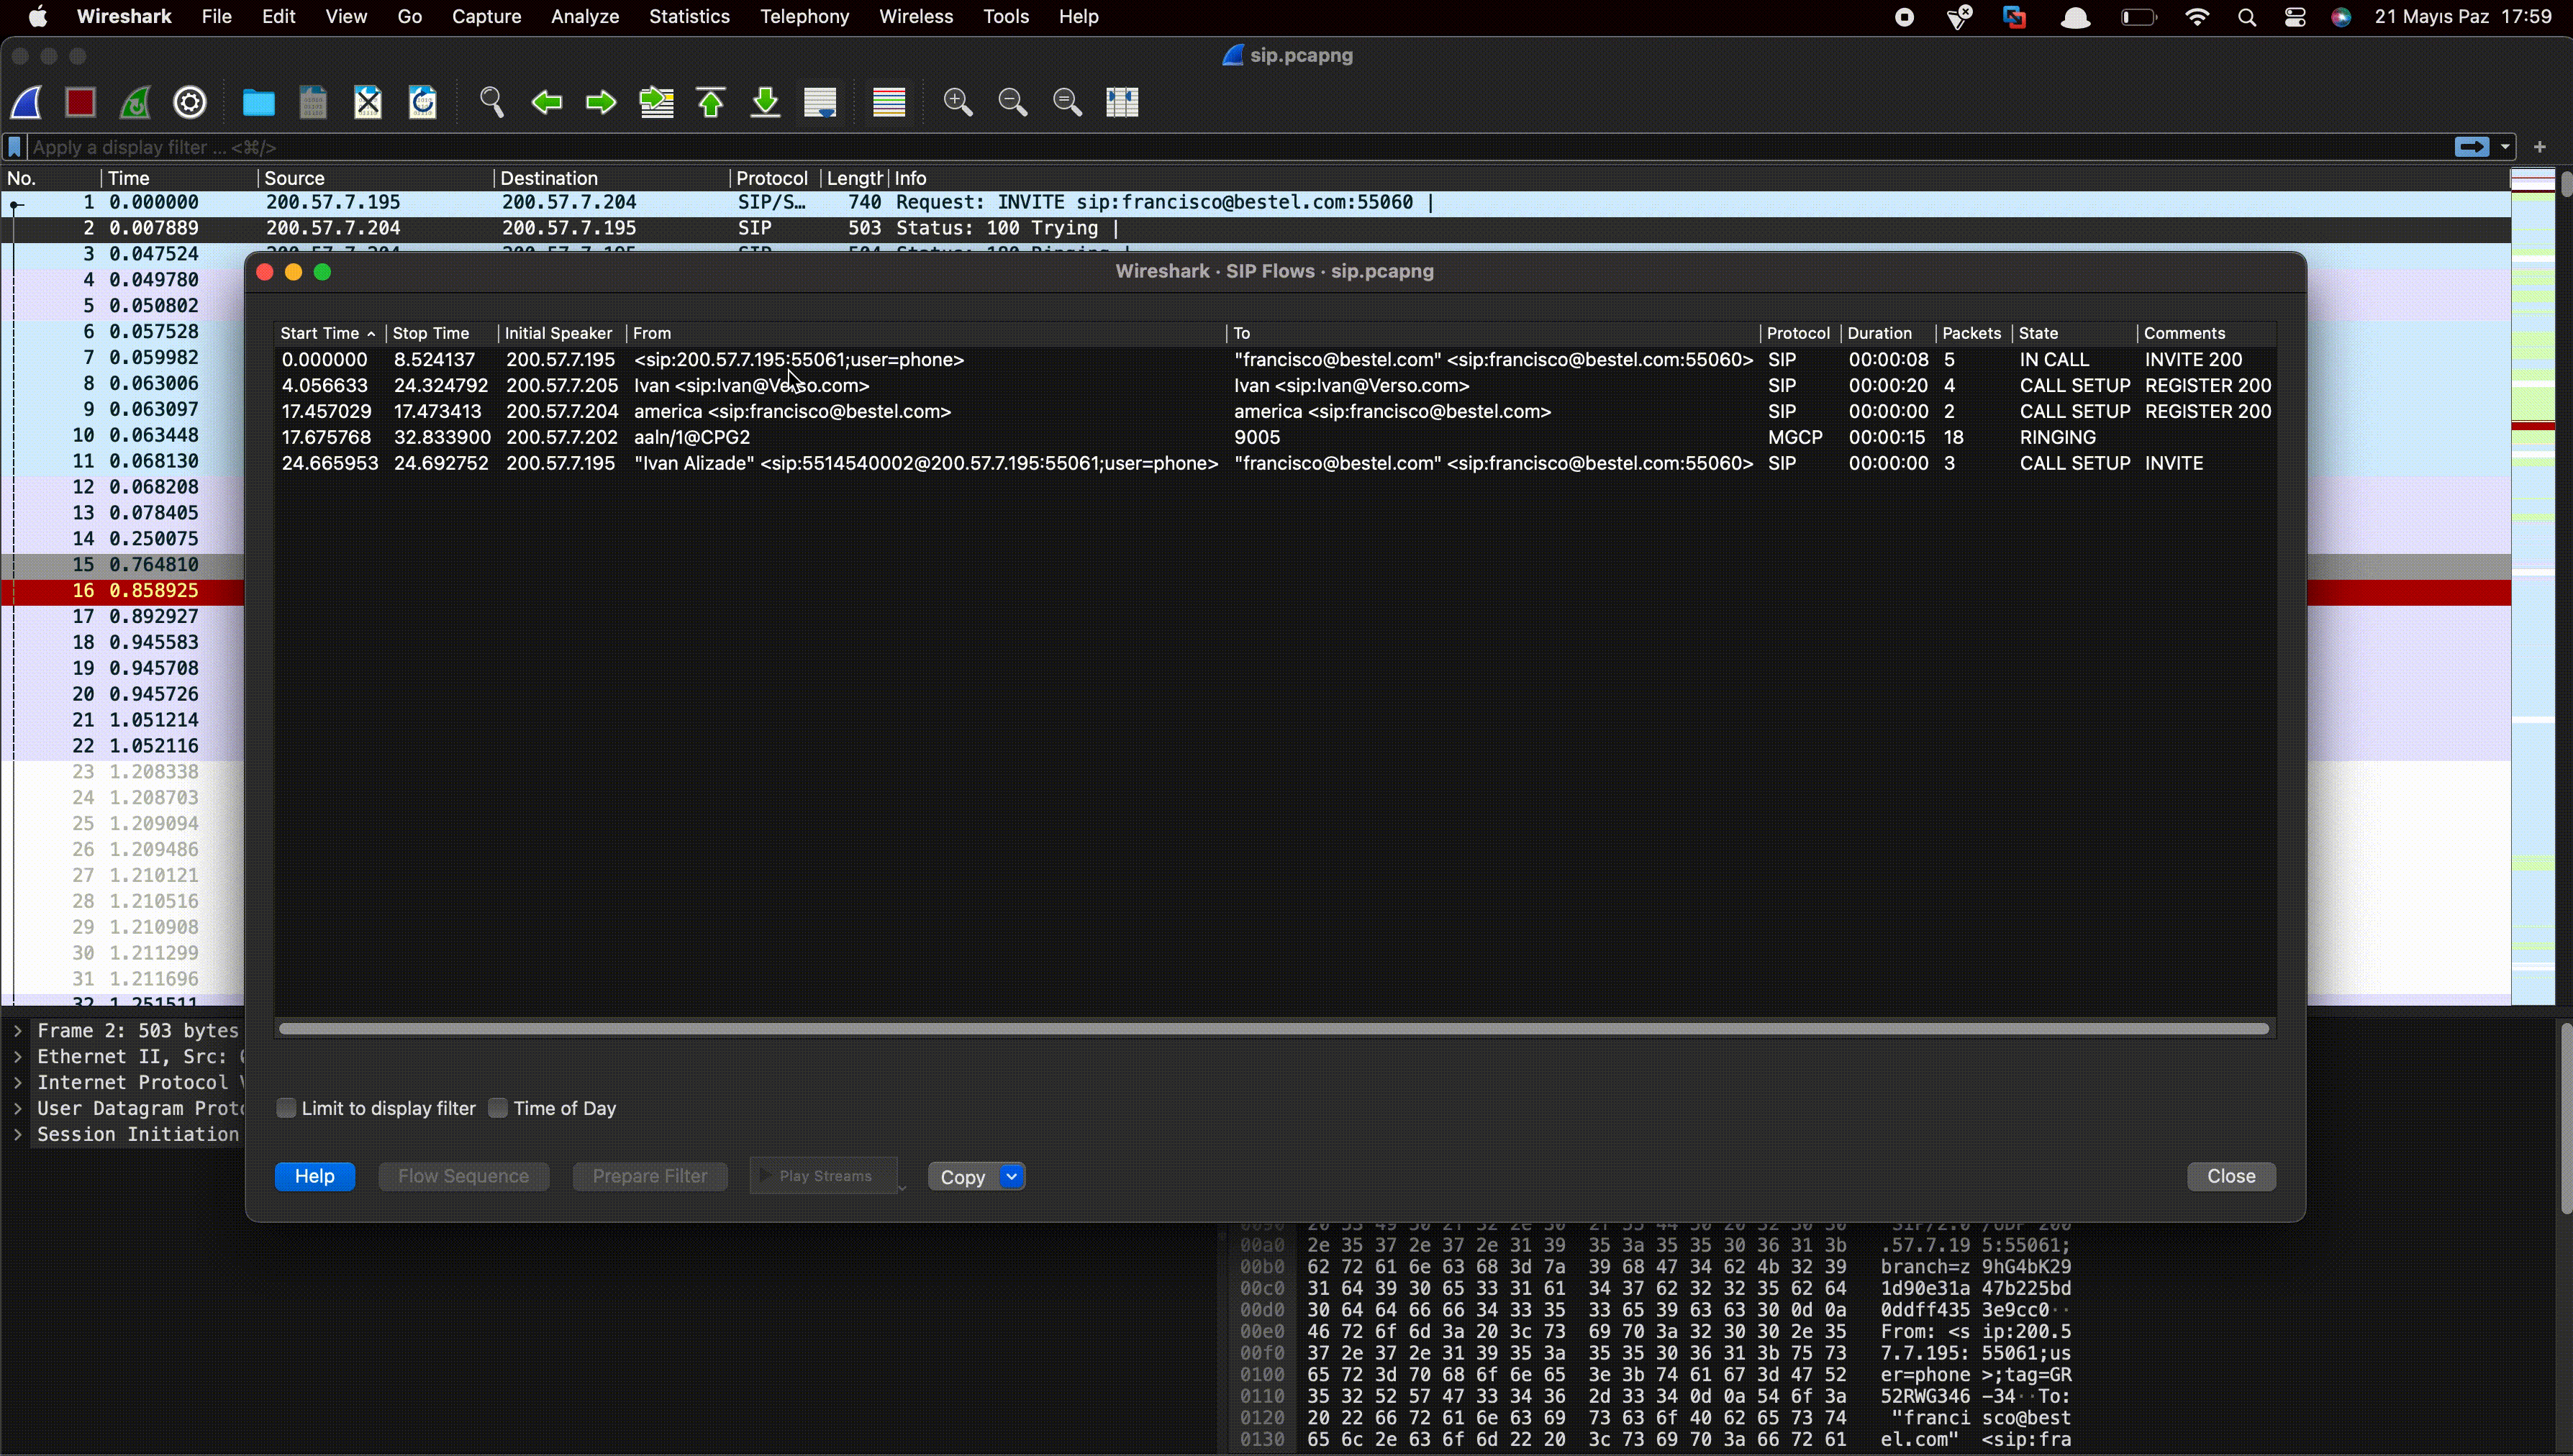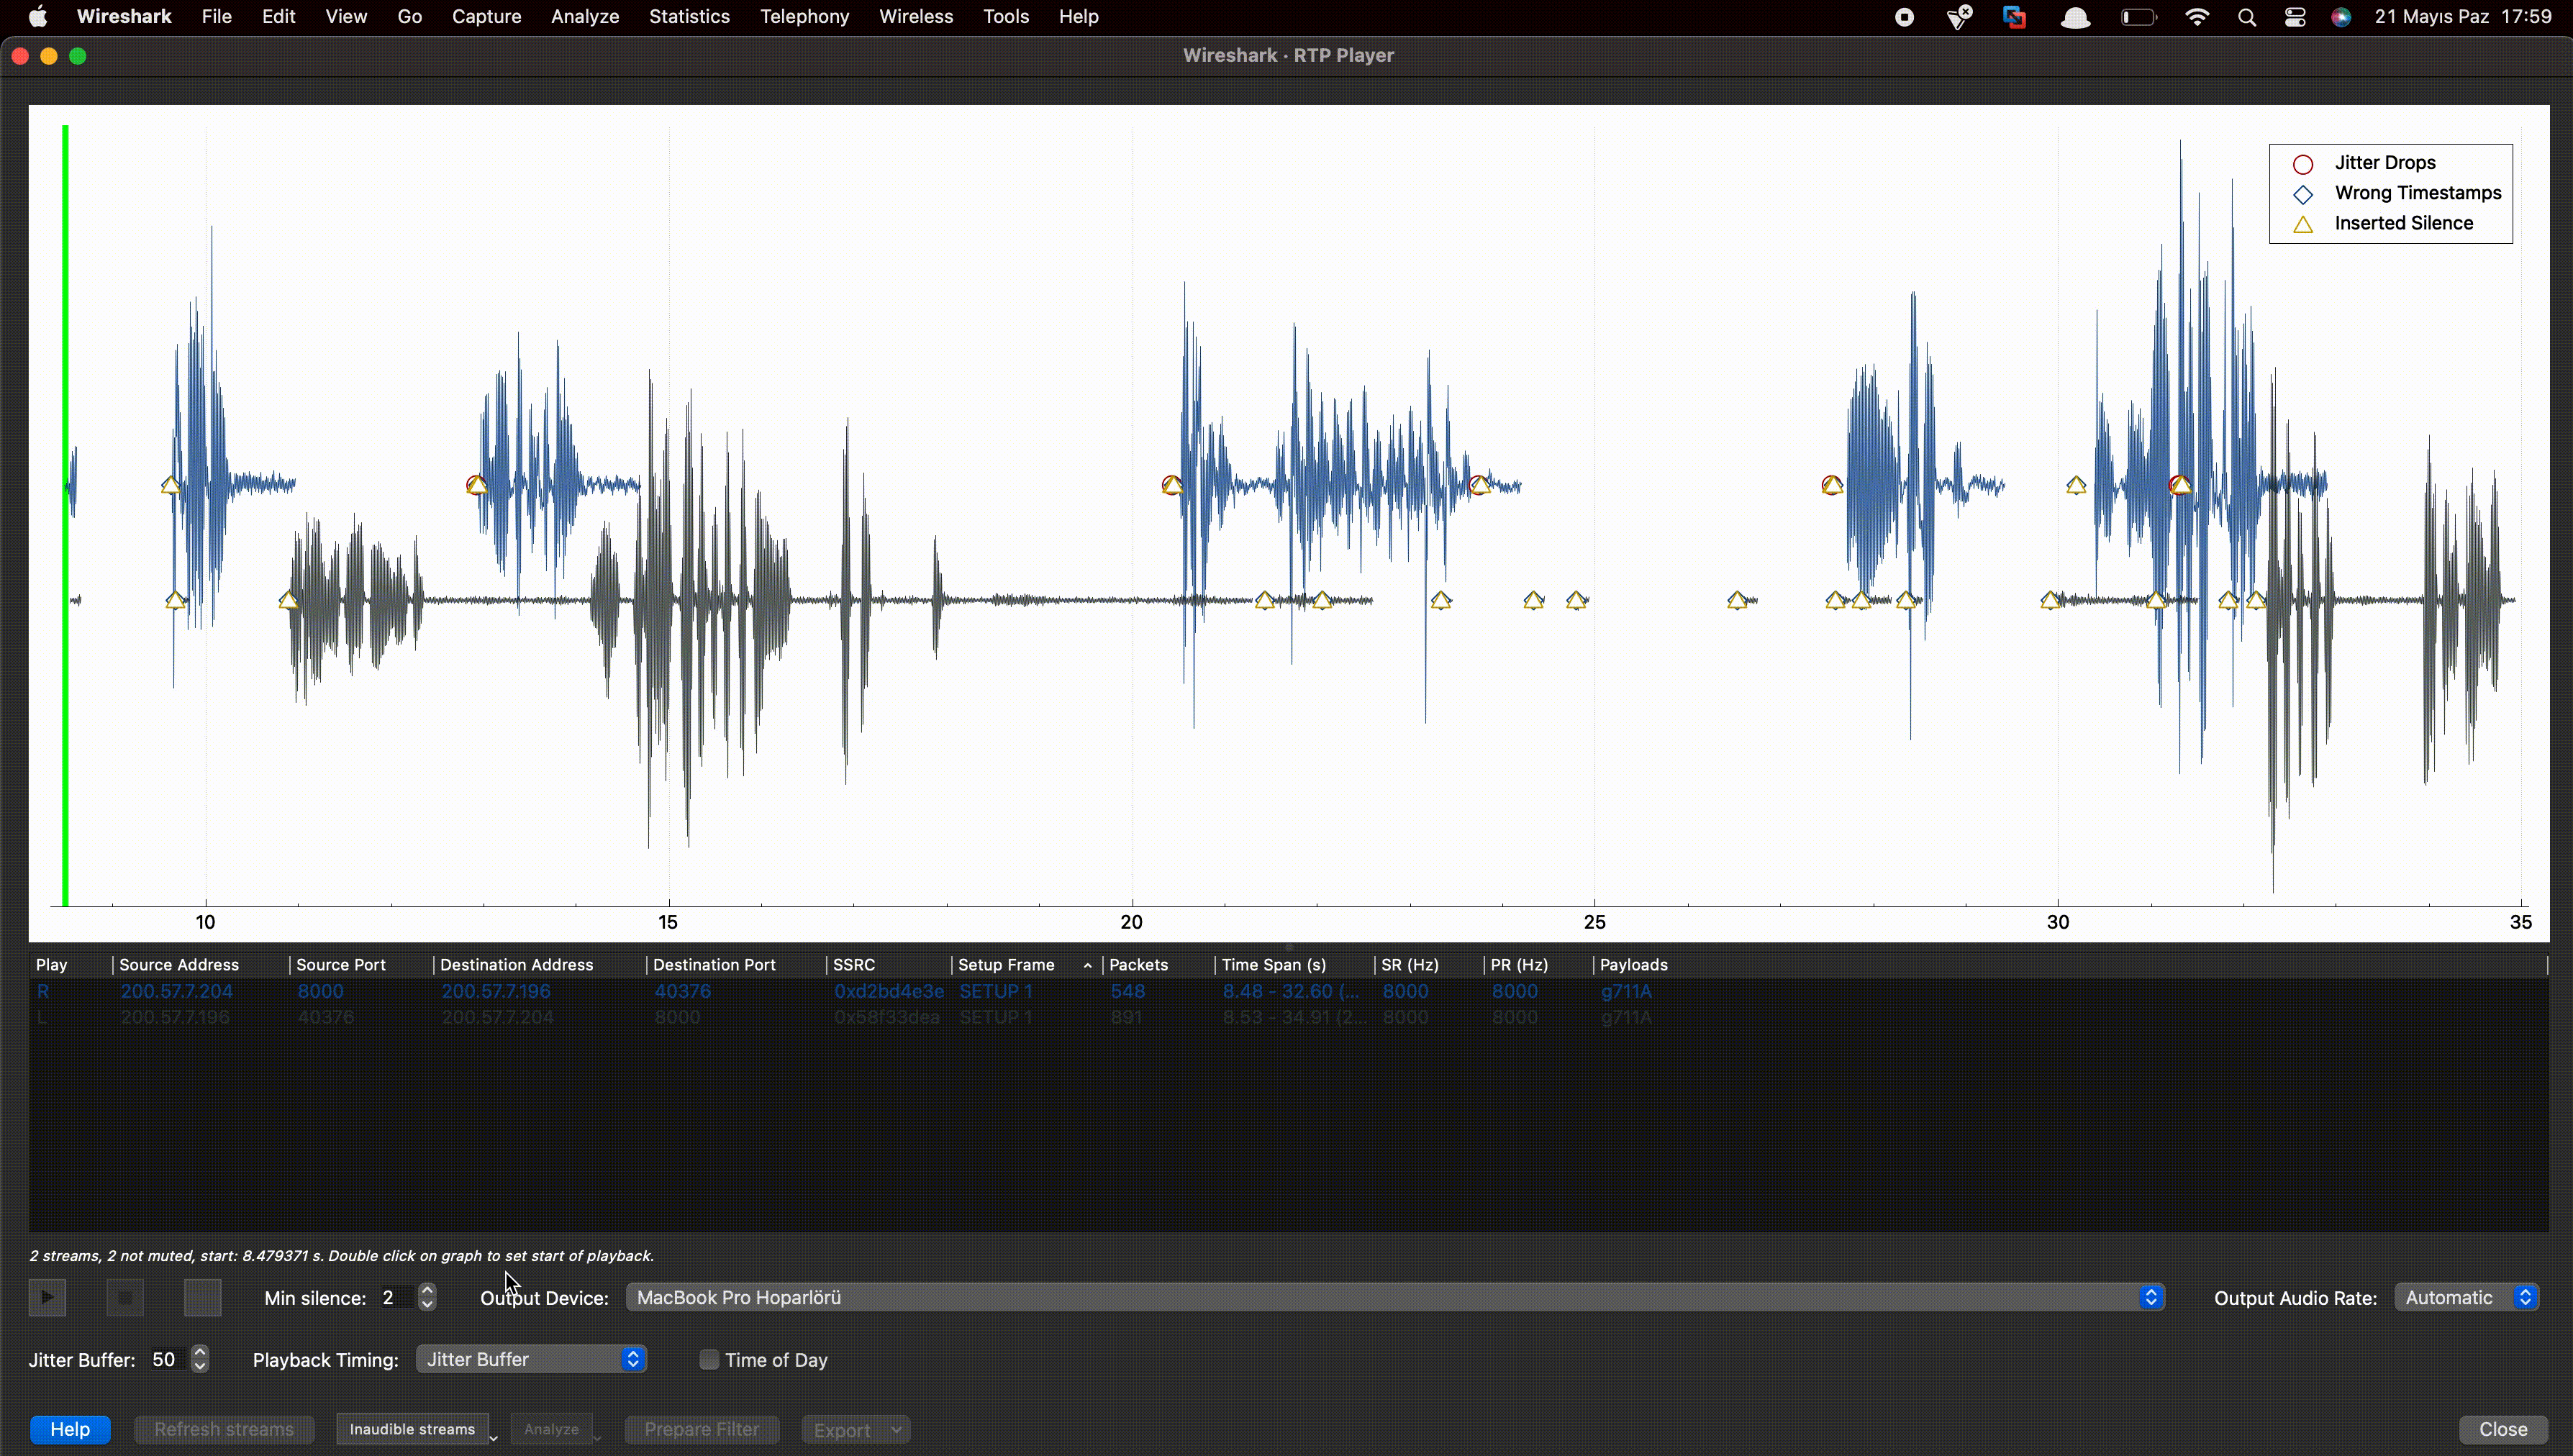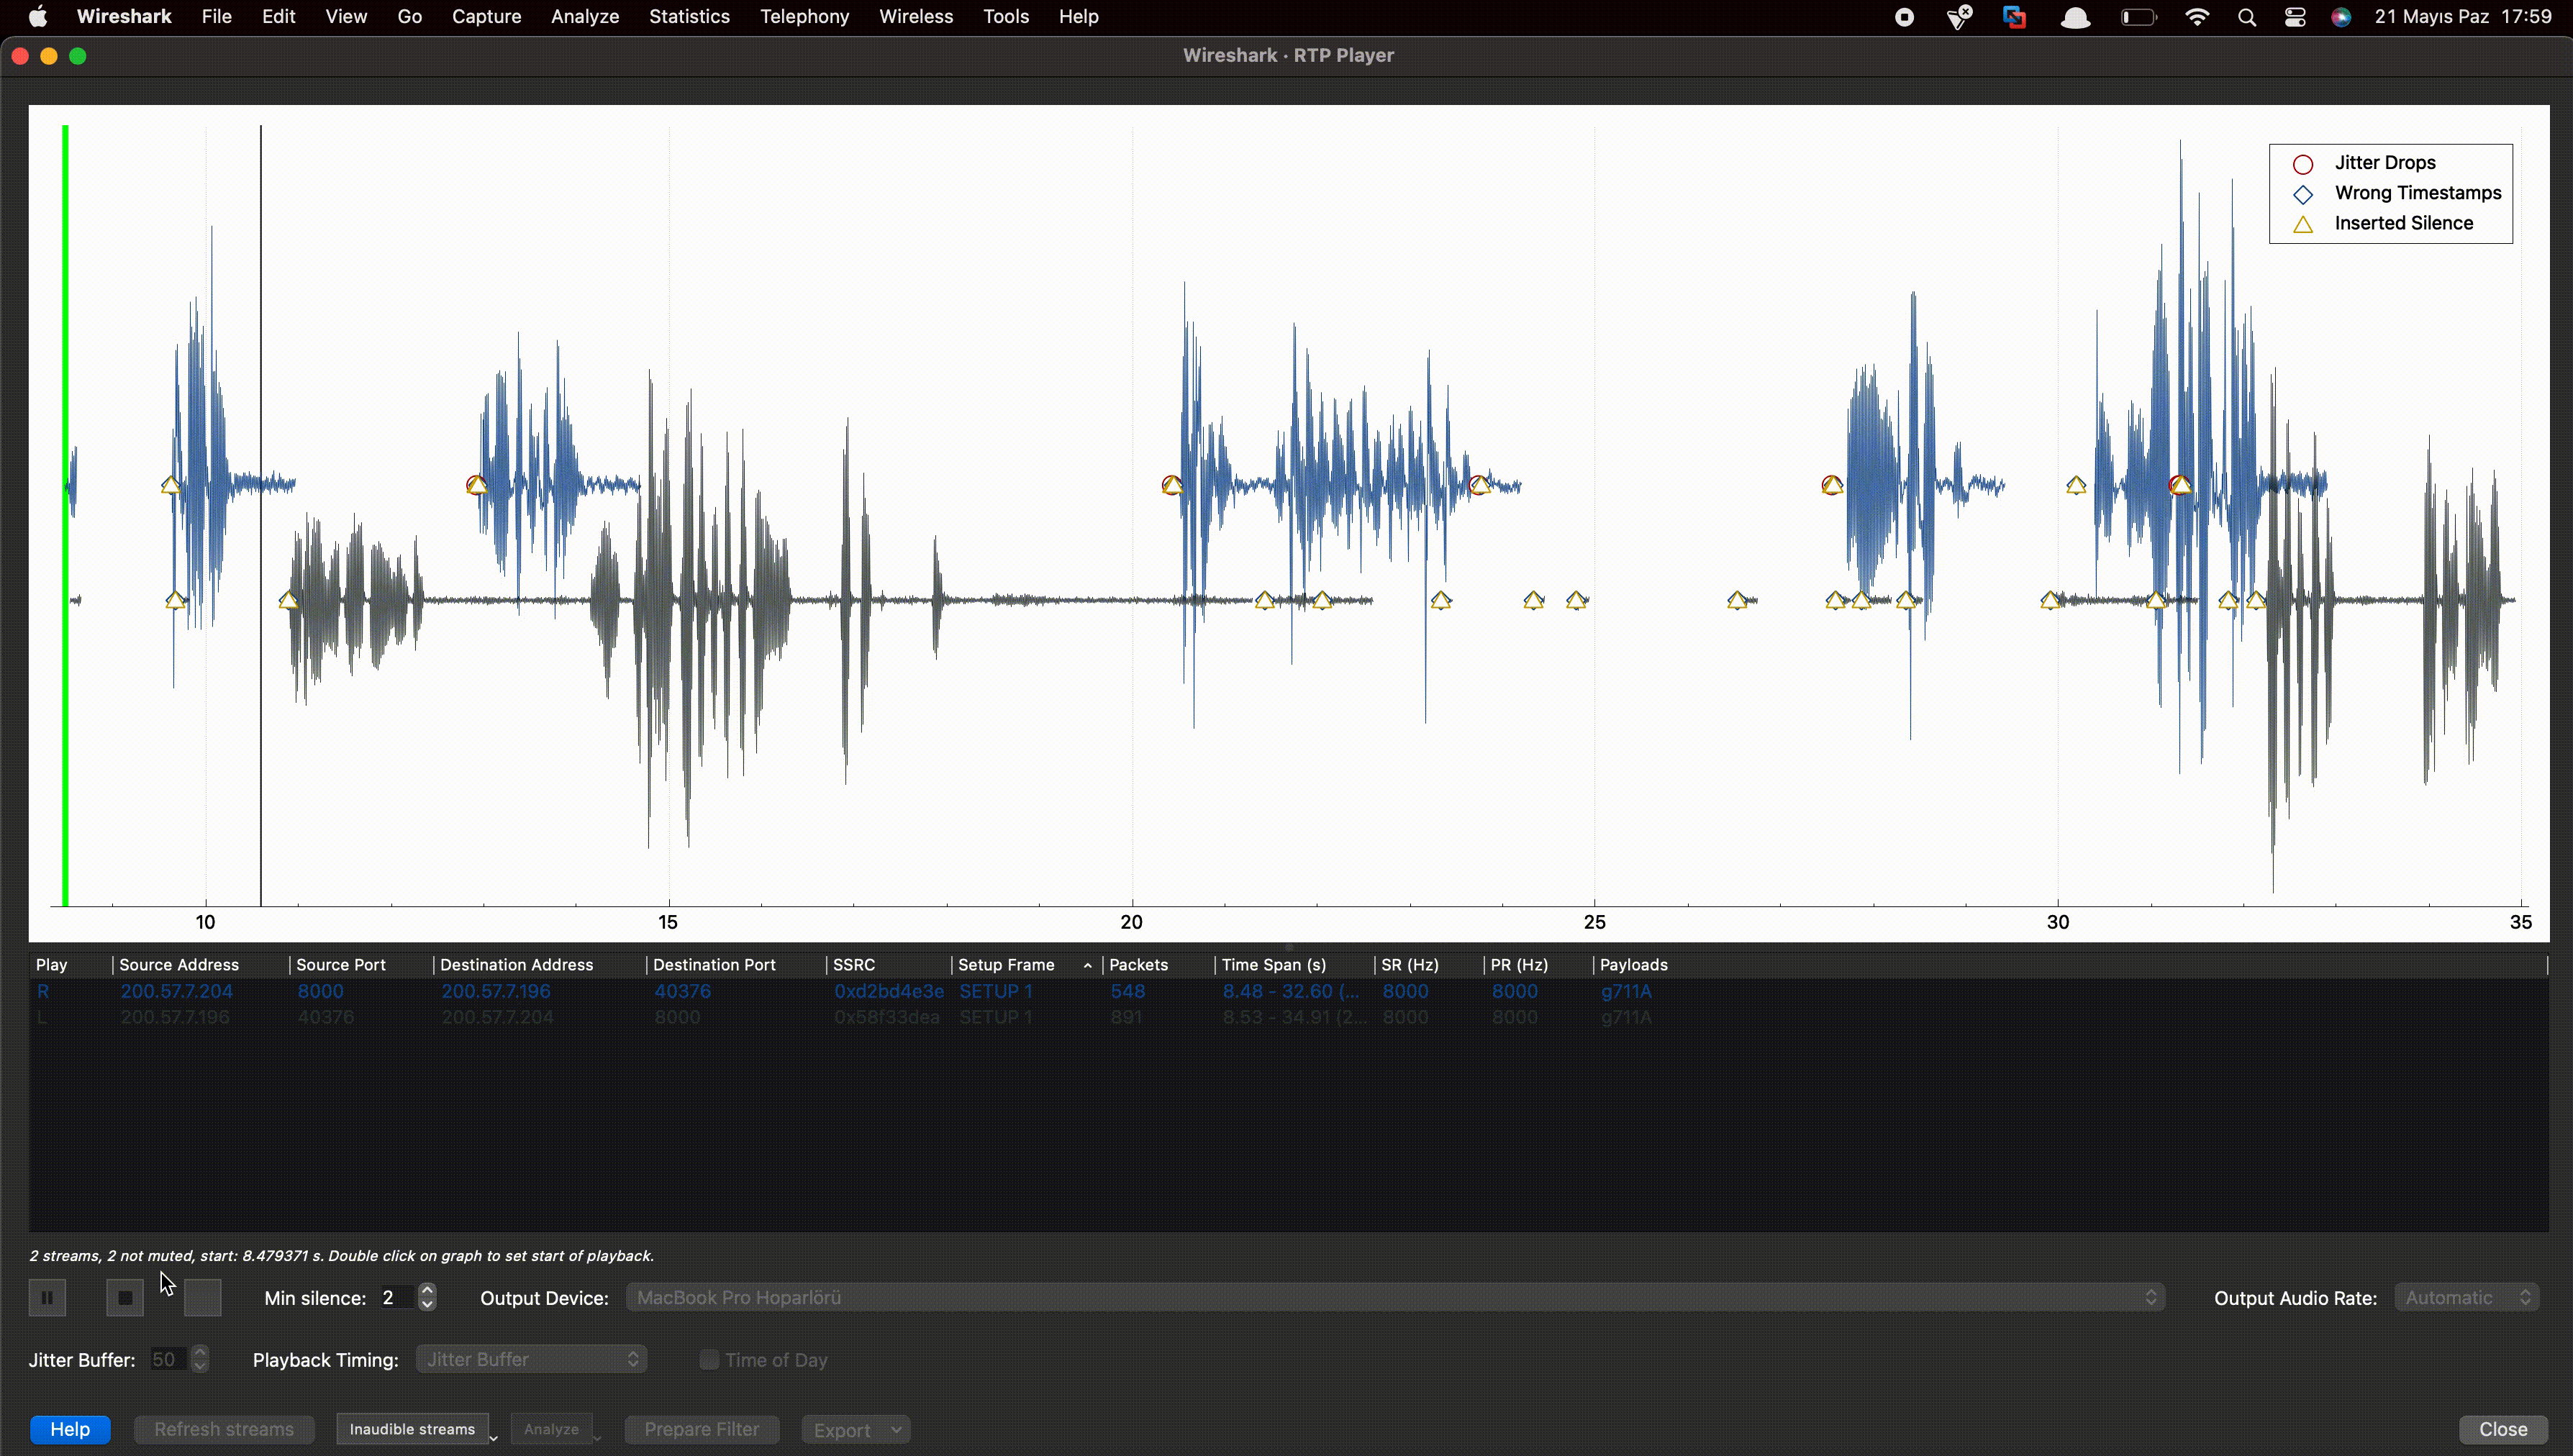
Se o bypass NAC for bem-sucedido, escute a rede com wireshark. E aqui, filtre as chamadas VoIP da guia #SIPFlows na guia #Telephony com os dados que você coletou via wireshark e, se a chamada estiver disponível instantaneamente, você pode ouvir as chamadas VOIP de acordo com uma ordem específica.
O objetivo desta ferramenta e deste cenário é aumentar a conscientização de segurança para suas instituições. Além disso, a perspectiva de um grupo APT foi tentada ser refletida.
Por Mevlânâ Celâleddîn-i Rûmî






