
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-34474 — Clario até 2024-04-11 para Windows Desktop possui permissões fracas para %PROGRAMDATA%\Clario e tenta carregar DLLs de lá como SYSTEM. | Kitploit
Ferramentas/GitHubGitHub/alaatk/cve-2024-34474
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoConfiguração Incorreta
GitHubalaatk/cve-2024-34474

CVE-2024-34474

Clario até 2024-04-11 para Windows Desktop possui permissões fracas para %PROGRAMDATA%\Clario e tenta carregar DLLs de lá como SYSTEM.

Ver Repositório
112há 5 diasAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2024-34474

O Clario até 2024-04-11 para Windows Desktop tem permissões fracas para %PROGRAMDATA%\Clario e tenta carregar DLLs a partir desse local como SYSTEM.

Descrição:

A aplicação de desktop Clario para Windows tenta carregar bibliotecas DLL inexistentes a partir de C:\ProgramData\Clario\ e C:\ProgramData\Clario\Engines\ quando um usuário realiza uma verificação antivírus. Os arquivos DLL não existem e esse processo é invocado com privilégios SYSTEM mesmo que um usuário não administrador o execute. Por padrão, em sistemas Windows, qualquer usuário autenticado pode criar arquivos/pastas no caminho c:\ProgramData\Clario. Um usuário com privilégios baixos pode criar os arquivos DLL em C:\ProgramData\Clario\ e C:\ProgramData\Clario\Engines\ para executar código arbitrário de sua escolha, resultando na elevação de privilégios para os direitos de SYSTEM.

Versões afetadas

Versões do Clario até 2024-04-11

Serviço(s) afetado(s)

Pastas inseguras: C:\ProgramData\Clario\ & C:\ProgramData\Clario\Engines\

Serviço: ClarioService.exe
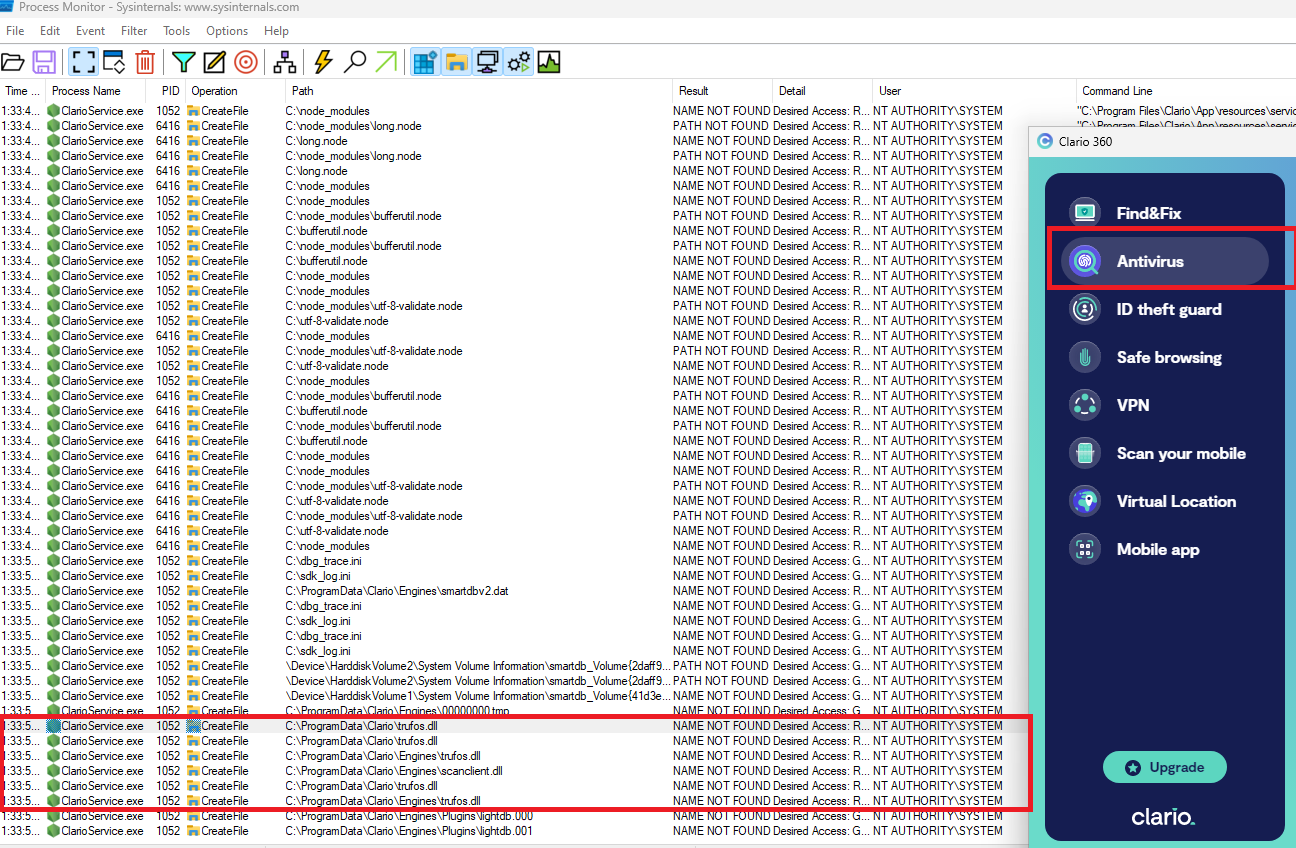
DLL carregada a partir de diretório gravável por todos

Alt text

Descoberto por:

Alaa Kachouh.

Baixar ferramenta