Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
MysqlHoneypot — MysqlHoneypot | Kitploit
Ferramentas/GitHubGitHub/al1ex/mysqlhoneypot
Ferramentas DefensivasOSINT (Inteligência de Fontes Abertas)ReconhecimentoColeta de InformaçõesDetecção de Intrusão
GitHubal1ex/mysqlhoneypot

MysqlHoneypot

MysqlHoneypot

Ver Repositório
25334há 4 anosRevisado pelo Kitploit
Compartilhar

Introdução

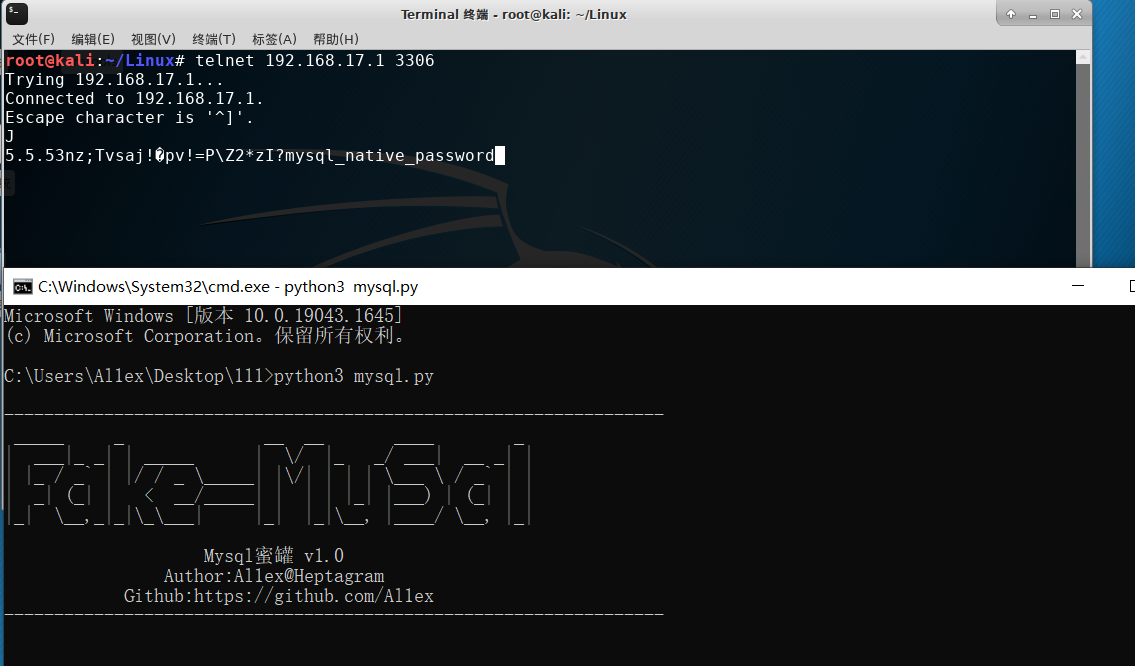
O MysqlHoneypot é um projeto de honeypot Mysql, que usa principalmente o load data local infile para obter o nome de usuário do host do atacante (plataforma Windows), obtém ainda o WeChat ID de acordo com o nome de usuário e, em seguida, obtém o número de celular do usuário, endereço de login e outras informações de acordo com o WeChat ID. Os principais arquivos lidos são os seguintes:

A、Via C: / Windows / pfro Log para obter o nome do atacante
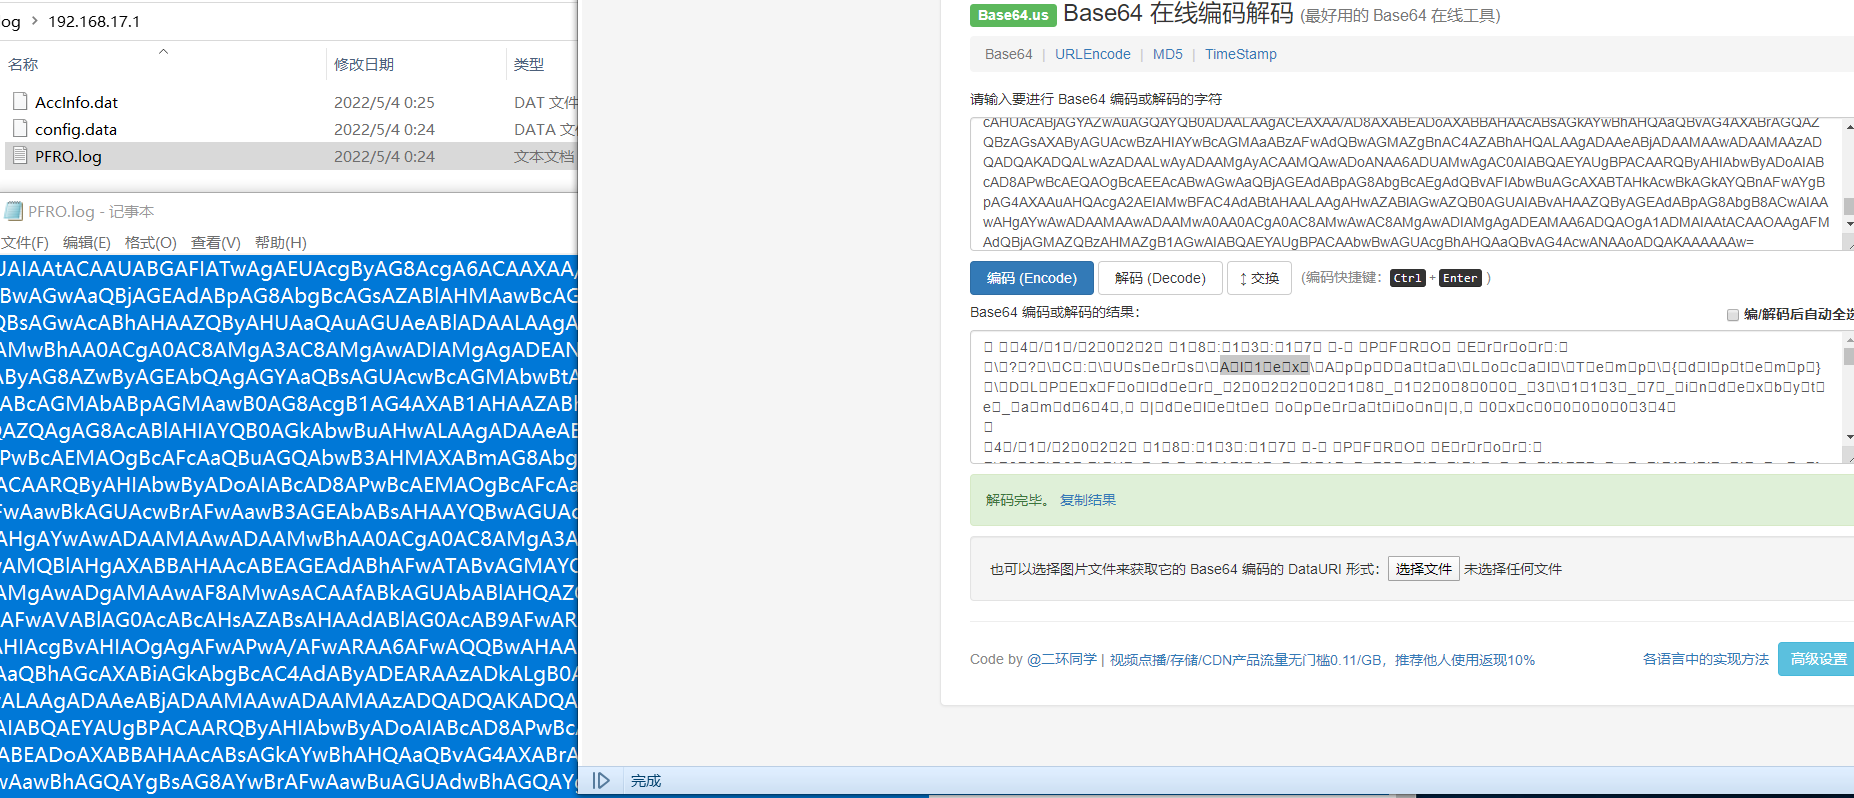
username

B、Via C:/Users/UserName/Documents/WeChat Files/All Users/config/config.data para obter o wxid do atacante
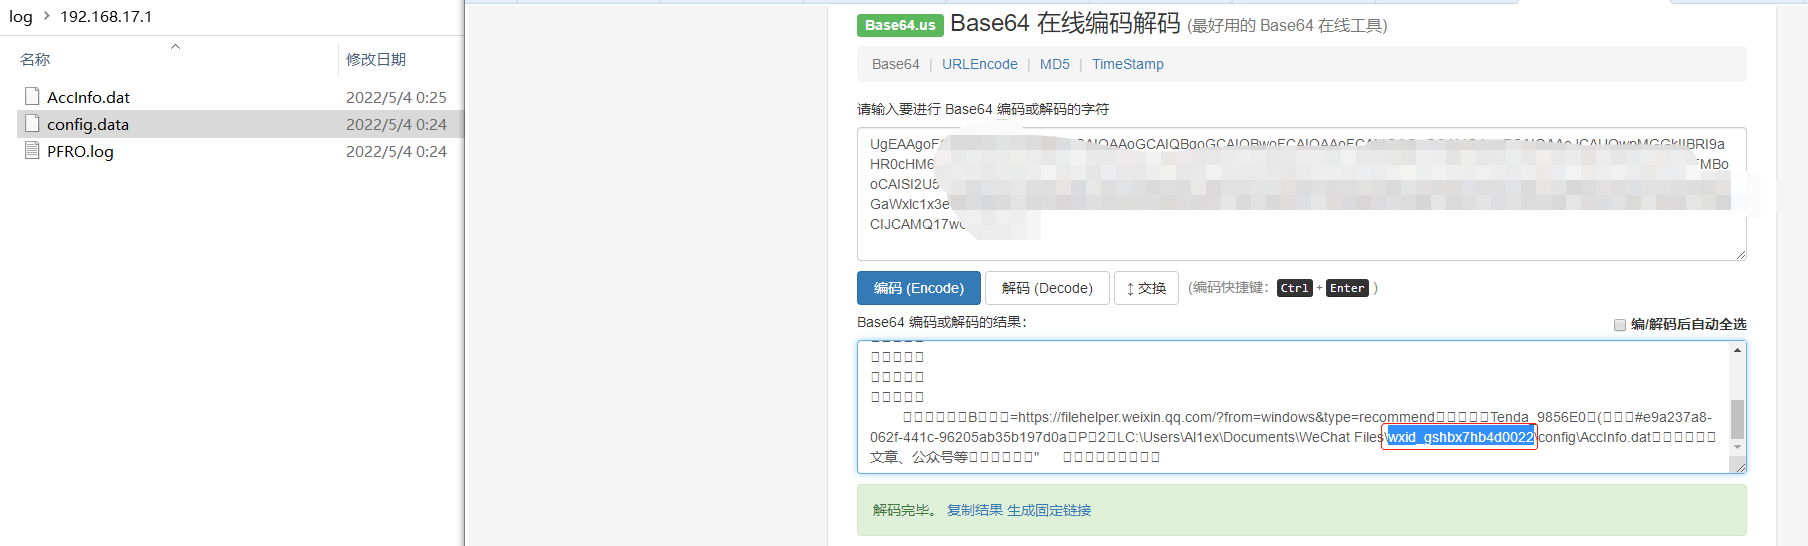
wechat

C、Via C:/Users/UserName/Documents/WeChat Files/wx_id/config/AccInfo.dat para obter endereço、wechatID、telefone
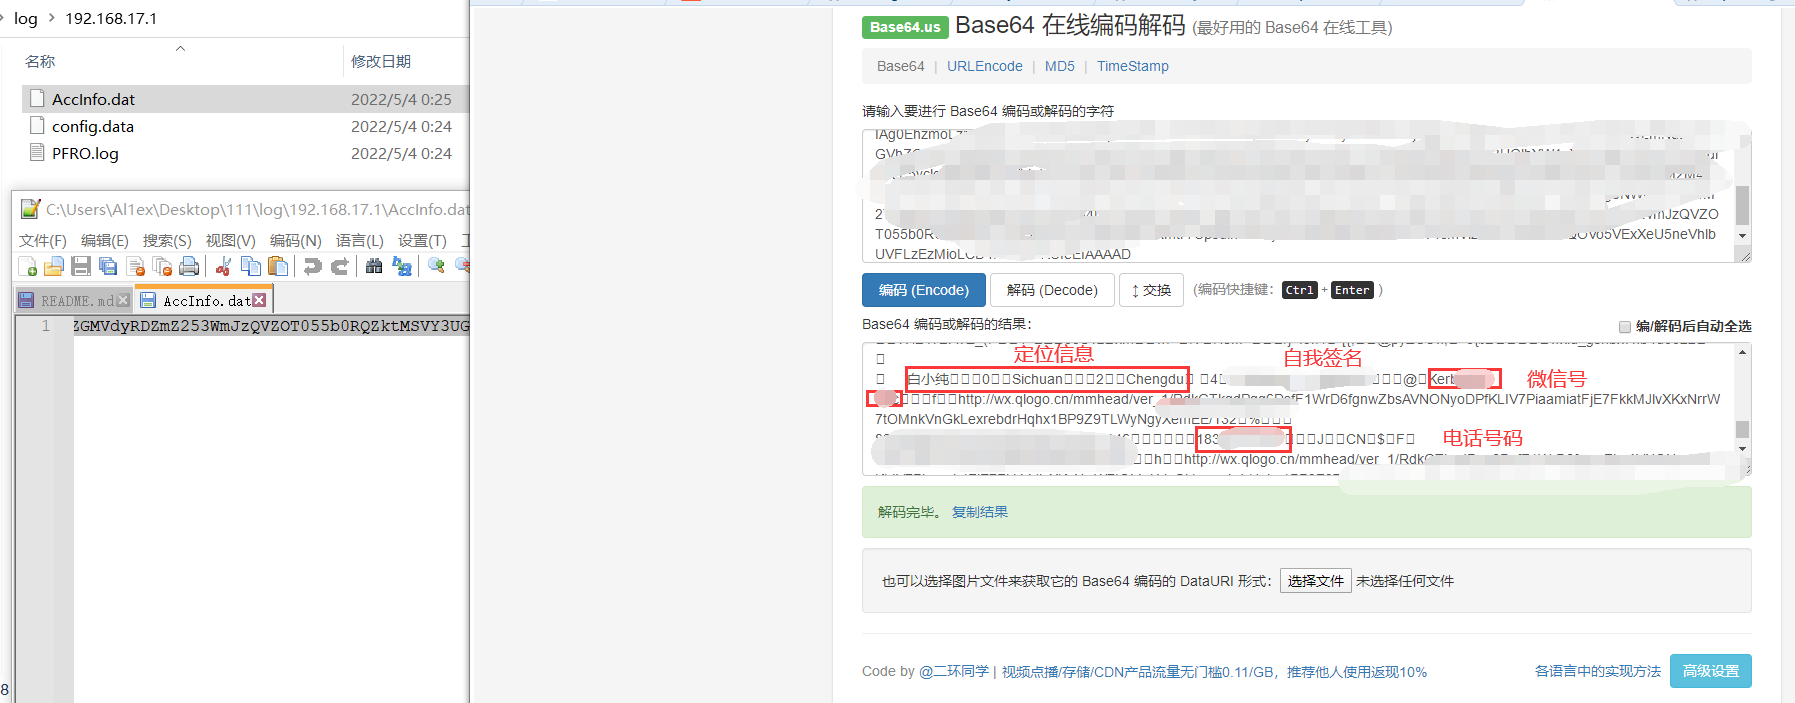
acc2

Função

Capturar as informações da conta WeChat do PC do atacante.

Exemplos de uso

Passo 1:A extranet do atacante escaneia os ativos e realiza adivinhação violenta.

crake

Passo 2:O PC local do atacante lê diretamente os arquivos PFRO.log e config.data pela primeira vez quando o WeChat está instalado.
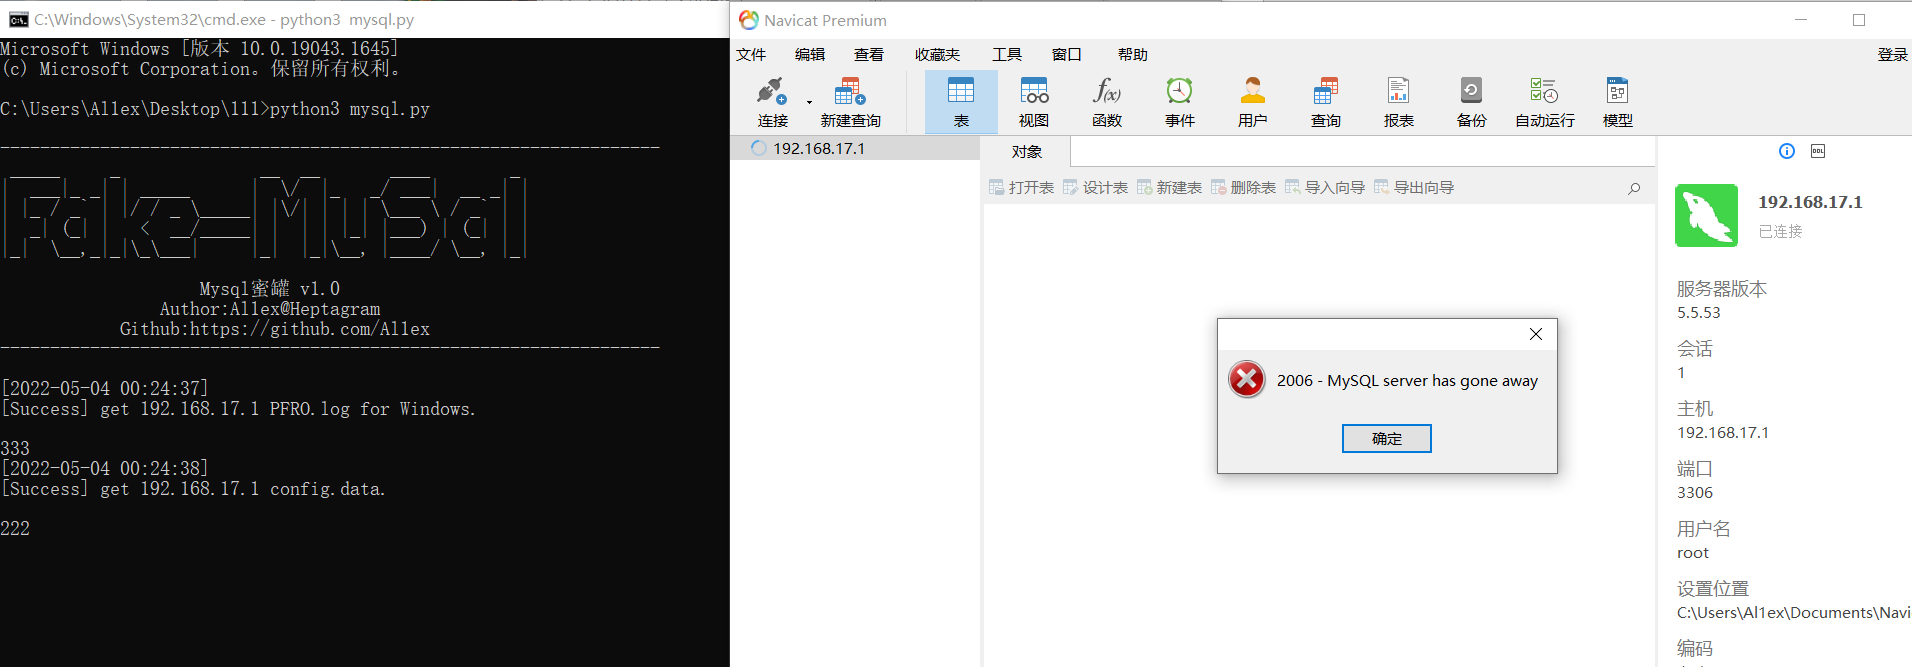
config

Passo 3: O atacante obtém as informações do AccInfo.dat ao tentar novamente.
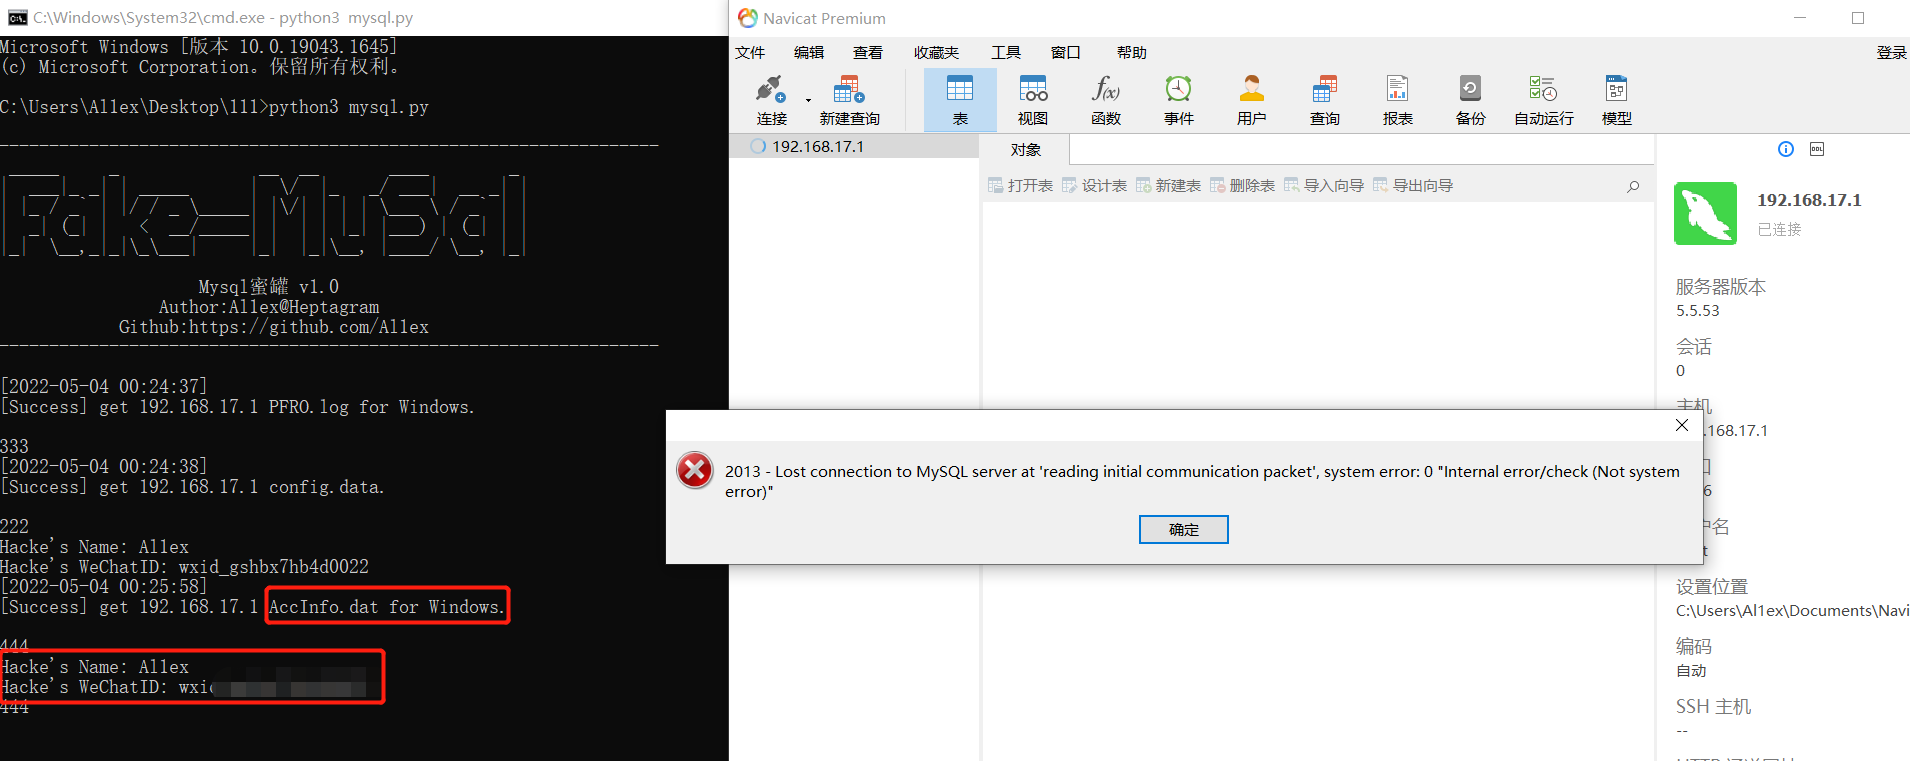
acc

Expansão complementar:

  • O Windows não obterá informações quando não estiver conectado ao sistema. Se necessário, você pode alterar o que deseja ler no arquivo.

linux

  • O atacante lê apenas o PFRO.log quando o WeChat não está instalado localmente.

log

Limitações

Quando um atacante usa a ferramenta de adivinhação por força bruta para explodir (falsificar) com sucesso e fazer login remotamente, ele obterá o conteúdo dos arquivos PFRO.log e config.data pela primeira vez. Se quiser obter conteúdos mais delicados, ele precisará tentar se conectar novamente (geralmente). Por favor, altere isso mais tarde quando tiver tempo.

Referência

https://github.com/qigpig/MysqlHoneypot

https://github.com/heikanet/MysqlHoneypot

https://mp.weixin.qq.com/s/rQ9BpavBeMnS6xUOidZ5OA

https://mp.weixin.qq.com/s/m4I_YDn98K_A2yGAhv67Gg

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    251

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →