
 aikidosec/safe-chain
Proteja contra código malicioso instalado via npm, yarn, pnpm, npx, pnpx, pip, uv e poetry com Aikido Safe Chain. Grátis para usar, sem necessidade de tokens.



O Aikido Device Protection é construído sobre o Safe Chain, estendendo a segurança de pacotes e extensões para mais ecossistemas: npm, PyPI, VS Code, Open VSX - (Cursor, Windsurf, Kiro, Vs Codium, ...), Maven, NuGet, extensões do Chrome, Go, Skills.sh AI skills, Ruby, Rust e mais.
Obtenha gerenciamento centralizado de políticas, fluxos de solicitação e aprovação, e visibilidade em cada workstation de desenvolvedor na sua organização. Desenvolvido com o mesmo feed do Aikido Intel. Implante manualmente ou gerencie através da sua ferramenta de MDM (Jamf, Fleet ou Iru).
O Aikido Safe Chain suporta os seguintes gerenciadores de pacotes:
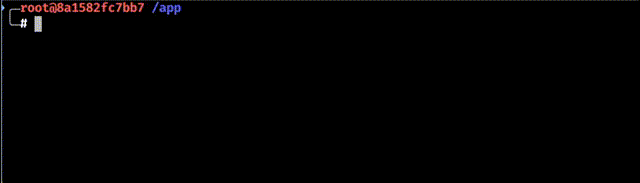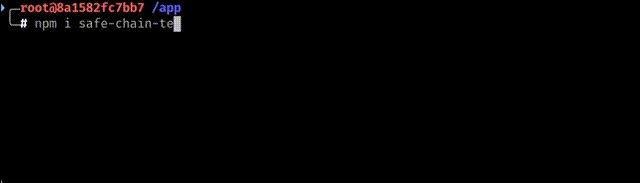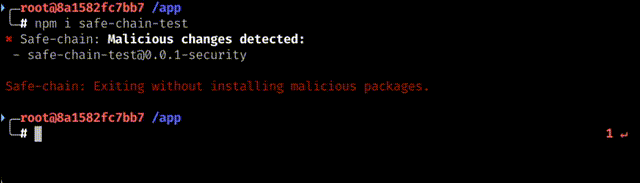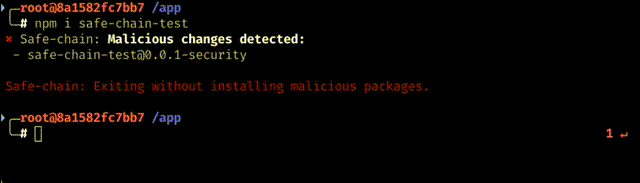
Instalar o Aikido Safe Chain é fácil com o script de instalação.
curl -fsSL https://github.com/AikidoSec/safe-chain/releases/download/1.5.27/install-safe-chain.sh -o /tmp/install-safe-chain.sh \
  && echo "600ebddcb3aaf1fd53653a8d7985df44528722c0f5ee7eb9fff86f26a1a4e5a8  /tmp/install-safe-chain.sh" | sha256sum -c - \
  && sh /tmp/install-safe-chain.sh \
  && rm /tmp/install-safe-chain.sh
$installer = Join-Path $env:TEMP "install-safe-chain.ps1"
Invoke-WebRequest "https://github.com/AikidoSec/safe-chain/releases/download/1.5.27/install-safe-chain.ps1" -OutFile $installer -UseBasicParsing
$expectedHash = "9B9F329CB3E6EFC3B1BFB8B0B791F546FA52AC6CA791C8E9961C5830936D64F3"
if ((Get-FileHash $installer -Algorithm SHA256).Hash -ne $expectedHash) {
    Remove-Item $installer -ErrorAction SilentlyContinue
    throw "Checksum verification failed for install-safe-chain.ps1"
}
& $installer
Remove-Item $installer
Os comandos de instalação acima sempre fazem referência a uma versão específica. Para instalar uma versão diferente, substitua a versão pelo número da versão desejada. Todas as versões disponíveis estão na página de releases.
Os scripts de instalação são servidos a partir de uma URL de release versionada (releases/download/1.5.27/...). As releases do GitHub são imutáveis — uma vez que um artefato é publicado numa URL versionada, não pode ser modificado nem substituído, pelo que o ficheiro que descarrega é garantidamente exatamente o que foi lançado.
❗Reinicie o seu terminal para começar a utilizar o Aikido Safe Chain.
Verifique a instalação executando o comando de verificação:
npm safe-chain-verify
pnpm safe-chain-verify
pip safe-chain-verify
uv safe-chain-verify

# Any other supported package manager: {packagemanager} safe-chain-verify
(Opcional) Testar o bloqueio de malware tentando instalar um pacote de teste:
Para JavaScript/Node.js:
npm install safe-chain-test
Para Python:
pip3 install safe-chain-pi-test
Ao executar os comandos npm, npx, yarn, pnpm, pnpx, rush, rushx, bun, bunx, pip, pip3, uv, uvx, poetry, pipx e pdm, o Aikido Safe Chain verificará automaticamente se há malware nos pacotes que você está tentando instalar. Ele também intercepta invocações de módulos Python para pip quando disponível (por exemplo, python -m pip install ..., python3 -m pip download ...). Se algum malware for detectado, ele solicitará que você encerre o comando.
Você pode verificar a versão instalada executando:
safe-chain --version
O Aikido Safe Chain funciona executando um servidor proxy leve que intercepta downloads de pacotes do registro npm e do PyPI. Quando você executa os comandos npm, npx, yarn, pnpm, pnpx, rush, rushx, bun, bunx, pip, pip3, uv, uvx, poetry, pipx ou pdm, todos os downloads de pacotes são roteados por meio desse proxy local, que verifica os pacotes em tempo real com base no Aikido Intel - Open Sources Threat Intelligence. Se for detectado malware em qualquer pacote (incluindo dependências profundas), o proxy bloqueia o download antes que o código malicioso chegue à sua máquina.
O Safe Chain aplica verificações de idade mínima de pacote aos ecossistemas suportados.
A aplicação atual difere por ecossistema:
Por padrão, a idade mínima do pacote é de 48 horas. Isso fornece uma camada adicional de segurança durante o período crítico em que pacotes recém-publicados são mais vulneráveis a conter ameaças não detectadas. Você pode configurar esse limite ou contornar totalmente essa proteção - consulte a seção Minimum Package Age Configuration abaixo.
Para correções urgentes de CVE, a Aikido confirma que a versão de patch está livre de malware e o Safe Chain a isenta da verificação de idade mínima, para que você não fique exposto à vulnerabilidade que ela corrige enquanto aguarda o fim da janela.
O Aikido Safe Chain integra-se ao seu shell para proporcionar uma experiência fluida ao usar npm, npx, yarn, pnpm, pnpx, rush, rushx, bun, bunx e gerenciadores de pacotes Python (pip, uv, uvx, poetry, pipx, pdm). Ele configura aliases para esses comandos, de modo que sejam encapsulados pelos comandos do Aikido Safe Chain, que gerenciam o servidor proxy antes de executar os comandos originais. Atualmente, oferecemos suporte a:







