adamwhitehat/judge-jury-and-executable
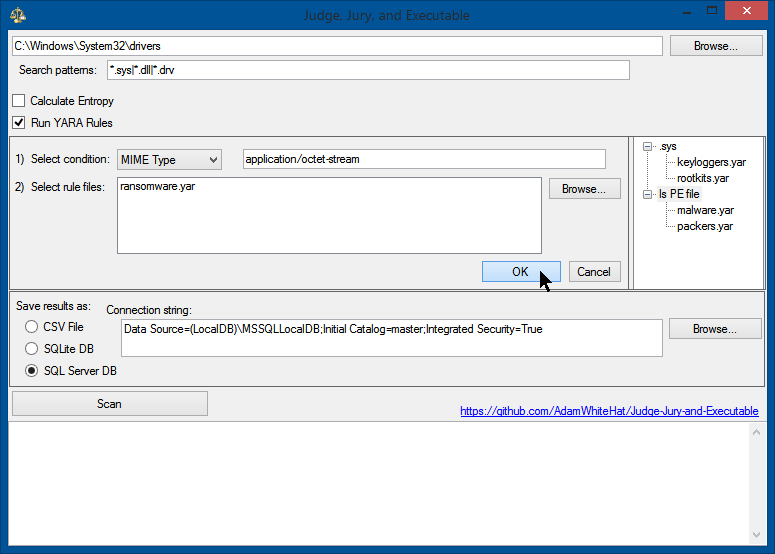
Um scanner de análise forense de sistema de arquivos e ferramenta de caça a ameaças. Escaneia sistemas de arquivos no nível do MFT e do SO e armazena dados em SQL, SQLite ou CSV. Ameaças e dados podem ser investigados aproveitando o poder e a sintaxe do SQL.

Deixe-me elaborar...
Começa com um disco ou imagens de disco que estão potencialmente sujos com malware, vírus, APTs (ameaças persistentes avançadas) ou similares, e depois analisa-os com esta ferramenta. (Opcionalmente, e assumindo que tem a sabedoria e previsão para o fazer, pode desejar analisar primeiro uma imagem de disco de base conhecida como boa com esta ferramenta (ou depois — não importa). Isto certamente não é necessário, mas só pode ajudar.) A parte de análise forense desta ferramenta recolhe um monte de propriedades sobre cada ficheiro num sistema de ficheiros (ou numa(s) imagem(ns) dele), e coloca essas propriedades numa tabela de base de dados relacional SQL. O segredo está em poder caçar ameaças, investigar ou fazer perguntas sobre os dados através do uso de consultas, na linguagem SQL, contra a base de dados criada. Uma caraterística chave aqui foi NÃO inventar uma linguagem de consulta proprietária. Se sabe SQL e como clicar num botão, então já sabe usar esta ferramenta como um profissional. Mesmo que não saiba, este conceito é suficientemente poderoso para que consultas pré-definidas (veja abaixo) lhe dêem muito rendimento.
Primeiro, a ferramenta cria uma entrada na base de dados para cada registo encontrado na MFT (tabela de ficheiros mestre — é como o NTFS faz o seu registo). Isto ignora permissões de segurança de ficheiros, ocultação de ficheiros, técnicas de ocultação ou ofuscação, eliminação de ficheiros ou adulteração de carimbos de data/hora. Estas técnicas não impedirão que o ficheiro seja analisado e catalogado. Os bytes do ficheiro são lidos da MFT e o máximo de pontos de dados possível são recolhidos dos bytes do ficheiro lidos da MFT antes de tentar aceder a qualquer ponto de dados usando as chamadas de API do SO de nível superior.
Após os dados forenses e da MFT estarem seguros, as propriedades a nível do sistema operativo, dados e metadados disponíveis sobre cada ficheiro são recolhidos e aumentam cada entrada criada a partir da entrada da MFT. Como resultado disto, mesmo que o ficheiro ou as suas propriedades da API do Sistema Operativo ou do framework dotnet não possam ser acedidas devido a permissões de ficheiros (ACL), bloqueios de ficheiros (está em uso), corrupção do disco, um ficheiro de comprimento zero, ou qualquer uma das várias outras razões, a existência do ficheiro será ainda assim registada, logada e rastreada. A entrada, no entanto, simplesmente não conterá a informação sobre ele que não estava acessível ao sistema operativo. Até 51 pontos de dados diferentes podem ser recolhidos para cada ficheiro.