Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
AIDOR — Scanner automatizado de vulnerabilidades IDOR baseado em Bash que detecta referências diretas a objetos inseguras enumerando parâmetros numéricos e analisando códigos de status HTTP para testes de penetração autorizados. | Kitploit
Ferramentas/GitHubGitHub/abdulahadthecyber-pixel/aidor
ReconhecimentoScanners de VulnerabilidadesExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubabdulahadthecyber-pixel/aidor

AIDOR

Scanner automatizado de vulnerabilidades IDOR baseado em Bash que detecta referências diretas a objetos inseguras enumerando parâmetros numéricos e analisando códigos de status HTTP para testes de penetração autorizados.

Compartilhar
Ver Repositório
36736há 10 mesesRevisado pelo Kitploit

AIDOR 👁️ - Detector Automatizado de Referência Direta Insegura a Objetos

License Platform Language Security

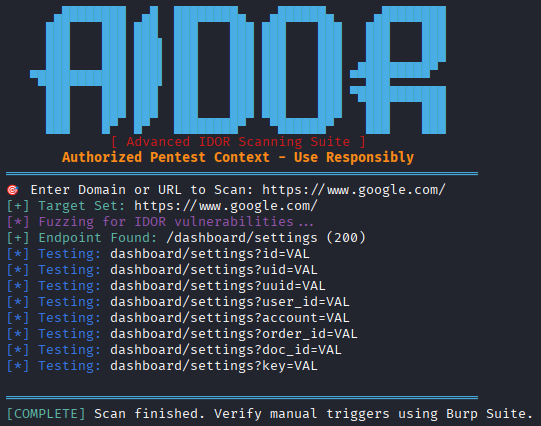
AIDOR Screenshot

AIDOR (Detector Automatizado de IDOR) é uma ferramenta profissional em Bash para testadores de penetração autorizados identificar vulnerabilidades de Referência Direta Insegura a Objetos (IDOR) em aplicações web. Detecta IDs numéricos, padrões de parâmetros e realiza testes de enumeração automatizados.

🔍 O que é IDOR?

Referência Direta Insegura a Objetos (IDOR) ocorre quando uma aplicação expõe referências internas a objetos (como user_id=123) sem validação adequada de controle de acesso, permitindo que atacantes manipulem parâmetros e acessem dados não autorizados.

🚀 Funcionalidades

FuncionalidadeDescrição
🔍 Detecção de ParâmetrosIdentifica mais de 10 parâmetros comuns propensos a IDOR
🎯 Enumeração NuméricaTesta automaticamente ID+1, ID-1, 0, 1, 1000
📊 Análise de Status HTTPDetecta 200 (SUCESSO), 403/401 (ACESSO NEGADO)
⚡ Zero DependênciasRequer apenas curl (pré-instalado na maioria dos sistemas)
🎨 Relatório VisualResultados codificados por cores com banner ASCII

📋 Pré-requisitos

# Install curl (usually pre-installed)
sudo apt update && sudo apt install curl -y    # Debian/Ubuntu
sudo pacman -S curl                           # Arch Linux

🛠️ Instalação

🌐 Método 1: Git Clone

git clone https://github.com/YOURUSERNAME/AIDOR.git
cd AIDOR
chmod +x aidor.sh
./aidor.sh

⚠️ ⚠️ AVISO IMPORTANTE ⚠️ ⚠️

🔴 APENAS PARA TESTES DE PENETRAÇÃO AUTORIZADOS 🔴 NÃO ESCANEE SISTEMAS SEM PERMISSÃO POR ESCRITO 🔴 O AUTOR NÃO É RESPONSÁVEL POR USO INDEVIDO 🔴 GARANTA CONFORMIDADE COM AS LEIS LOCAIS brew install curl # macOS


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →