
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-37888 — XSS PoC/Exploit para o Open Link Plugin do CKEditor 4 | Kitploit

Ferramentas/GitHubGitHub/7ragnarok7/cve-2024-37888
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de PenetraçãoAprendizado e Educação
GitHub7ragnarok7/cve-2024-37888

CVE-2024-37888

XSS PoC/Exploit para o Open Link Plugin do CKEditor 4

Ver Repositório
4130há 1 mêsAinda não revisado
Site

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    352
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    291

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2024-37888

Este repositório documenta os detalhes da vulnerabilidade e o exploit para CVE-2024-37888, descoberta e reportada por Anurag Mondal (7Ragnarok7) em 21 de maio de 2024.

Métricas

  • CWE-79: Neutralização Imprópria de Entrada Durante a Geração de Página Web ('Cross-site Scripting')
  • CVSS: 6.1 (MÉDIO)

Visão Geral da Vulnerabilidade

Esta Prova de Conceito (POC) demonstra a exploração de uma vulnerabilidade XSS descoberta recentemente por mim no plugin Open Link que, quando habilitado, afeta diretamente todas as versões do CKEditor 4. A falha permite a execução de JavaScript por meio de links manipulados dentro do editor, os quais o plugin não consegue sanitizar. Esta falha pode ser explorada dentro da área de texto apenas quando o plugin Open Link está instalado. O plugin Open Link permite abrir links diretamente dentro da área de edição.

Pré-requisitos

  1. CKEditor (versão 4.*.*): https://ckeditor.com/ckeditor-4/download/#ckeditor-4
  2. Plugin Open Link (versão < 1.0.5): https://ckeditor.com/cke4/addon/openlink

Passos de Reprodução

Esta vulnerabilidade pode ser testada a partir da instância pré-configurada do CKEditor presente aqui.

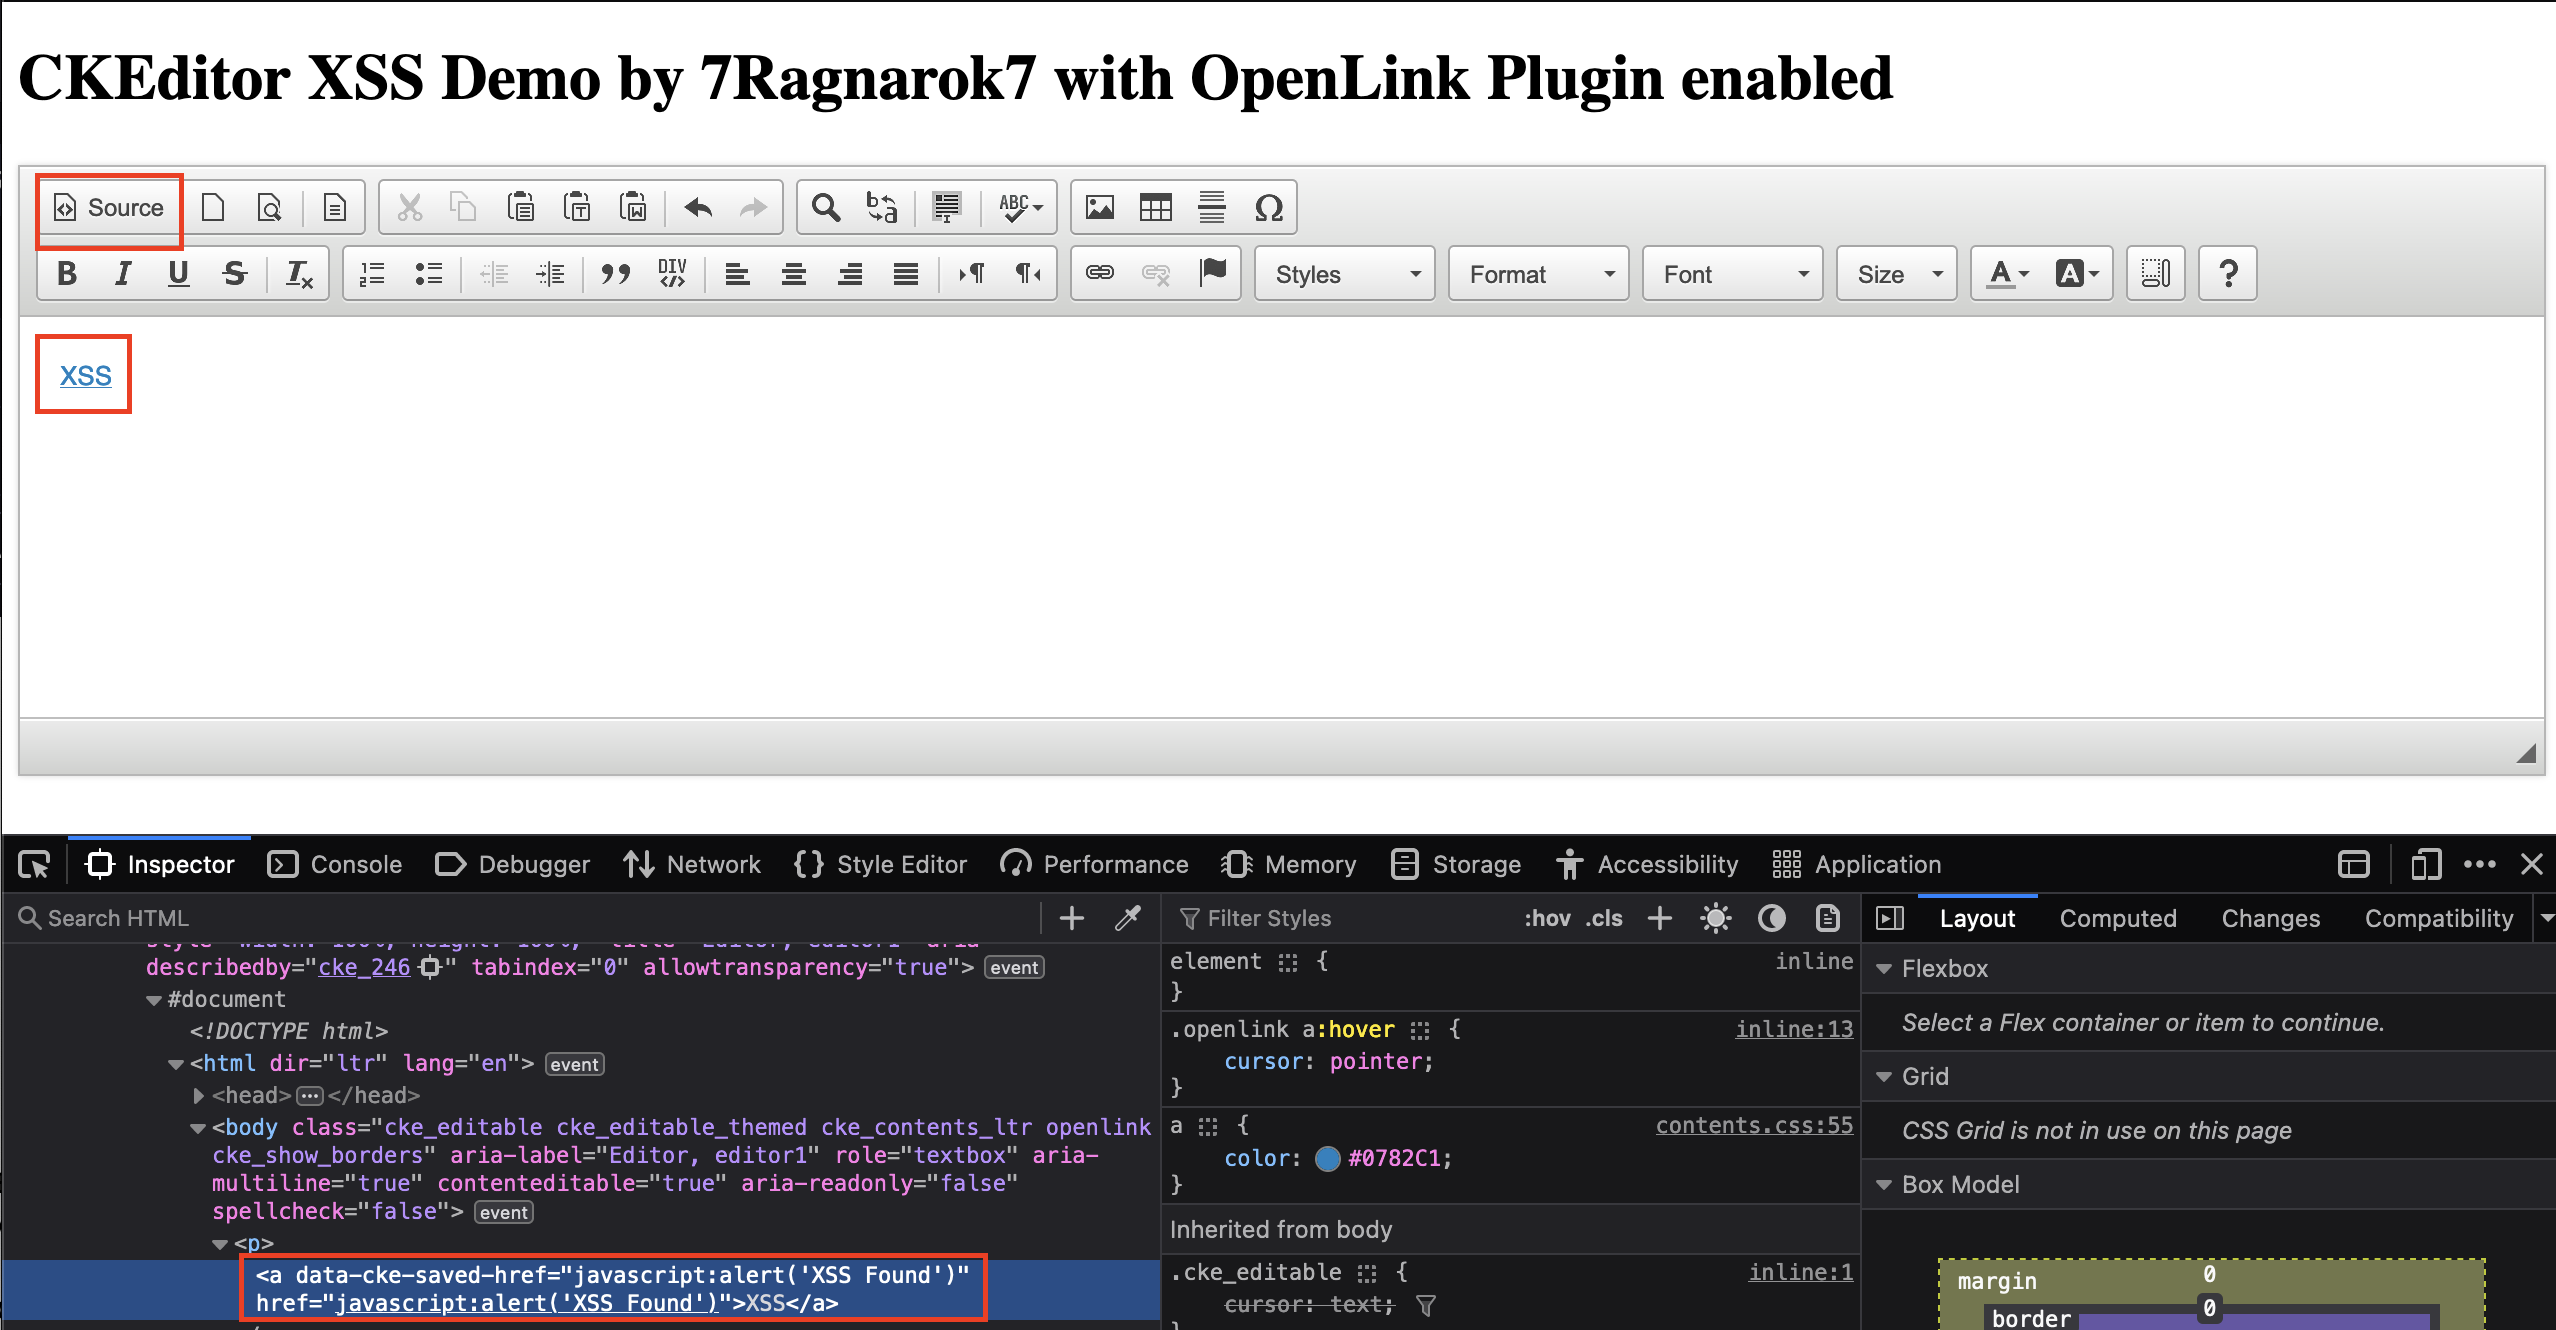
  1. Inserir o Payload:

    • Abra a instância do CKEditor e clique no ícone "Source".

    • Insira o seguinte payload na área de texto:

      <a href="javascript:alert('XSS Found')">XSS</a>
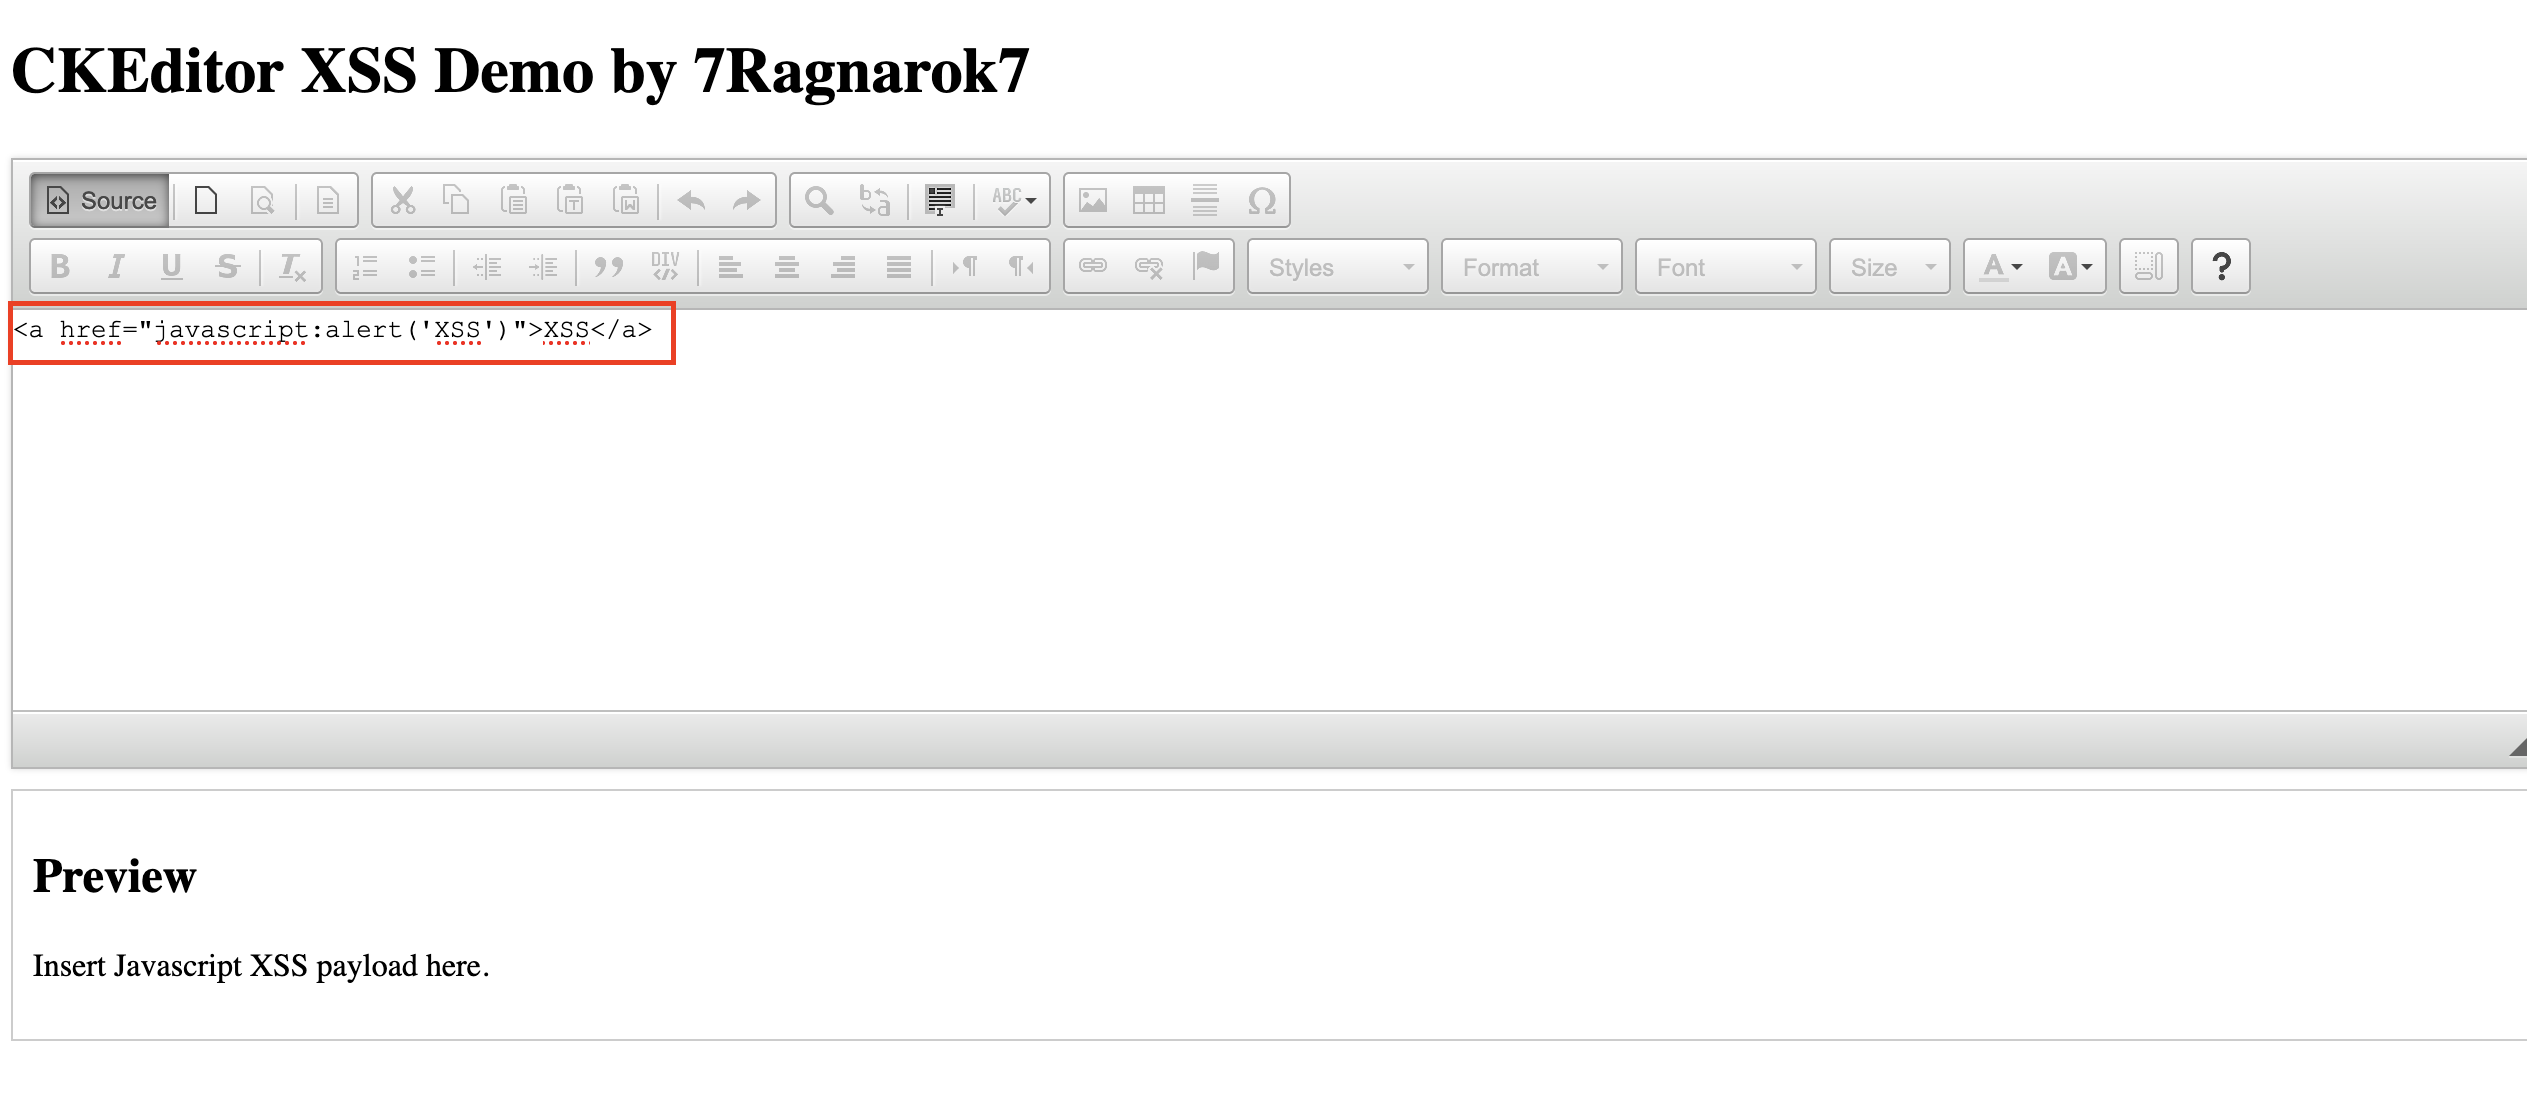
      

    Captura de Tela da Inserção do Payload

  2. Alternar para o Modo WYSIWYG:

    • Clique novamente no ícone "Source" para voltar ao modo WYSIWYG.
    • Observe que o hyperlink se torna clicável dentro do editor.

    Captura de Tela do Hyperlink Clicável

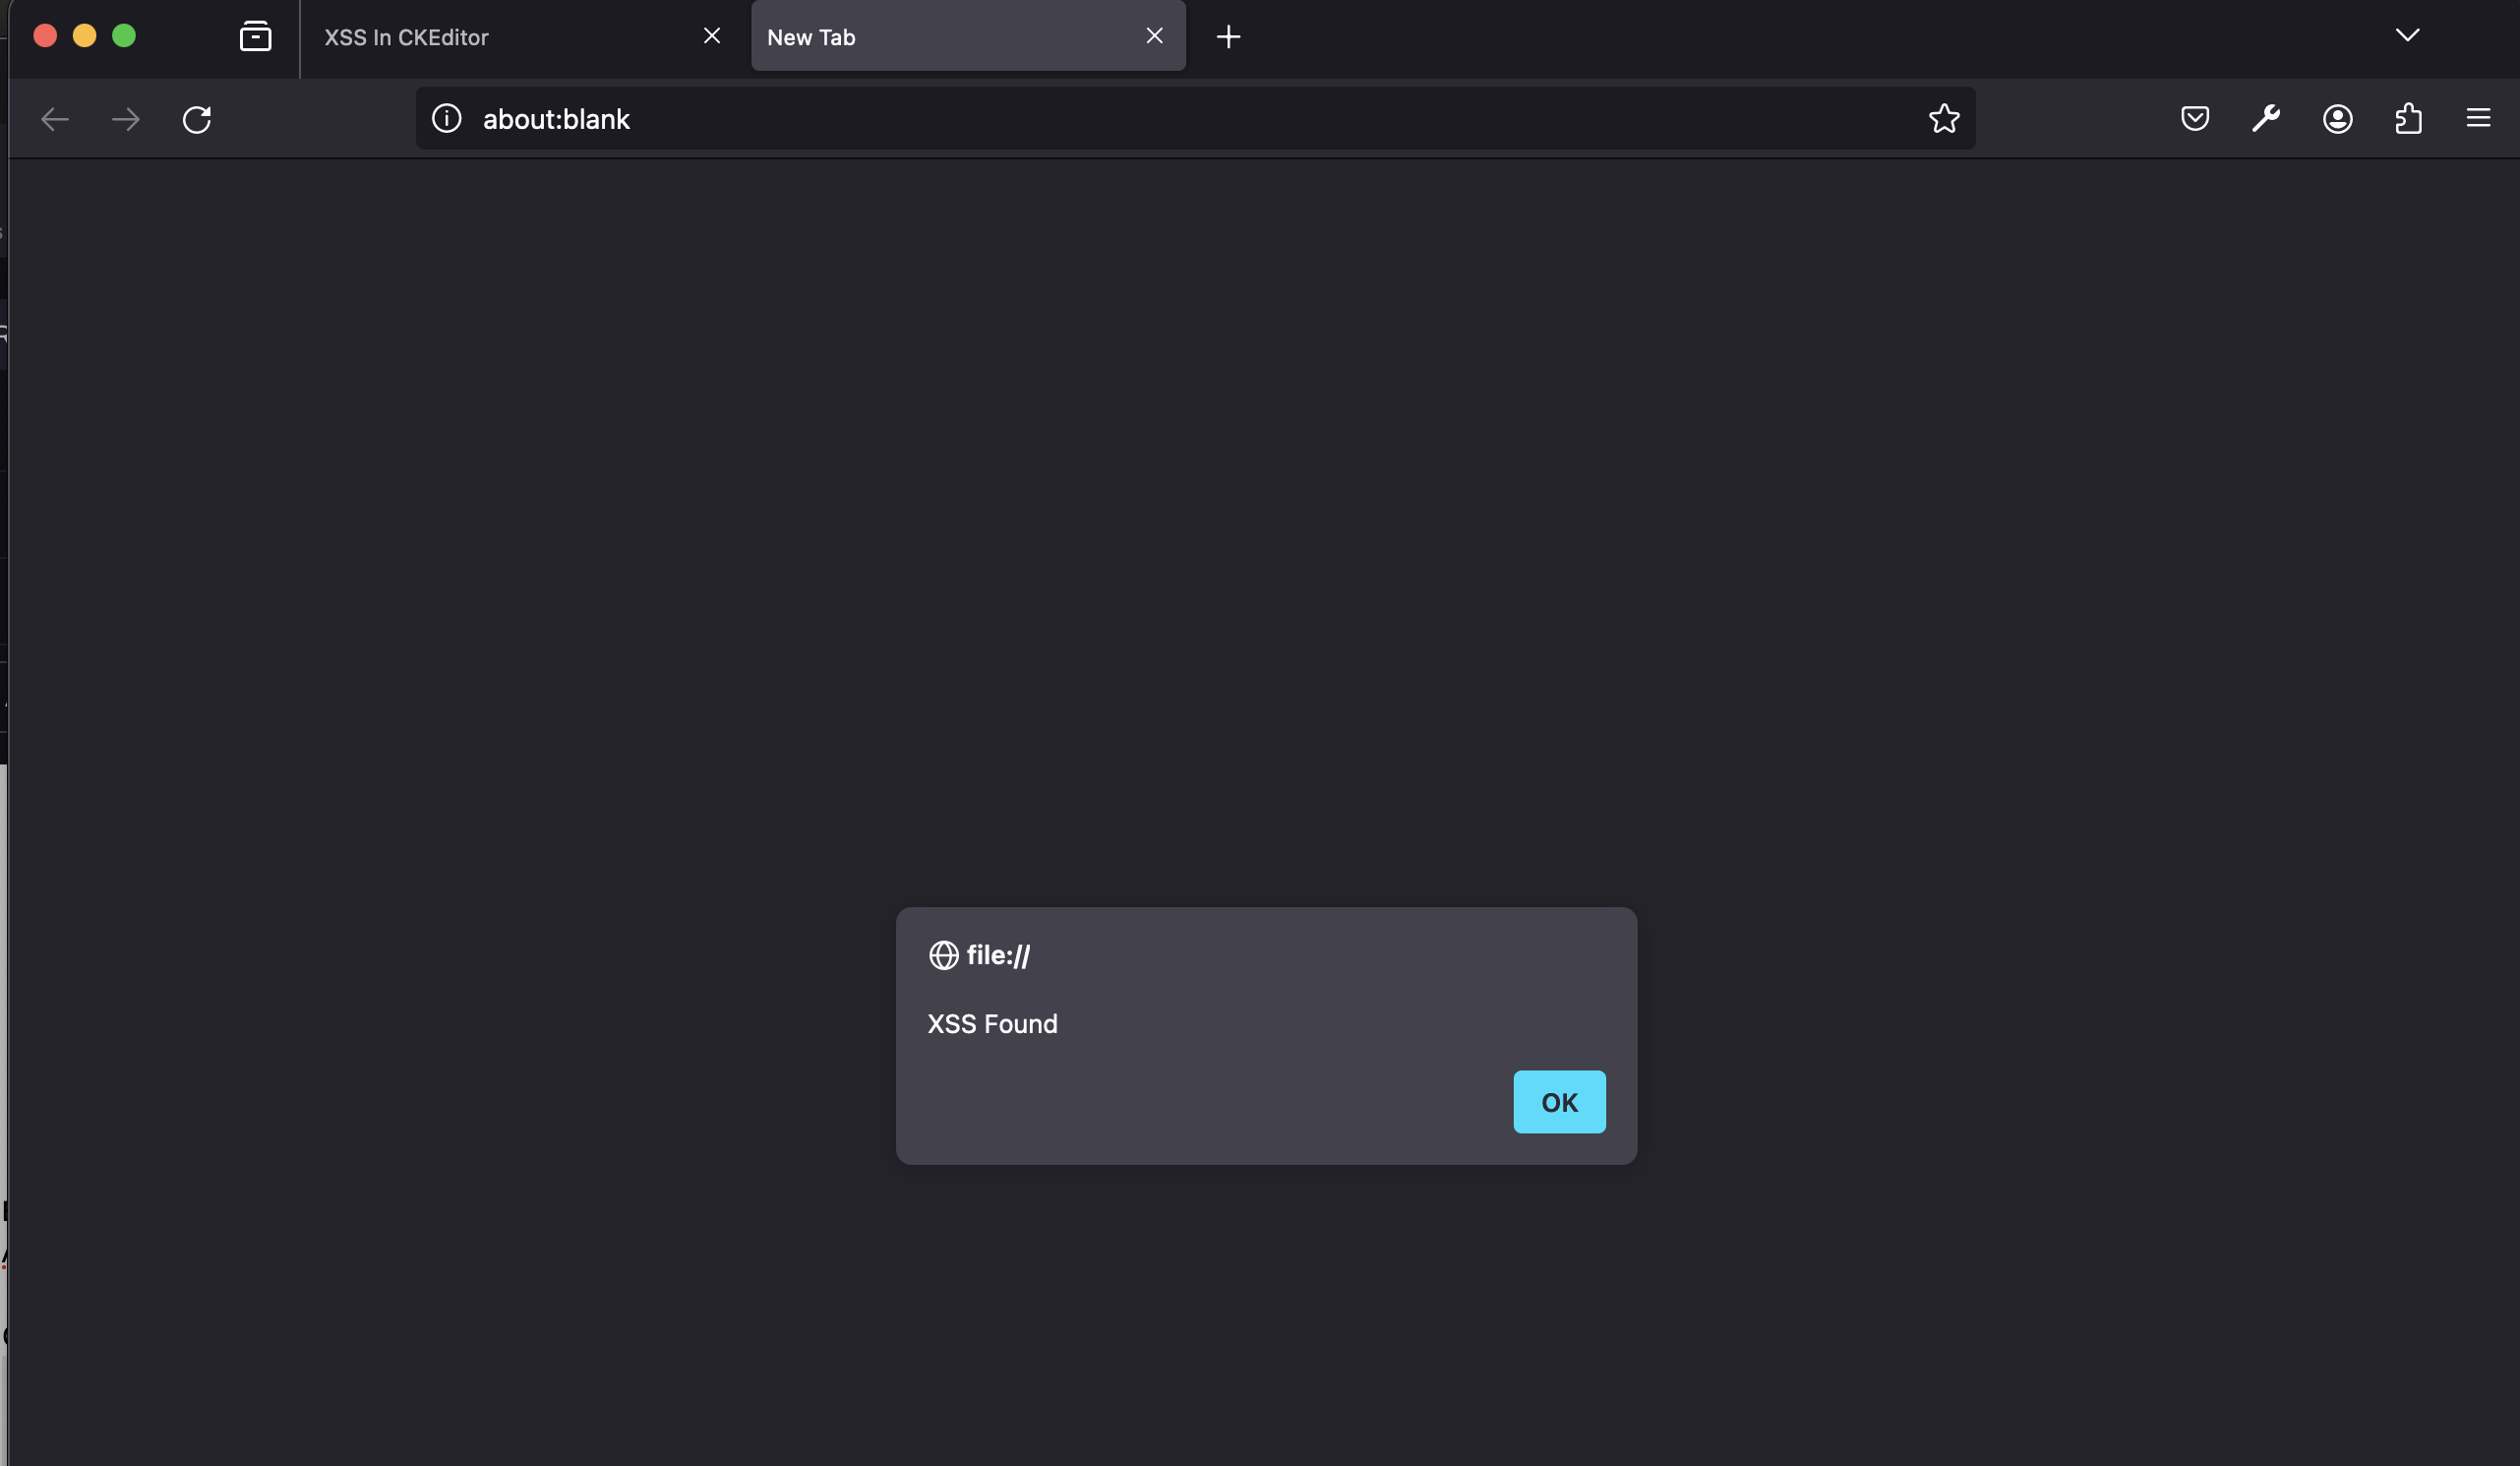
  3. Acionar o XSS:

    • Clique no hyperlink dentro do editor.
    • Observe que o payload XSS é acionado, resultando em uma caixa de alerta em uma nova aba.

    Captura de Tela do XSS Acionado

Instruções de Configuração

Você pode configurar sua própria instância local para testar esta vulnerabilidade seguindo os passos abaixo.

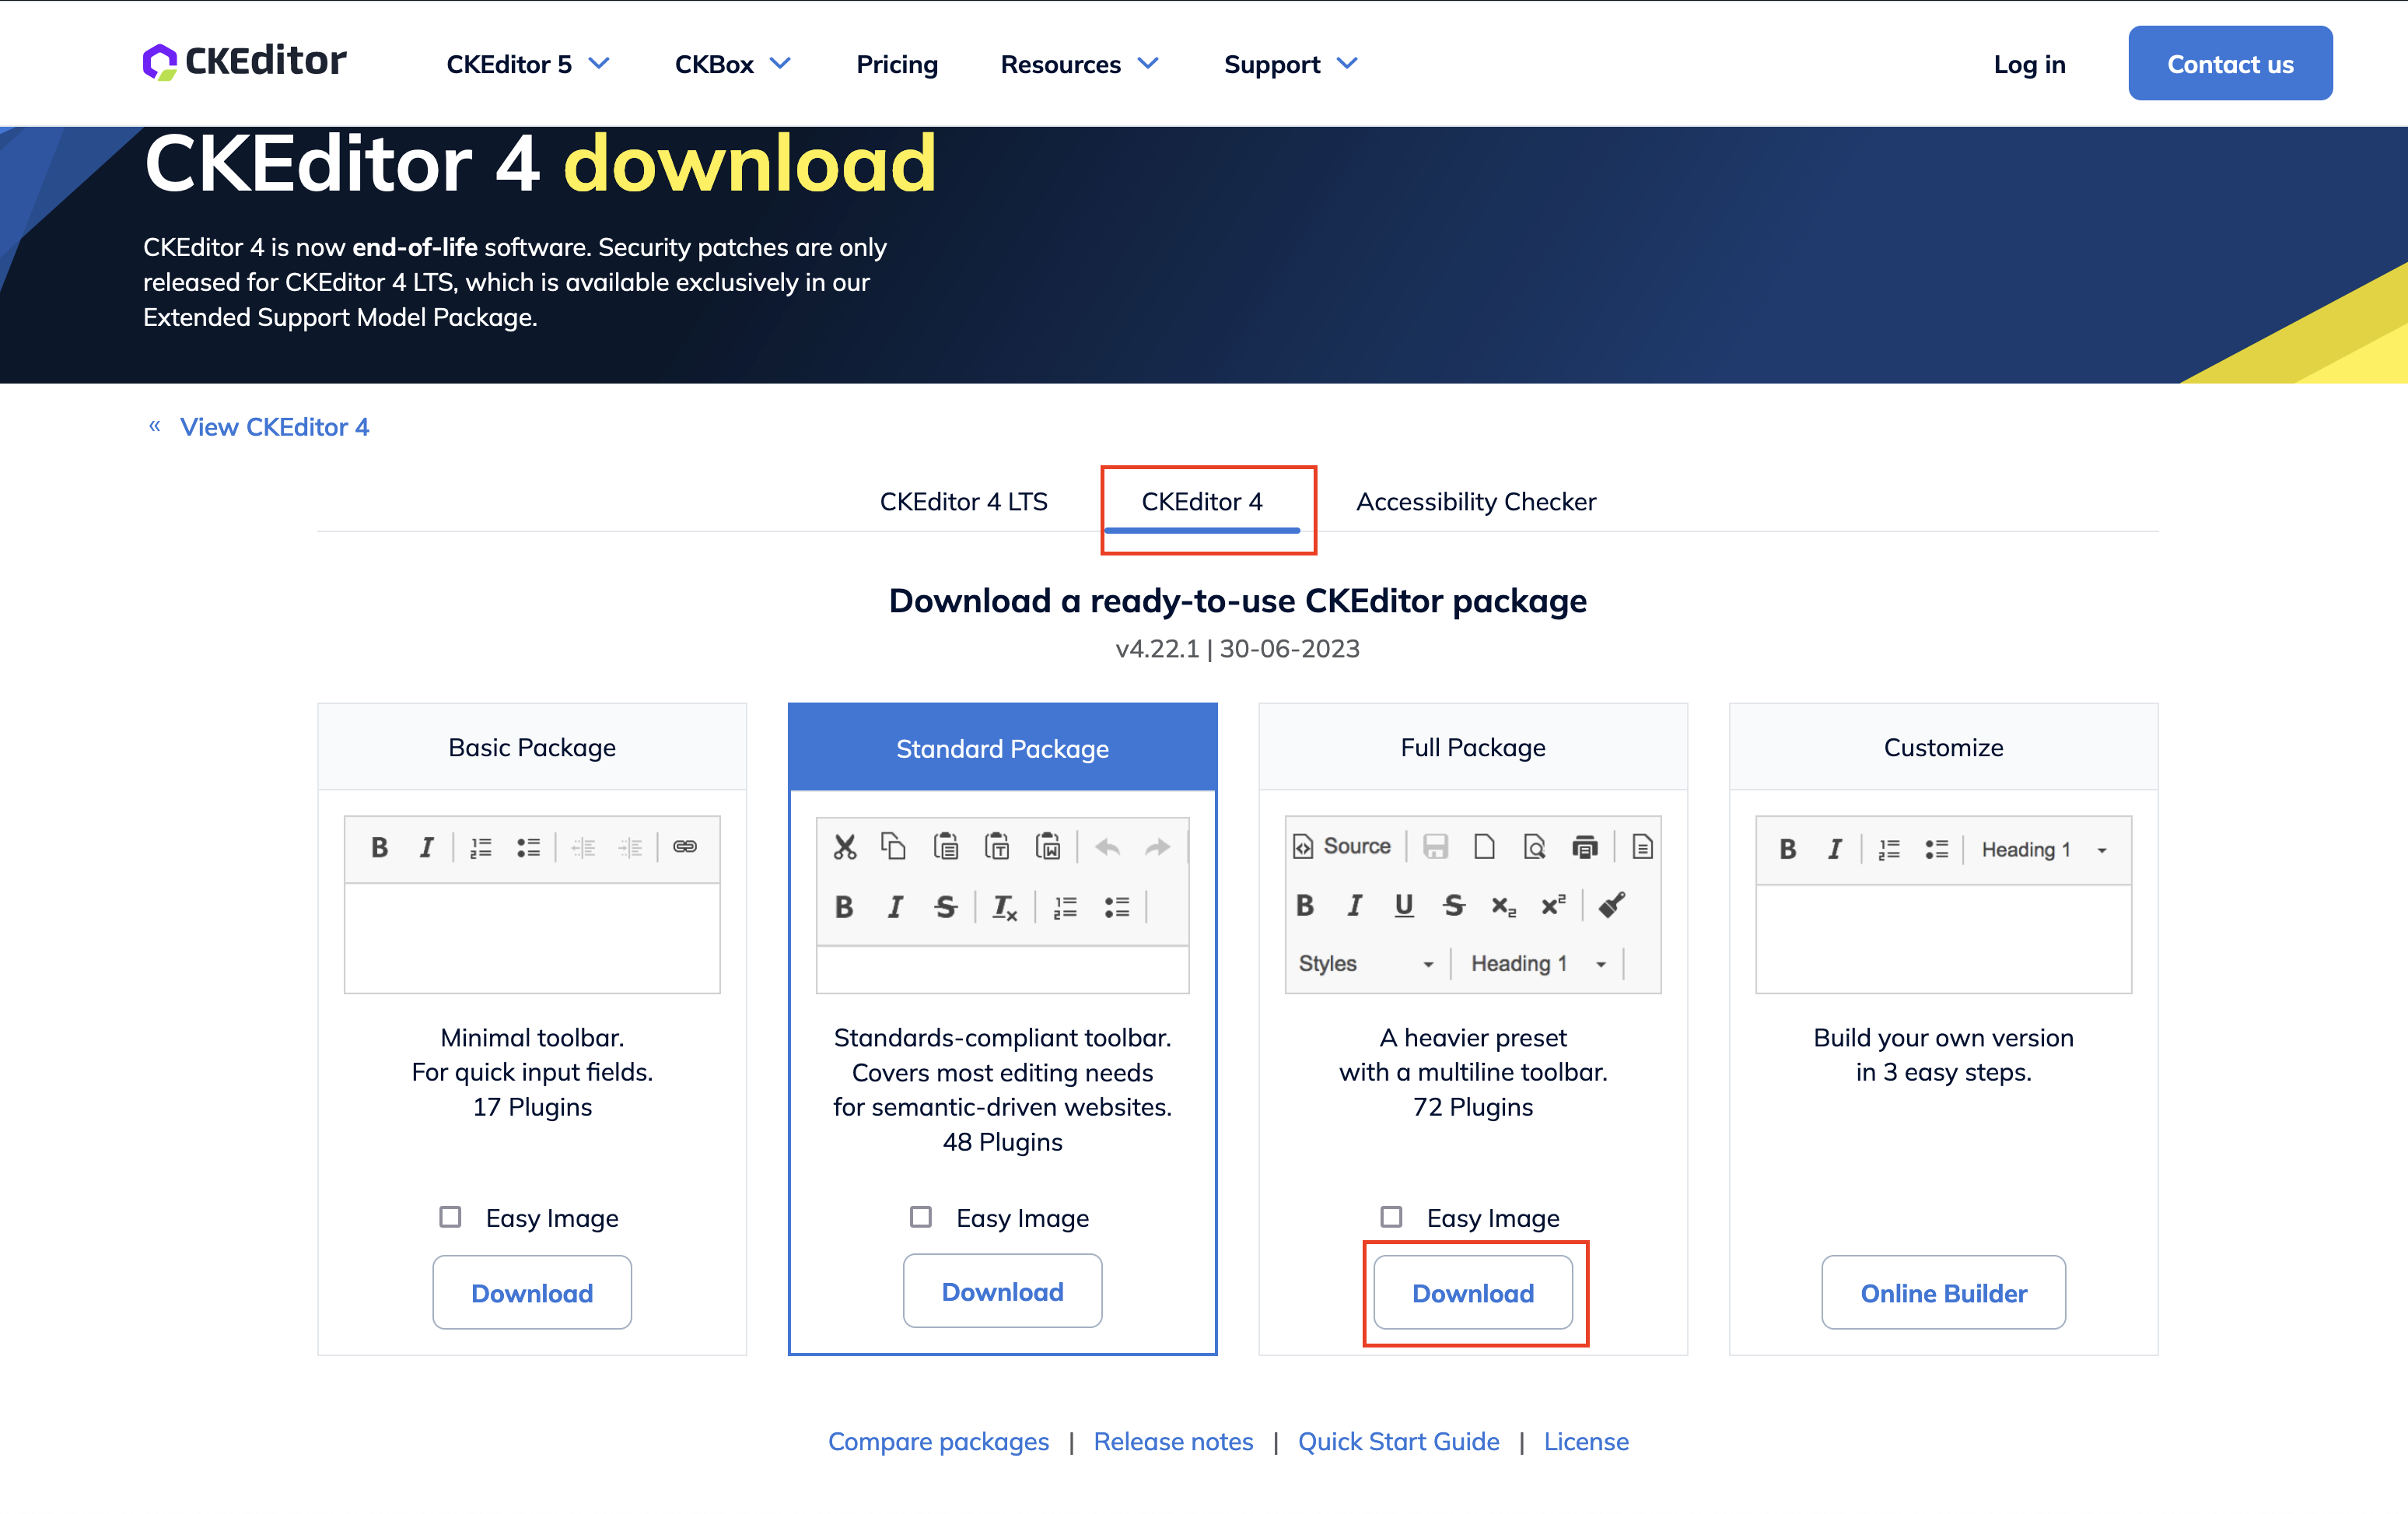
  1. Baixar o CKEditor 4:

    • Baixe a edição Open-Source Full-Package do CKEditor 4.

    Download

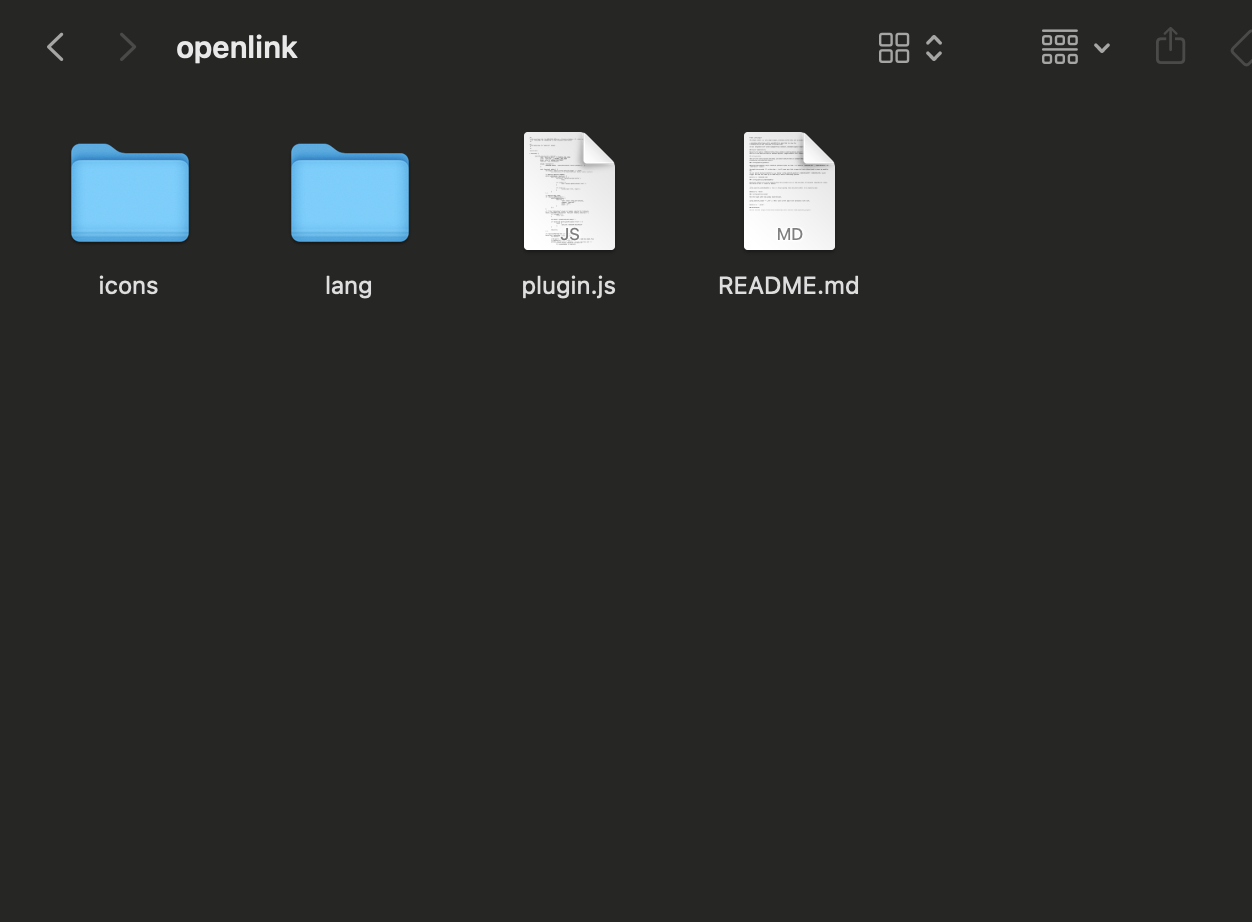
  2. Instalar o Plugin Open Link:

    • Baixe o plugin Open Link versão 1.0.4 aqui.
    • Extraia e coloque o conteúdo no diretório ckeditor/plugins/openlink.

    OpenLink

  3. Atualizar a Configuração para Incluir o Plugin OpenLink:

    • Modifique o arquivo config.js do CKEditor adicionando as seguintes linhas ao final:
    config.extraPlugins = 'openlink';
    config.linkShowTargetTab = false; // Hide link target tab
    config.openlink_modifier = 0; // No modifier for opening links
    config.openlink_enableReadOnly = true; // Allow links to open in read-only mode
    
    • Exemplo de config.js:
    CKEDITOR.editorConfig = function( config ) {
        // Define changes to default configuration here.
        config.extraPlugins = 'openlink';
        config.linkShowTargetTab = false;
        config.openlink_modifier = 0;
        config.openlink_enableReadOnly = true;
    };
    
  4. Incluir o CKEditor no HTML:

    • Certifique-se de que a biblioteca do CKEditor está incluída no seu ficheiro HTML.
    <!DOCTYPE html>
    <html>
    <head>
        <script src="path/to/ckeditor/ckeditor.js"></script>
    </head>
    <body>
        <textarea name="editor1" id="editor1"></textarea>
        <script>
            CKEDITOR.replace('editor1');
        </script>
    </body>
    </html>
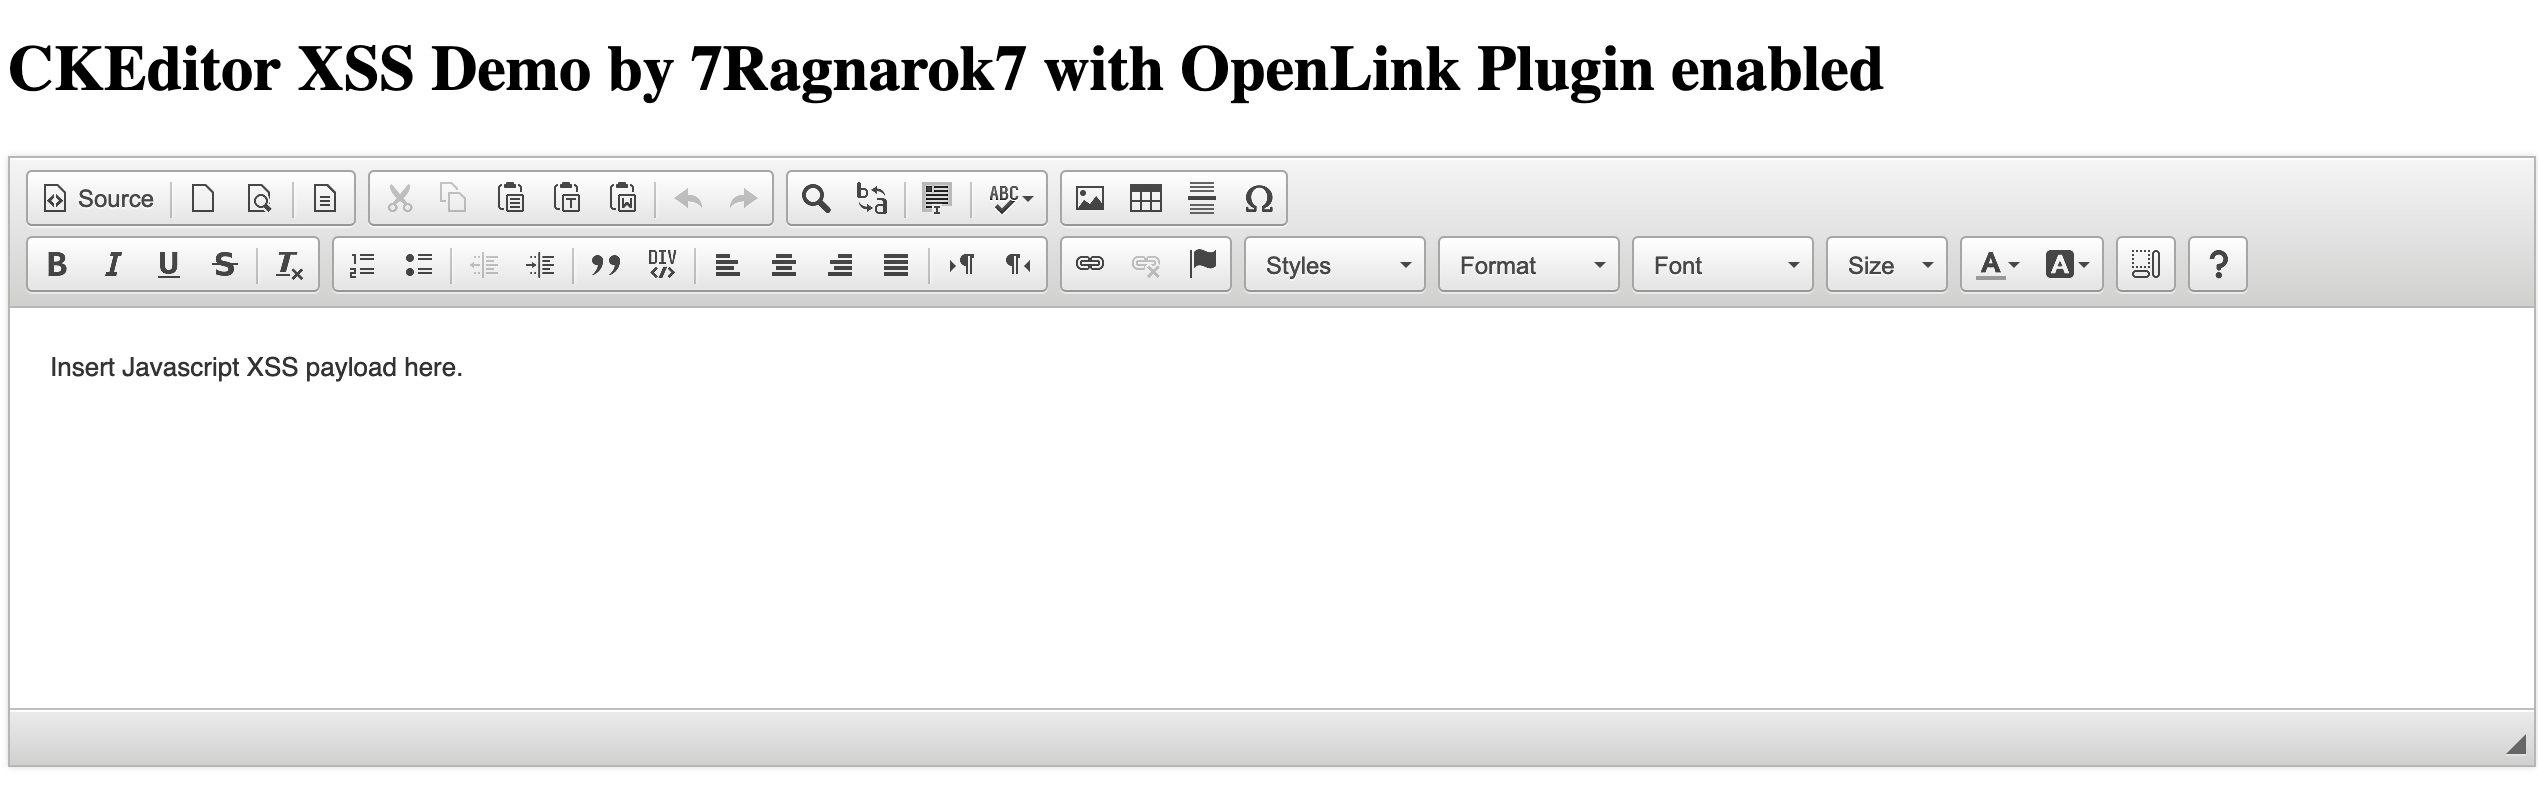
    

    Demo Page Screenshot

Conclusão

Esta vulnerabilidade foi descoberta na base de código do plugin Open Link e não na base de código do CKEditor 4. O POC acima demonstra a exploração de uma vulnerabilidade XSS através do plugin Open Link no CKEditor 4.*.*. A falha permite a execução arbitrária de JavaScript através de links especialmente criados, representando um risco de segurança significativo.

Aviso

  • O aviso oficial do mantenedor do plugin Open Link pode ser encontrado em https://github.com/mlewand/ckeditor-plugin-openlink/security/advisories/GHSA-rhxf-gvmh-hrxm.

Aviso Adicional

  • Note que, se pretender exibir conteúdo do editor noutro local, deve sempre filtrá-lo adequadamente.
  • Quanto ao atributo onclick nos links, este pode ser desautorizado através da opção de configuração config.disallowedContent:
config.disallowedContent = 'a[onclick]';

Links Importantes

  • https://github.com/mlewand/ckeditor-plugin-openlink/security/advisories/GHSA-rhxf-gvmh-hrxm
  • https://nvd.nist.gov/vuln/detail/CVE-2024-37888
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-37888
  • https://7ragnarok7.github.io/CVE-2024-37888/
Baixar ferramenta