
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
super-xray — Iniciador GUI da ferramenta de varredura de vulnerabilidades web XRAY. | Kitploit

Ferramentas/GitHubGitHub/4ra1n/super-xray
Scanners de VulnerabilidadesExploraçãoEngenharia ReversaSegurança WebTestes de PenetraçãoEnumeração de SubdomíniosArchived
GitHub4ra1n/super-xray

super-xray

Iniciador GUI da ferramenta de varredura de vulnerabilidades web XRAY.

Ver Repositório
1.3k14650há 3 anosRevisado pelo Kitploit
Site
Compartilhar

Super Xray

Se este projeto foi útil para você, pode clicar em Star para apoiar o autor

Introdução

xray é uma excelente ferramenta de escaneamento de vulnerabilidades, mas atualmente só possui versão em linha de comando, iniciada através do arquivo de configuração config.yaml. Em muitos casos, é difícil de usar para iniciantes, sendo necessária uma ferramenta GUI para ajudar novos usuários a utilizá-la mais facilmente. Esta ferramenta é apenas um wrapper simples de linha de comando, não uma chamada direta aos métodos. No planejamento do xray, futuramente haverá uma ferramenta GUI verdadeira e completa do XrayPro, aguardem.

Pré-requisitos:

  • Ter o ambiente JRE/JDK 8+ localmente (se usar a versão exe com JRE embutido, não precisa do ambiente Java)
  • Iniciar com java -jar SuperXray.jar (no Windows, clicar duas vezes pode causar problemas de permissão)
  • Acesse ctstack ou xray download station para baixar a versão mais recente do xray (esta ferramenta também possui painel de download integrado com um clique)

Solução de problemas comuns

Nota:

  • Use resolução de 1080P ou superior; em 720P ou inferior, pode não ser exibido completamente
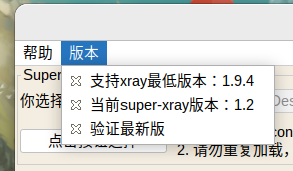
  • Use a versão mais recente do xray (atualmente é a 1.9.4, esta ferramenta não é compatível com versões antigas do xray)
  • Suporta dois tipos de arquivos exe: a versão system usa o JRE do sistema, a outra incorpora o JRE 8

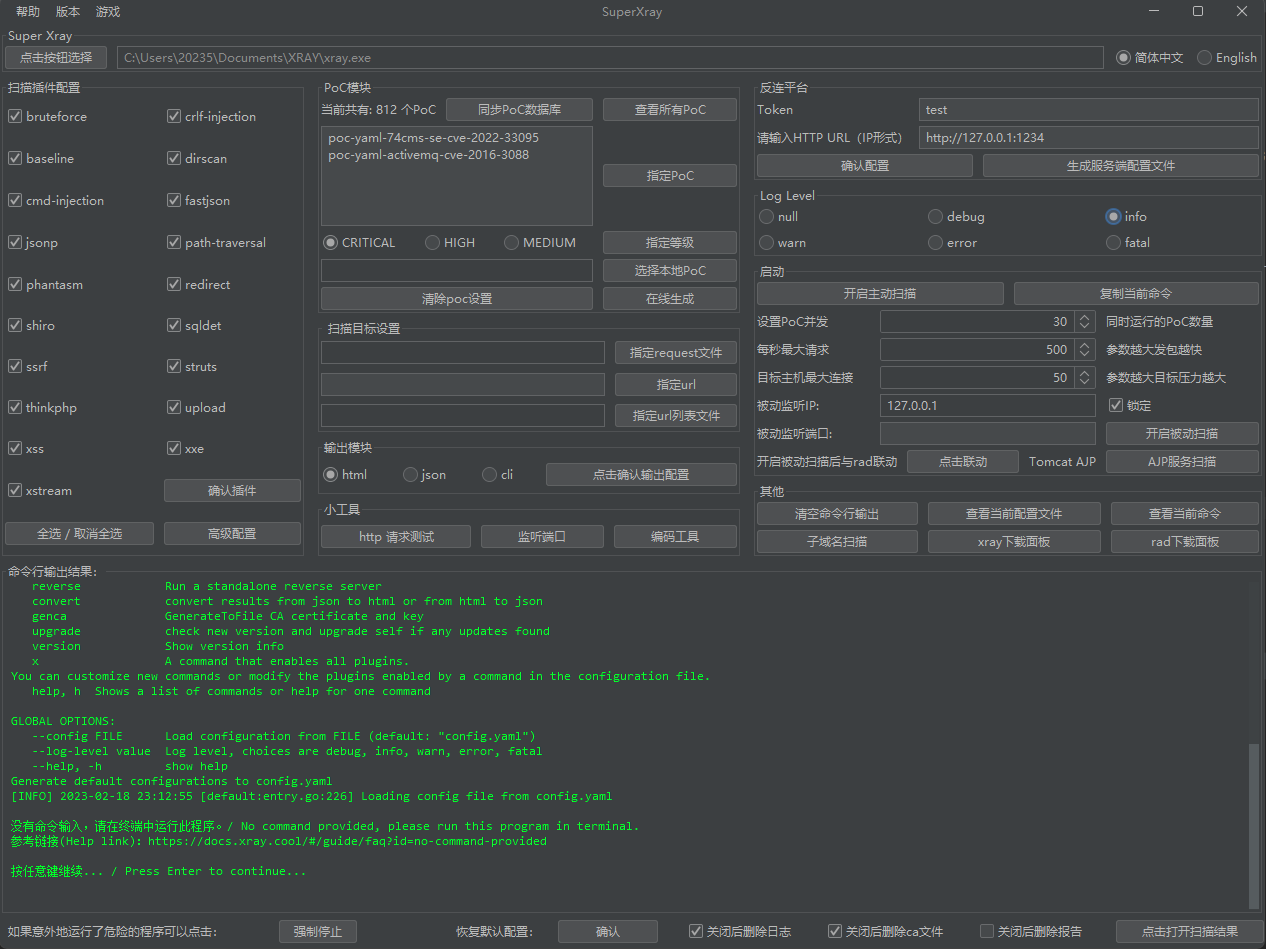
A versão 1.4 adaptará completamente o tema escuro: (tema claro descontinuado)
Suporta chinês e inglês:
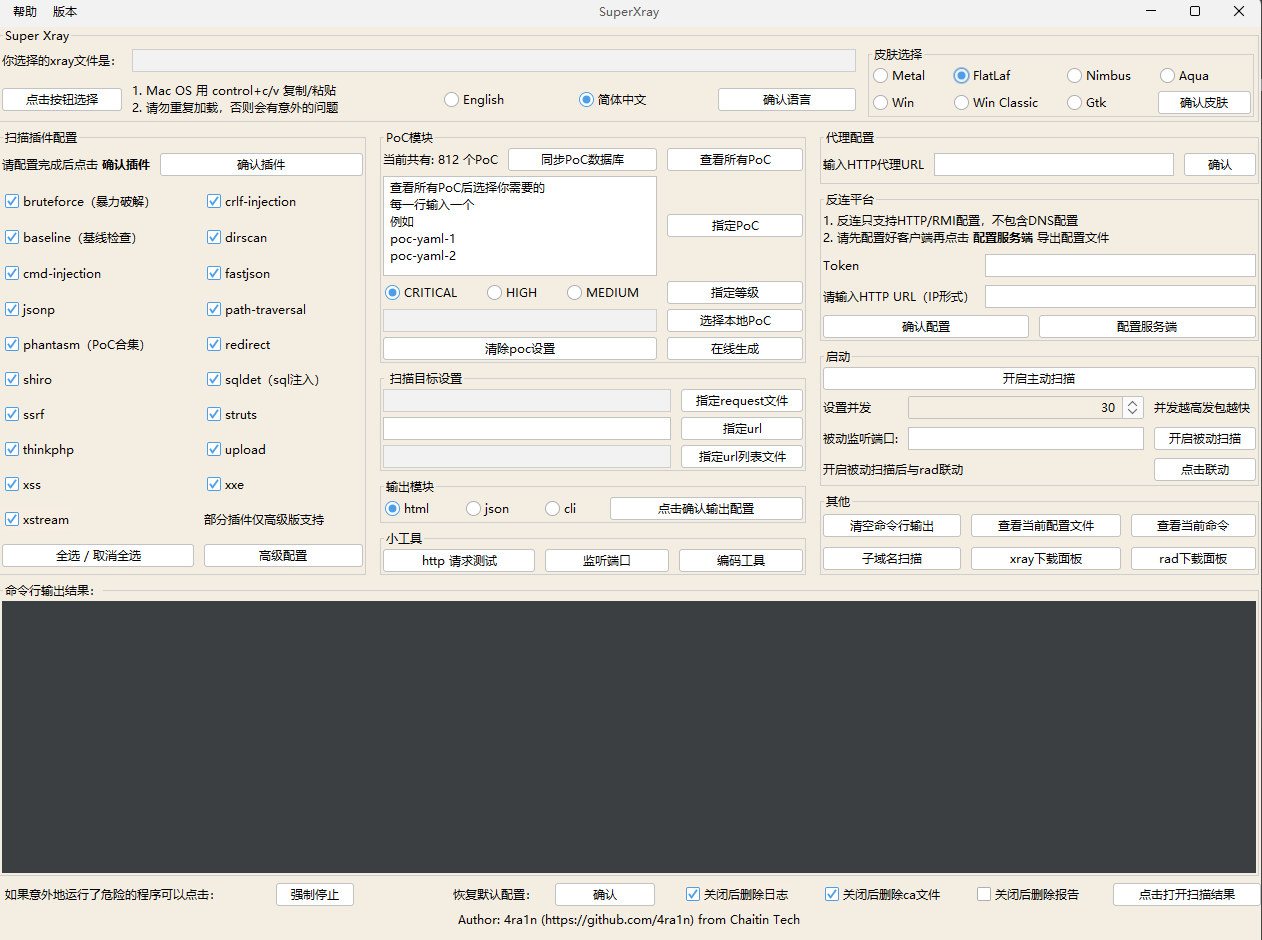
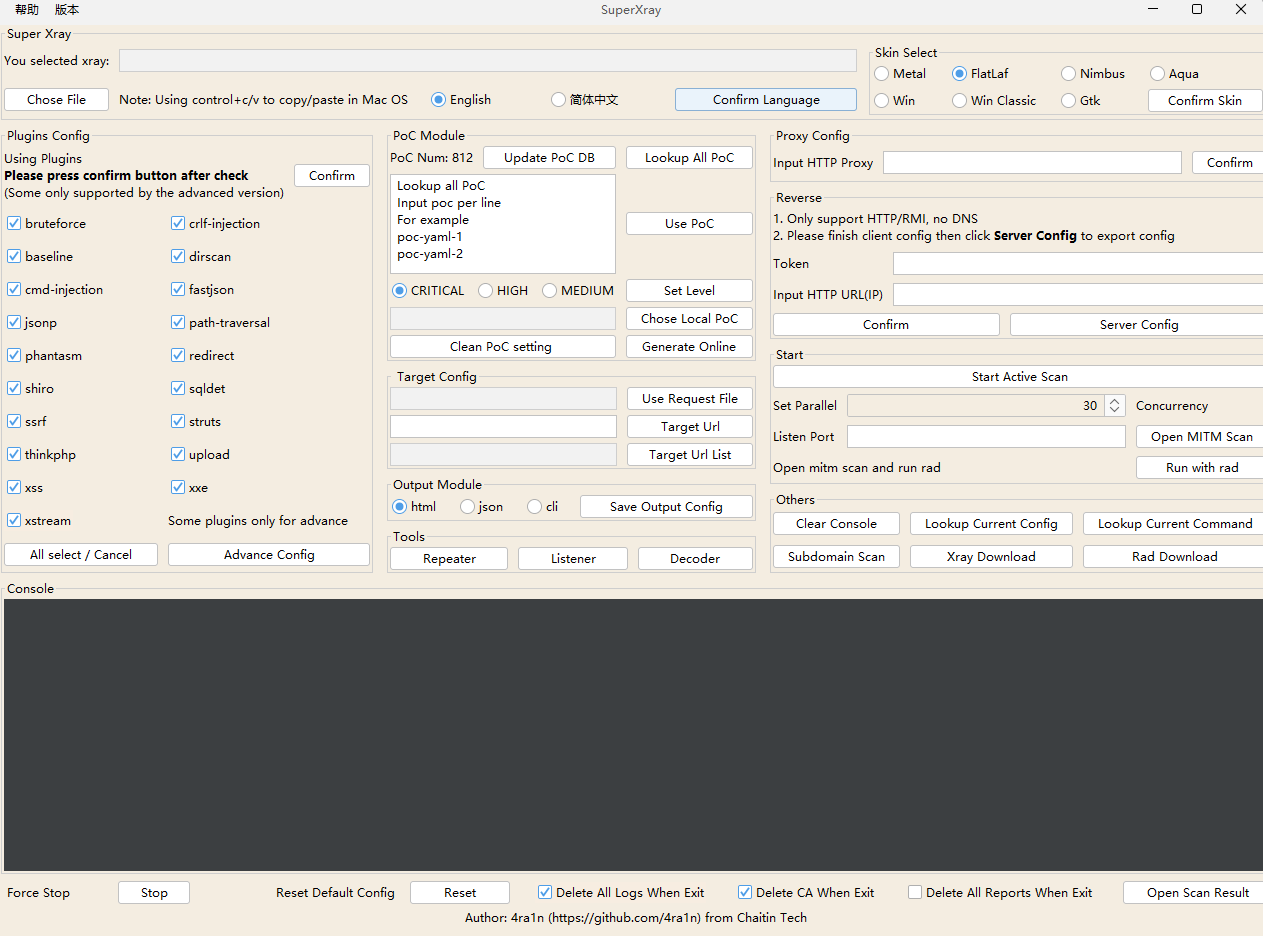
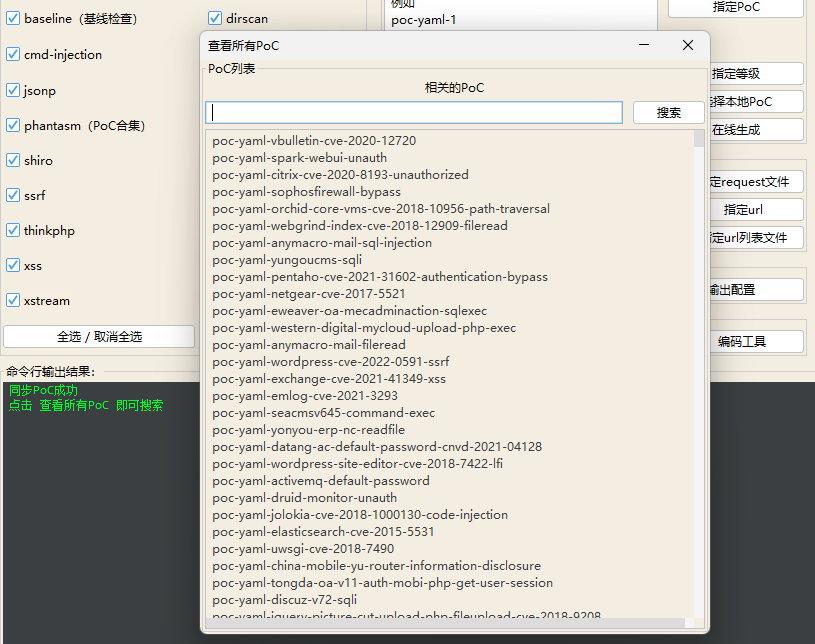
Permite pesquisar PoCs e executá-los facilmente:
Download

Link de download da versão mais recente: Latest Release

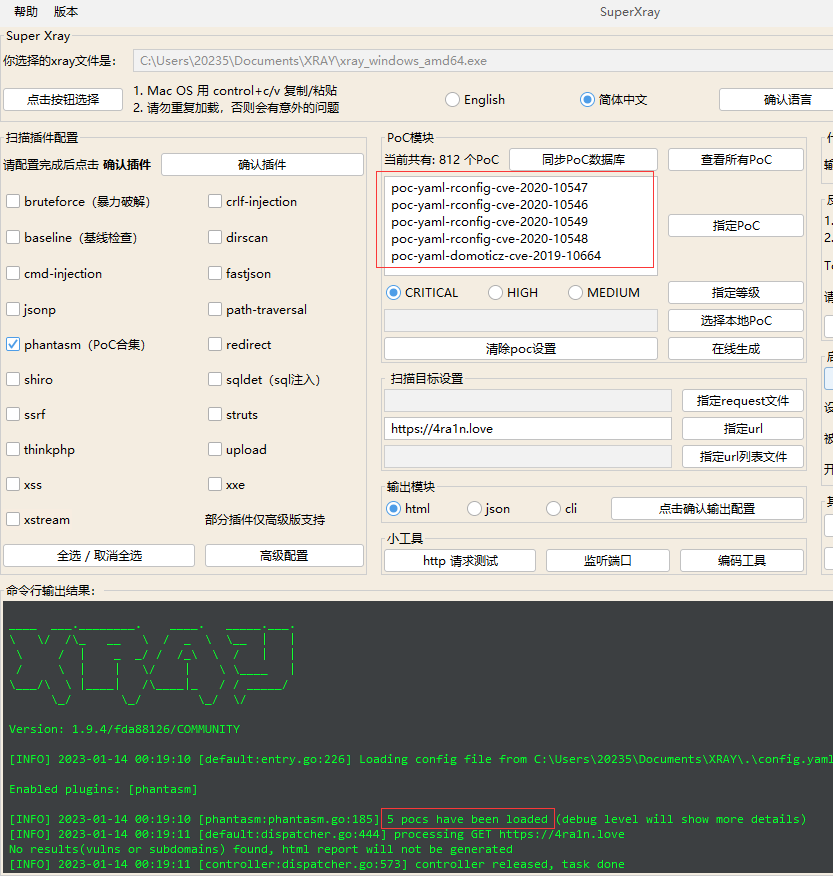
Especificar múltiplos PoCs

Após pesquisar, copie para a caixa de entrada, separando por quebras de linha
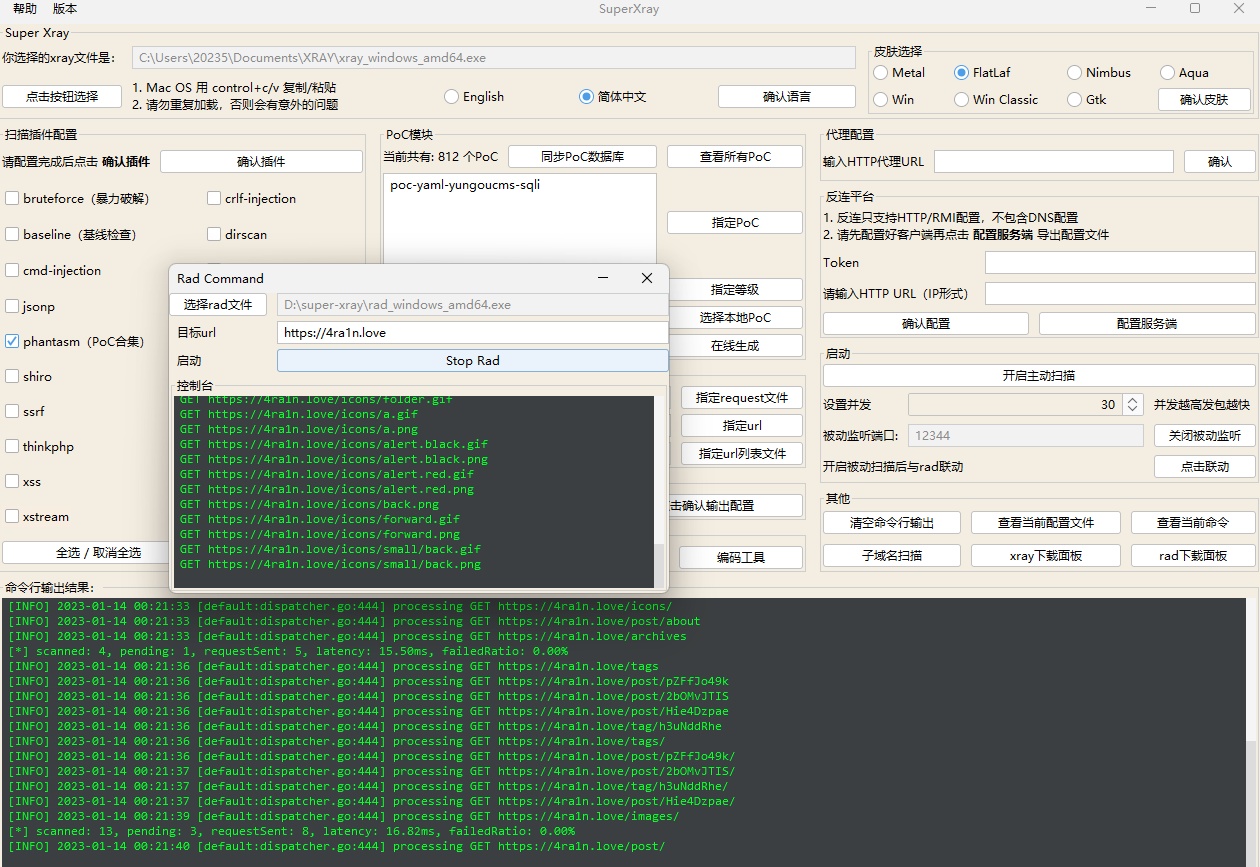
Integração com rad

Após a versão 0.8, é possível integrar com rad:

Nota: Primeiro insira a porta para iniciar o escaneamento passivo, depois abra o rad para cooperação
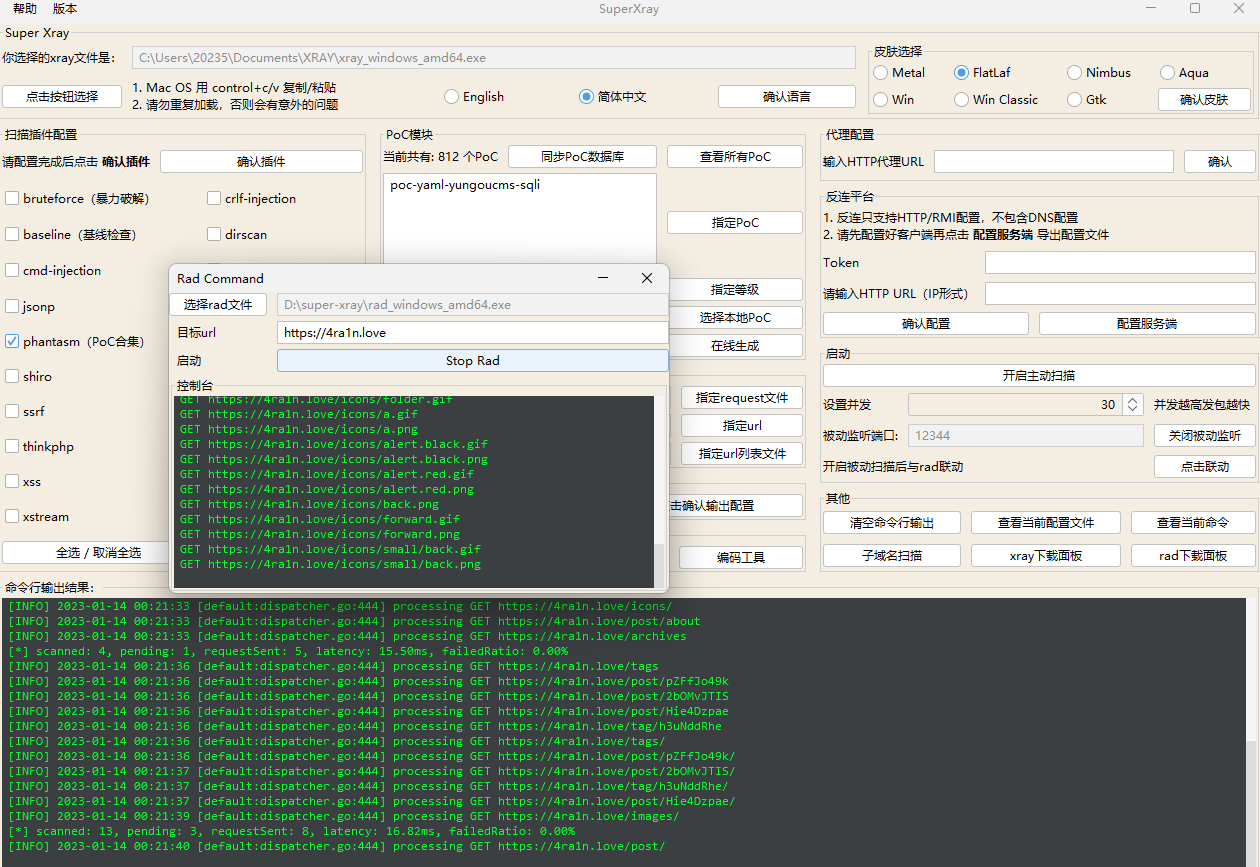
A versão 1.6 do SuperXray reforça a parte de integração com RAD, resolvendo o problema de integração em lote através de uma tabela de comandos

Mais problemas consulte o documento de lançamento da versão 1.6

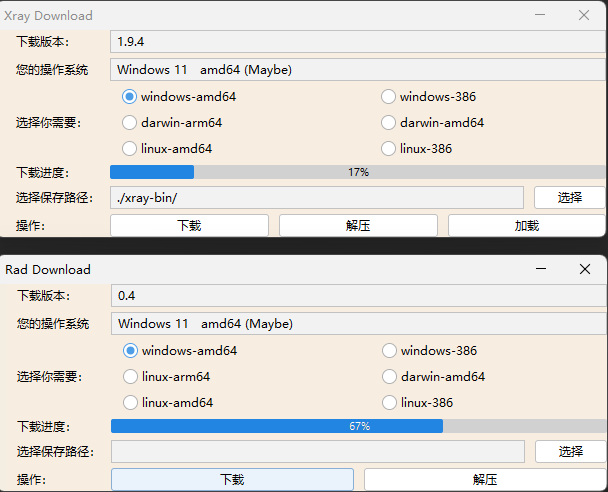
Painel de download

A partir da versão 1.0, foi adicionado um painel de download

Baixe as versões mais recentes do xray e da ferramenta rad com um clique:
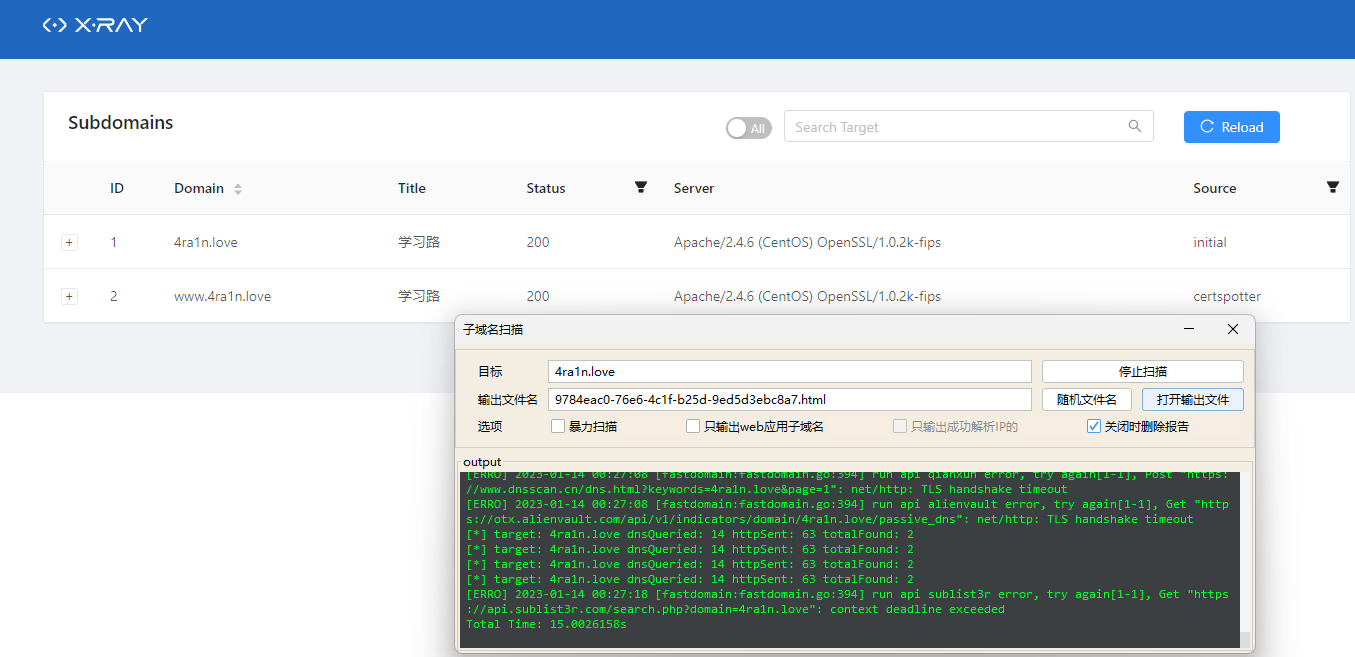
Escaneamento de subdomínios

A partir da versão 1.0, é suportado o escaneamento de subdomínios, mas apenas na versão avançada

(O recurso de escaneamento de subdomínios da versão avançada do xray tem bom desempenho nos testes)
Plataforma reversa

  1. Configure a plataforma reversa do cliente e clique em Configurar servidor
  2. Digite qualquer nome de arquivo de banco de dados
  3. Digite qualquer senha de token
  4. Não altere o IP e insira uma porta de escuta
  5. Clique em Exportar arquivo de configuração para obter um reverse/config.yaml
  6. Copie o xray e este arquivo para o servidor
  7. No servidor, execute ./xray reverse para iniciar a plataforma reversa
  8. Na plataforma reversa, insira o token e http url correspondentes (formato IP, exemplo http://1.1.1.1:8080)
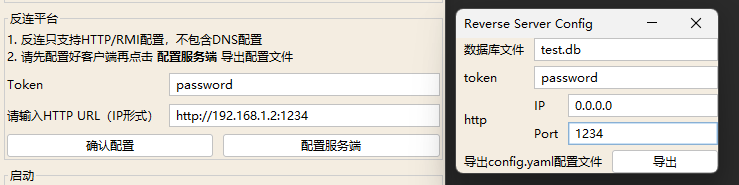
  9. Inicie o escaneamento ativo ou passivo

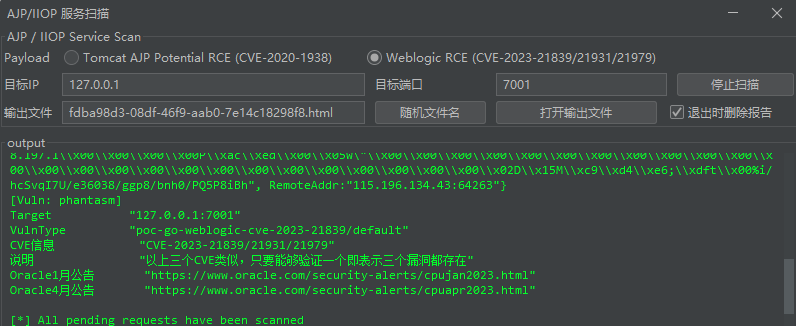
Escaneamento de serviços

Suporta escaneamento de vulnerabilidades Tomcat AJP e alguns Weblogic IIOP
Menu

Ajuda e suporte

Verificação de versão: Como usa a API do Github para consultar a versão, pode haver algum atraso

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →