

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/22imer/cve-2014-0160
Análise de VulnerabilidadesExploraçãoSegurança WebDetecção de IntrusãoAprendizado e EducaçãoLabs e Prática
GitHub22imer/cve-2014-0160

CVE-2014-0160

Laboratório de treinamento dockerizado para explorar Heartbleed (CVE-2014-0160) via heartbeat TLS para vazar memória do nginx, além de regra Snort para detectar ataques.

Ver Repositório
36há 9 mesesAinda não revisado
Compartilhar

CVE-2014-0160

Laboratório para construir um lab usando Heartbleed para vazar memória de webapps

Este repositório foca em construir um container para criar um ambiente fácil de explorar nginx usando a técnica Heartbleed, focando em:
  • Construir o ambiente usando Docker
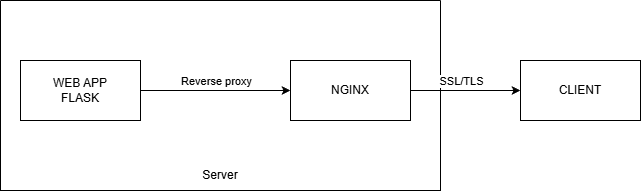
  • Diagrama da configuração do servidor
  • Passos de demonstração

Diagrama do servidor

diagrama

O problema CVE-2014-0160 ocorre quando a biblioteca OpenSSL fornece a funcionalidade heartbeat do TLS com tamanho de buffer de 64kb, causando vazamento de informações sensíveis da memória do servidor.

Fluxo de ataque

Usando o payload heartbleed.py

A webapp está processando mensagens sensíveis que são armazenadas em cache pelo nginx na memória.

Exploramos verificando se o ambiente suporta heartbeat TLS.

openssl s_client -connect : -tlsdebug

Nota: versões modernas do OpenSSL podem não suportar mais o protocolo heartbeat TLS; por favor, use uma versão compatível.

Heartbleed é um erro de leitura fora dos limites (out-of-bounds read) de natureza aleatória. O servidor retornará 64KB de memória contígua.

Cabeçalho de um heartbeat (RFC6520) 18 03 02 00

Demo

Use docker build para construir o lab heartbleed docker build -t heartbleed-lab . docker run heartbleed-lab -p port:8443

A porta padrão das webapps é servida na 8443

Use o payload heartbleed.py para testar Podemos observar que o payload retorna o resultado em formato hexdump

No exemplo dump, podemos ver a requisição enviada e os espaços de memória que são principalmente 0x00, devido à natureza aleatória do payload, então devemos executar várias vezes para conseguir vazar o resultado desejado.

Podemos executar memory.py para fazer requisições ao nginx e armazenar na memória, e depois obter o resultado vazado como visto em result.txt.

Regras

Sabemos que o atacante usará uma requisição heartbeat para vazar mensagens.

alert tcp any any -> any 443 (msg:"Heartbeat request"; content:"|18 03 02 00|"; rawbytes;sid:100000)

Use o snort ids para detectar a intrusão.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





