
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/0xsu3ks/cve-2024-34328
Análise de VulnerabilidadesPhishingSegurança WebPapers e PesquisaAprendizado e Educação
GitHub0xsu3ks/cve-2024-34328

CVE-2024-34328

Prova de conceito para redirecionamento aberto via manipulação do cabeçalho Host no Sielox AnyWare 2.1.2 (CVE-2024-34328), com etapas de exploração, impacto e orientações de mitigação.

Ver Repositório
39há 1 anoAinda não revisado
Compartilhar

CVE-2024-34328 Redirecionamento Aberto via Cabeçalho Host

📝 Visão Geral

Título da Vulnerabilidade: Redirecionamento Aberto via Cabeçalho Host
Produto: Sielox AnyWare
Versão Afetada: 2.1.2
ID CVE: CVE-2024-34328 Gravidade: Média
Vetor de Ataque: Remoto
Impacto: Redirecionamento Aberto / Phishing


🧨 Descrição

Um atacante pode criar uma URL com um cabeçalho Host modificado que aponta para um domínio malicioso sob seu controle. Quando os usuários clicam no link malicioso, são redirecionados para o domínio do atacante — potencialmente levando a phishing, roubo de credenciais ou distribuição de malware.

Esta vulnerabilidade surge devido à validação inadequada do cabeçalho Host pela aplicação ao gerar URLs absolutas durante o redirecionamento.


🖼️ Prova de Conceito (PoC)

🔗 Ataque de Cabeçalho Host Modificado

Abaixo estão duas imagens demonstrando o processo de exploração:

Passo 1: URL maliciosa criada usando o cabeçalho Host
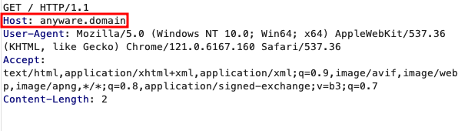
Exploração do Cabeçalho Host Modificado

Passo 2: A vítima é redirecionada para um domínio controlado pelo atacante
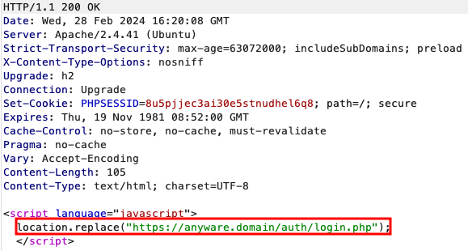
Redirecionado para Site do Atacante


🛡️ Mitigação

  • Valide e sanitize o cabeçalho Host no lado do servidor.
  • Use um valor de host fixo para a lógica de redirecionamento.
  • Implemente listas de permissão para domínios de redirecionamento confiáveis.
  • Evite redirecionamentos dinâmicos baseados em entrada de usuário não confiável.

🔒 Impacto

A exploração bem-sucedida pode permitir que atacantes:

  • Redirecionar usuários para sites de phishing
  • Contornar filtros de segurança que dependem da validação do host
  • Abusar de relações de confiança entre usuários e a aplicação original

👨‍💻 Autor

Pesquisador de Segurança – Kevin Suckiel // 0xsu3ks


⚠️ Aviso Legal

Esta pesquisa é para fins educacionais e divulgação responsável. O autor não se responsabiliza por qualquer uso indevido desta informação.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




