
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
whids — Windows EDR com motor de detecção baseado em Gene, coleta de artefatos em tempo real, integração com Sysmon e API REST para gerenciar endpoints, regras e fluxos de trabalho de resposta a incidentes. | Kitploit
Ferramentas/GitHubGitHub/0xrawsec/whids
Análise ForenseResposta a Incidentes
GitHub0xrawsec/whids

whids

Windows EDR com motor de detecção baseado em Gene, coleta de artefatos em tempo real, integração com Sysmon e API REST para gerenciar endpoints, regras e fluxos de trabalho de resposta a incidentes.

Ver RepositórioSite
1.3k15050há 4 anosRevisado pelo Kitploit
Compartilhar

IMPORTANTE: este README e outra documentação não foram atualizados para refletir as mudanças feitas nas últimas versões beta (já que muitas mudanças ocorreram). Tudo isso será atualizado a tempo quando uma versão estável for lançada (veja Roadmap até o próximo lançamento). Sinta-se à vontade para executar versões beta por conta própria e fazer perguntas se precisar de ajuda.
logo

Slack Coverage Latest Commit Latest Release Downloads License

O que é

EDR com coleta de artefatos orientada por detecção. O motor de detecção é construído sobre um projeto anterior, Gene, especialmente projetado para corresponder eventos do Windows a regras definidas pelo usuário.

O que você quer dizer com "coleta de artefatos orientada por detecção"?

Significa que um alerta pode diretamente acionar a coleta de alguns artefatos (arquivo, registro, memória de processo). Dessa forma, você tem certeza de que coletou os artefatos assim que possível (quase em tempo real).

Todo este trabalho foi feito no meu tempo livre na esperança de ajudar outras pessoas. Espero que gostem. A menos que eu receba algum financiamento para desenvolver este projeto, continuarei desenvolvendo-o com base no meu melhor esforço. Farei o possível para corrigir problemas a tempo e fornecer atualizações. Sinta-se à vontade para abrir issues para melhorar este projeto e mantê-lo vivo.
Por quê

  • Fornecer um EDR Open Source para a comunidade
  • Tornar transparentes as regras de detecção para que os analistas entendam por que uma regra foi acionada
  • Oferecer primitivas de detecção poderosas através de um motor de regras flexível
  • Otimizar os processos de Resposta a Incidentes, reduzindo drasticamente o tempo entre a detecção e a coleta de artefatos

Como

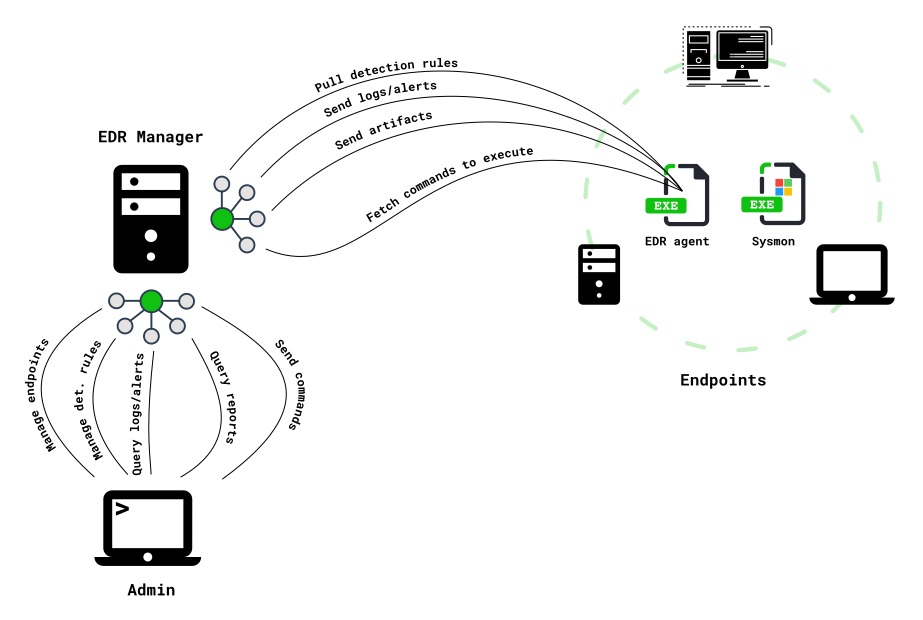
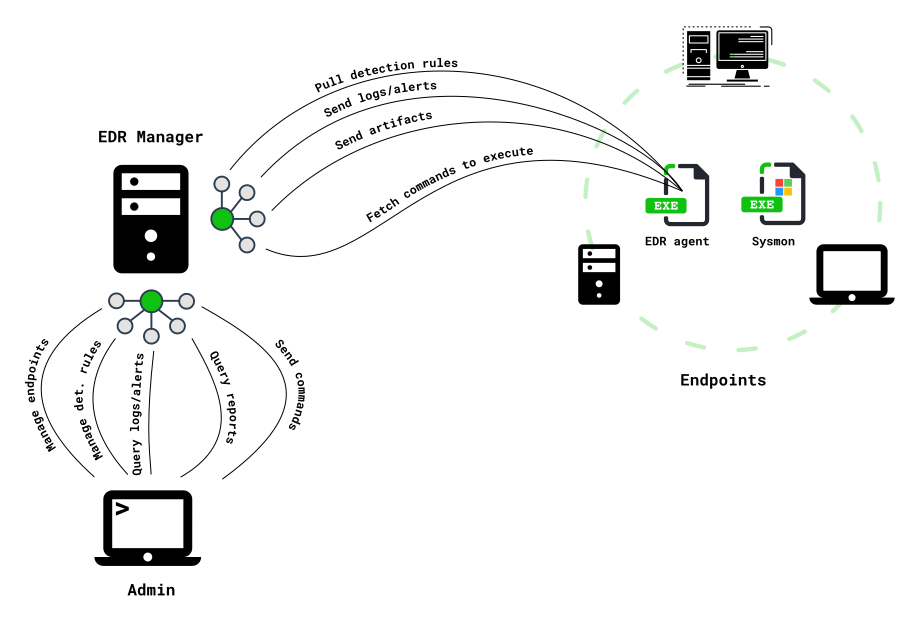
big-picture

NB: o agente EDR pode ser executado de forma independente (sem estar conectado a um gerenciador EDR)

O que você precisa saber

  • Funciona apenas no Windows usando logs ETW
  • Depende do Sysmon para todo o trabalho pesado (componente de kernel)
  • Motor de detecção muito poderoso e personalizável (alimentado pelo gene)
  • Construído por um Respondente de Incidentes para todos os Respondentes de Incidentes, com o objetivo de tornar seu trabalho menos doloroso
  • Baixo consumo de recursos -> sem injeção de processo
  • Pode coexistir com qualquer produto antivírus (recomenda-se executá-lo junto com o MS Defender)
  • Projetado para alto throughput. Pode facilmente enriquecer e analisar até 15 milhões de eventos por dia por endpoint sem impacto no desempenho. Boa sorte em conseguir isso com um SIEM.
  • Facilmente integrável com outras ferramentas (Splunk, ELK, MISP...)
  • Integrado com o framework ATT&CK
  • Existe uma API administrativa poderosa para facilitar o gerenciamento de grandes implantações (sem interface gráfica ainda)

Instalação

Requisitos

  1. Instale o Sysmon
  2. Configure o Sysmon
    • Você pode encontrar configurações otimizadas do Sysmon aqui
    • Registrar qualquer ProcessCreate e ProcessTerminate é obrigatório
  3. Anote o caminho para o binário do Sysmon, pois você precisará dele mais tarde

NB: a filtragem de eventos pode ser feita 100% com regras Gene, portanto não se preocupe em criar uma configuração complicada do Sysmon.

Recomendações de Pré-Instalação

Para obter o máximo do WHIDS, você pode querer melhorar sua política de registro.

  • Habilitar o Log de Módulos do PowerShell
  • Auditar Criação de Serviço: gpedit.msc -> Computer Configuration\Windows Settings\Security Settings\Advanced Audit Policy Configuration\System Audit Policies\System\Audit Security System Extension -> Habilitar
  • Habilitar Auditoria do Sistema de Arquivos. O Sysmon fornece apenas eventos FileCreate quando novos arquivos são criados. Portanto, se você quiser/precisar registrar outros tipos de acesso (Leitura, Gravação, ...), você precisa habilitar a Auditoria FS.
    1. gpedit.msc -> Computer Configuration\Windows Settings\Security Settings\Advanced Audit Policy Configuration\System Audit Policies\Object Access\Audit File System -> Habilitar
    2. Clique com o botão direito em qualquer pasta -> Propriedades -> Segurança -> Avançado -> Auditoria -> Adicionar
      1. Select a principal (coloque aqui o nome do usuário/grupo para o qual deseja a auditoria). Coloque o grupo Everyone se quiser registrar o acesso de qualquer usuário.
      2. Apply this to é usado para selecionar o escopo desta política de auditoria a partir da pasta selecionada
      3. Basic permissions selecione os tipos de acesso para os quais deseja que os logs sejam gerados
      4. Validar
    3. Os logs de auditoria do sistema de arquivos aparecerão no canal de log Security
  • Se você deseja um antivírus para executar em seus endpoints, mantenha o Microsoft Defender, primeiro porque é um bom AV, mas também porque ele registra alertas em um canal de log dedicado Microsoft-Windows-Windows Defender/Operational monitorado pelo EDR.

Agente EDR do Endpoint (Whids.exe)

Esta seção cobre a instalação do agente no endpoint.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





