
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-44900-demo-lab — Webapp de demonstração vulnerável a CVE-2022-44900 | Kitploit

Ferramentas/GitHubGitHub/0xless/cve-2022-44900-demo-lab
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoLabs e Prática
GitHub0xless/cve-2022-44900-demo-lab

CVE-2022-44900-demo-lab

Webapp de demonstração vulnerável a CVE-2022-44900

Ver Repositório
141há 10 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    297

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Laboratório de demonstração CVE-2022-44900

Aplicativo web de demonstração vulnerável ao CVE-2022-44900.

CVE-2022-44900 é uma vulnerabilidade de directory traversal na função SevenZipFile.extractall() da biblioteca Python py7zr versão 0.20.0 e anteriores que permite que atacantes leiam e escrevam arquivos arbitrários na máquina local por meio da extração de um arquivo 7z malicioso.

Para explorar a vulnerabilidade CVE-2022-44900, um atacante precisa criar um arquivo 7z malicioso contendo um symlink para obter uma leitura arbitrária de arquivos e um arquivo com um payload de path traversal como nome para obter uma escrita arbitrária de arquivos.

Mais detalhes em: https://lessonsec.com/cve/cve-2022-44900/
Use slip para gerar arquivos maliciosos: https://github.com/0xless/slip

Começando

Para executar o aplicativo web vulnerável, você pode criar um contêiner Docker ou executar apenas o servidor.
Caso opte por executar apenas o servidor, você precisa executar:

pip3 install py7zr==0.20.0

Para instalar a versão vulnerável do py7zr.

Em seguida, basta executar o aplicativo com:

python3 slipper.py

E o aplicativo web estará disponível em localhost:9999.

Para criar o contêiner, use o Dockerfile para criar a imagem slipper. Em seguida, crie um contêiner com rede host e exponha a porta 9999. Assim como no outro método de instalação, isso permitirá que você acesse o aplicativo web em localhost:9999.

O site será parecido com isto: homepage-screenshot
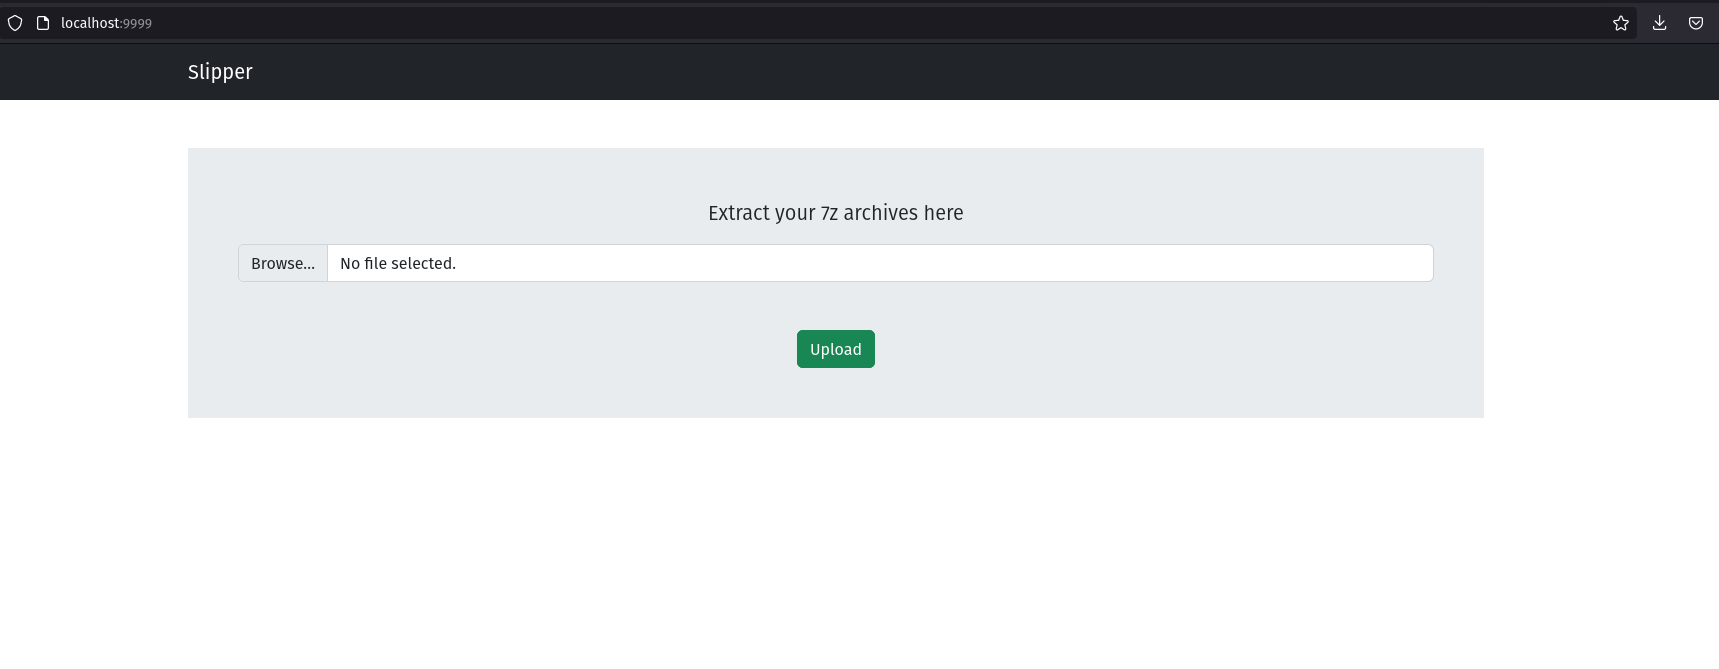
Agora você pode extrair arquivos e tentar explorar este laboratório.

Notas

O aplicativo web não foi projetado para ser aberto ao público; provavelmente é vulnerável a outras vulnerabilidades e não lida corretamente com todos os erros (como seria de se esperar de um site normal). Certifique-se de usar este software com segurança.

Licença

Este projeto é licenciado sob a GPL-3.0 Licença.

Baixar ferramenta





