
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2018-9995-rs — POC da CVE-2018-9995 escrito em Rust. | Kitploit
Ferramentas/GitHubGitHub/0xdamian/cve-2018-9995-rs
ReconhecimentoAnálise de VulnerabilidadesExploraçãoColeta de InformaçõesTestes de PenetraçãoAprendizado e Educação
GitHub0xdamian/cve-2018-9995-rs

CVE-2018-9995-rs

POC da CVE-2018-9995 escrito em Rust.

Ver Repositório
971338há 1 anoRevisado pelo Kitploit
Compartilhar

Visão Geral

Este repositório contém um exploit de prova de conceito (PoC) implementado em Rust visando o CVE-2018-9995. O código é apenas para fins de pesquisa e educacionais.

Detalhes do CVE

  • Identificador: CVE-2018-9995

  • Resumo: Exploit de prova de conceito demonstrando a vulnerabilidade (consulte avisos públicos para detalhes técnicos).

Requisitos

  • Rust toolchain (estável) — rustc e cargo.

  • Linux ou qualquer plataforma suportada pelo Rust.

Uso

O repositório é um PoC. Uso típico (exemplo):

cargo run -- IP PORT

Ex:

cargo run -- 0.0.0.0 85

Por padrão, usa a porta 80 se a porta não for especificada.

how-it-works

Encontrando Dispositivos Vulneráveis

Google Dork

intitle:"DVR Login"
googlePOC

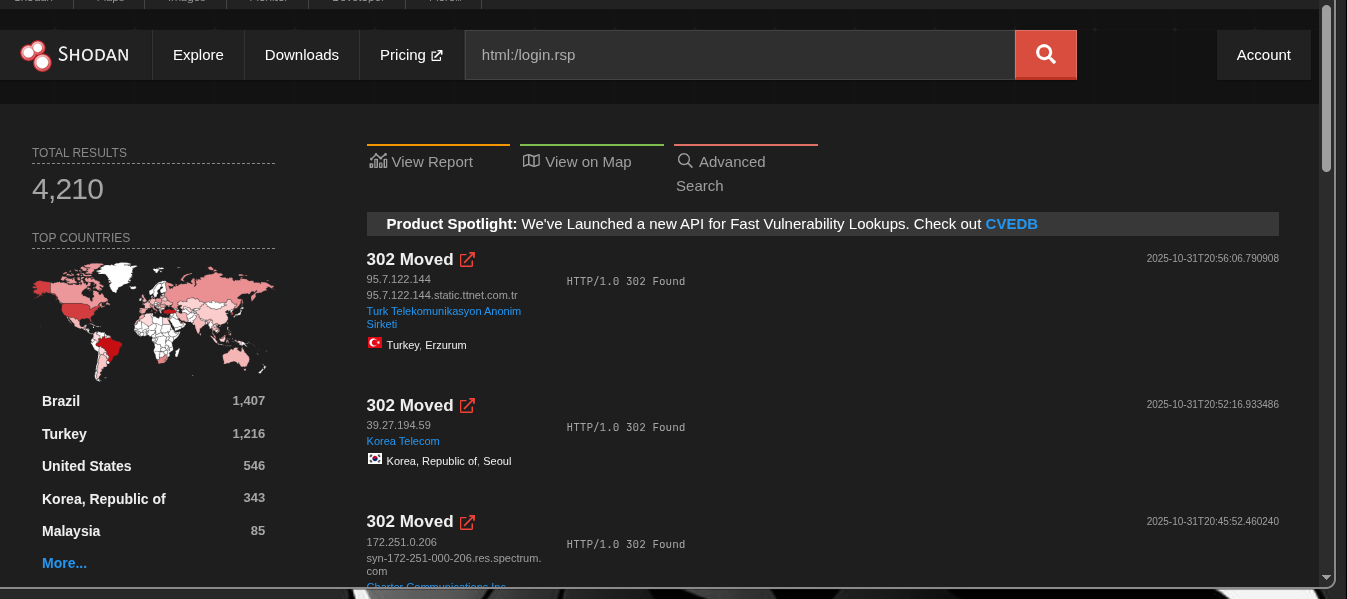
Shodan (shodan.io)

"Server GNU rsp/1.0"
image

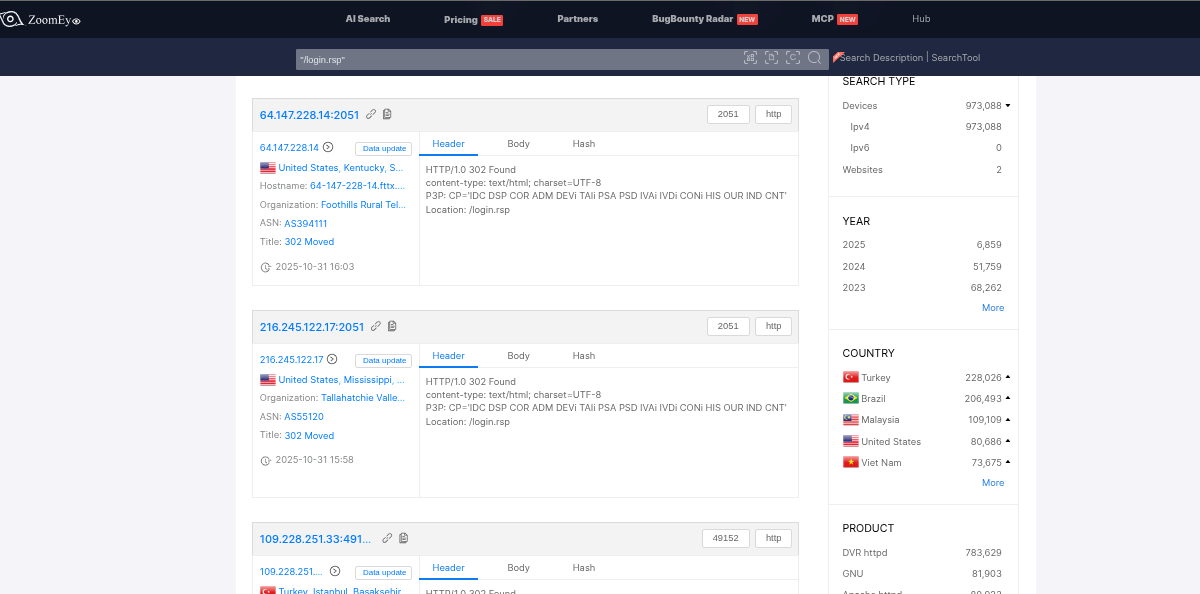
Zoomeye (zoomeye.ai)

"/login.rsp"
image

Assistindo a Transmissões ao Vivo

Para assistir a transmissões ao vivo de câmeras CCTV comprometidas, você precisa de um navegador que suporte ActiveX. Todos os navegadores modernos abandonaram o suporte ao ActiveX, então uma das poucas maneiras de assistir a transmissões ao vivo é usar o Internet Explorer. Você pode instalar uma VM do Windows 7 ou usar o "Modo IE" no Edge no Windows 10/11.

image

Créditos

  • Autor: 0xDamian, @damnsec1 no Twitter

  • Referências: https://nvd.nist.gov/vuln/detail/cve-2018-9995 (Base de Dados CVE), https://github.com/ezelf/CVE-2018-9995_dvr_credentials (PoC em Python)


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →