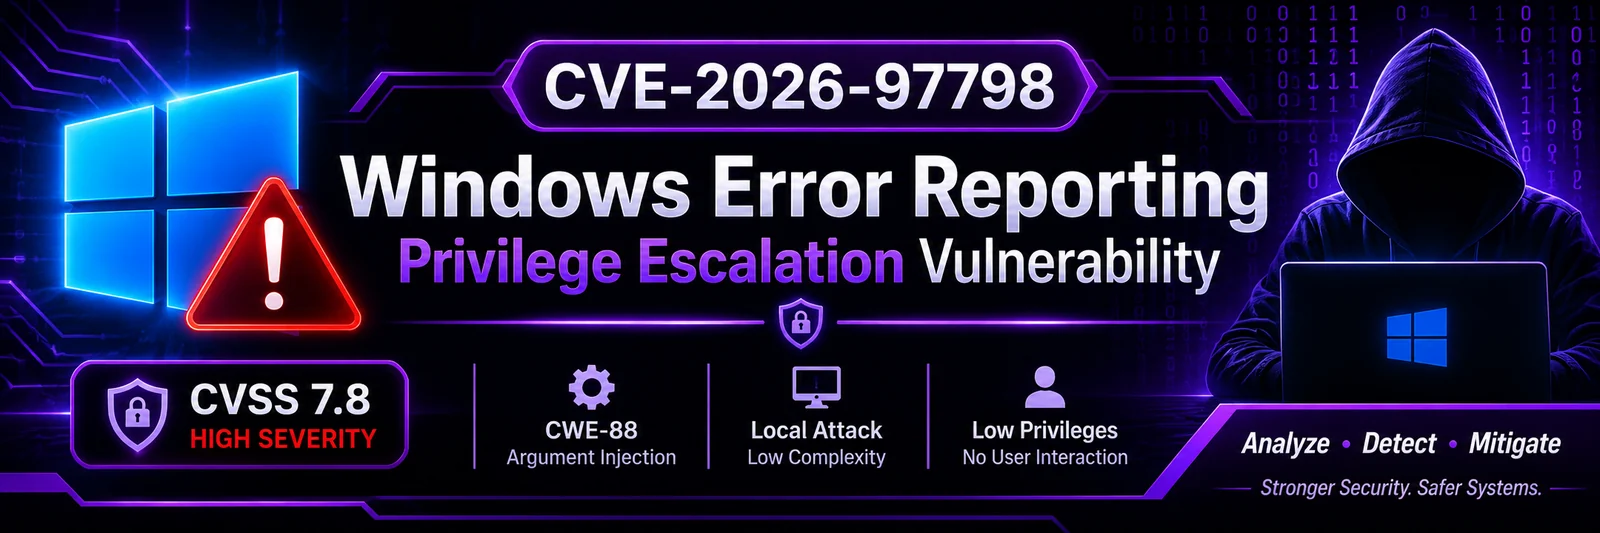
 0xblackash/cve-2026-97798
Documenta a CVE-2026-97798, uma falha de escalada de privilégios por injeção de argumentos no Windows Error Reporting, com builds afetados, scripts de deteção e orientações de remediação.



CVE-2026-97798 é uma vulnerabilidade no Serviço Windows Error Reporting (WER) que envolve a neutralização inadequada de delimitadores de argumentos em um comando, comumente conhecida como Injeção de Argumentos.
A vulnerabilidade pode permitir que um atacante local autorizado eleve privilégios em um sistema Windows afetado.
Este repositório documenta a vulnerabilidade, sua classificação técnica, o potencial impacto de segurança, as versões do Windows afetadas, a investigação defensiva e as recomendações de remediação.
| Atributo | Detalhes |
|---|---|
| CVE ID | CVE-2026-97798 |
| Fornecedor | Microsoft |
| Componente | Windows Error Reporting |
| Tipo de Vulnerabilidade | Injeção de Argumentos |
| CWE | CWE-88 |
| Vetor de Ataque | Local |
| Complexidade do Ataque | Baixa |
| Privilégios Necessários | Baixos |
| Interação do Usuário | Nenhuma |
| Escopo | Inalterado |
| Versão do CVSS | 3.1 |
| Pontuação CVSS | 7.8 |
| Severidade | ALTA |
| Data de Publicação | 13 de outubro de 2026 |
A exploração bem-sucedida pode potencialmente resultar em:
CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
CWE-88 — Neutralização Imprópria de Delimitadores de Argumentos em um Comando ('Injeção de Argumentos')
A injeção de argumentos ocorre quando uma aplicação constrói um comando sem separar ou validar adequadamente seus argumentos.
Isso pode permitir que entradas não confiáveis influenciem a forma como outro processo interpreta os parâmetros de linha de comando.
# Conceptual example of unsafe command construction

user_input = get_user_input()

command = "application.exe " + user_input
O exemplo ilustra um padrão de programação inseguro. Não é um exploit para CVE-2026-97798.
Os seguintes ramos de produtos Windows foram identificados em registros de vulnerabilidade.
| Sistema Operacional | Afetado Antes da Build Corrigida |
|---|---|
| Windows 10 21H2 | 19044.7807 |
| Windows 10 22H2 | 19045.7807 |
| Windows 11 23H2 | 22631.7652 |
| Windows 11 24H2 | 26100.9711 |
| Windows 11 25H2 | 26200.9711 |
| Windows 11 26H1 | 28000.3231 |
| Windows 11 26H2 | 26300.9711 |
| Windows Server 2022 | 20348.5761 |
| Windows Server 2025 | 26100.33650 |
Importante: As versões mostradas são limites de remediação específicos de cada ramo. Verifique a atualização cumulativa aplicável e o status de manutenção por meio do aviso oficial da Microsoft.
Os comandos a seguir podem ajudar os administradores a inspecionar informações do sistema Windows.
Get-ComputerInfo |
Select-Object WindowsProductName, WindowsVersion, OsBuildNumber
[System.Environment]:https://raw.githubusercontent.com/0xblackash/cve-2026-97798/main/:OSVersion.Version
Get-WinEvent -ListLog *Windows Error Reporting*
Get-WinEvent -LogName System -MaxEvents 50 |
Select-Object TimeCreated, Id, ProviderName, Message
Get-HotFix |
Sort-Object InstalledOn -Descending |
Select-Object -First 10
Esses comandos realizam inspeção defensiva básica. Eles não exploram a vulnerabilidade nem provam de forma independente se um sistema é vulnerável.
Ações defensivas recomendadas:
Microsoft Security Response Center — CVE-2026-97798
Este repositório é organizado em torno da pesquisa defensiva de vulnerabilidades.
| Fase | Atividade |
|---|---|
| 01 | Identificação da CVE |
| 02 | Classificação da vulnerabilidade |
| 03 | Análise das versões afetadas |
| 04 | Pesquisa da causa raiz |
| 05 | Inspeção defensiva do sistema |
| 06 | Verificação do patch |
| 07 | Documentação de segurança |
CVE-2026-97798/
│
├── README.md
│
├── assets/
│   └── banner.png
│
├── detection/
│   └── check_windows_version.ps1
│
├── documentation/
│   ├── technical-analysis.md
│   └── remediation.md
│
└── LICENSE
Este repositório destina-se exclusivamente a fins educacionais, pesquisa em cibersegurança, conscientização sobre vulnerabilidades e avaliações autorizadas de segurança defensiva.
Todos os testes devem ser realizados em ambientes de laboratório isolados ou em sistemas para os quais foi obtida autorização explícita.
O autor não se responsabiliza pelo uso indevido das informações fornecidas neste repositório.
🔐 Pesquisa em Cibersegurança | Análise de Vulnerabilidades | Segurança Defensiva
Compreenda as vulnerabilidades. Fortaleça a segurança. Proteja os sistemas.
